

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
blmvuln — Vulnérabilité de sécurité majeure sur les sites PrestaShop - CVE-2022-31101 | Kitploit

Outils/GitHubGitHub/mathiasreker/blmvuln
Scanners de VulnérabilitésAnalyse de CodeSécurité WebAnalyse de MalwareMauvaise ConfigurationRéponse aux Incidents
GitHubmathiasreker/blmvuln

blmvuln

Vulnérabilité de sécurité majeure sur les sites PrestaShop - CVE-2022-31101

Voir le dépôt
42530il y a 4 ansVérifié par Kitploit
Partager

Contributors Forks Stargazers Issues MIT License

Corriger les principales vulnérabilités de sécurité sur les sites PrestaShop :rocket:

Détecteur et correcteur de la CVE-2022-31101 !

Une faille nouvellement découverte pourrait permettre à des attaquants distants de prendre le contrôle de votre boutique

En savoir plus sur la vulnérabilité ici : https://build.prestashop.com/news/major-security-vulnerability-on-prestashop-websites/.
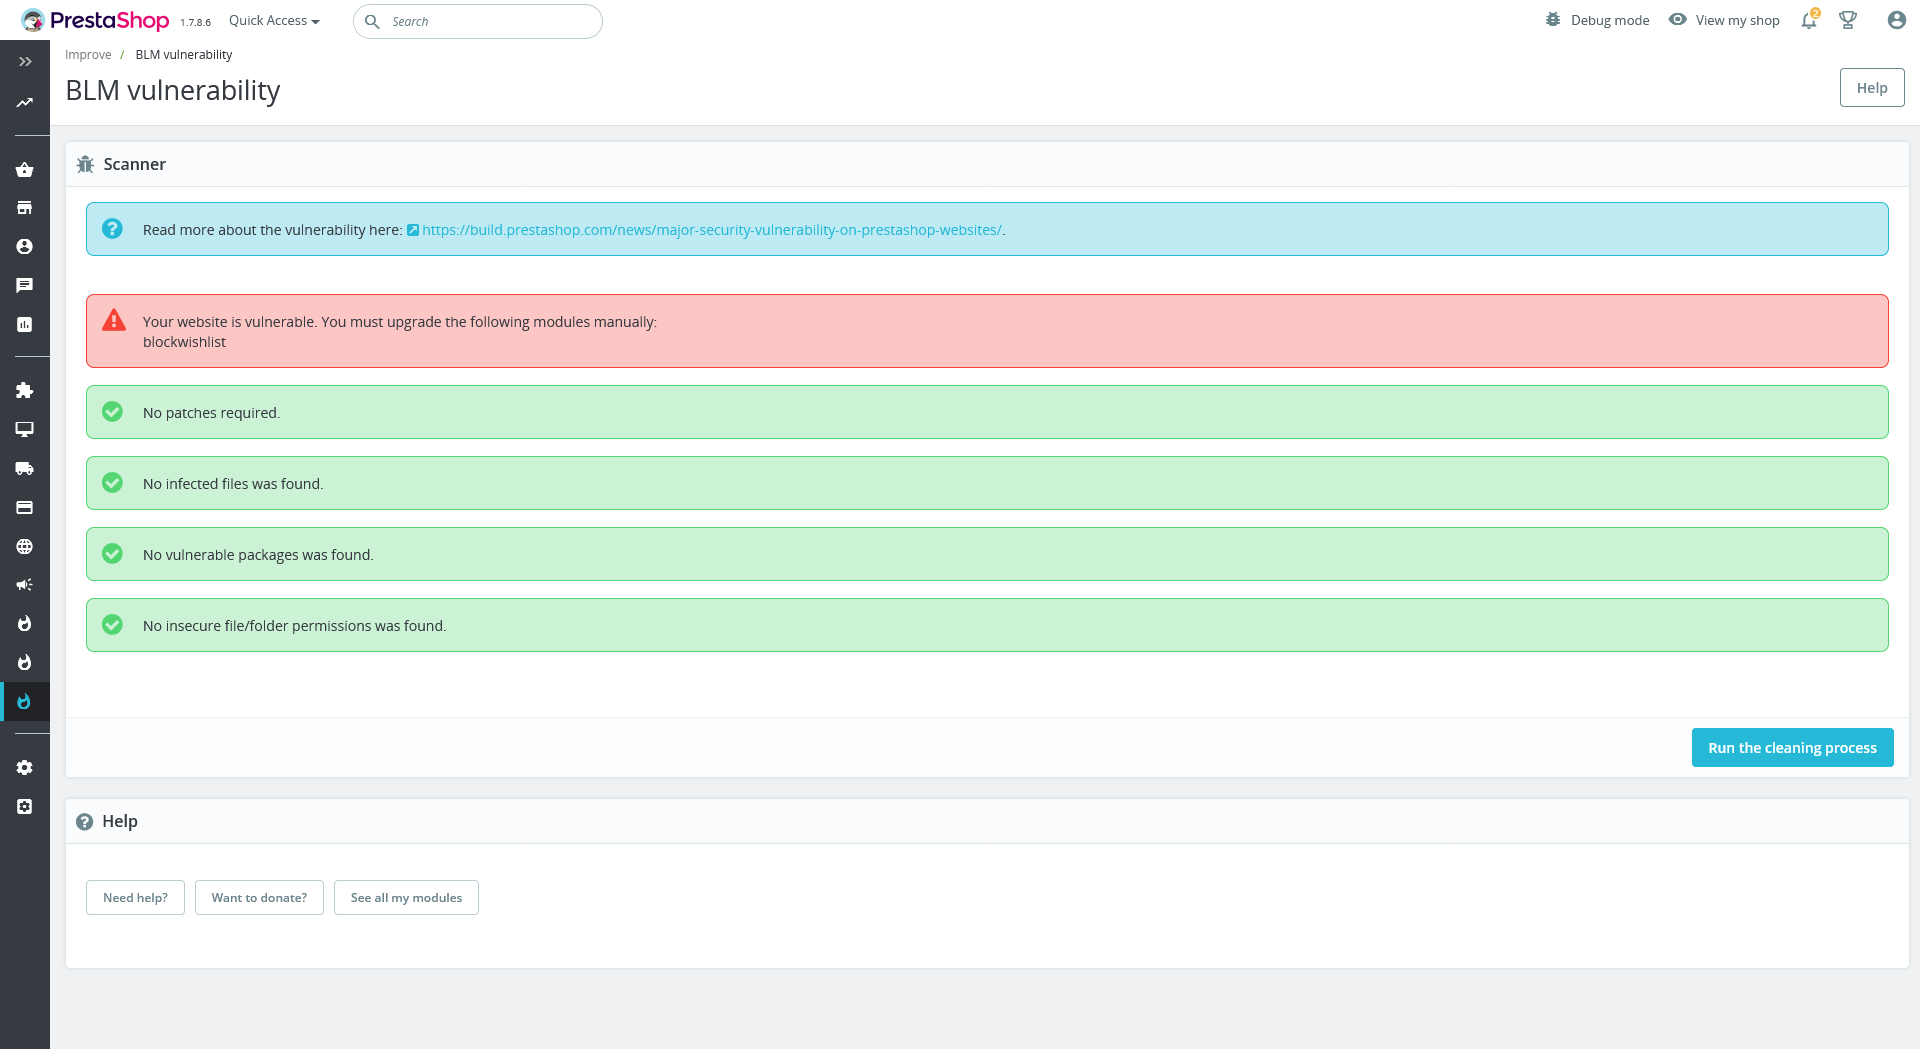
Corriger la porte dérobée

Le module applique un correctif de sécurité qui renforce le stockage du cache Smarty MySQL contre les attaques par injection de code.

Exécutez ce module sur votre boutique pour résoudre le problème de sécurité.

Supprimer le malware

De nombreuses personnes qui ont été piratées via cette vulnérabilité ont constaté que leur passerelle de paiement a été remplacée par une fausse.

Si vous êtes victime de cette attaque, le module peut probablement récupérer votre boutique.

Exécutez ce module sur votre boutique pour vous remettre de l'attaque.

Comment fonctionne le module ?

Le module scanne les fichiers de votre boutique selon un motif. Ce motif est conçu pour trouver les vulnérabilités et les fichiers infectés connus du problème de sécurité.

Le module résoudra les problèmes automatiquement ou vous indiquera comment les résoudre manuellement.

(retour en haut)

Installer le module

  1. Téléchargez la dernière version du module : https://github.com/MathiasReker/blmvuln/releases/latest

  2. Connectez-vous à l'interface d'administration de votre boutique

  3. Allez dans "Gestionnaire de modules"

  4. Cliquez sur "Télécharger un module"

  5. Téléchargez et installez le module

(retour en haut)

Utilisation

  1. Ouvrez le module et cliquez sur "Lancer le processus de nettoyage".

  2. Après avoir exécuté le processus de nettoyage, vous pouvez désinstaller le module.

(retour en haut)

Compatibilité

  • PrestaShop 1.6.1+
  • thirty bees 1.0.0+
  • PHP 7.0+

(retour en haut)

Feuille de route

Consultez les problèmes ouverts pour une liste complète des fonctionnalités proposées (et des problèmes connus).

(retour en haut)

Contribuer

Si vous avez une suggestion pour améliorer ce projet, veuillez forker le dépôt et créer une pull request. Vous pouvez également ouvrir une issue avec le tag "enhancement". Enfin, n'oubliez pas de mettre une étoile au projet ! Merci encore !

(retour en haut)

Licence

Il est distribué sous la licence MIT. Voir LICENSE pour plus d'informations.

(retour en haut)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





