Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/magicming200/cve-2020-10199_cve-2020-10204
Scanners de VulnérabilitésAnalyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'Intrusion
GitHubmagicming200/cve-2020-10199_cve-2020-10204

CVE-2020-10199_CVE-2020-10204

Outil de détection en un clic des vulnérabilités CVE-2020-10199 et CVE-2020-10204, avec interface graphique. Outil de vulnérabilité CVE-2020-10199 et CVE-2020-10204 avec GUI.

Voir le dépôt
25928il y a 6 ansVérifié par Kitploit
Partager

Maimeng - Outil de détection des vulnérabilités CVE-2020-10199 et CVE-2020-10204

Présentation de l'outil

J'ai écrit ce petit outil en Java pendant mon temps libre. Il permet de détecter en un clic les vulnérabilités CVE-2020-10199 et CVE-2020-10204, avec une interface graphique. Pour garantir la stabilité de la détection, des nombres aléatoires sont utilisés dans le payload. Cet outil doit être utilisé uniquement par des professionnels de la sécurité, dans les limites autorisées par les lois et règlements. Toute utilisation abusive engage la seule responsabilité de l'utilisateur.
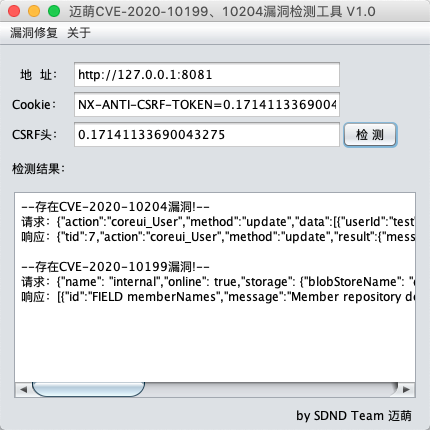
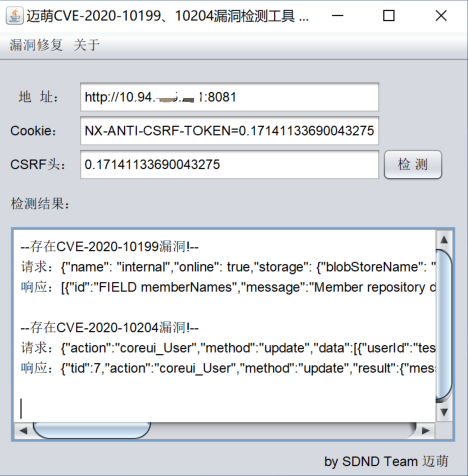
Captures d'écran

Utilisation

  1. Connectez-vous à l'interface d'administration ;
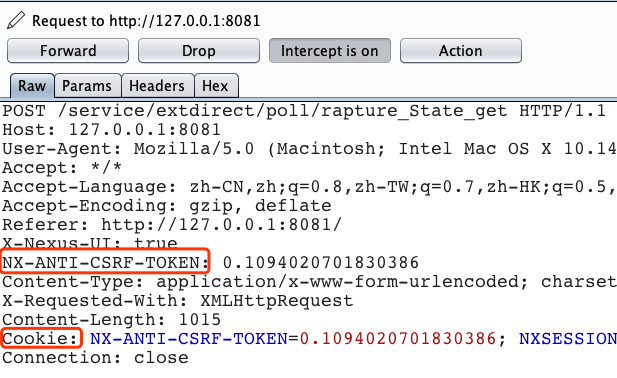
  2. Récupérez le cookie et l'attribut scrf après connexion ;
  3. Ouvrez l'outil, renseignez les informations requises, puis cliquez sur Détecter.

Environnement d'exécution

Multiplateforme, JRE>=1.6.

Contexte des vulnérabilités

Sonatype Nexus est un système de gestion de dépôts Maven. Il offre de puissantes fonctionnalités de gestion des dépôts, de recherche de composants, etc., et peut être utilisé pour mettre en place un dépôt privé Maven, en maintenant un dépôt local tout en agissant comme proxy pour les dépôts distants, afin d'économiser de la bande passante et du temps. Dans Nexus Repository Manager OSS/Pro 3.21.1 et les versions antérieures, un attaquant authentifié peut provoquer une exécution de code à distance via une injection d'expression JavaEL et obtenir les privilèges système.

Documentation officielle de CVE-2020-10199 : https://support.sonatype.com/hc/en-us/articles/360044882533-CVE-2020-10199-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Documentation officielle de CVE-2020-10204 : https://support.sonatype.com/hc/en-us/articles/360044356194-CVE-2020-10204-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Versions concernées

CVE-2020-10199 : Nexus Repository Manager OSS/PRo <=3.21.1, nécessite un compte à privilèges limités.

CVE-2020-10204 : Nexus Repository Manager OSS/PRo <=3.21.1, nécessite un compte administrateur.

Remédiation

Mettez Nexus Repository Manager OSS/Pro à jour vers la dernière version. Lien de téléchargement : https://help.sonatype.com/repomanager3/download?_ga=2.58824877.1855790103.1586413660-404515824.1586413660


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →