

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/lto7777777/cve-1999-0678
Analyse des VulnérabilitésAudit de ConfigurationSécurité WebTests d'IntrusionDétection d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHublto7777777/cve-1999-0678

CVE-1999-0678

CVE-1999-0678- /doc répertoire parcourable

Voir le dépôt
38il y a 11 moisPas encore vérifié
Partager

CVE-1999-0678 : Projet de détection et de remédiation

Auteur : Pham Huu Minh
Date : décembre 2025

Aperçu du projet

Ce projet illustre le cycle de vie complet d'une évaluation de vulnérabilité, ciblant spécifiquement l'ancienne vulnérabilité de traversée de répertoire (CVE-1999-0678) sur un serveur Web Apache. L'objectif était de simuler une attaque, de la détecter à l'aide d'un IDS, puis de corriger définitivement la faille de sécurité.

Pile technologique

  • Attaquant : Kali Linux (Curl, Firefox, GVM)
  • Victime : Ubuntu Server (Apache2, Snort IDS)
  • Outils : Greenbone Vulnerability Manager, Snort, Iptables

Phase 1 : Découverte et exploitation

J'ai configuré un laboratoire de test local avec une cible Ubuntu vulnérable (192.168.45.132).

  1. Analyse de vulnérabilité : Utilisation de GVM pour identifier un service HTTP sur le port 80.
  2. Vérification manuelle : Confirmation de la vulnérabilité en accédant au répertoire /doc/ exposé via le navigateur et le terminal.
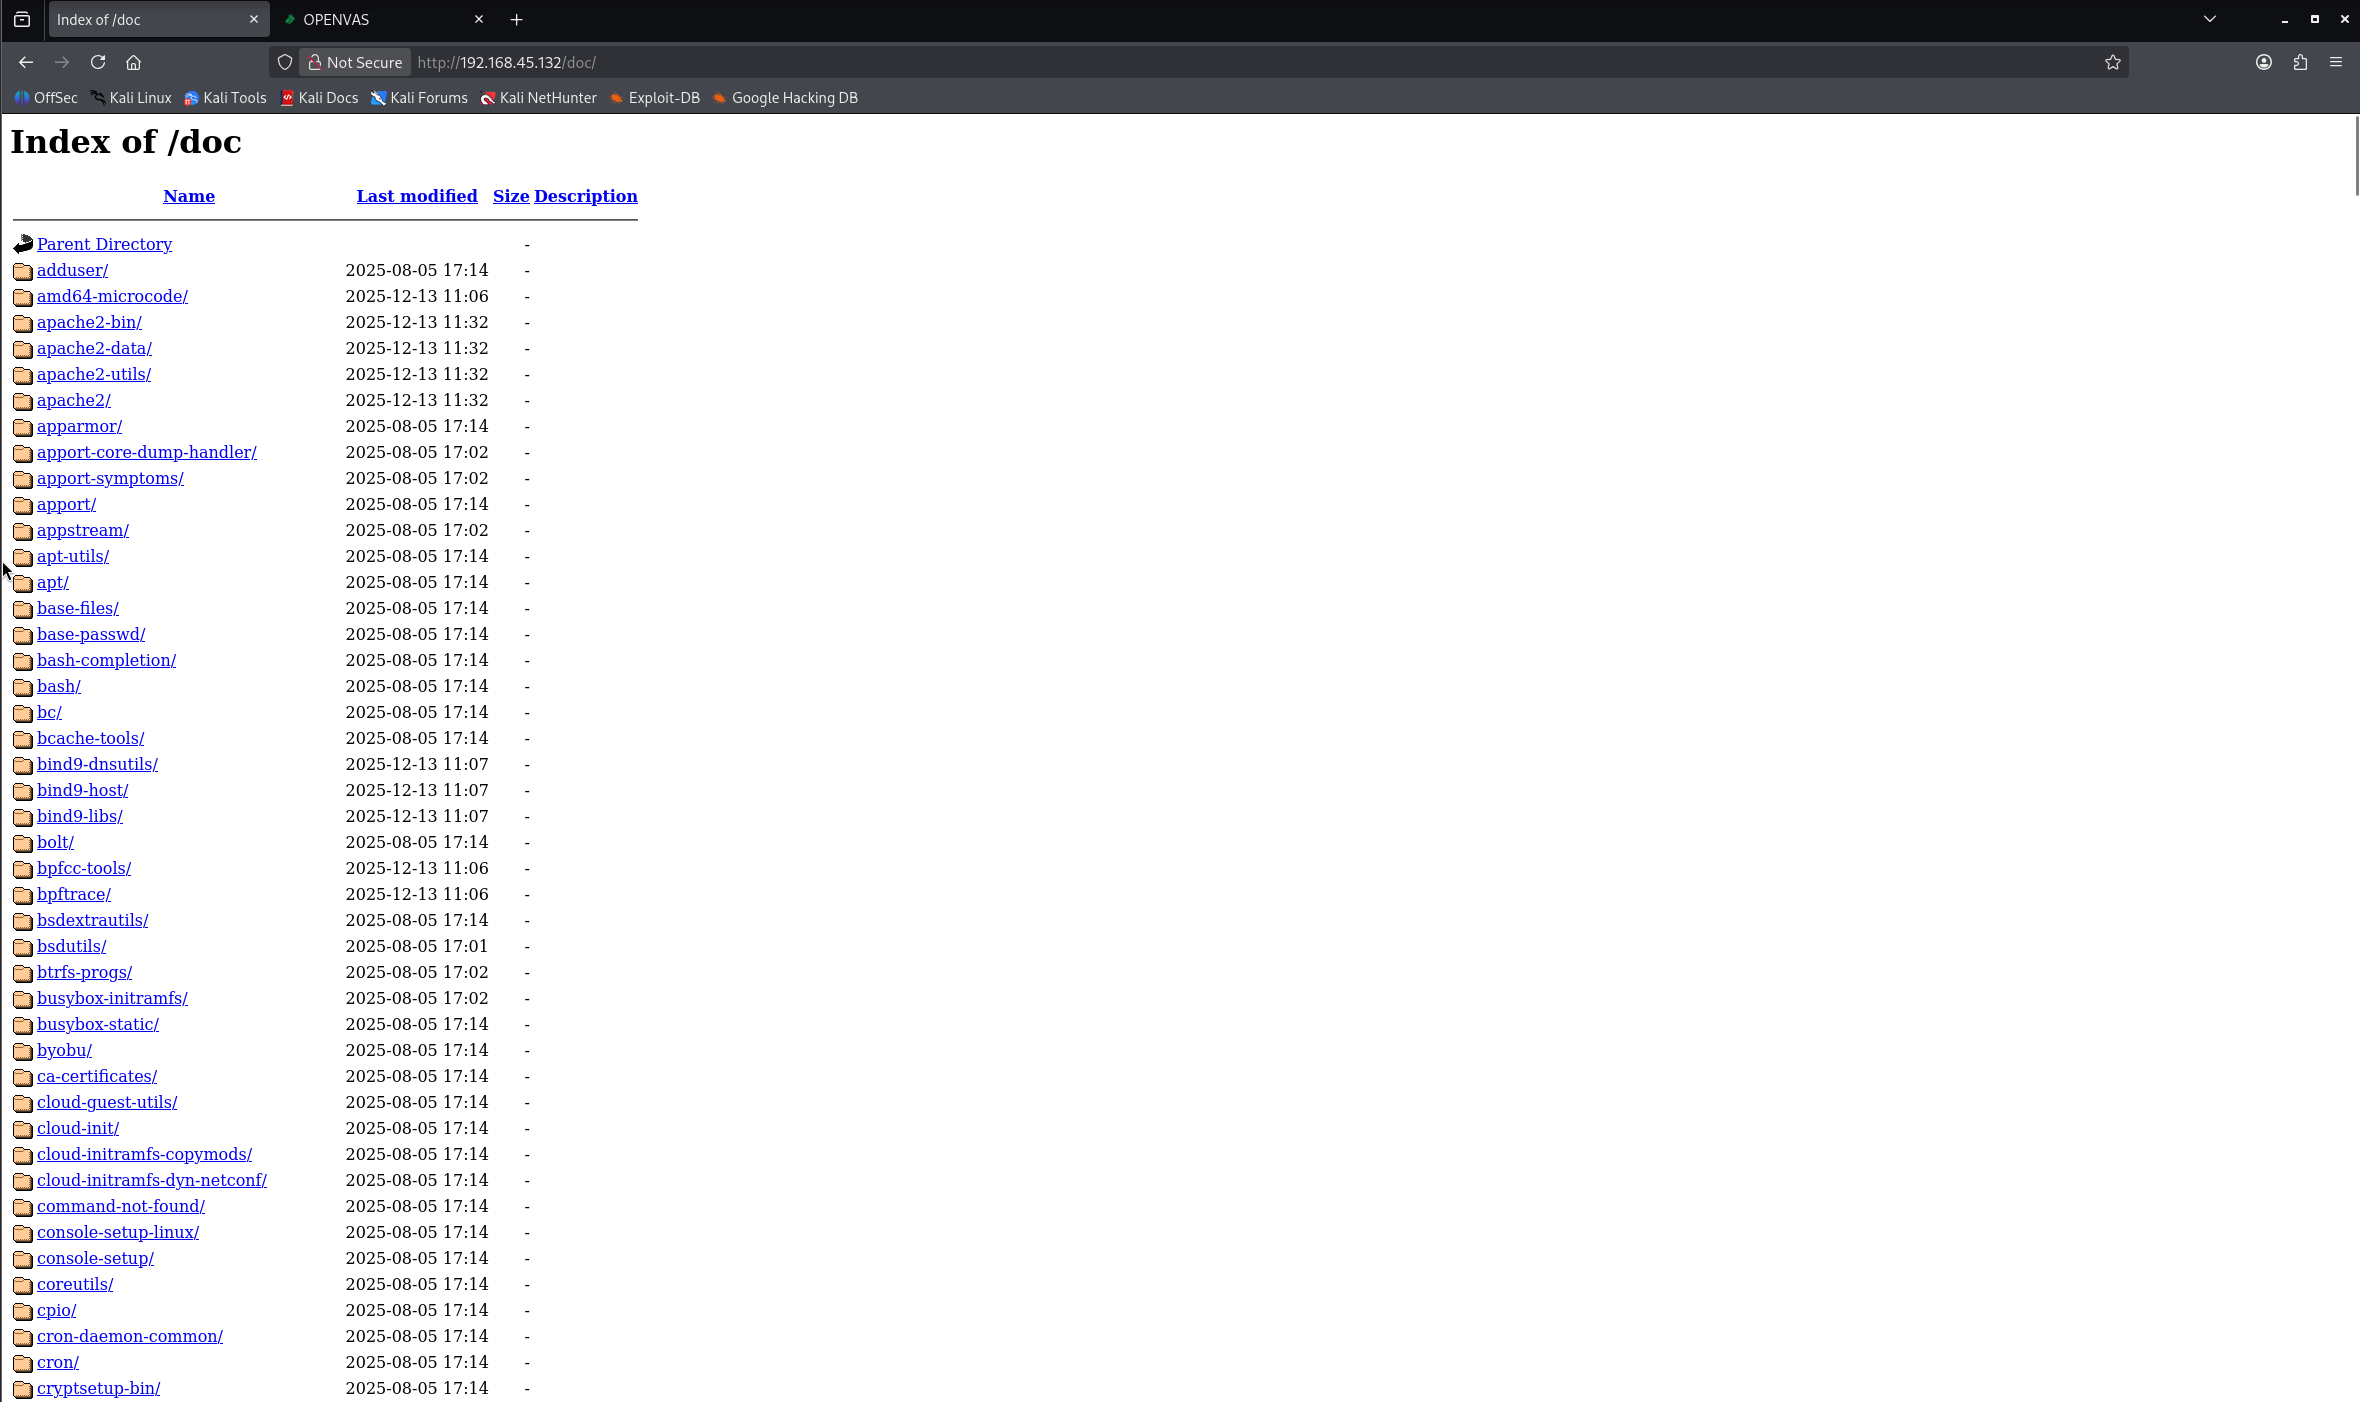
Preuve de vulnérabilité

Figure 1 : Accès non autorisé réussi à la documentation système.


Phase 2 : Détection d'intrusion (IDS)

J'ai déployé Snort sur le serveur victime pour détecter ce schéma d'attaque spécifique en temps réel.

  • Règle personnalisée : alert tcp any any -> any 80 (content:"/doc/"; msg:"CVE-1999-0678 Detected";)
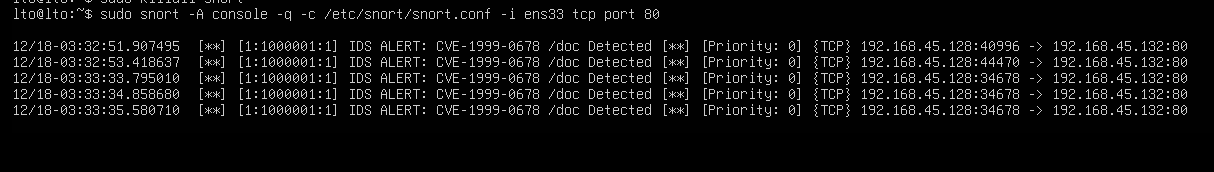
  • Résultat : Snort a correctement déclenché une alerte lorsque l'attaquant a accédé au répertoire.

Alerte Snort

Figure 2 : L'IDS Snort détecte la tentative de traversée de répertoire.


Phase 3 : Atténuation et remédiation

Pour sécuriser le système, j'ai mis en œuvre des correctifs temporaires et permanents.

  1. Atténuation temporaire (pare-feu) : blocage de l'adresse IP de l'attaquant à l'aide d'iptables pour arrêter immédiatement l'intrusion active.
  2. Remédiation permanente (cause racine) : modification de la configuration Apache (/etc/apache2/sites-available/000-default.conf) pour supprimer la directive non sécurisée Alias /doc.

Vérification : Après le correctif, j'ai relancé la tentative d'attaque. Le serveur a renvoyé une erreur 404 Not Found, confirmant que le système est sécurisé.
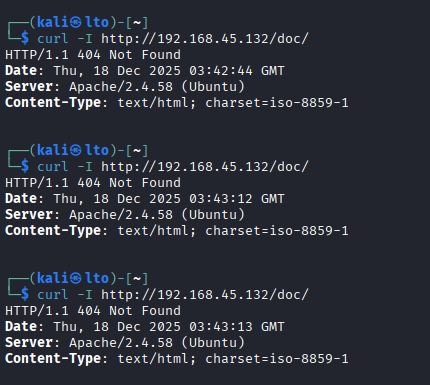
Preuve de remédiation

Figure 3 : La commande Curl renvoie 404, prouvant que la vulnérabilité est corrigée.


Conclusion

Ce projet met en évidence l'importance de la défense en profondeur. Si les pare-feu assurent un confinement immédiat, une sécurité réelle exige une remédiation de la cause racine (correction de la configuration) et une surveillance continue via l'IDS.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




