Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
self-service-password — Interface web pour modifier et réinitialiser le mot de passe dans un annuaire LDAP | Kitploit
Outils/GitHubGitHub/ltb-project/self-service-password
Gestion des IdentitésCryptographieGestion des Identités et des Accès (IAM)Authentification
GitHubltb-project/self-service-password

self-service-password

Interface web pour modifier et réinitialiser le mot de passe dans un annuaire LDAP

Voir le dépôt
Partager
Site web
1.3k35367il y a 5 joursVérifié par Kitploit

LDAP Tool Box Self Service Password

CII Best Practices Build Status Documentation Status

Présentation

Self Service Password est une application PHP qui permet aux utilisateurs de changer leur mot de passe dans un annuaire LDAP.

L'application peut être utilisée sur des annuaires LDAPv3 standard (OpenLDAP, OpenDS, ApacheDS, Sun Oracle DSEE, Novell, etc.) et également sur Active Directory.
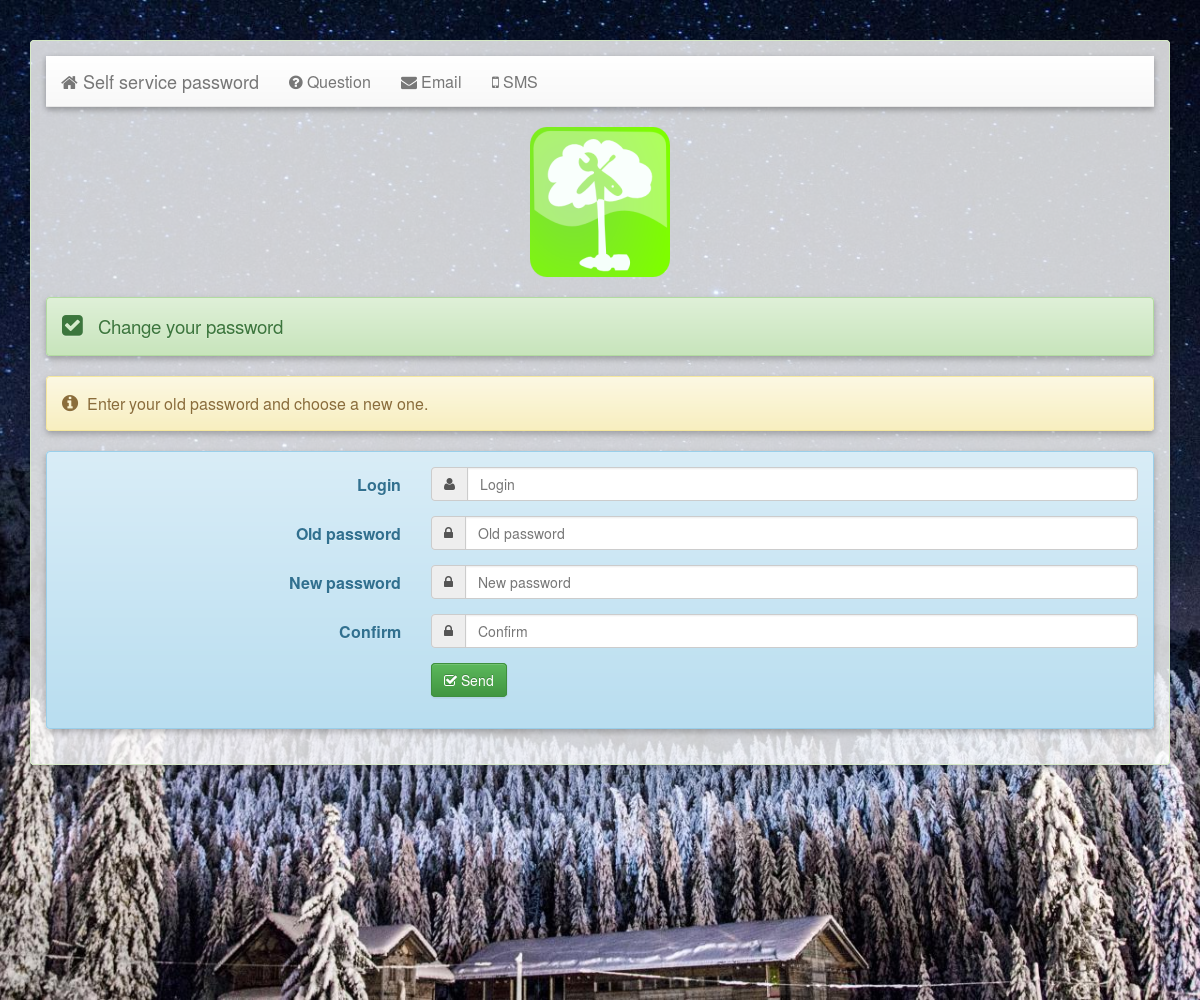
Capture d'écran

Elle dispose des fonctionnalités suivantes :

  • Mode Samba pour changer les mots de passe Samba
  • Mode Active Directory
  • Hachage de mots de passe (MD5, SHA, SHA2, Crypt, Argon2)
  • Politique de mot de passe locale :
    • Longueur minimale/maximale
    • Caractères interdits
    • Compteurs de caractères majuscules, minuscules, chiffres ou spéciaux
    • Vérification de la réutilisation de l'ancien mot de passe
    • Mot de passe identique au login ou à d'autres attributs LDAP
    • Complexité (différentes classes de caractères)
    • Mots interdits
    • Utilisation de l'API Have I been pawned
    • Entropie
  • Messages d'aide
  • Réinitialisation par questions de sécurité
  • Réinitialisation par défi par courriel (jeton envoyé par courriel)
  • Réinitialisation par SMS (via un service Email 2 SMS externe ou une API SMS)
  • Modification de la clé SSH dans l'annuaire LDAP
  • Modification de l'adresse courriel et du numéro de téléphone dans l'annuaire LDAP
  • Captcha (intégré)
  • Notification par courriel après le changement de mot de passe
  • Script hook avant et après le changement de mot de passe
  • API REST

Prérequis

  • PHP (>=7.4)
  • Extensions PHP requises :
    • php-curl (API haveibeenpwned)
    • php-gd (captcha)
    • php-filter
    • php-ldap
    • php-mbstring (réinitialisation par courriel)
    • php-openssl (chiffrement des jetons, probablement intégré)
  • Smarty >= 3
  • fonctions de cryptographie robustes disponibles (pour random_compat, PHP 7 ou libsodium ou /dev/urandom lisible ou extension php-mcrypt installée)
  • configuration valide du serveur de messagerie PHP
  • configuration de session PHP valide

Documentation

La documentation est disponible sur https://self-service-password.readthedocs.io/en/latest/

Docker

Nous fournissons une image Docker officielle.

Créez un fichier de configuration minimal :

vi ssp.conf.php
<?php // My SSP configuration
$keyphrase = "mysecret";
$debug = true;
?>

Puis exécutez :

docker run -p 80:80 \
    -v $PWD/ssp.conf.php:/var/www/conf/config.inc.local.php \
    -it docker.io/ltbproject/self-service-password:latest

Téléchargement

Les archives tar et paquets pour Debian et Red Hat sont disponibles sur https://ltb-project.org/download.html

Les dépôts Debian et Red Hat sont également disponibles, voir les instructions d'installation.

Code source

Le code source est disponible sur https://github.com/ltb-project/self-service-password

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








