
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-26211 — Divulgation publique et preuve de concept pour CVE-2026-26211, une vulnérabilité XSS stockée dans Ekushey Project Manager CRM v5.0, incluant les détails techniques et l'analyse d'impact. | Kitploit
Outils/GitHubGitHub/lindhunt/cve-2026-26211
Analyse des VulnérabilitésExploitationSécurité WebArticles et RechercheApprentissage et Éducation
GitHublindhunt/cve-2026-26211

CVE-2026-26211

Divulgation publique et preuve de concept pour CVE-2026-26211, une vulnérabilité XSS stockée dans Ekushey Project Manager CRM v5.0, incluant les détails techniques et l'analyse d'impact.

Voir le dépôt
123il y a 1 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Badge CVE Badge CWE Sévérité Statut

CVE-2026-26211 : XSS stocké dans Ekushey Project Manager CRM

Produit : Ekushey Project Manager CRM
Version : 5.0
Vulnérabilité : Cross-Site Scripting stocké (XSS)
CWE : CWE-79
Chercheur : LINDAN TRI SAPUTRA
Rapport initial : 1er août 2026


Résumé

Une vulnérabilité de Cross-Site Scripting stocké (XSS) a été identifiée dans Ekushey Project Manager CRM version 5.0. Le problème se situe dans les paramètres de l'application, plus précisément dans le champ Name. Une entrée HTML contrôlée par l'utilisateur est stockée sans assainissement ni encodage de sortie appropriés, ce qui entraîne l'exécution de JavaScript arbitraire lors du rendu de la page.


Composant affecté

Settings → Name

  • Le nom d'application configuré est stocké dans la base de données.
  • Il est ensuite affiché dans l'interface de l'application sans échappement approprié.
  • Tout utilisateur authentifié (Admin, Staff ou Client) consultant le nom affiché est exposé à la vulnérabilité.

Preuve de concept (PoC)

  1. Connectez-vous à l'application en tant qu'administrateur.
  2. Accédez à Settings.
  3. Repérez le champ Name du système.
  4. Insérez la charge utile de test XSS inoffensive suivante :
  1. Enregistrez les paramètres.
  2. Ouvrez n'importe quelle page où le nom de l'application configuré est affiché (par exemple, le tableau de bord, l'en-tête, les e-mails).

Le JavaScript s'exécute lorsque la valeur stockée est rendue.


Impact

Étant donné que la charge utile est stockée dans l'application, le problème affecte tous les utilisateurs, et pas seulement l'administrateur qui a initialement modifié le paramètre. Selon l'endroit où le nom de l'application est rendu et les utilisateurs qui peuvent accéder à ces pages, la charge utile stockée peut s'exécuter dans le navigateur du personnel, des clients ou d'autres utilisateurs authentifiés.

L'impact potentiel comprend :

  • Exécution arbitraire de JavaScript dans les navigateurs des utilisateurs affectés
  • Manipulation de l'interface de l'application (par exemple, défiguration, fausses notifications)
  • Hameçonnage ou usurpation d'identité au sein de l'origine de confiance de l'application
  • Réalisation d'actions dans le contexte authentifié de l'application de la victime (détournement de session, contournement de CSRF)

Preuve de concept vidéo

Une démonstration vidéo de CVE-2026-26211 est disponible ci-dessous :
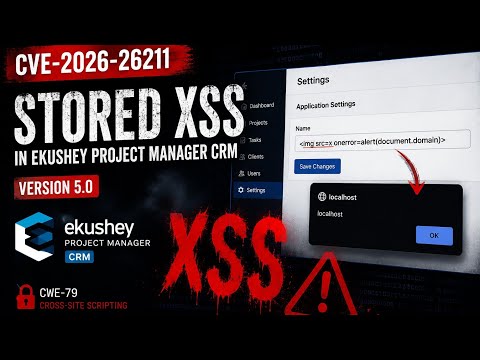
Miniature de la vidéo PoC
Cliquez sur l'image pour regarder la PoC sur YouTube

Lien direct : https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


Chronologie de la divulgation

DateÉvénement
1er août 2026Vulnérabilité soumise à VulnCheck
Août 2026VulnCheck a validé la soumission et confirmé qu'elle remplit les conditions pour l'attribution d'un CVE
Août 2026CVE-2026-26211 attribué
25 août 2026Divulgation technique publique publiée à la demande de VulnCheck

Chercheur

LINDAN TRI SAPUTRA
Chercheur indépendant en sécurité
GitHub : https://github.com/LindHunt


Références

  • CVE-2026-26211 : https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79 : Neutralisation incorrecte des entrées lors de la génération de pages web (XSS)
    https://cwe.mitre.org/data/definitions/79.html

Avertissement

Ce rapport est fourni à des fins éducatives et de sensibilisation à la sécurité uniquement. La vulnérabilité identifiée a été divulguée de manière responsable au fournisseur ou à l'autorité de coordination compétente (VulnCheck) avant sa publication. L'exploitation non autorisée de cette vulnérabilité est illégale et contraire à l'éthique.


Recommandations pour les développeurs

Pour corriger cette vulnérabilité :

  • Appliquez un encodage de sortie contextuel lors du rendu des entrées contrôlées par l'utilisateur.
  • Mettez en œuvre une validation et une assainissement stricts des entrées pour tous les champs de paramètres.
  • Utilisez des en-têtes Content Security Policy (CSP) pour atténuer les risques de XSS.
  • Envisagez d'utiliser HTML Purifier ou des bibliothèques similaires pour filtrer les entrées de texte enrichi.

Restez en sécurité, restez vigilant.

Télécharger l’outil