 kpn-ciso/cve-2019-9745
Analyse de la vulnérabilité CVE-2019-9745.

La créativité est au cœur du test de pénétration, ce qui rend notre travail intéressant. Cependant, un écueil est la tendance à « sur-ingénier » les scénarios d'attaque et à se concentrer uniquement sur les bugs (conditions d'erreur). Les défauts (comportements non intentionnels) peuvent cependant être présents avec des résultats tout aussi dévastateurs. Cet article propose une étude de cas pour démontrer l'importance du test de pénétration pour ces défauts. Simultanément, il plaide pour l'emploi d'un processus SDLC (Cycle de Développement Sécurisé).
Cet article fait partie de la RD (divulgation responsable) de la vulnérabilité CVE-2019-9745 et a été rédigé en étroite coopération avec le fournisseur CloudCTI. Il donne un aperçu de haut niveau de la vulnérabilité avant de plonger dans les détails techniques. Après avoir démontré l'exploitation de la vulnérabilité, une conclusion est fournie avec les leçons apprises.
L'outil CloudCTI Recognition Configuration Tool que nous avons examiné lors d'un de nos tests de pénétration est utilisé pour récupérer des informations à partir de logiciels CRM (Gestion de la Relation Client). Cela fournit au personnel du centre d'appels des informations pertinentes pendant les appels clients. Plusieurs problèmes ont été identifiés qui peuvent être enchaînés pour compromettre complètement le système local. Le fournisseur tient à souligner que cela n'affecte pas les systèmes des autres clients ni les siens.
Comme pour de nombreuses vulnérabilités de sécurité, un problème important réside dans la validation des données provenant de l'extérieur de votre sphère d'influence. Il est tout aussi important de réaliser que les systèmes et les logiciels opèrent dans des environnements hostiles. Le temps et l'expérience nous ont appris que l'écoute clandestine est une menace sur Internet. Il en va de même pour les autres canaux de communication, même à l'intérieur d'un système lui-même. Cela a été déterminant dans la découverte de la vulnérabilité.
Une analyse des causes profondes des problèmes rencontrés montre l'importance de pratiques telles que la TM (modélisation des menaces). La TM aide à identifier les risques lors des premières étapes de conception et de développement. Cela peut conduire à l'atténuation des risques inacceptables ou à une refonte/réimplémentation. Bien que le lecteur soit encouragé à effectuer sa propre analyse, des descriptions des contre-mesures du fournisseur sont fournies à titre de référence.
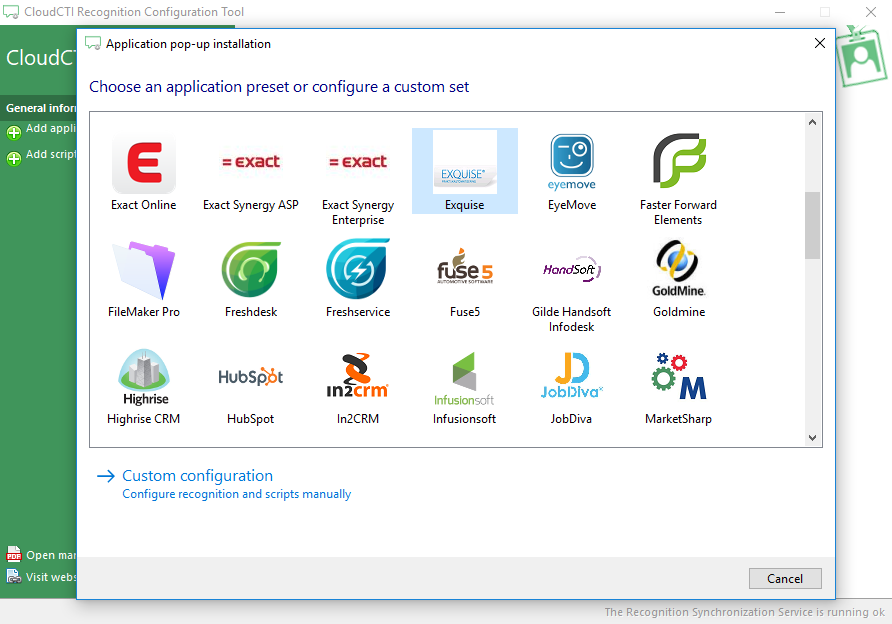
Le logiciel du fournisseur se compose de quatre applications qui fonctionnent ensemble. La première application est l'interface utilisateur graphique (GUI). Celle-ci permet à l'utilisateur de lancer la récupération d'informations à partir de plusieurs progiciels CRM :
La GUI délègue la récupération d'informations à un service (la deuxième application) en envoyant un message. Les premiers problèmes de sécurité se manifestent ici : non seulement toute personne sur le système peut observer les messages entre la GUI et le service pour déterminer leur format et leur contenu (ce qui affecte la confidentialité), mais elle peut également envoyer ses propres messages (ce qui affecte l'autorisation). De plus, la source des messages au service n'est pas vérifiée (ce qui affecte la non-répudiation). Dans la terminologie de la modélisation des menaces STRIDE, cela signifie que le système est sujet à la divulgation d'informations et à la falsification. En effet, les informations glanées à partir de ces messages ont été déterminantes dans la découverte de la vulnérabilité.
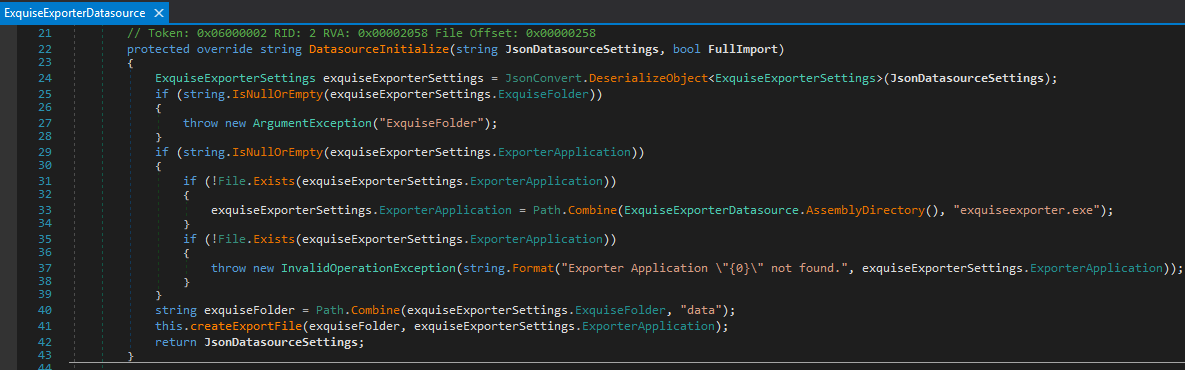
La troisième application est l'un des nombreux importateurs spécialisés. Le service délègue la récupération d'informations pour un progiciel CRM spécifique à un importateur spécifique. Le message envoyé par la GUI contient des instructions spécifiques pour cet importateur. En examinant l'importateur CRM Exquise, il s'avère que la récupération d'informations est davantage déléguée à une application externe (quatrième). En analysant la logique interne de l'importateur, on a découvert que l'application externe pouvait être spécifiée dans le message entre la GUI et le service. Le problème qui se manifeste ici est que l'application externe est exécutée sans vérifier son identité (ce qui affecte la non-répudiation).
En enchaînant ces problèmes, nous avons pu écouter les messages pour déterminer leur format et envoyer un message dans lequel nous spécifions notre propre application externe malveillante. Cette application externe est exécutée avec les mêmes privilèges que l'importateur/service. Comme ces privilèges sont les plus élevés possibles dans le système, un contrôle total est obtenu et le système est compromis.
Ces problèmes sont atténués par le fournisseur en chiffrant les messages (atténuant le problème de confidentialité) par l'utilisation de secrets partagés uniques (atténuant le problème d'autorisation) qui ne peuvent être consultés que par les utilisateurs authentifiés du système qui les possèdent (atténuant le premier problème de non-répudiation). Enfin, l'application externe est signée cryptographiquement (atténuant le second problème de non-répudiation). La combinaison de ces mesures atténue avec succès la vulnérabilité.
Lorsque l'application GUI CloudCTI Recognition Configuration Tool (C:\Program Files (x86)\CloudCTI Recognition Configuration Tool\CloudCTI Recognition Configuration Tool.exe) est installée, elle est examinée avec Process Explorer. Cela révèle qu'un service compagnon (Recognition Update Client Service) est installé et exécuté avec les droits NT AUTHORITY\SYSTEM :
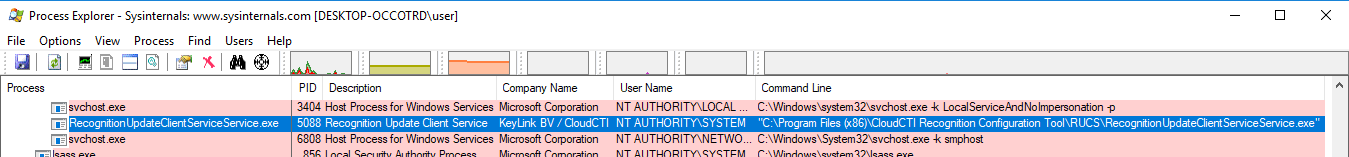
En examinant l'exécutable du service (C:\Program Files (x86)\CloudCTI Recognition Configuration Tool\RUCS\RecognitionUpdateClientServiceService.exe), il apparaît qu'il est développé en utilisant le langage de programmation .NET. Celui-ci peut être décompilé à l'aide de dnSpy pour obtenir un aperçu de sa logique interne, qui sera détaillée ci-dessous.
