Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Get-log4j-Windows-local — Identifier tous les composants log4j sur les serveurs Windows locaux. CVE-2021-44228 | Kitploit

Outils/GitHubGitHub/keysau/get-log4j-windows-local
ReconnaissanceScanners de VulnérabilitésScan de PortsAnalyse des VulnérabilitésExploitationCollecte d'Informations
GitHubkeysau/get-log4j-windows-local

Get-log4j-Windows-local

Identifier tous les composants log4j sur les serveurs Windows locaux. CVE-2021-44228

Voir le dépôt
5138il y a 4 ansPas encore vérifié
Partager

Get-log4j-Windows-local.ps1

Identifiez tous les composants log4j sur un seul serveur Windows local. CVE-2021-44228. Une copie à usage unique - voir https://github.com/KeysAU/Get-log4j-Windows.ps1 pour plusieurs ordinateurs.

Apache log4j

CVE-2021-44228

Exécution du script:

image

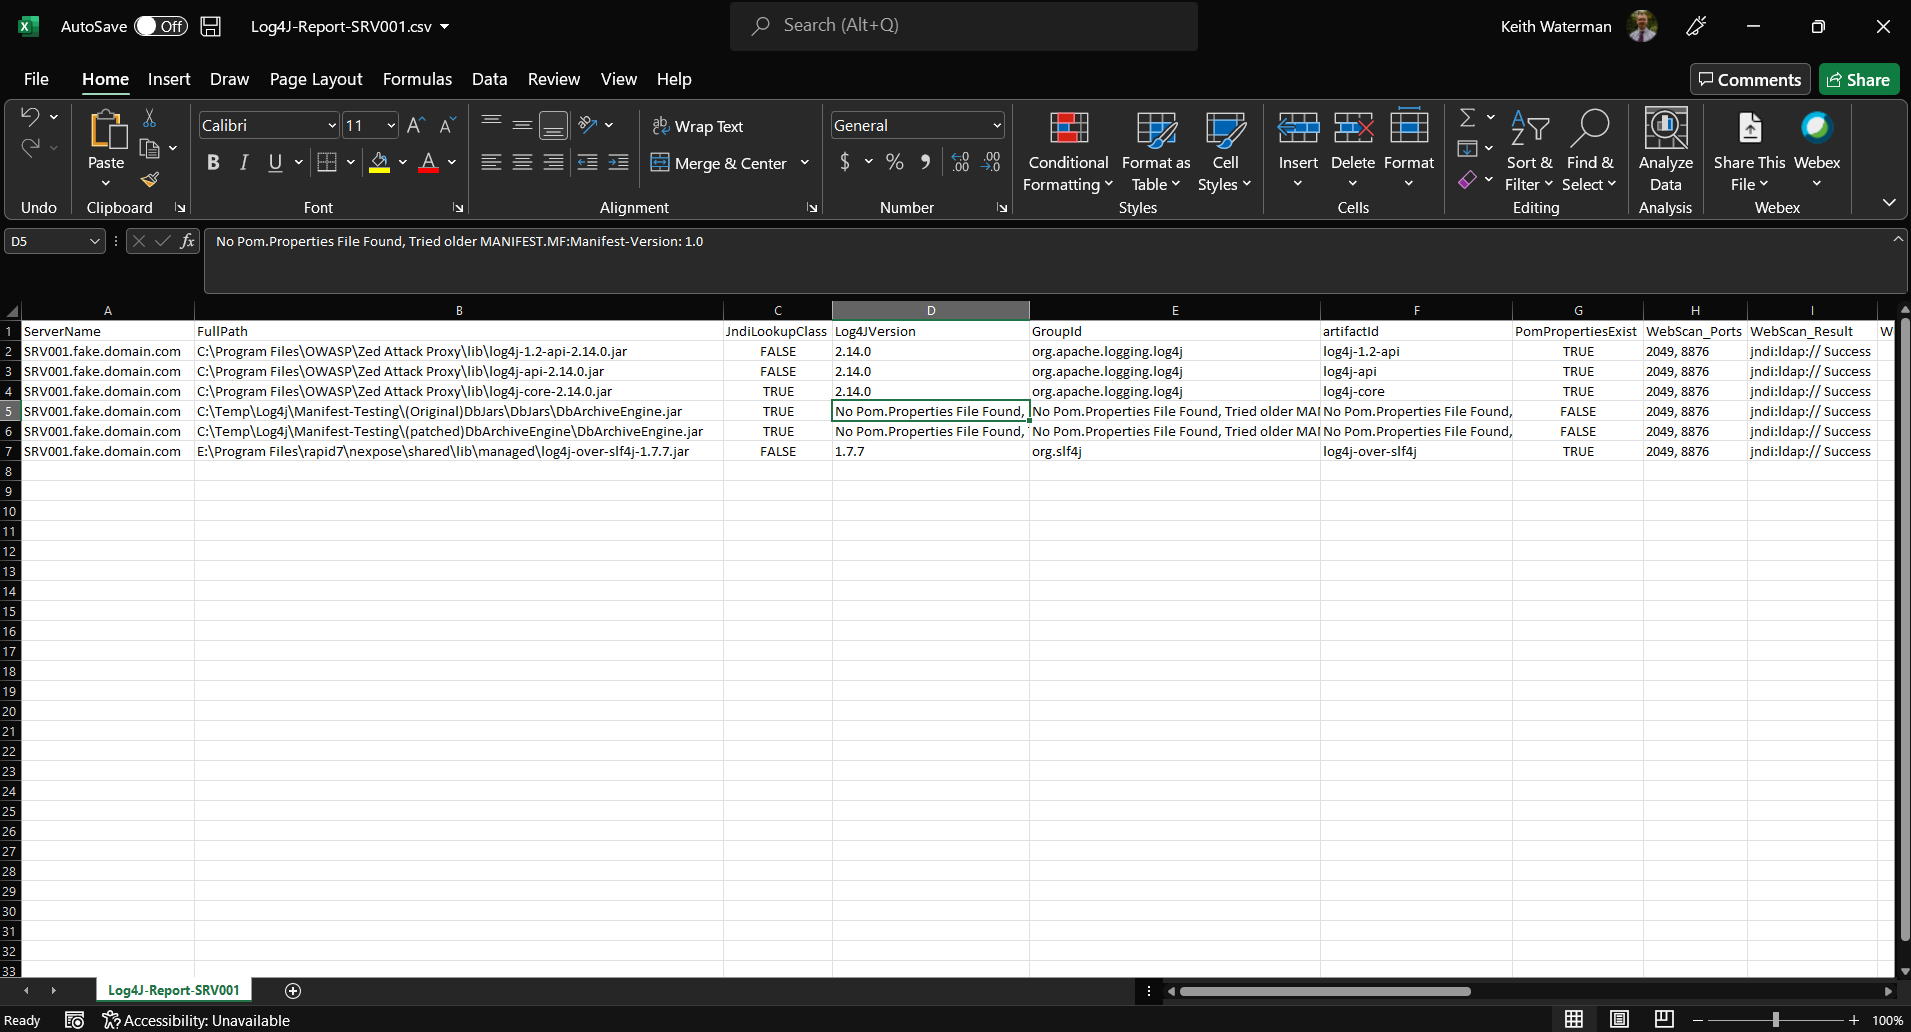
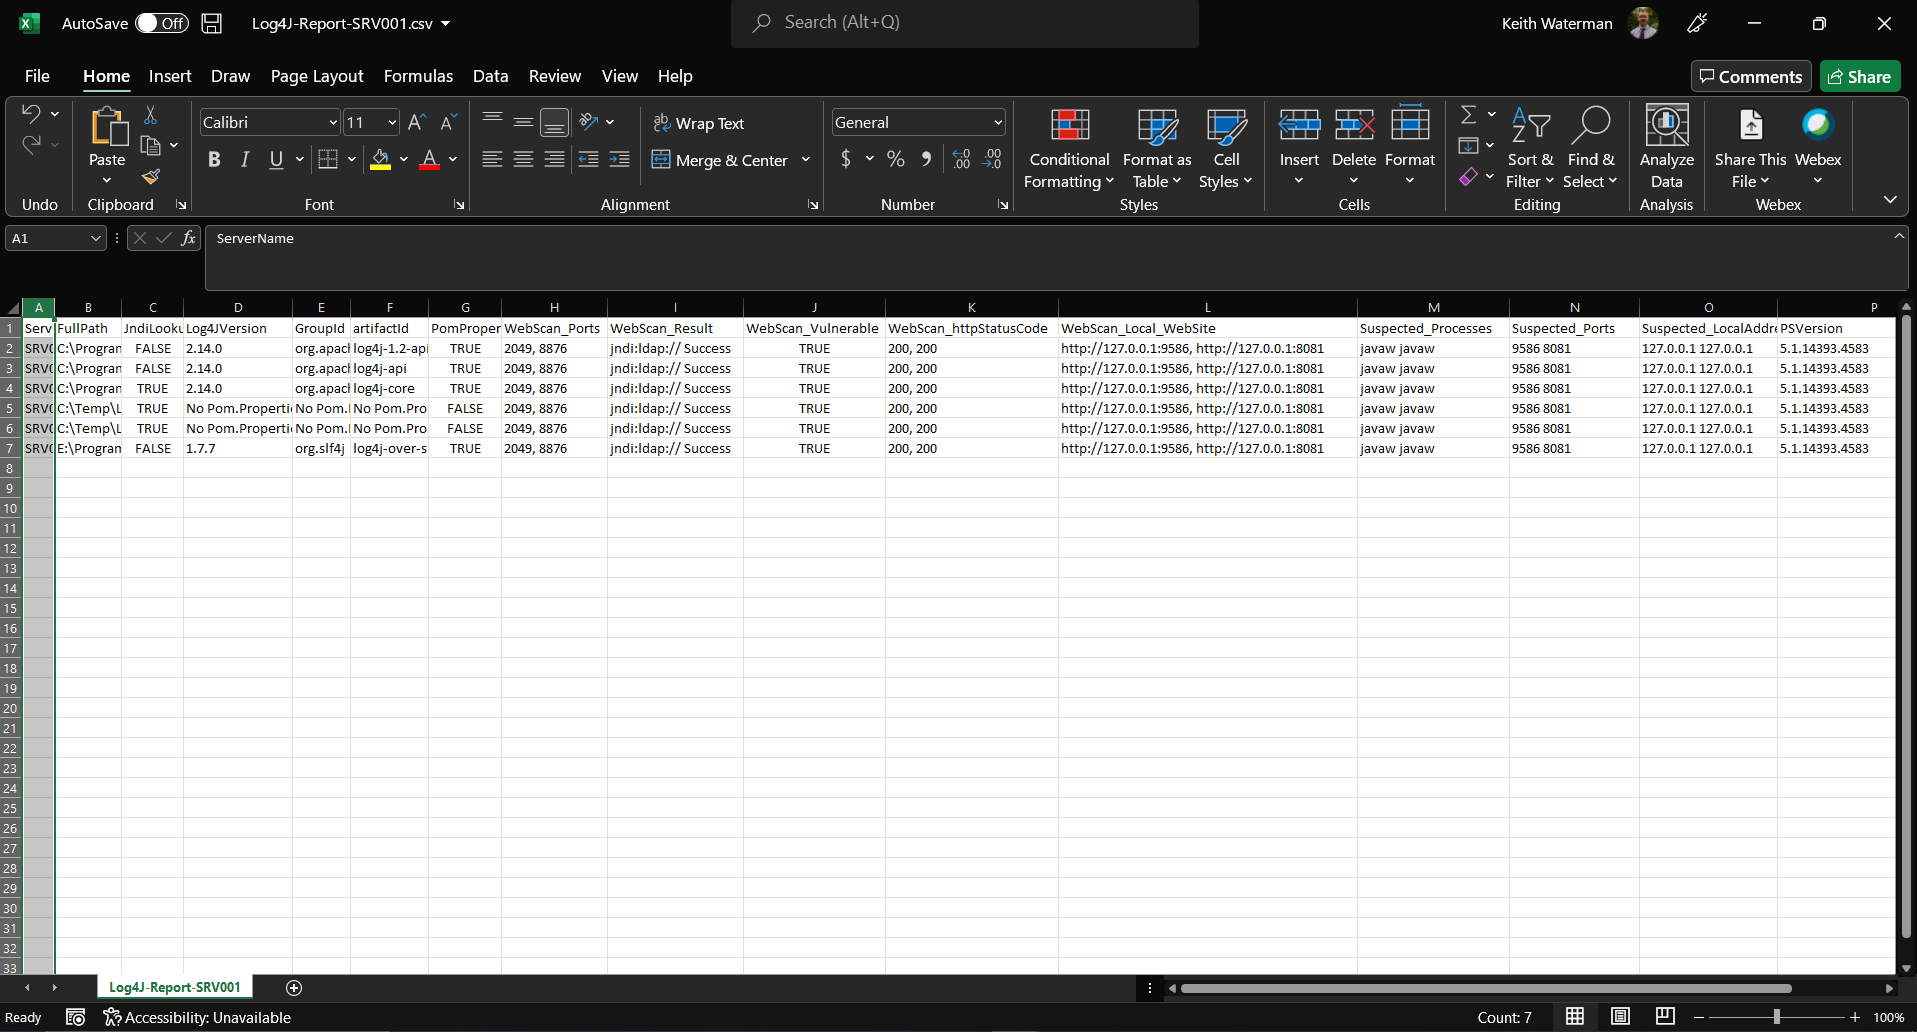
Exportation:

Colonnes A - I: image

Suite: image

Description:

          Version d'exécution locale pour un seul serveur.            
          Configure le répertoire de travail C:\Temp\log4j sur le serveur local.
          Analyse récursivement tous les lecteurs à la recherche de conteneurs .jar.
          Extrait tous les .jar avec 7-zip.exe vers C:\temp\log4j\Extracted           
          Obtient le numéro de version de log4j.
          Vérifie si le fichier jindiLookup.class de la version log4j existe.
          Analyse tous les ports IP locaux en écoute et tente une exploitation avec l'en-tête http.
          Capture les tâches PowerShell ayant échoué et ferme les tâches bloquées.
          Crée dynamiquement un csv de l'emplacement du module log4j intégré, 
              si l'exploitation web était possible et s'il contient le fichier jindilookup.class.
			

Créé pour:

          Identification de tous les composants log4j sur le serveur Windows local. CVE-2021-44228

Dépendances:

          Vous devez installer 7-zip.exe dans C:\support\tools\7-zip sur le serveur local (x32 bit suggéré)
          PowerShell 5.0+
          Doit être exécuté en tant qu'administrateur local ou avec des permissions équivalentes pour analyser tous les lecteurs.

Journal des modifications:

    15-Dec-2021  -Notes de changement: Version initiale de copie locale.
    19-Dec-2021  -Notes de changement: Ajout de l'analyse pour jindiLookup.class
    19-Dec-2021  -Notes de changement: Ajout de l'analyse des ports d'écoute locaux et de la tentative d'exploitation

Notes:

    Aucune modification nécessaire, fonctionnera tel quel. Notez que vous avez toujours besoin de 7zip.

Licence:

Logiciel open source sous licence MIT.

Auteur:

     Keith Waterman

Date :

    19-Dec-2021
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →