
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
tproxy — Un outil CLI pour servir de proxy et analyser les connexions TCP. | Kitploit

Outils/GitHubGitHub/kevwan/tproxy
Sniffing et Analyse de PaquetsProxies Web et InterceptionSécurité RéseauUtilitaires et Frameworks
GitHubkevwan/tproxy

tproxy

Un outil CLI pour servir de proxy et analyser les connexions TCP.

Voir le dépôt
3.7k25448il y a 4 joursVérifié par Kitploit
Site web
Partager

tproxy

Anglais | 简体中文 | 日本語

Go Go Report Card Release License: MIT

Offrez-moi un café

Pourquoi j'ai écrit cet outil

Lorsque je développe des services backend et que j'écris go-zero, j'ai souvent besoin de surveiller le trafic réseau. Par exemple :

  1. surveiller les connexions gRPC, quand se connecter et quand se reconnecter
  2. surveiller les pools de connexions MySQL, combien de connexions et déterminer la politique de durée de vie
  3. surveiller toute connexion TCP à la volée

Installation

$ go install github.com/kevwan/tproxy@latest

Ou utilisez des images docker :

$ docker run --rm -it -p <listen-port>:<listen-port> -p <remote-port>:<remote-port> kevinwan/tproxy:v1 tproxy -l 0.0.0.0 -p <listen-port> -r host.docker.internal:<remote-port>

Pour arm64 :

$ docker run --rm -it -p <listen-port>:<listen-port> -p <remote-port>:<remote-port> kevinwan/tproxy:v1-arm64 tproxy -l 0.0.0.0 -p <listen-port> -r host.docker.internal:<remote-port>

Sous Windows, vous pouvez utiliser scoop :

$ scoop install tproxy

Utilisations

$ tproxy --help
Usage of tproxy:
  -d duration
    	the delay to relay packets
  -down int
    	Downward speed limit(bytes/second)
  -l string
    	Local address to listen on (default "localhost")
  -p int
    	Local port to listen on, default to pick a random port
  -q	Quiet mode, only prints connection open/close and stats, default false
  -r string
    	Remote address (host:port) to connect
  -s	Enable statistics
  -t string
    	The type of protocol, currently support http2, grpc, redis and mongodb
  -up int
    	Upward speed limit(bytes/second)

Exemples

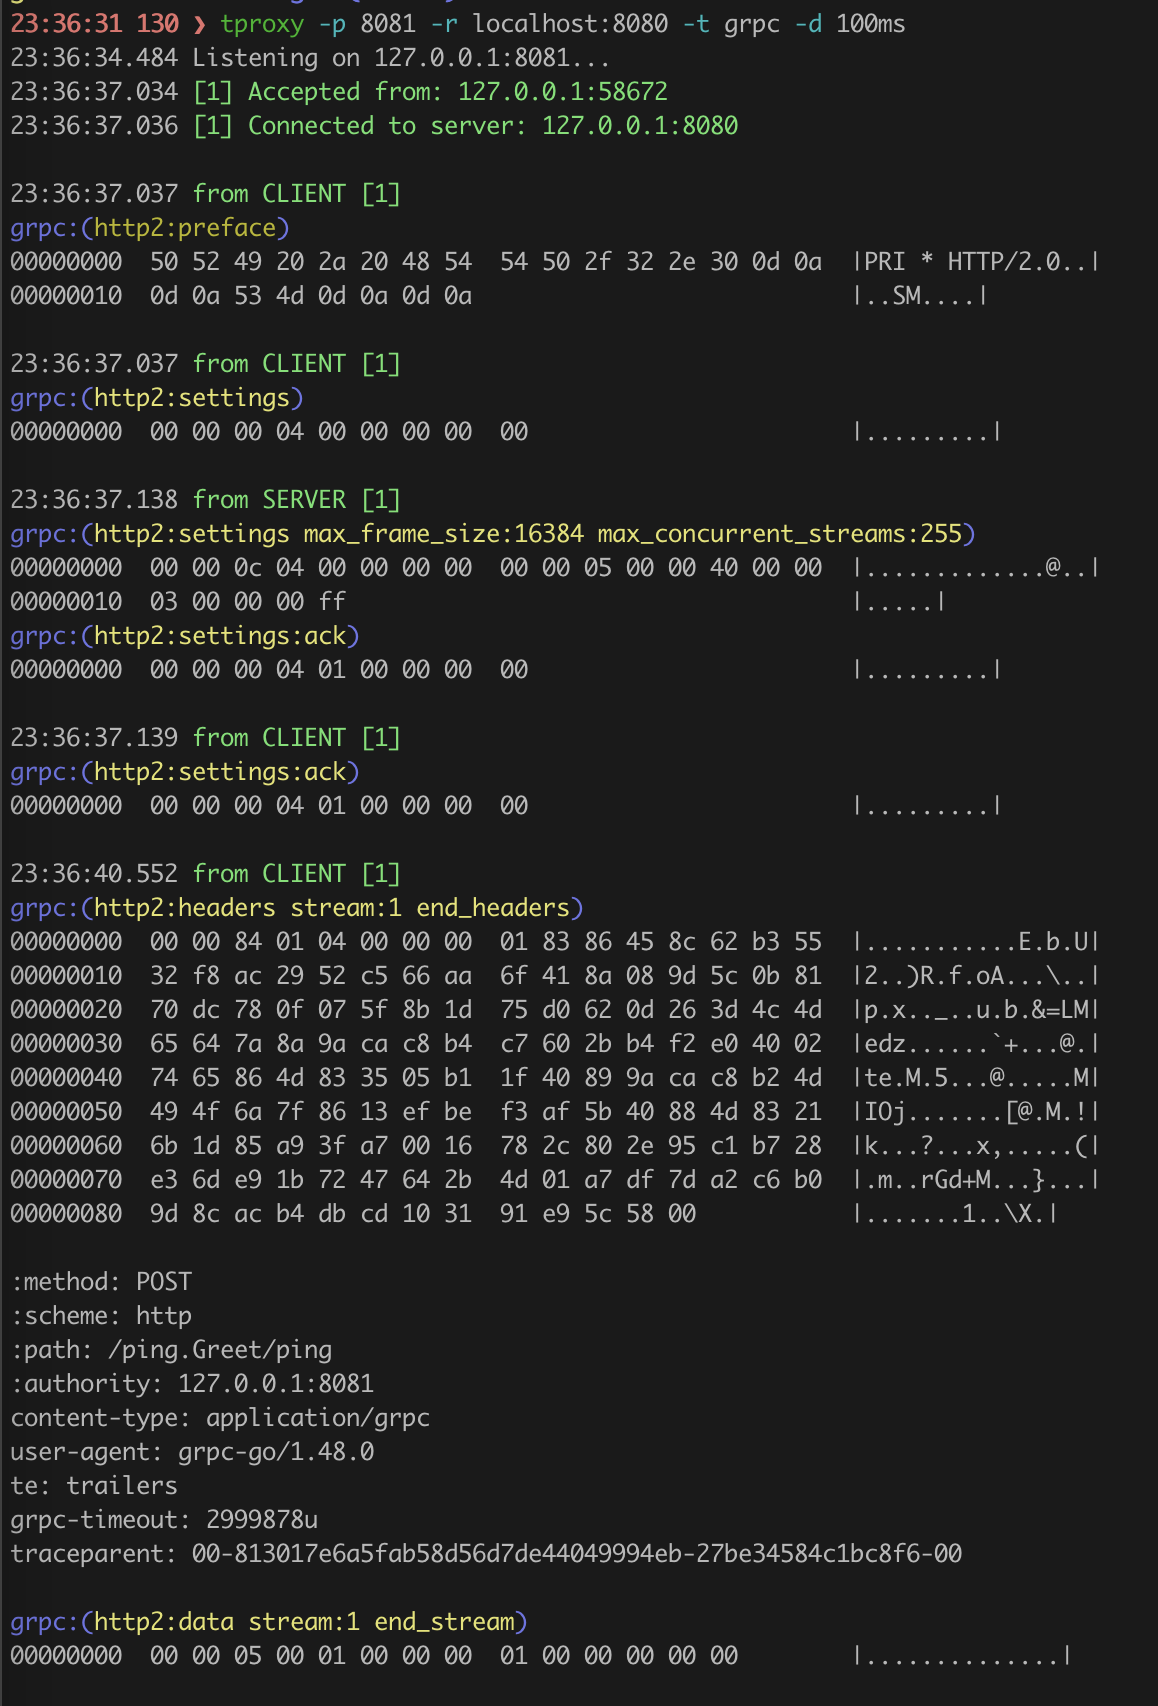
Surveiller les connexions gRPC

$ tproxy -p 8088 -r localhost:8081 -t grpc -d 100ms
  • écouter sur localhost et le port 8088
  • rediriger le trafic vers localhost:8081
  • type de protocole : gRPC
  • délai de 100 ms pour chaque paquet
image

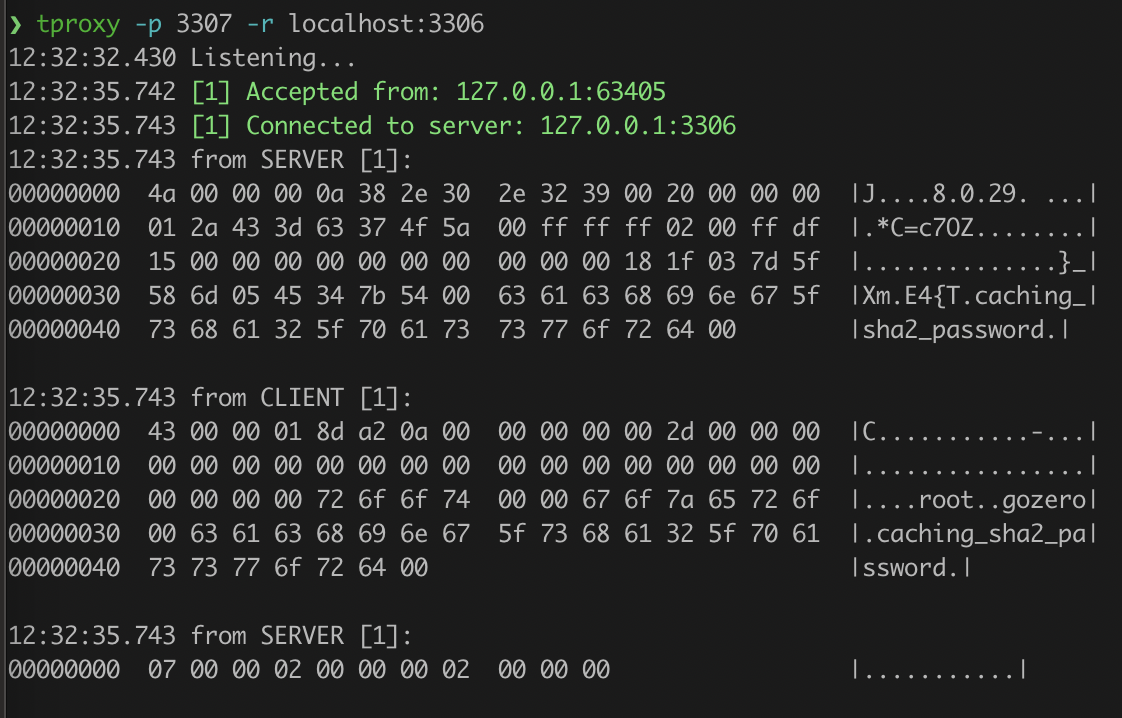
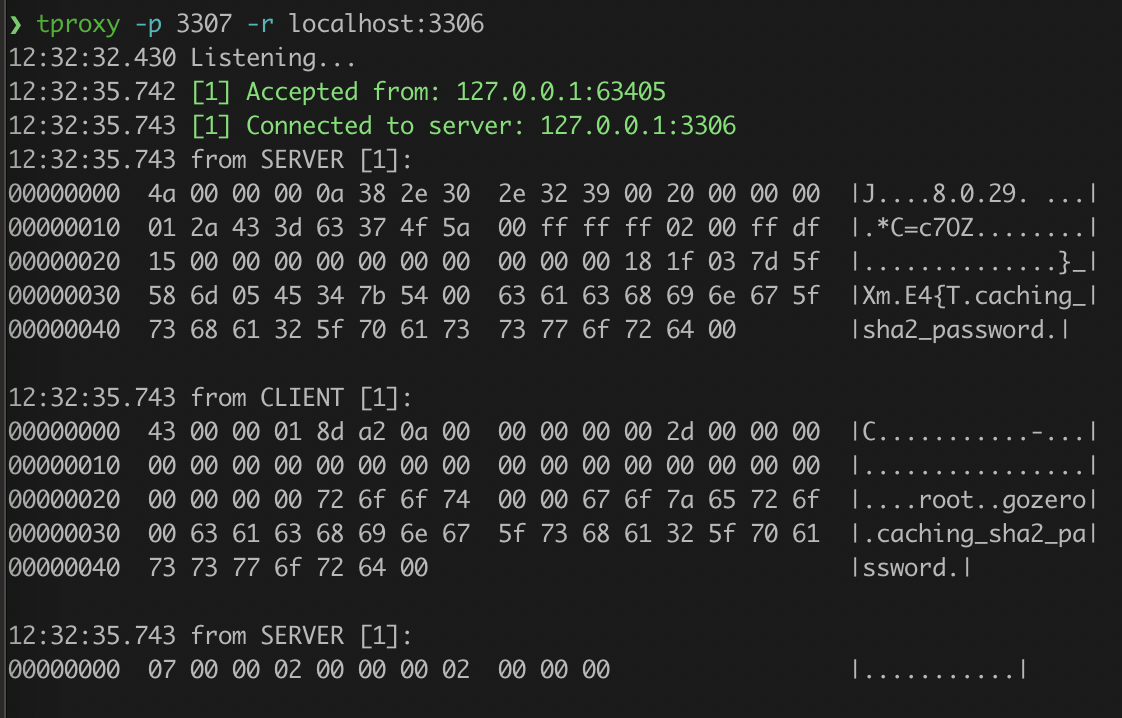
Surveiller les connexions MySQL

$ tproxy -p 3307 -r localhost:3306
image

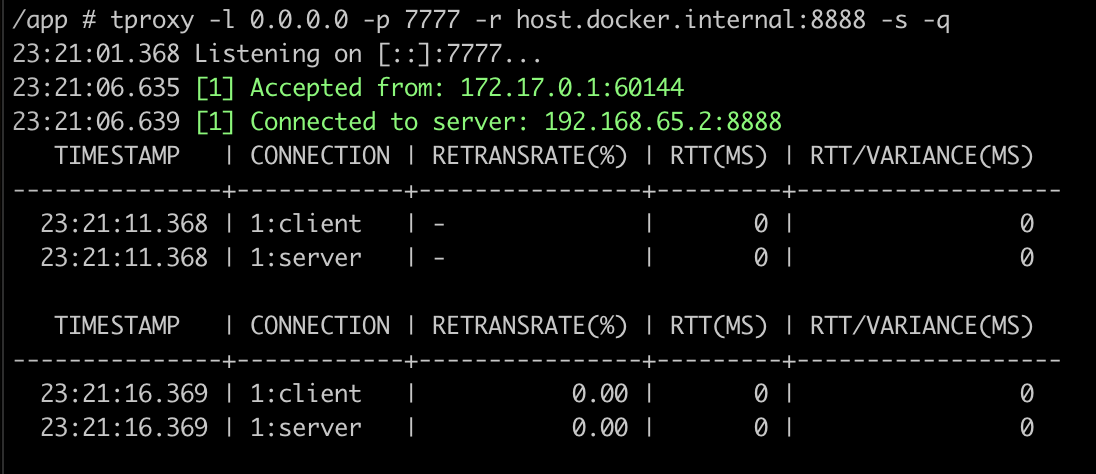
Vérifier la fiabilité de la connexion (taux de retransmission et RTT)

$ tproxy -p 3307 -r remotehost:3306 -s -q
image

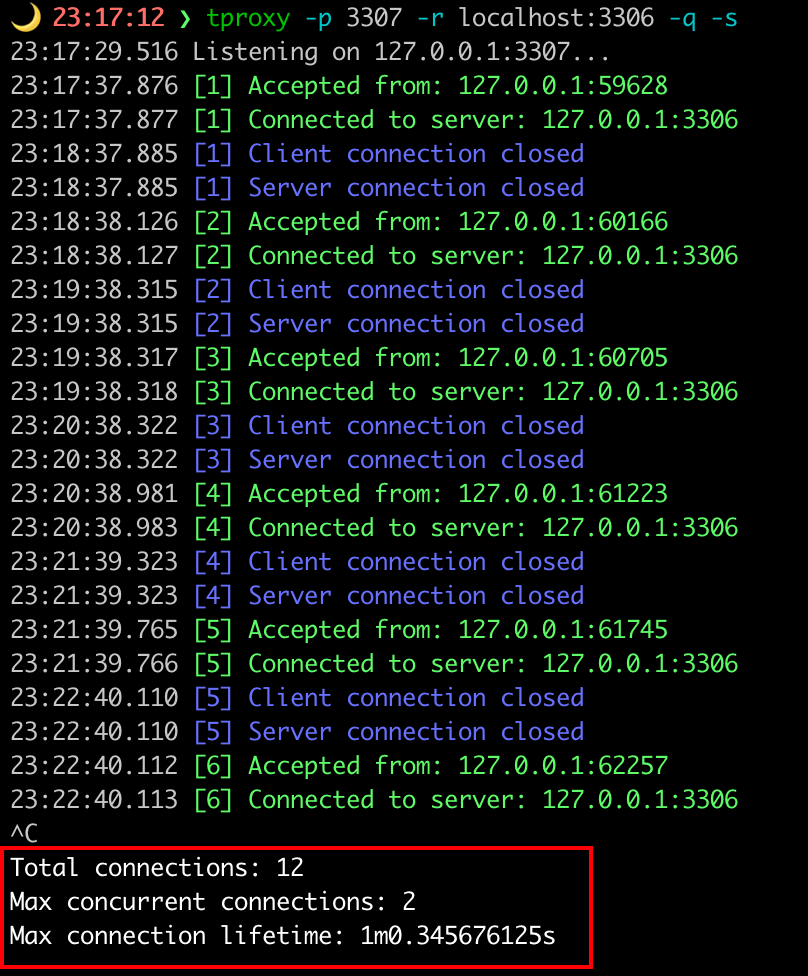
Comprendre le comportement des pools de connexions

$ tproxy -p 3307 -r localhost:3306 -q -s
image

Donnez une étoile ! ⭐

Si vous aimez ou utilisez ce projet, veuillez lui donner une étoile. Merci !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →