 karol-broda/snitch
une façon plus élégante d'inspecter les connexions réseau

un ss / netstat plus convivial pour les humains. inspectez les connexions réseau avec une tui propre ou des tableaux stylisés.
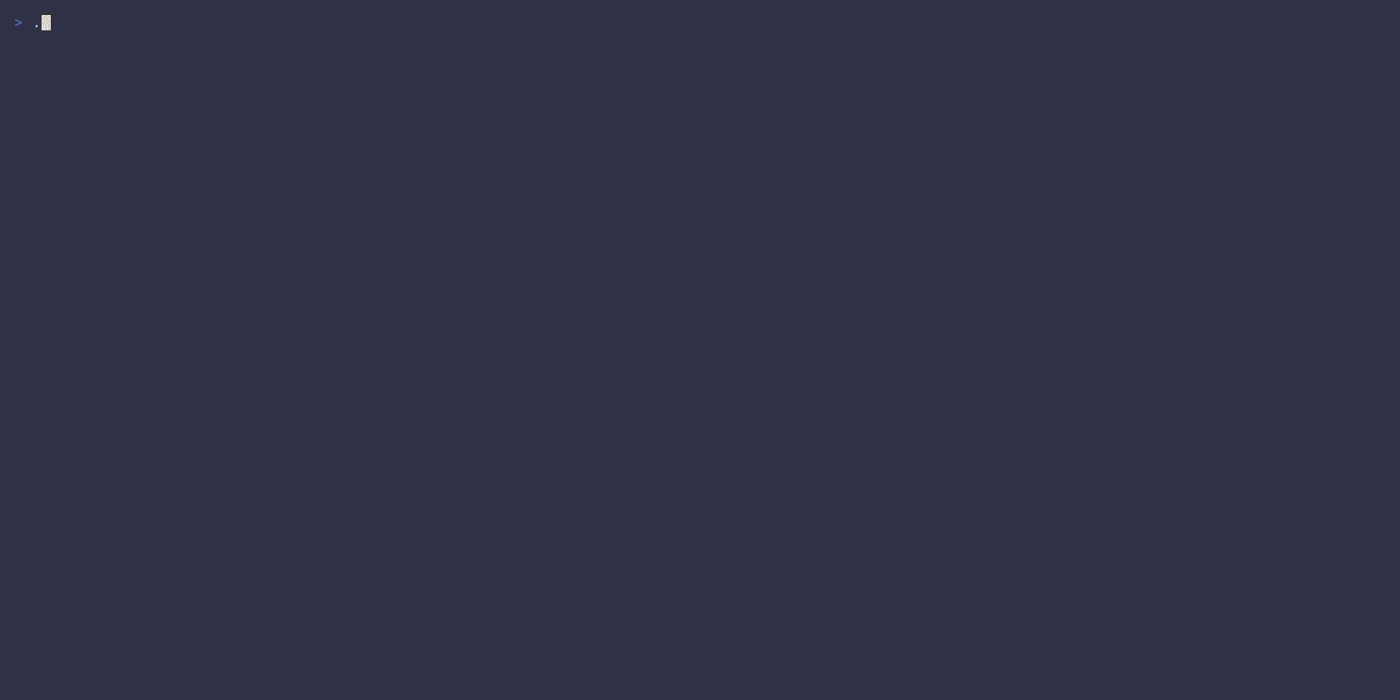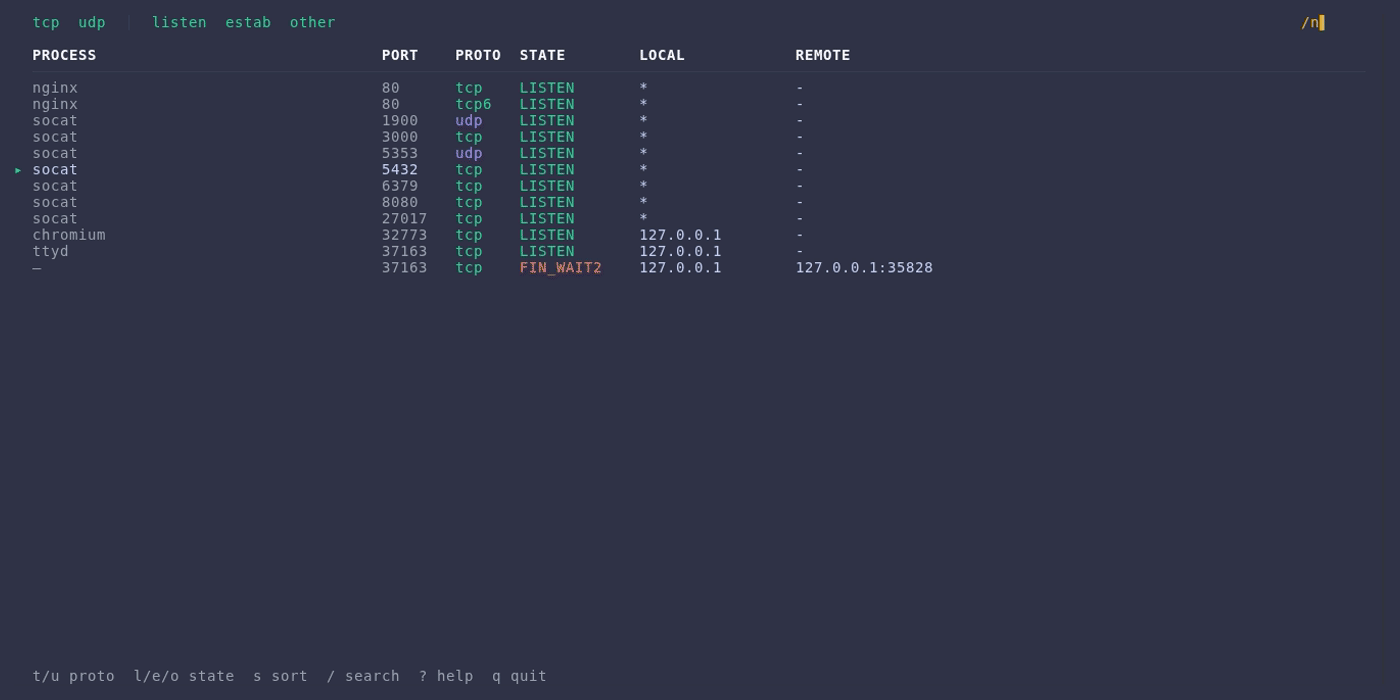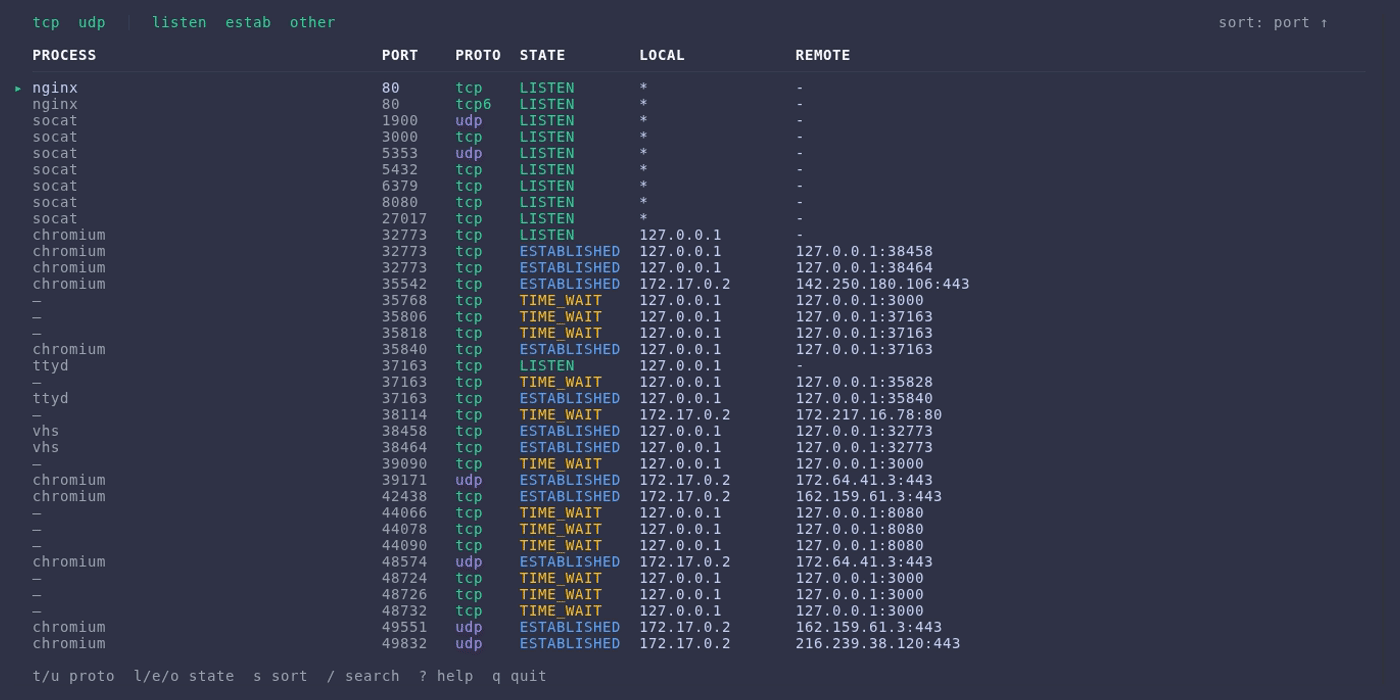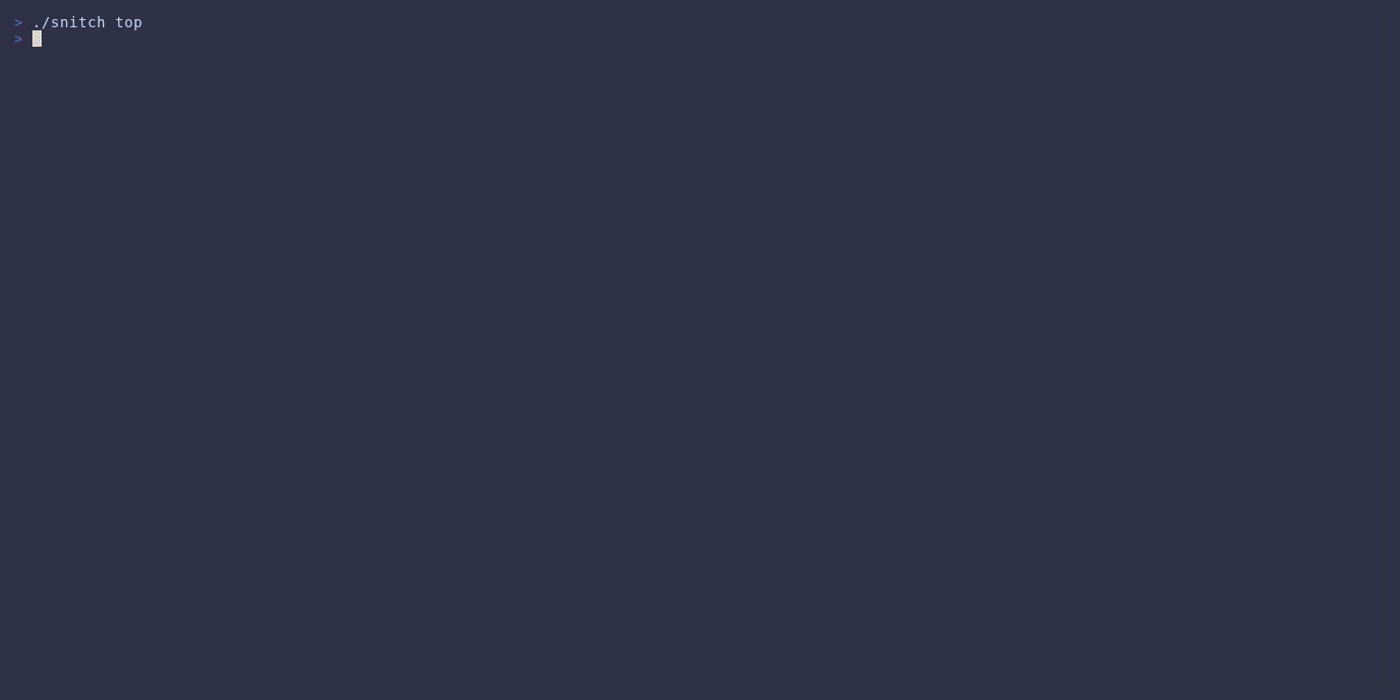
brew install snitch
merci à @bevanjkay d'avoir ajouté snitch à homebrew-core
go install github.com/karol-broda/snitch@latest
nix-env -iA nixpkgs.snitch
merci à @DieracDelta d'avoir ajouté snitch à nixpkgs
# try it
nix run github:karol-broda/snitch

# install to profile
nix profile install github:karol-broda/snitch

# or add to flake inputs
{
  inputs.snitch.url = "github:karol-broda/snitch";
}
# then use: inputs.snitch.packages.${system}.default
add snitch to your flake inputs and import the home-manager module:
{
  inputs = {
    nixpkgs.url = "github:NixOS/nixpkgs/nixos-unstable";
    home-manager.url = "github:nix-community/home-manager";
    snitch.url = "github:karol-broda/snitch";
  };

  outputs = { nixpkgs, home-manager, snitch, ... }: {
    homeConfigurations."user" = home-manager.lib.homeManagerConfiguration {
      pkgs = nixpkgs.legacyPackages.x86_64-linux;
      modules = [
        snitch.homeManagerModules.default
        {
          programs.snitch = {
            enable = true;
            # optional: use the flake's package instead of nixpkgs
            # package = snitch.packages.x86_64-linux.default;
            settings = {
              defaults = {
                theme = "catppuccin-mocha";
                interval = "2s";
                resolve = true;
              };
            };
          };
        }
      ];
    };
  };
}
thèmes disponibles : ansi, catppuccin-mocha, catppuccin-macchiato, catppuccin-frappe, catppuccin-latte, gruvbox-dark, gruvbox-light, dracula, nord, tokyo-night, tokyo-night-storm, tokyo-night-light, solarized-dark, solarized-light, one-dark, mono
# with yay
yay -S snitch-bin

# with paru
paru -S snitch-bin
curl -sSL https://raw.githubusercontent.com/karol-broda/snitch/master/install.sh | sh
installe dans ~/.local/bin si disponible, sinon /usr/local/bin. surchargez avec :
curl -sSL https://raw.githubusercontent.com/karol-broda/snitch/master/install.sh | INSTALL_DIR=~/bin sh
macos : le script d'installation supprime automatiquement l'attribut de quarantaine (
com.apple.quarantine) du binaire pour lui permettre de s'exécuter sans avertissements de gatekeeper. pour désactiver cela, définissezKEEP_QUARANTINE=1.
images oci pré-construites disponibles depuis le registre de conteneurs github :
# pull from ghcr.io
docker pull ghcr.io/karol-broda/snitch:latest          # alpine (default)
docker pull ghcr.io/karol-broda/snitch:latest-alpine   # alpine (~17MB)
docker pull ghcr.io/karol-broda/snitch:latest-scratch  # minimal, binary only (~9MB)
docker pull ghcr.io/karol-broda/snitch:latest-debian   # debian trixie
docker pull ghcr.io/karol-broda/snitch:latest-ubuntu   # ubuntu 24.04

# or use a specific version
docker pull ghcr.io/karol-broda/snitch:0.2.0-alpine
alternativement, construisez localement via nix flake :
nix build github:karol-broda/snitch#snitch-alpine
docker load < result
exécution du conteneur :
# basic usage - sees host sockets but not process names
docker run --rm --net=host snitch:latest ls

# full info - includes PID, process name, user
docker run --rm --net=host --pid=host --cap-add=SYS_PTRACE snitch:latest ls
| drapeau | objectif |
|---|---|
--net=host | partager l'espace de noms réseau de l'hôte (nécessaire pour voir les connexions de l'hôte) |
--pid=host | partager l'espace de noms PID de l'hôte (nécessaire pour les informations de processus) |
--cap-add=SYS_PTRACE | lire les détails du processus depuis /proc/<pid> |
note :
CAP_NET_ADMINetCAP_NET_RAWne sont pas requis. snitch lit depuis/proc/net/*qui ne nécessite pas de capacités réseau spéciales.
téléchargez depuis releases :
snitch_<version>_linux_<arch>.tar.gz ou .deb/.rpm/.apksnitch_<version>_darwin_<arch>.tar.gztar xzf snitch_*.tar.gz
sudo mv snitch /usr/local/bin/
macos : si bloqué avec "cannot be opened because the developer cannot be verified", exécutez :
xattr -d com.apple.quarantine /usr/local/bin/snitch
snitch              # launch interactive tui
snitch -l           # tui showing only listening sockets
snitch ls           # print styled table and exit
snitch ls -l        # listening sockets only
snitch ls -t -e     # tcp established connections
snitch ls -p        # plain output (parsable)
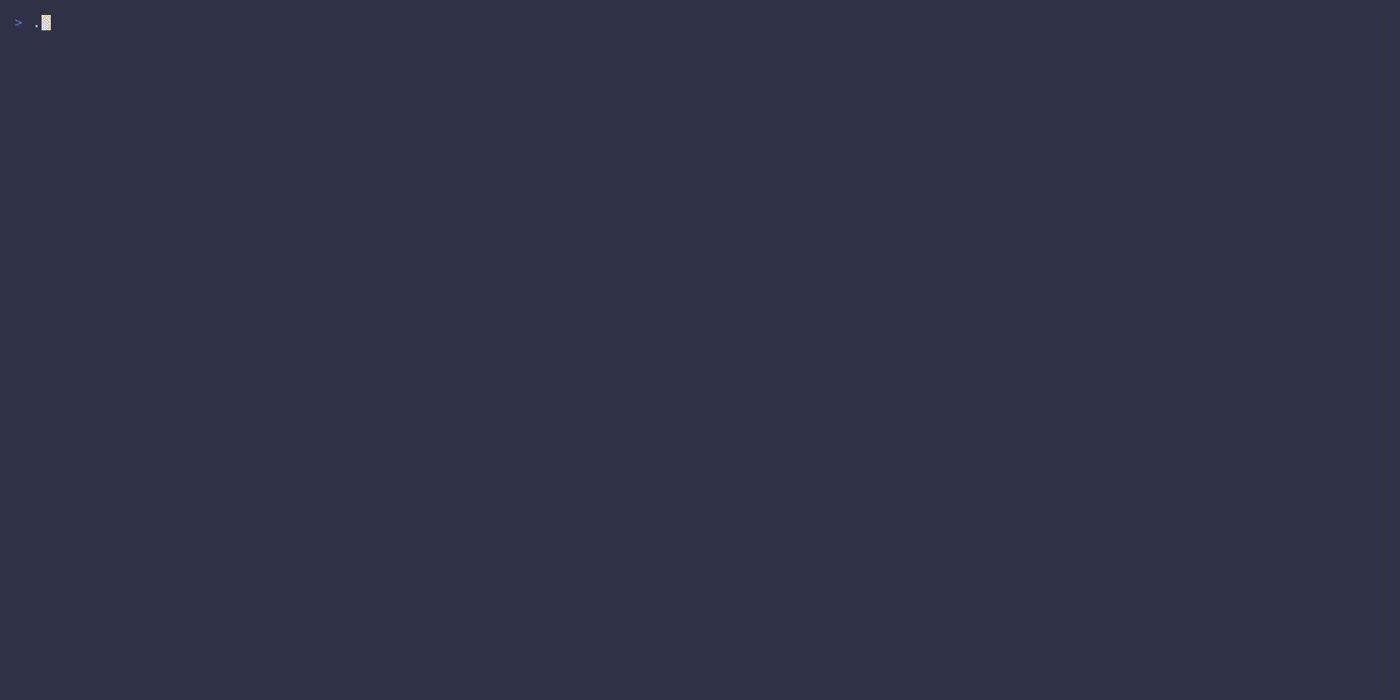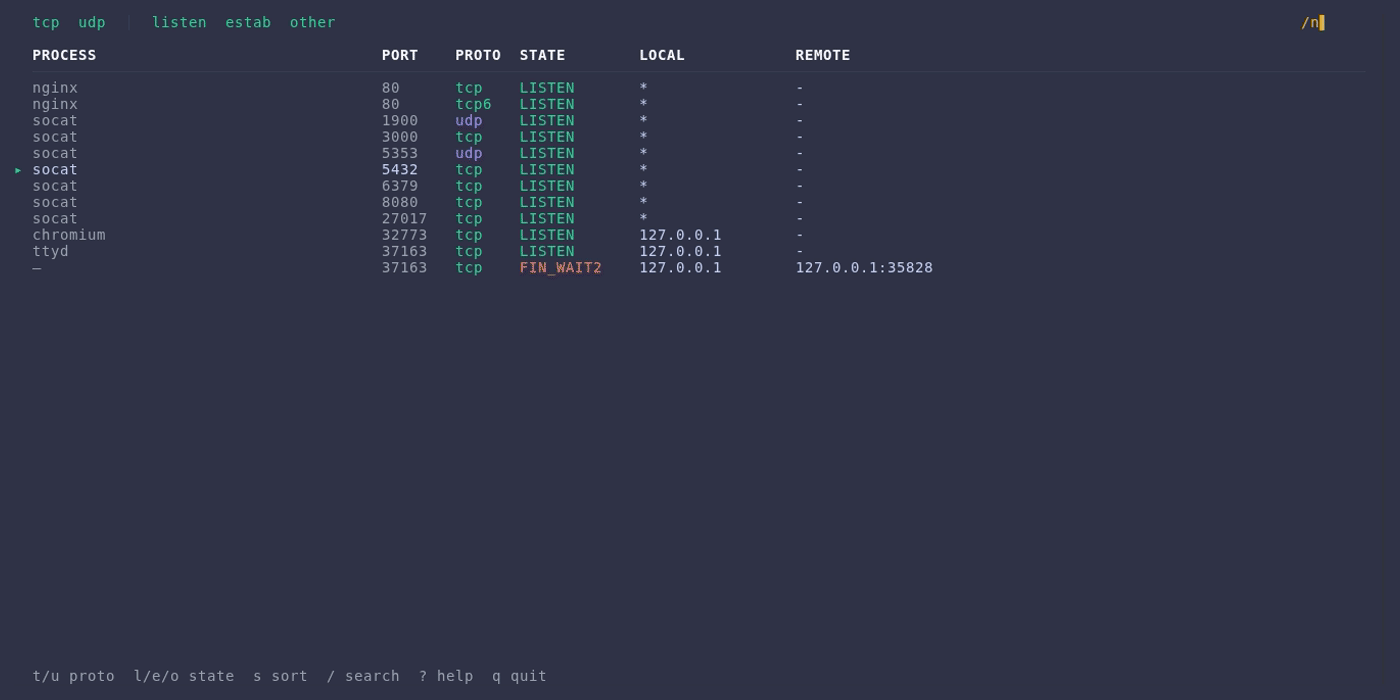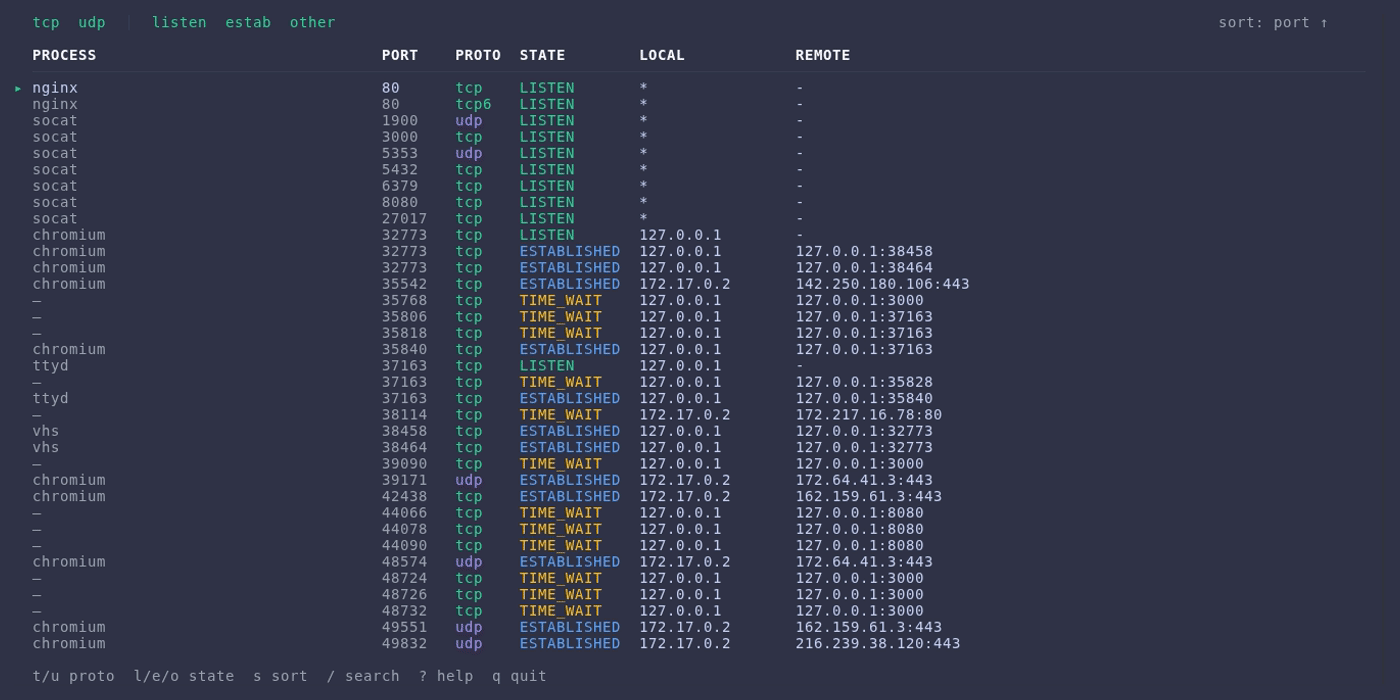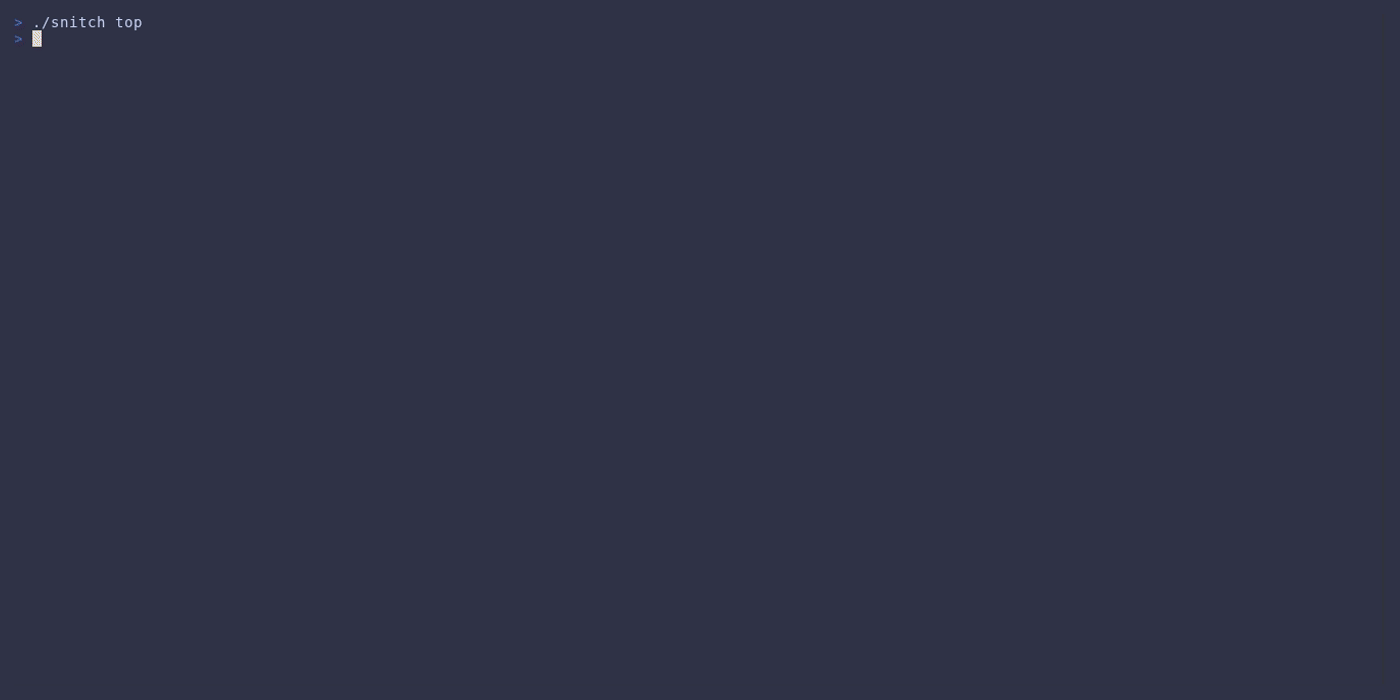
snitch / snitch toptui interactif avec liste de connexions mise à jour en direct.
snitch                  # all connections
snitch -l               # listening only
snitch -t               # tcp only
snitch -e               # established only
snitch -i 2s            # 2 second refresh interval
raccourcis clavier :
j/k, ↑/↓      navigate
g/G           top/bottom
t/u           toggle tcp/udp
l/e/o         toggle listen/established/other
s/S           cycle sort / reverse
w             watch/monitor process (highlight)
W             clear all watched
K             kill process (with confirmation)
/             search
enter         connection details
?             help
q             quit
snitch lssortie de tableau unique. utilise un pager automatiquement si la sortie dépasse la hauteur du terminal.
snitch ls               # styled table (default)
snitch ls -l            # listening only
snitch ls -t -l         # tcp listeners
snitch ls -e            # established only
snitch ls -p            # plain/parsable output
snitch ls -o json       # json output
snitch ls -o csv        # csv output
snitch ls -n            # numeric (no dns resolution)
snitch ls --no-headers  # omit headers
snitch jsonsortie json pour le scripting.
snitch json
snitch json -l
snitch watchdiffuse des trames json à un intervalle.
snitch watch -i 1s | jq '.count'
snitch watch -l -i 500ms
snitch upgradevérifier les mises à jour et mettre à niveau sur place.
snitch upgrade              # check for updates
snitch upgrade --yes        # upgrade automatically
snitch upgrade -v 0.1.7     # install specific version
les drapeaux de raccourci fonctionnent sur toutes les commandes :
-t, --tcp           tcp only
-u, --udp           udp only
-l, --listen        listening sockets
-e, --established   established connections
-4, --ipv4          ipv4 only
-6, --ipv6          ipv6 only
options de résolution de noms de domaine et de service :
--resolve-addrs     resolve ip addresses to hostnames (default: true)
--resolve-ports     resolve port numbers to service names
--no-cache          disable dns caching (force fresh lookups)
les recherches dns sont effectuées en parallèle et mises en cache pour la performance. utilisez --no-cache pour contourner le cache lors du débogage ou lorsque les adresses changent fréquemment.
pour un filtrage plus spécifique, utilisez la syntaxe key=value avec ls :
snitch ls proto=tcp state=listen
snitch ls pid=1234
snitch ls proc=nginx
snitch ls lport=443
snitch ls contains=google
tableau stylisé (par défaut) :






