jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Avis et preuve de concept pour une injection de commande OS authentifiée dans les diagnostics Ping web de l'ONT-4GE-RFDW, exploitable via les identifiants superadmin par défaut.

Une vulnérabilité d'injection de commandes OS authentifiée existe dans l'outil de diagnostic Ping de l'interface de gestion web de l'ONT-4GE-RFDW. Un utilisateur authentifié en tant que superadmin peut injecter des commandes OS arbitraires via le champ de saisie host/IP, entraînant l'exécution de commandes sur le système d'exploitation sous-jacent.
Ce problème est considérablement aggravé par le fait que le compte superadmin est livré avec des identifiants par défaut (superadmin:superadmin). Par conséquent, tout attaquant disposant d'un accès réseau à l'interface de gestion peut trivialement obtenir le niveau de privilège requis pour exploiter cette vulnérabilité, réduisant la barrière pratique à l'exploitation à quasiment zéro sur les appareils laissés aux paramètres d'usine.
superadmin (un compte par défaut livré avec les identifiants par défaut superadmin:superadmin)ping invoquée via un shell) sans assainissement ou validation adéquats des entrées. Cela permet d'utiliser des métacaractères de shell tels que ; pour terminer la commande prévue et y ajouter des commandes arbitraires contrôlées par l'attaquant, qui sont ensuite exécutées avec les privilèges du processus de gestion web.Impact : Un attaquant qui s'authentifie à l'aide des identifiants par défaut superadmin peut exécuter des commandes arbitraires sur le système d'exploitation sous-jacent de l'appareil. Cela pourrait entraîner :
Combiné au problème des identifiants par défaut, cela abaisse considérablement la barrière à l'exploitation pour tout appareil laissé avec les paramètres par défaut, transformant ce qui nécessiterait normalement une compromission préalable ou un vol d'identifiants en une chaîne d'attaque sans effort.
Score de base : 7.1 (Élevé)
Vecteur : CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| Métrique | Valeur | Justification |
|---|---|---|
| Vecteur d'attaque (AV) | Réseau (N) | Exploité à distance via le réseau par l'intermédiaire de l'interface de gestion web de l'appareil |
| Complexité d'attaque (AC) | Faible (L) | Aucune condition particulière au-delà de la soumission d'une requête HTTP forgée ; la charge utile est triviale et fiable |
| Privilèges requis (PR) | Élevés (H) | Le CVSS évalue le niveau de privilège requis par la vulnérabilité elle-même, qui est le niveau de privilège le plus élevé (superadmin) sur l'appareil |
| Interaction utilisateur (UI) | Aucune (N) | Aucune interaction d'un utilisateur autre que l'attaquant n'est requise |
| Portée (S) | Inchangée (U) | L'impact est contenu au composant/appareil vulnérable lui-même ; le changement de portée n'est pas évalué ici, bien que le pivotement réel dans le LAN soit noté séparément comme considération d'impact |
| Confidentialité (C) | Élevée (H) | L'exécution arbitraire de commandes permet un accès complet en lecture aux identifiants stockés et à la configuration |
| Intégrité (I) | Élevée (H) | L'exécution arbitraire de commandes permet une modification complète de l'état/configuration de l'appareil |
| Disponibilité (A) | Élevée (A) → Élevée (H) | L'exécution arbitraire de commandes permet un déni de service ou un brickage de l'appareil |
Note importante sur le risque réel par rapport au score de base : La métrique CVSS « Privilèges requis » reflète le fait qu'un accès de niveau superadmin est techniquement nécessaire pour atteindre la fonction vulnérable. C'est pourquoi PR est noté Élevé plutôt que Aucun. Toutefois, cela ne reflète pas l'exploitabilité réelle sur les appareils affectés. Étant donné que superadmin:superadmin est une paire d'identifiants par défaut, non modifiable par politique, livrée sur l'appareil, la barrière effective à l'exploitation pour un appareil non configuré ou en configuration d'usine équivaut à une vulnérabilité non authentifiée. Les organisations doivent considérer le risque pratique de ce problème comme proche de Critique sur tout appareil dont les identifiants par défaut n'ont pas été modifiés.
Connectez-vous à l'interface de gestion web de l'ONT-4GE-RFDW en utilisant les identifiants par défaut superadmin:superadmin.
Accédez à Diagnostics → Ping.
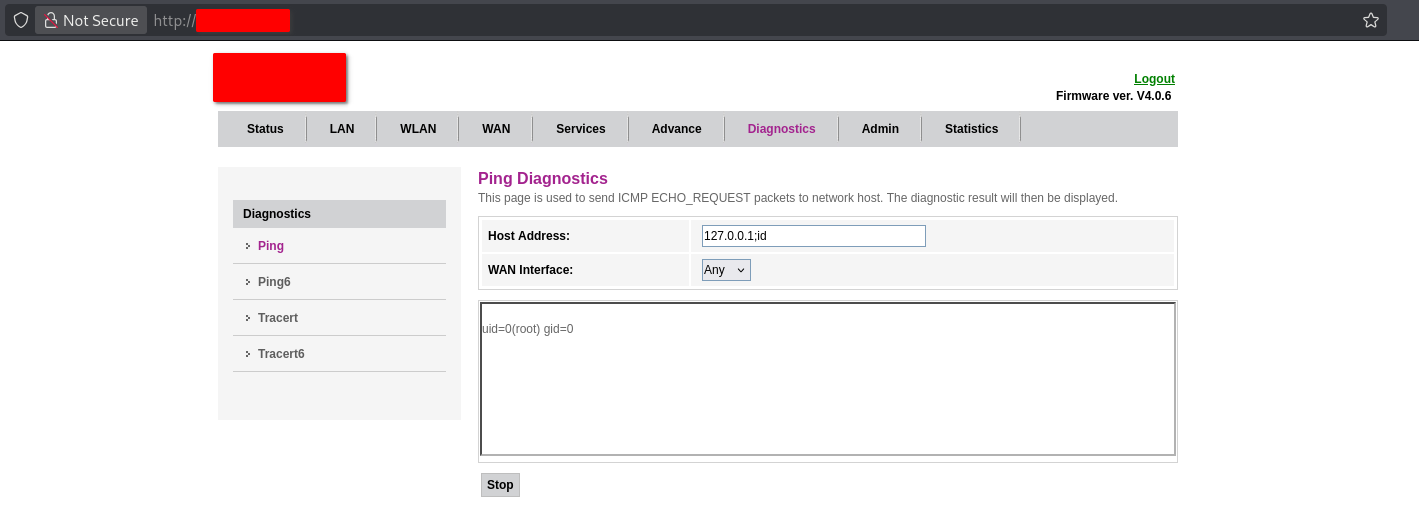
Dans le champ « Host Address », saisissez une charge utile qui ajoute une commande système après l'entrée IP/nom d'hôte attendue, par exemple :
127.0.0.1;id
Soumettez le formulaire (le champ WAN Interface peut être laissé à sa valeur par défaut, par exemple Any).
Observez le panneau de sortie des diagnostics. Au lieu de (ou en plus de) la sortie ping standard, le résultat de la commande injectée est affiché — par exemple :
uid=0(root) gid=0
Cela confirme que des commandes système arbitraires sont exécutées sur le système d'exploitation sous-jacent avec des privilèges root, déclenchées entièrement via le champ de diagnostic Ping exposé sur le web.
Capture d'écran :
Capture d'écran montrant la page Ping Diagnostics avec la charge utile
127.0.0.1;idsoumise dans le champ Host Address, et la sortie de commande résultante (uid=0(root) gid=0) affichée dans le panneau de résultat des diagnostics.
D'autres commandes peuvent être substituées après le séparateur ; pour démontrer un impact supplémentaire (par exemple, cat /etc/passwd, la lecture de fichiers de configuration, ou l'établissement de connexions sortantes), sous réserve des contraintes de l'environnement shell sous-jacent de l'appareil et des binaires disponibles.
| Domaine d'impact | Description |
|---|---|
| Confidentialité | Divulgation complète de la configuration de l'appareil, des identifiants stockés et de toute donnée sensible accessible au processus du système d'exploitation |
| Intégrité | Capacité totale de modifier la configuration de l'appareil, le comportement du firmware (lorsqu'il est inscriptible) et les paramètres réseau |
| Disponibilité | Capacité de perturber ou de désactiver les fonctionnalités de l'appareil, y compris le rendre inutilisable via des commandes destructrices |
| Mouvement latéral | L'appareil se situe en périphérie du réseau (rôle ONT/routeur), ce qui en fait un point de pivot de grande valeur vers le LAN connecté |
| Barrière à l'exploitation | Effectivement négligeable sur tout appareil utilisant les identifiants superadmin par défaut, ce qui correspond à la configuration d'usine |
Découvert par : PL41NT3XT (FX3ND)