Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Horn3t — Énumération visuelle puissante des sous-domaines en un clic de souris | Kitploit
Outils/GitHubGitHub/janniskirschner/horn3t
ReconnaissanceCollecte d'InformationsSécurité WebTests d'IntrusionÉnumération de Sous-domaines
GitHubjanniskirschner/horn3t

Horn3t

Énumération visuelle puissante des sous-domaines en un clic de souris

Voir le dépôt
1382636il y a 7 ansVérifié par Kitploit
Partager

Horn3t 🐝 - Meilleure Reconnaissance de Sous-domaines

logo
  • Recon vos cibles à une vitesse fulgurante
  • Améliorez votre productivité en vous concentrant sur les sites à l'apparence intéressante
  • Énumérez les sites critiques immédiatement
  • Piquez votre cible

Horn3t est votre outil n°1 pour explorer les sous-domaines visuellement.
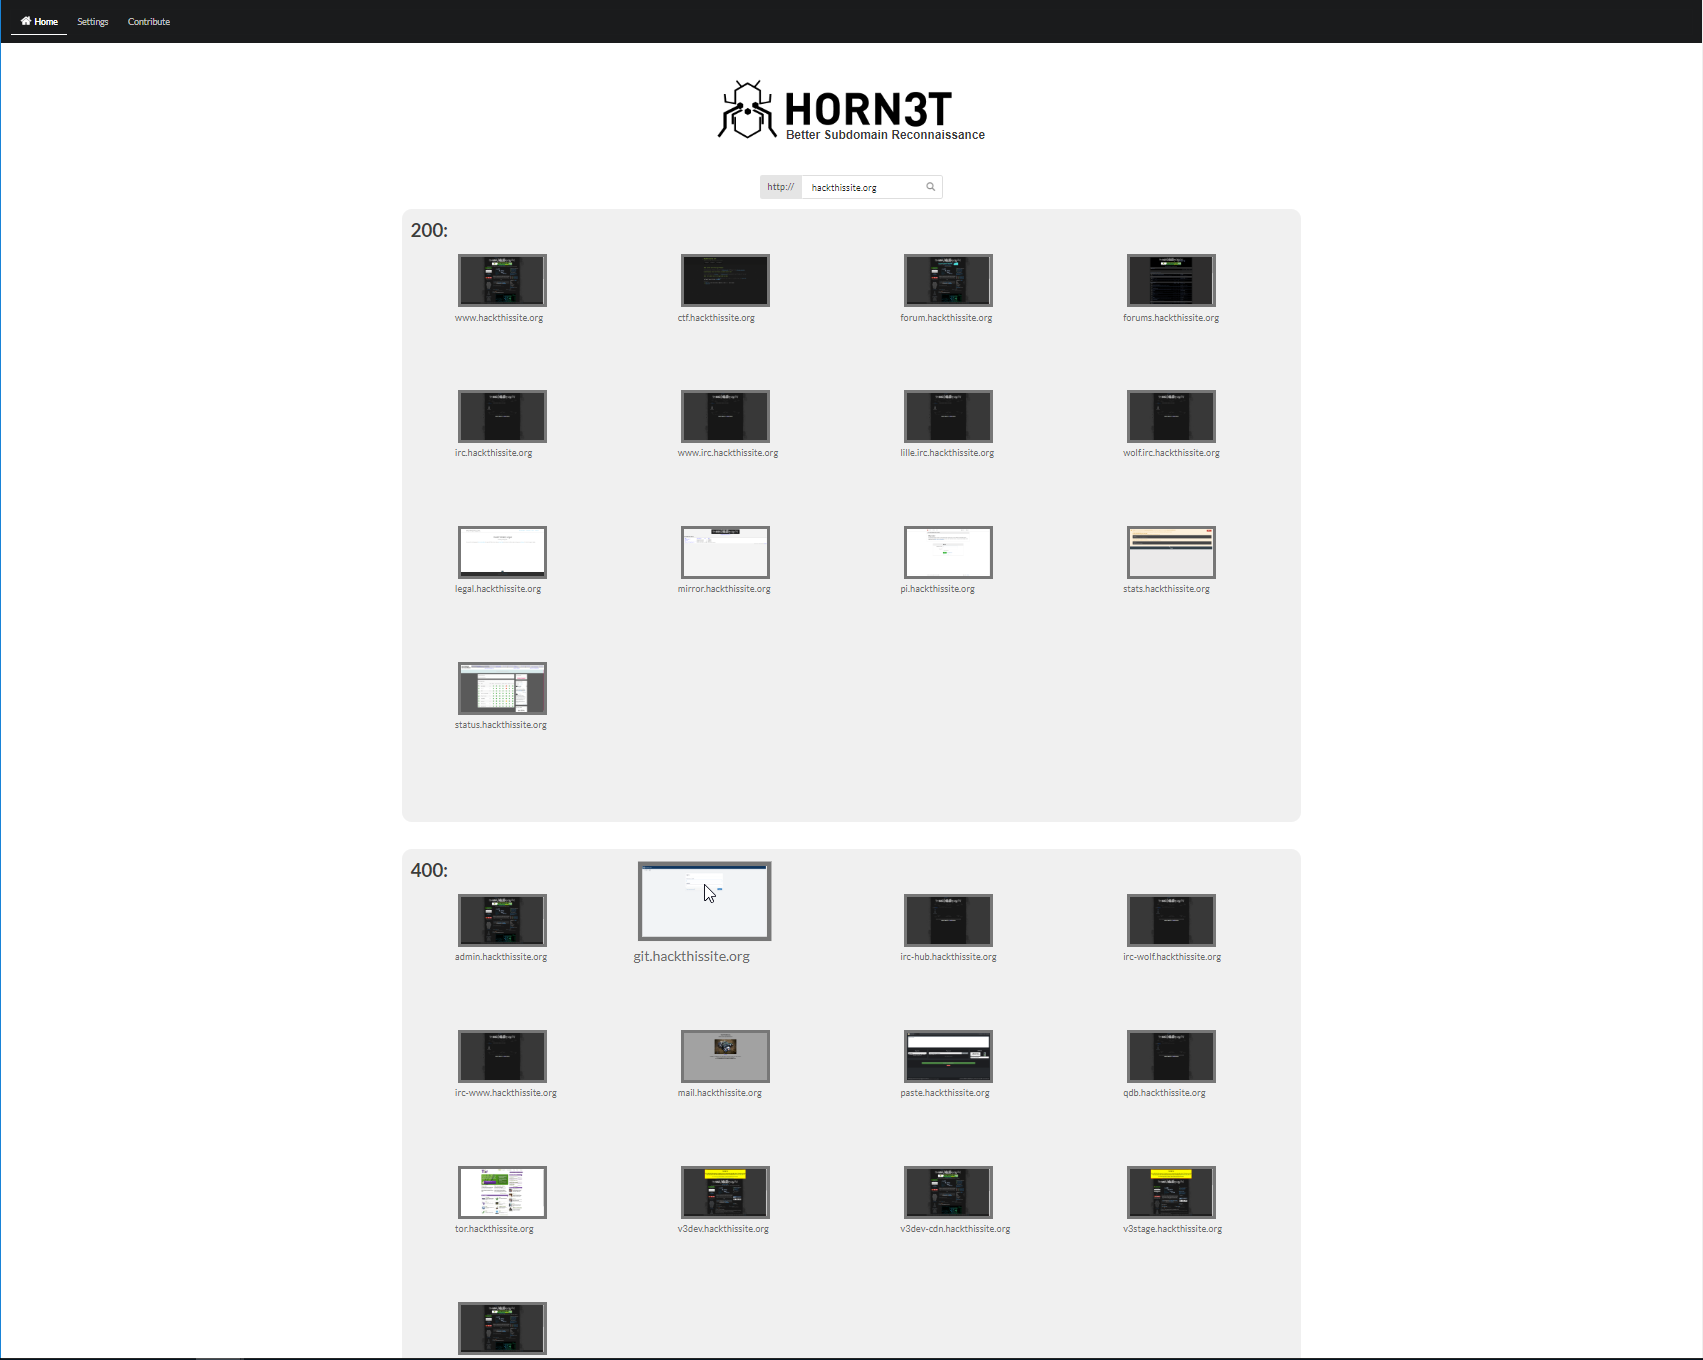
Basé sur le superbe framework Sublist3r (ou extensible avec votre outil préféré), il recherche des sous-domaines et génère de superbes aperçus d'images. Obtenez un aperçu rapide de votre cible avec les codes de statut HTTP, ajoutez des sous-domaines trouvés personnalisés et accédez directement aux URLs trouvées en un clic.
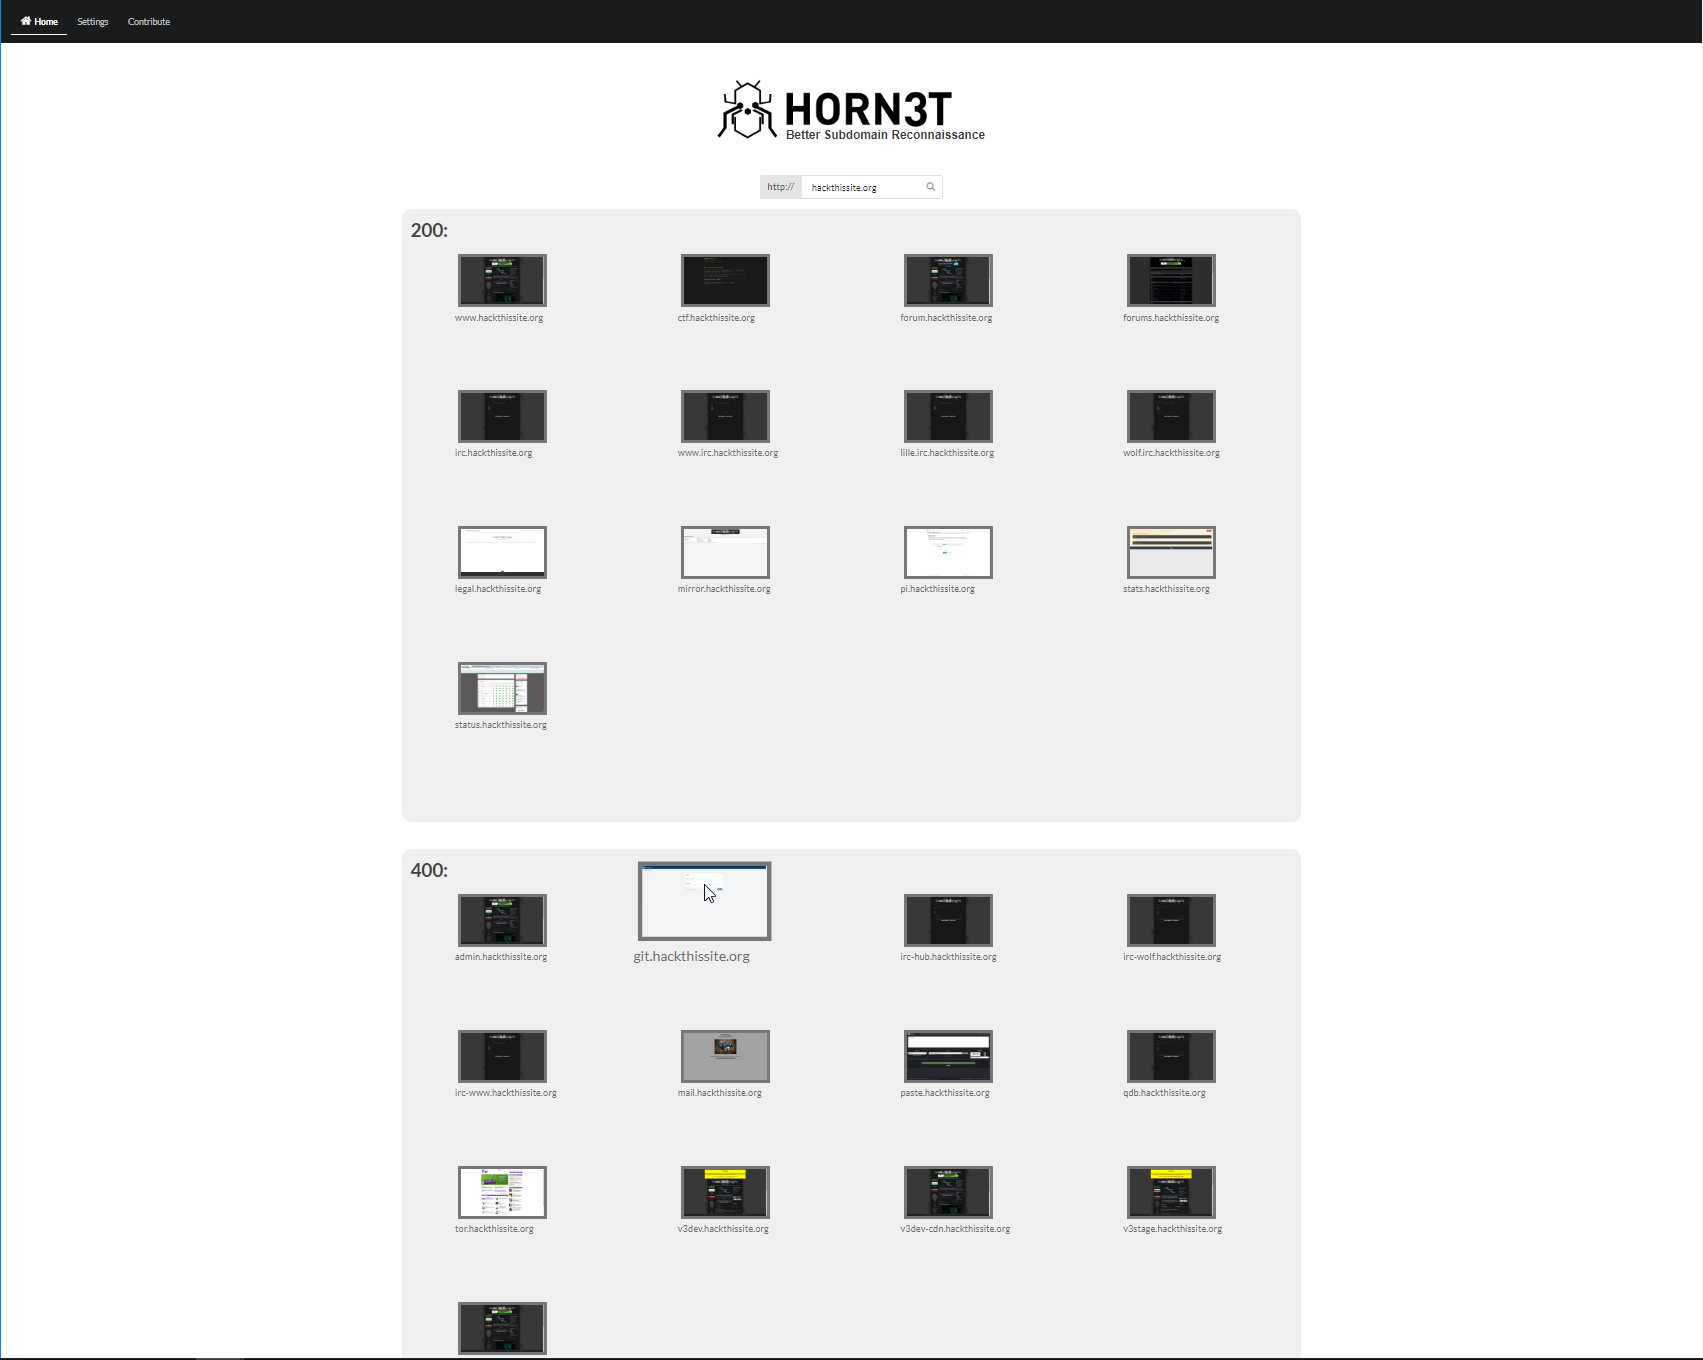
demo preview

Installation

  • Installer Google Chrome
  • Installer requirements.txt avec pip3
  • Installer requirements.txt de sublist3r avec pip3
  • Placer le répertoire dans le serveur web de votre choix
  • Assurez-vous d'avoir les bonnes permissions
  • Exécuter horn3t.py

Ou utilisez alternativement le fichier install.sh avec docker.
Ensuite, vous pouvez accéder au portail web sous http://localhost:1337

À faire

  • Meilleure mise à l'échelle sur Firefox
  • Ajouter un Dockerfile Windows
  • Support direct Nmap par clic sur un sous-domaine
  • Support direct Dirb par clic sur un sous-domaine
  • Générer des rapports PDF des sous-domaines trouvés
  • Assister dans la prise de contrôle de sous-domaines

Licence

Horn3t est sous licence GNU GPL. Consultez la LICENCE pour plus d'informations.

Respectez les restrictions légales et n'effectuez des tests que contre une infrastructure pour laquelle vous avez l'autorisation.

Crédits

  • aboul3la - Le créateur de Sublist3r ; turbolist3r ajoute quelques fonctionnalités mais est sinon un quasi clone de sublist3r.
  • TheRook - Le module de force brute était basé sur son script subbrute.
  • bitquark - La wordlist de Subbrute était basée sur ses recherches dnspop.

Testé sur Windows 10 et Debian avec Google Chrome/Chromium 73
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








