
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/jakobfriedl/keelog-bof
Cassage de Mots de PasseReconnaissanceCollecte d'InformationsPost-ExploitationRed Teaming
GitHubjakobfriedl/keelog-bof

keelog-bof

Async BOF pour capturer les mots de passe maîtres KeePass en détectant et en enregistrant les frappes sur les fenêtres de base de données verrouillées.

Voir le dépôt
50530il y a 3 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

KeeLog

BOF asynchrone qui capture le mot de passe maître de KeePass en surveillant l'apparition de la fenêtre d'invite de déverrouillage. Lorsqu'une base de données KeePass verrouillée est détectée, un hook clavier bas niveau est installé et les frappes sont capturées jusqu'à ce que la fenêtre d'invite disparaisse (soumise, annulée ou fermée). Le tampon capturé est ensuite retourné à l'opérateur et automatiquement reconstitué en mot de passe maître.

[!Important] Ce BOF nécessite des capacités de chargement de fichiers objets asynchrones pour fonctionner sans bloquer l'agent. Cette fonctionnalité est fournie par le framework Conquest.

Comment ça fonctionne

Ce BOF surveille le titre de la fenêtre au premier plan pour déterminer quand l'invite de mot de passe maître de KeePass est active. Le titre de la fenêtre de base de données verrouillée suit le format Open Database - <nom-base-de-données>.kdbx, ce qui le distingue de l'état déverrouillé où le titre est simplement <nom-base-de-données>.kdbx. Les frappes sont enregistrées lorsque la fenêtre de base de données verrouillée est au premier plan jusqu'à ce qu'elle disparaisse.
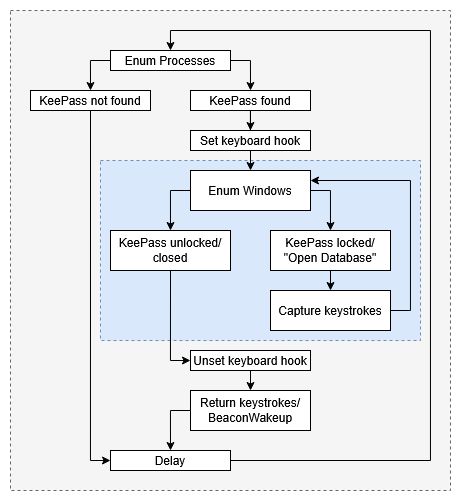
Workflow

Utilisation

Le BOF KeeLog ne nécessite aucun argument. Ce dépôt contient un module Conquest qui dispose d'un gestionnaire de sortie convertissant directement les frappes brutes en mot de passe maître capturé.
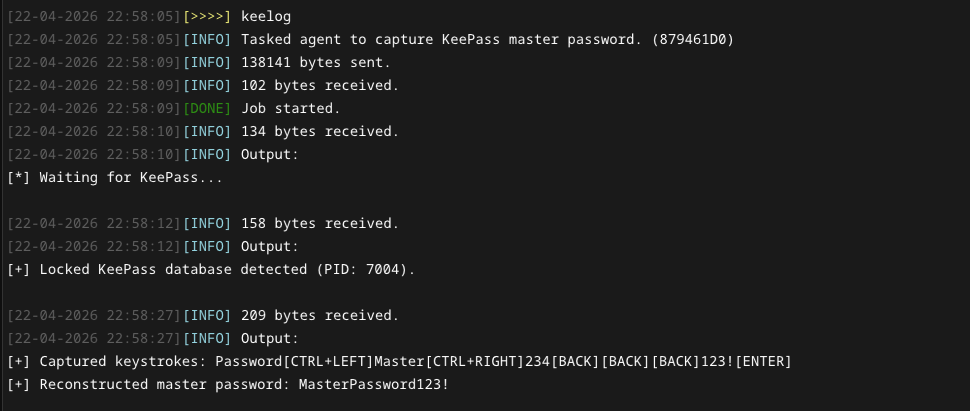
Keelog

Installation

git clone https://github.com/jakobfriedl/keelog-bof
cd keelog-bof
make

Ensuite, utilisez le gestionnaire de scripts de Conquest pour charger le module dist/keelog.py et commencez à capturer les mots de passe maîtres avec la commande keelog.


Télécharger l’outil




