 ioncodes/smbghost
Scanner pour CVE-2020-0796 - Une RCE SMBv3.1.1 + compression SMB

Ce dépôt contient mon script de scanner qui vous permet de savoir si votre serveur utilise SMBv3.1.1 et a la compression SMB activée. En fin de compte, cela signifie que vous êtes vulnérable à CVE-2020-0796. À ce jour, un correctif de sécurité a été publié, veuillez vous assurer de mettre à jour !
Il offre également une structure de paquets entièrement documentée qui peut être utilisée pour des investigations plus approfondies ciblant le protocole SMB.
Gardez à l'esprit que ce scanner vous indique uniquement si vous avez SMBv3.1.1 et la compression SMB activées ou non. Il marquera également un système patché comme vulnérable !
Le module dispose d'une journalisation étendue et nécessite la bibliothèque hexdump que vous pouvez installer avec pip3 install --user hexdump. Si vous ne souhaitez pas de journalisation, vous pouvez utiliser le script dans logless_scanner.py.
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
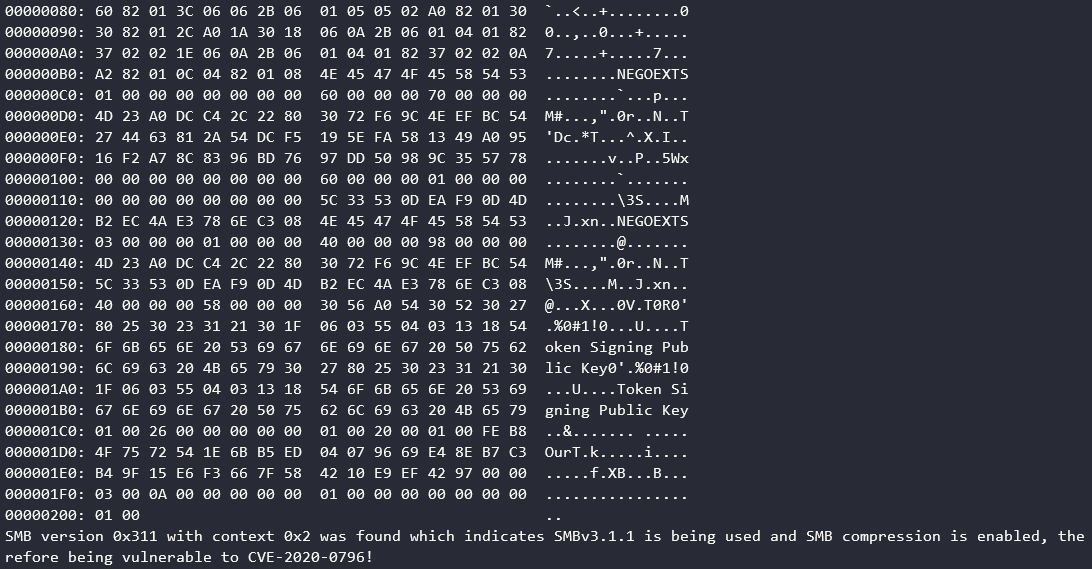
Certaines sorties ont été omises pour un README plus propre. Si vous êtes vulnérable, le script affichera le texte suivant :
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
Si vous ne pouvez pas installer le correctif de sécurité fourni par Microsoft, veuillez envisager de désactiver la compression SMB à l'aide de la commande suivante :
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
Cependant, cela ne vous protégera pas d'être exploité si vous êtes le client se connectant à une machine compromise.






