
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
faraday_addon — Une extension de navigateur pour la plateforme faradaysec https://faradaysec.com | Kitploit

Outils/GitHubGitHub/infobyte/faraday_addon
Analyse des VulnérabilitésProxies Web et InterceptionSécurité WebTests d'Intrusion
GitHubinfobyte/faraday_addon

faraday_addon

Une extension de navigateur pour la plateforme faradaysec https://faradaysec.com

Voir le dépôt
6436il y a 7 ansPas encore vérifié
Partager

À propos

Faraday Addon est un module complémentaire simple pour automatiser le signalement des vulnérabilités via le navigateur vers votre propre instance Faraday. Faraday Addon intercepte chaque requête du navigateur, en ajoutant une fonctionnalité permettant d'accéder à chacune d'elles en les traitant comme des vulnérabilités. De cette façon, un pentester n'a qu'à utiliser le module pour envoyer des requêtes potentiellement vulnérables à Faraday, au lieu de les copier-coller dans le serveur.

Compatibilité

Pour l'instant, Faraday Addon n'est disponible que pour Firefox Quantum. Nous travaillons sur une version stable pour Chrome.
Firefox Quantum

Installation

Pour les utilisateurs

Téléchargez et installez la dernière version depuis le dépôt de modules complémentaires Firefox :

Faraday Addon

Pour les développeurs

$ git clone https://github.com/infobyte/faraday_addon.git

  • Dans la barre d'adresse de Firefox, saisissez about:debugging.

  • Cliquez sur ce bouton : Charger un module complémentaire temporaire

  • Sélectionnez le fichier manifest.json dans le répertoire où vous avez cloné Faraday Addon.

Pour commencer !

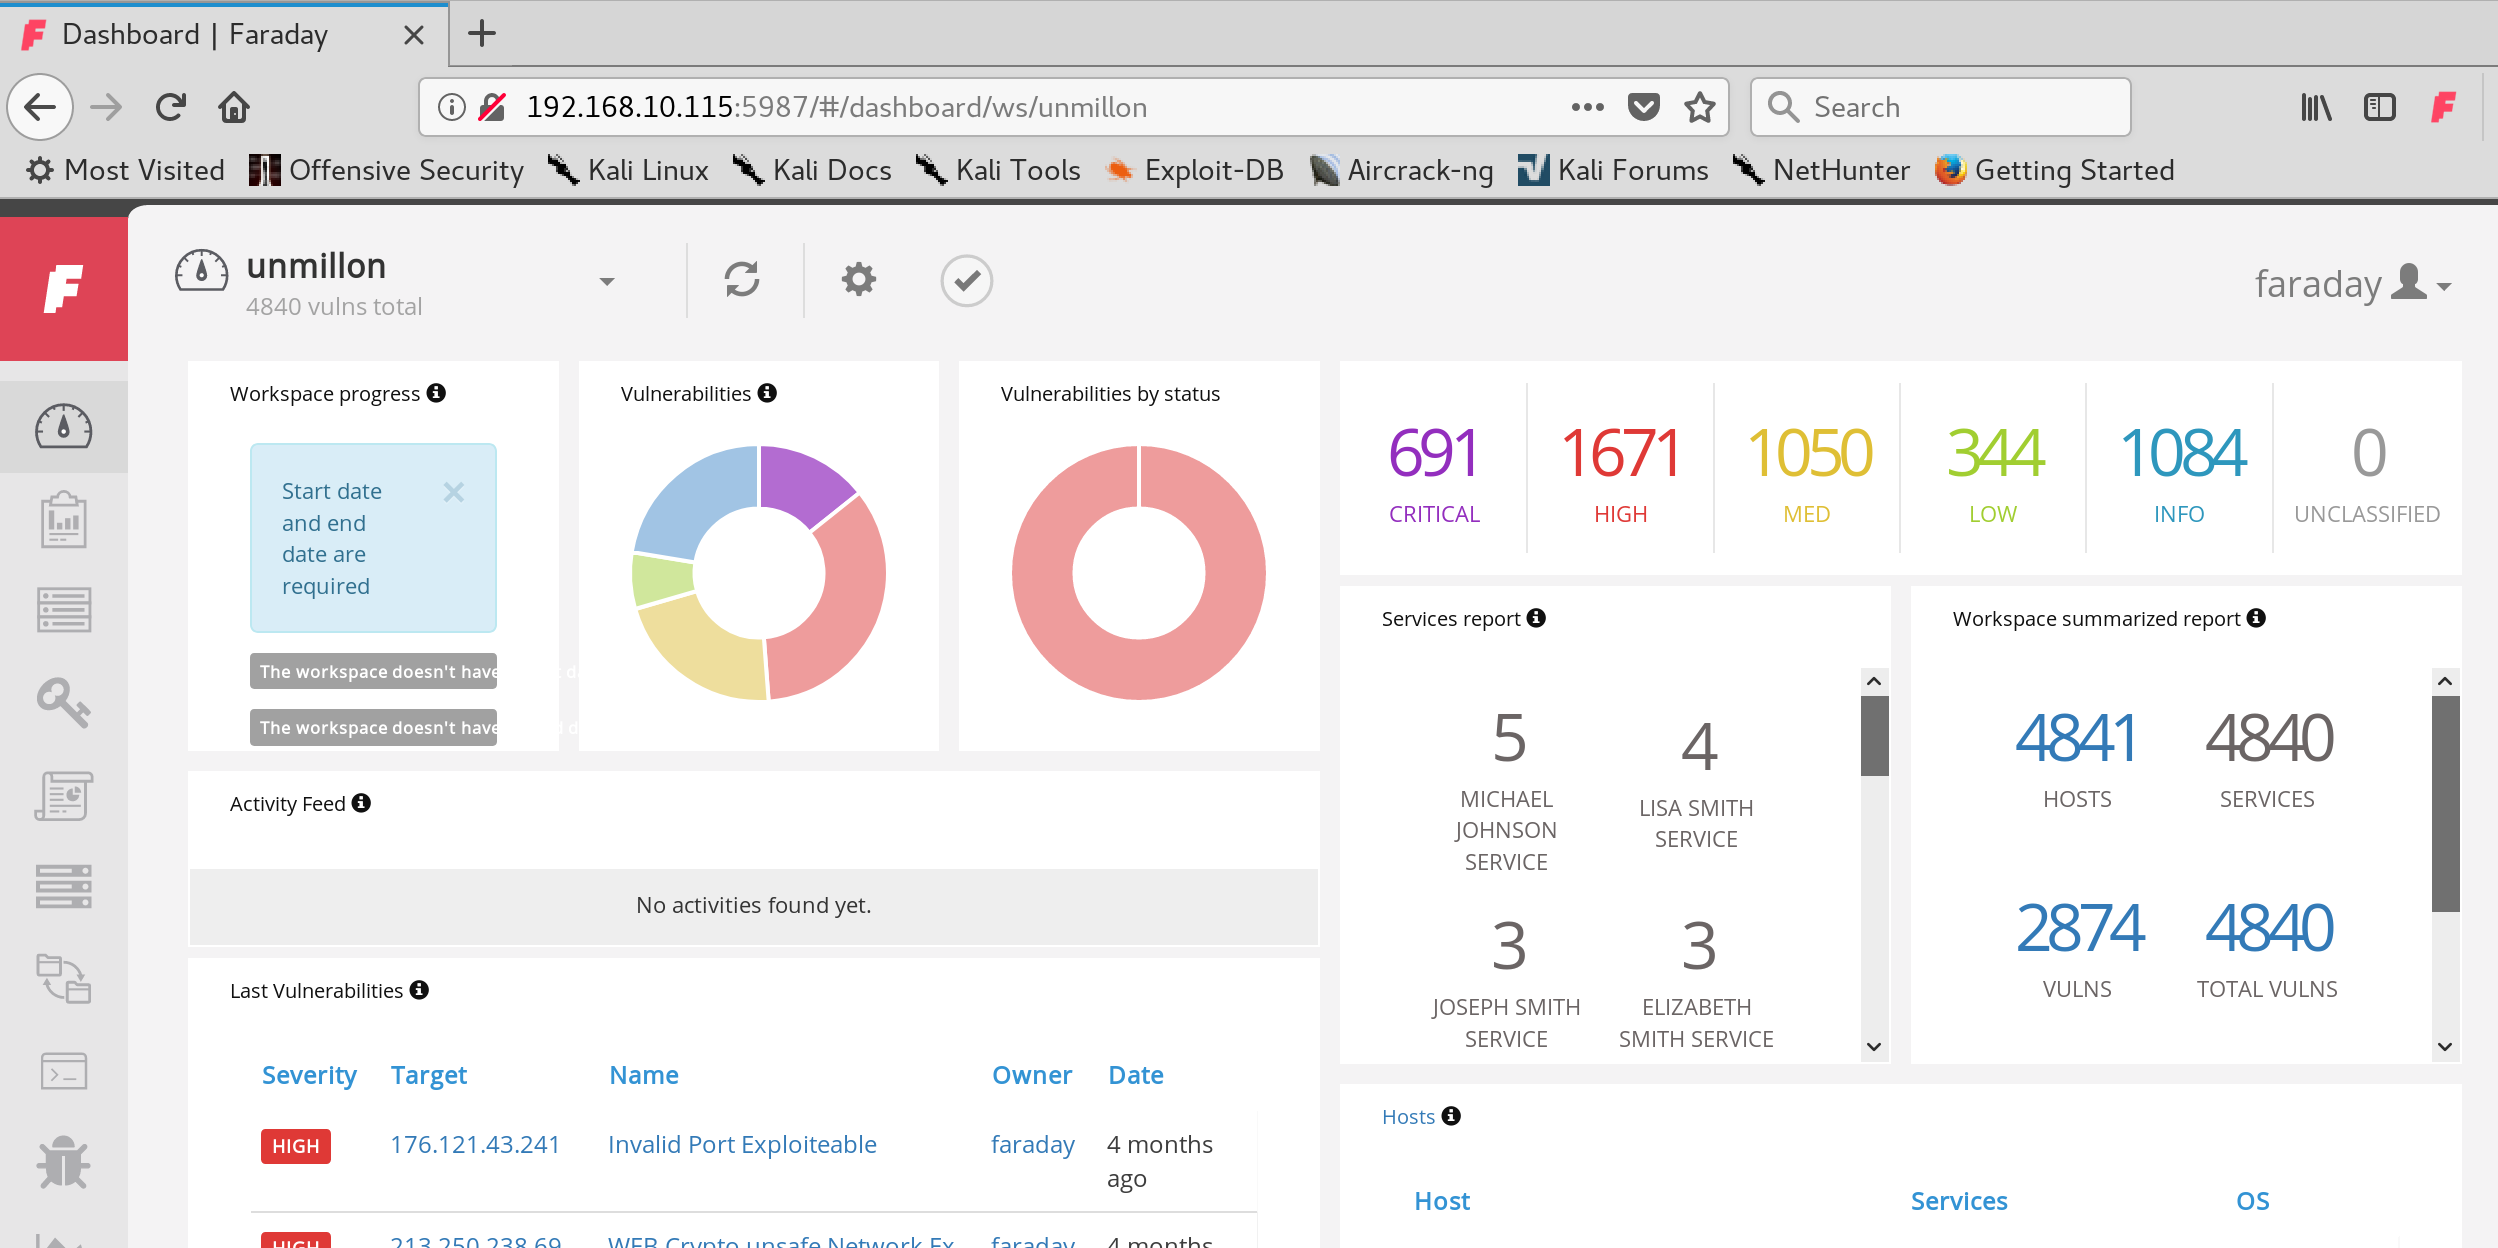
Tout d'abord, vous devez vous authentifier auprès de votre serveur Faraday.
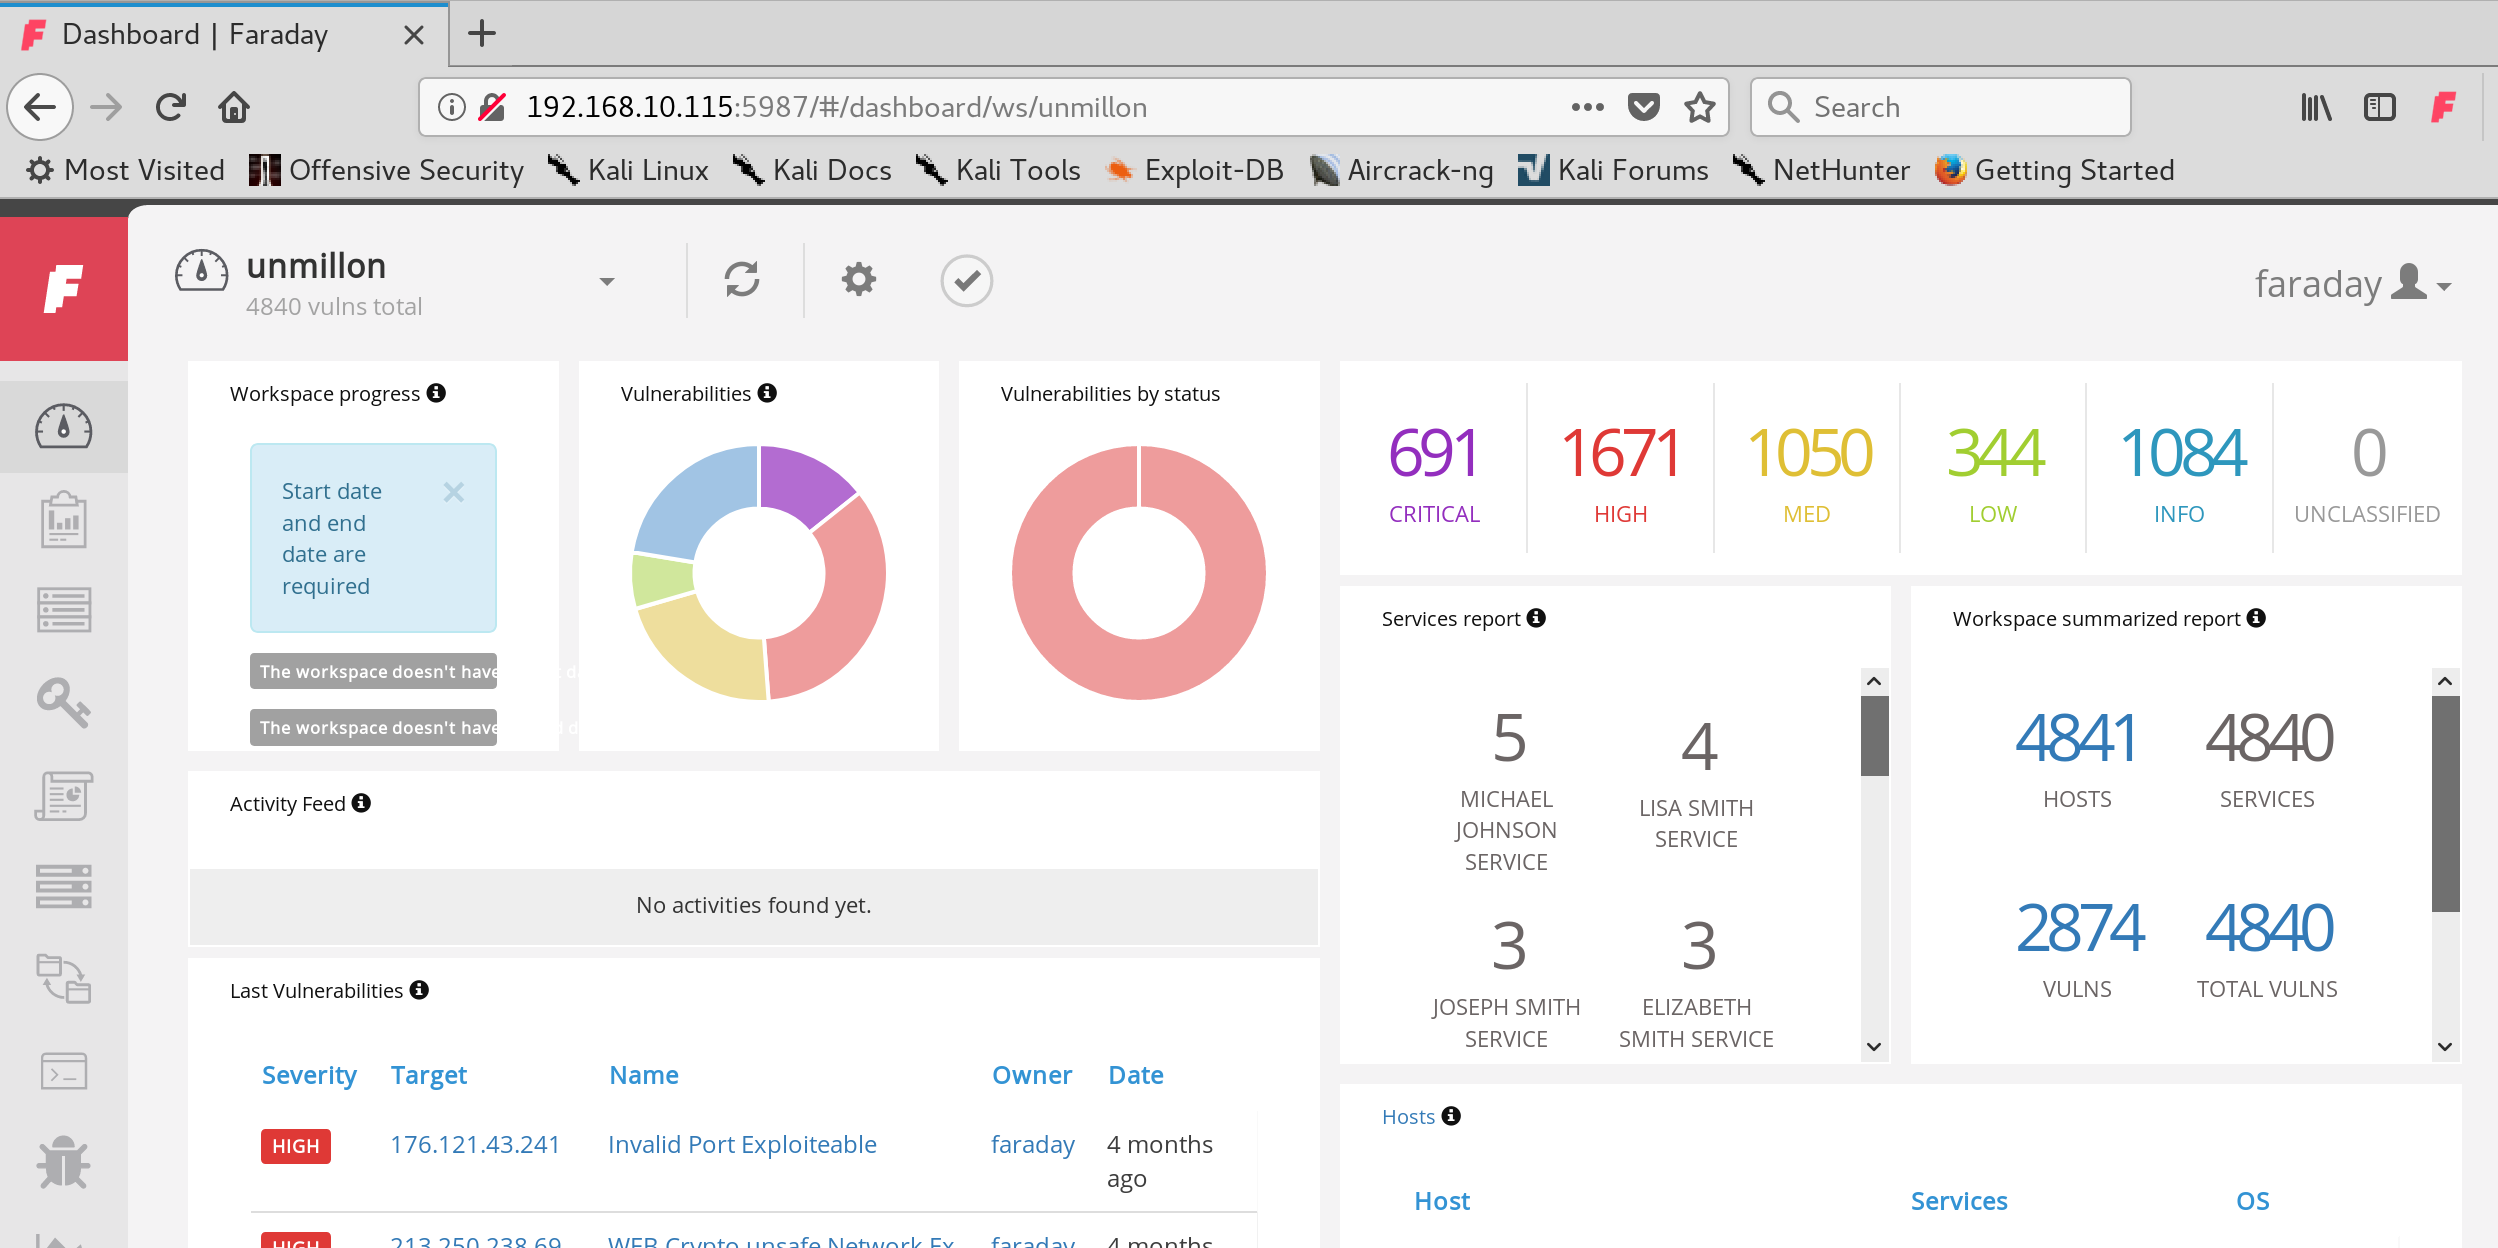
Une fois connecté, accédez aux paramètres.
Ajoutez simplement l'URL du serveur Faraday et cliquez sur Connecter. (L'URL doit avoir ce format [protocol]://[ip/domain]:[port])
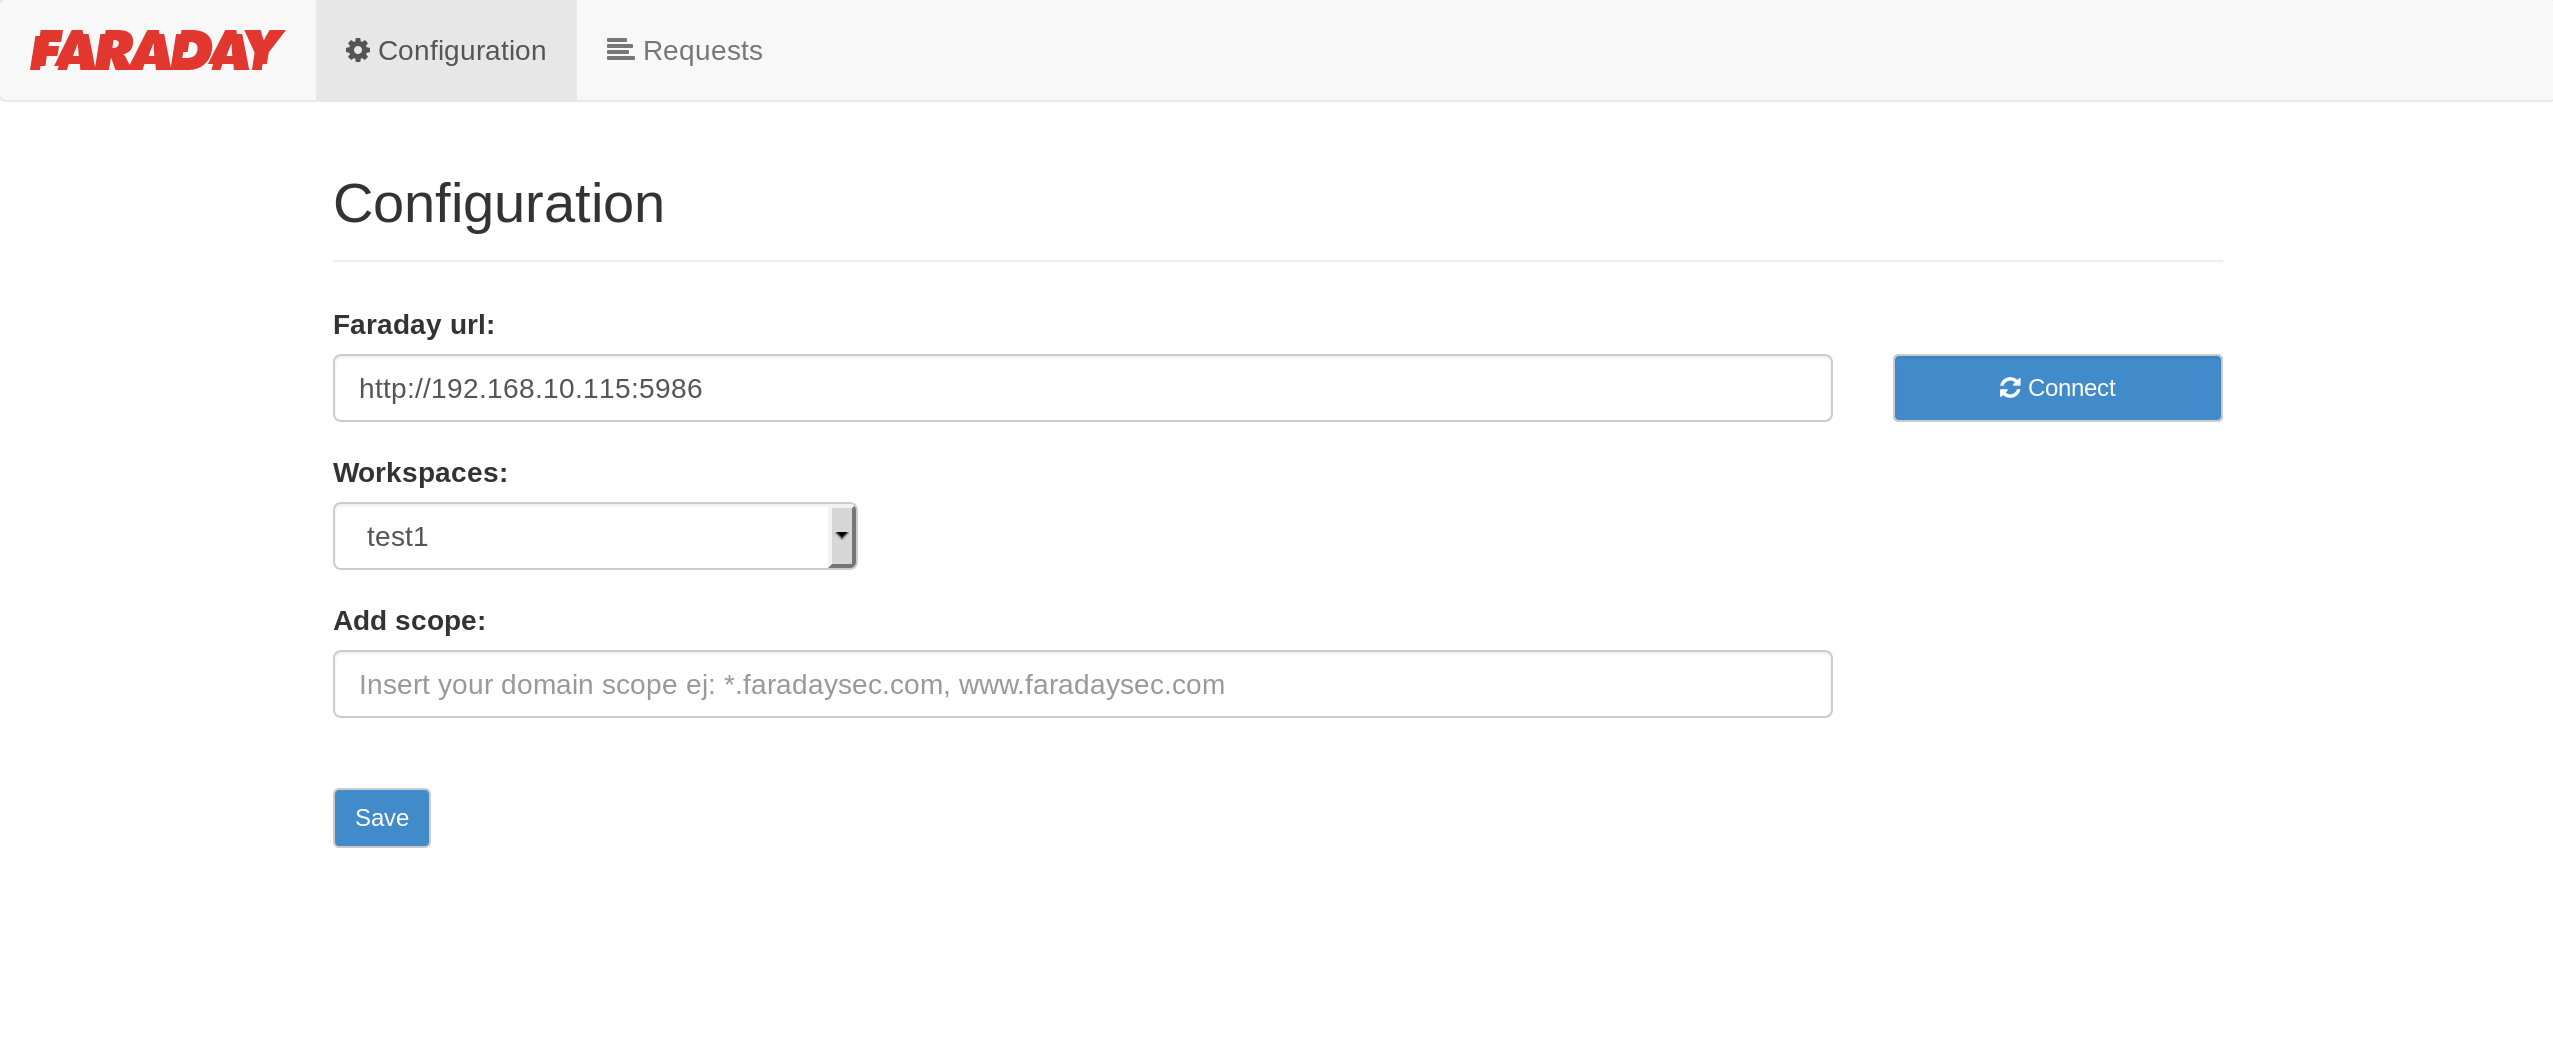
Si vos paramètres sont corrects, vous devriez voir vos espaces de travail. Cliquez sur l'espace de travail souhaité et enregistrez vos paramètres.

Faraday Addon prend également en charge la définition de scopes à l'aide d'expressions régulières, ce qui permet de ne capturer que certaines requêtes. Par exemple, si vous ne souhaitez capturer que tous les sous-domaines de faradaysec.com :

*.faradaysec.com

Vous êtes maintenant prêt à capturer des requêtes avec Faraday Addon.
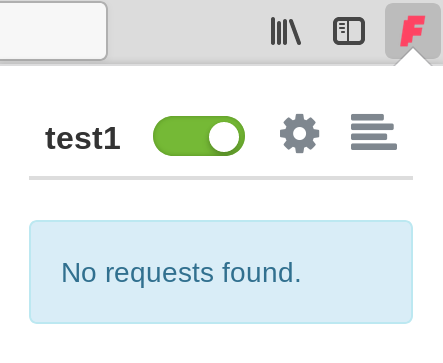
Ajouter une vulnérabilité à Faraday

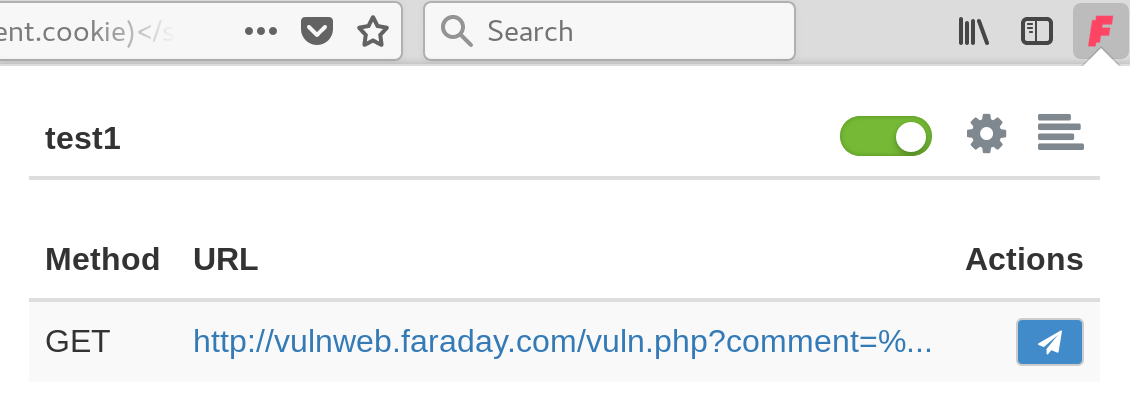
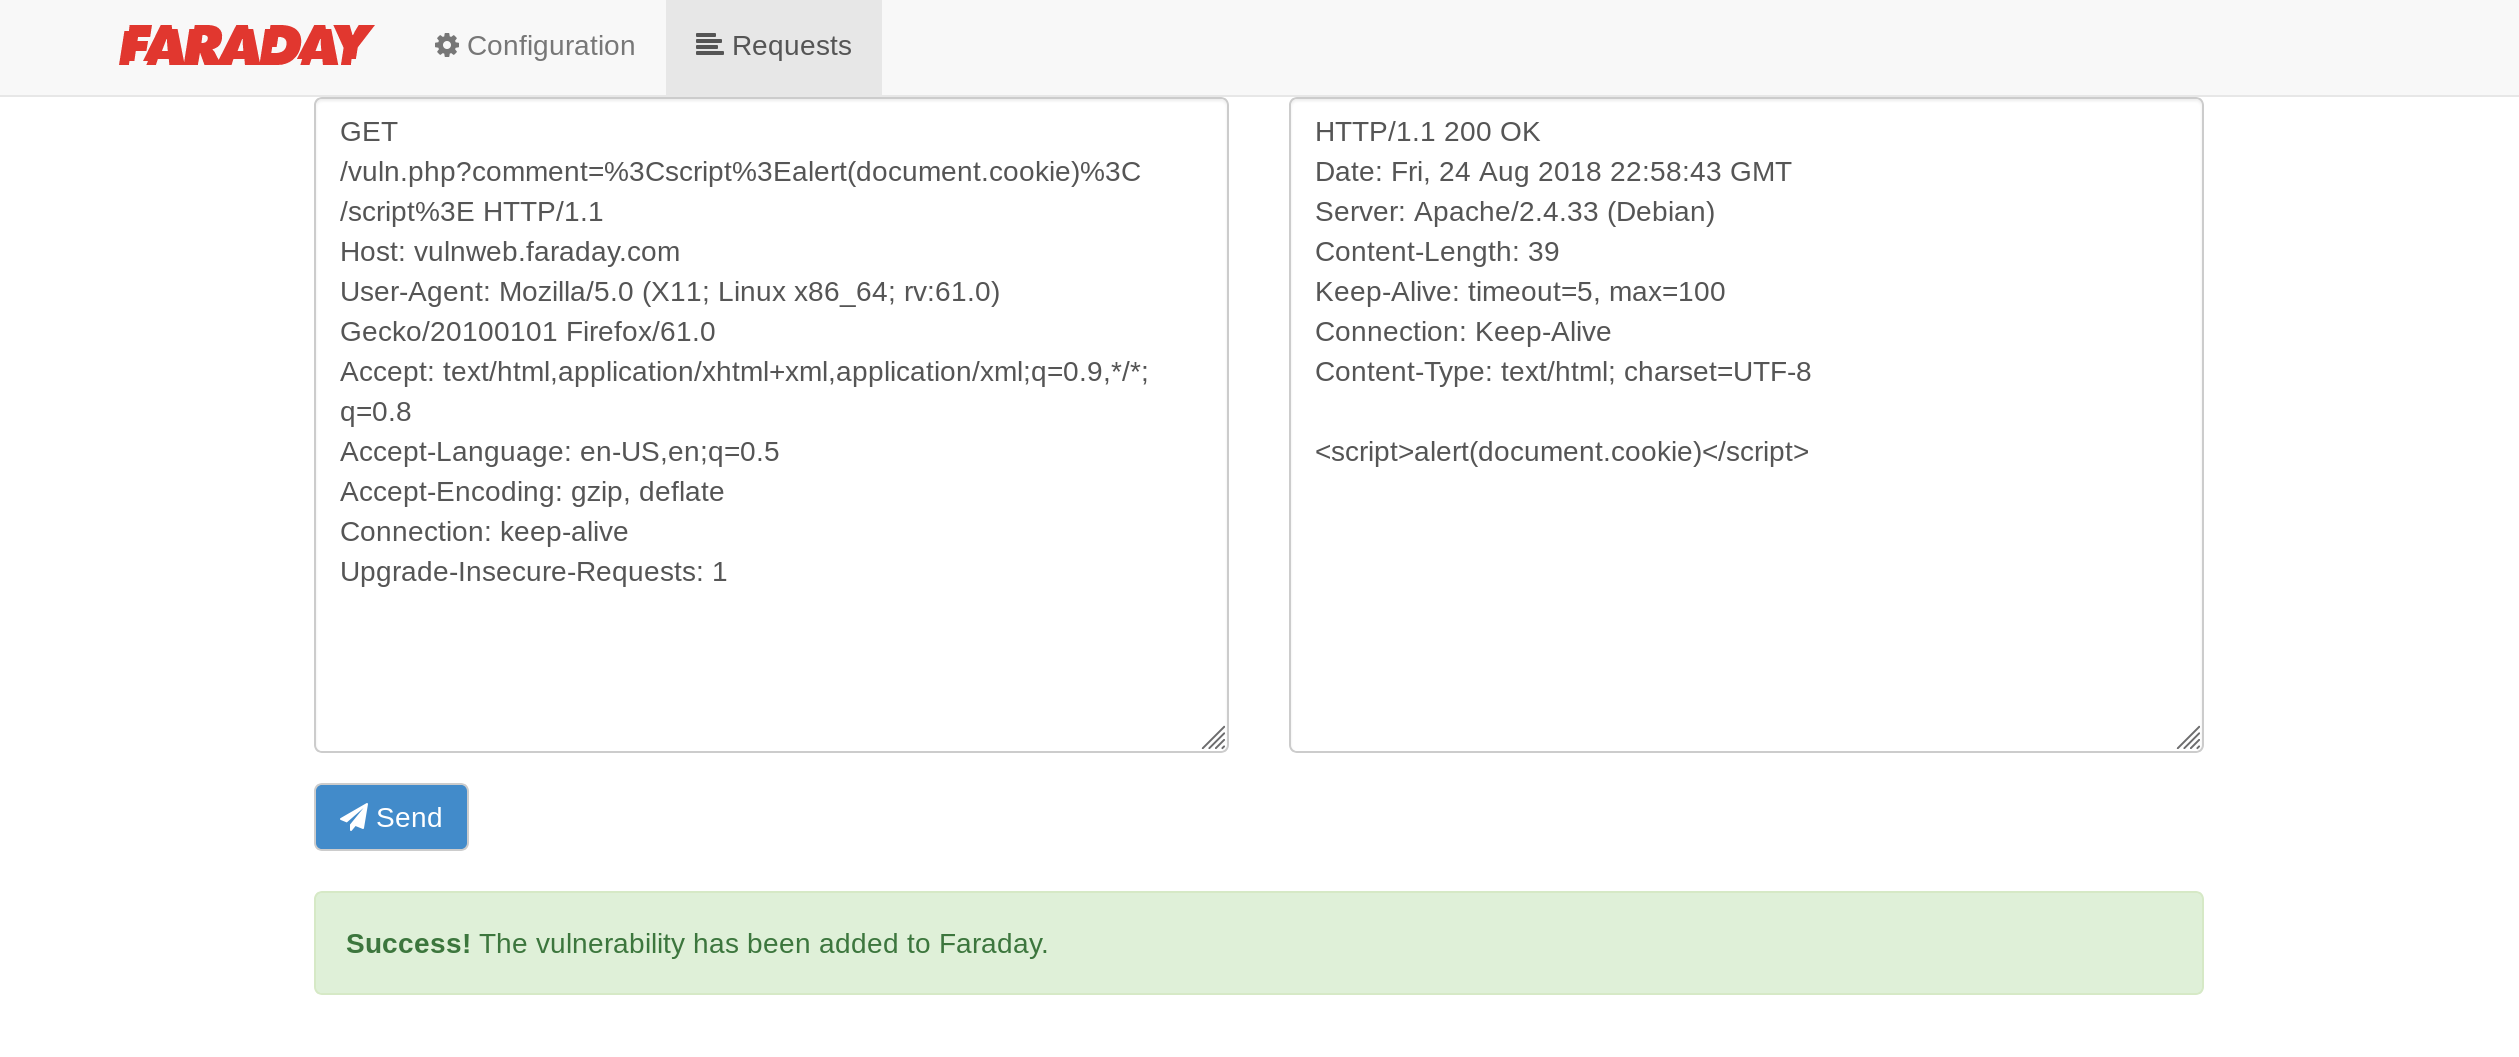
Si vous avez tout configuré correctement, vous verrez chaque requête passer par Faraday Addon. Imaginez que vous ayez trouvé une XSS et que vous souhaitiez l'envoyer à Faraday. Pour créer un nouveau signalement, cliquez sur l'icône à côté de la requête vulnérable :
Un formulaire apparaîtra, dans lequel vous devrez saisir toutes les informations sur le signalement. Si vous avez préalablement téléchargé des modèles de vulnérabilités sur Faraday, ce processus sera plus rapide.
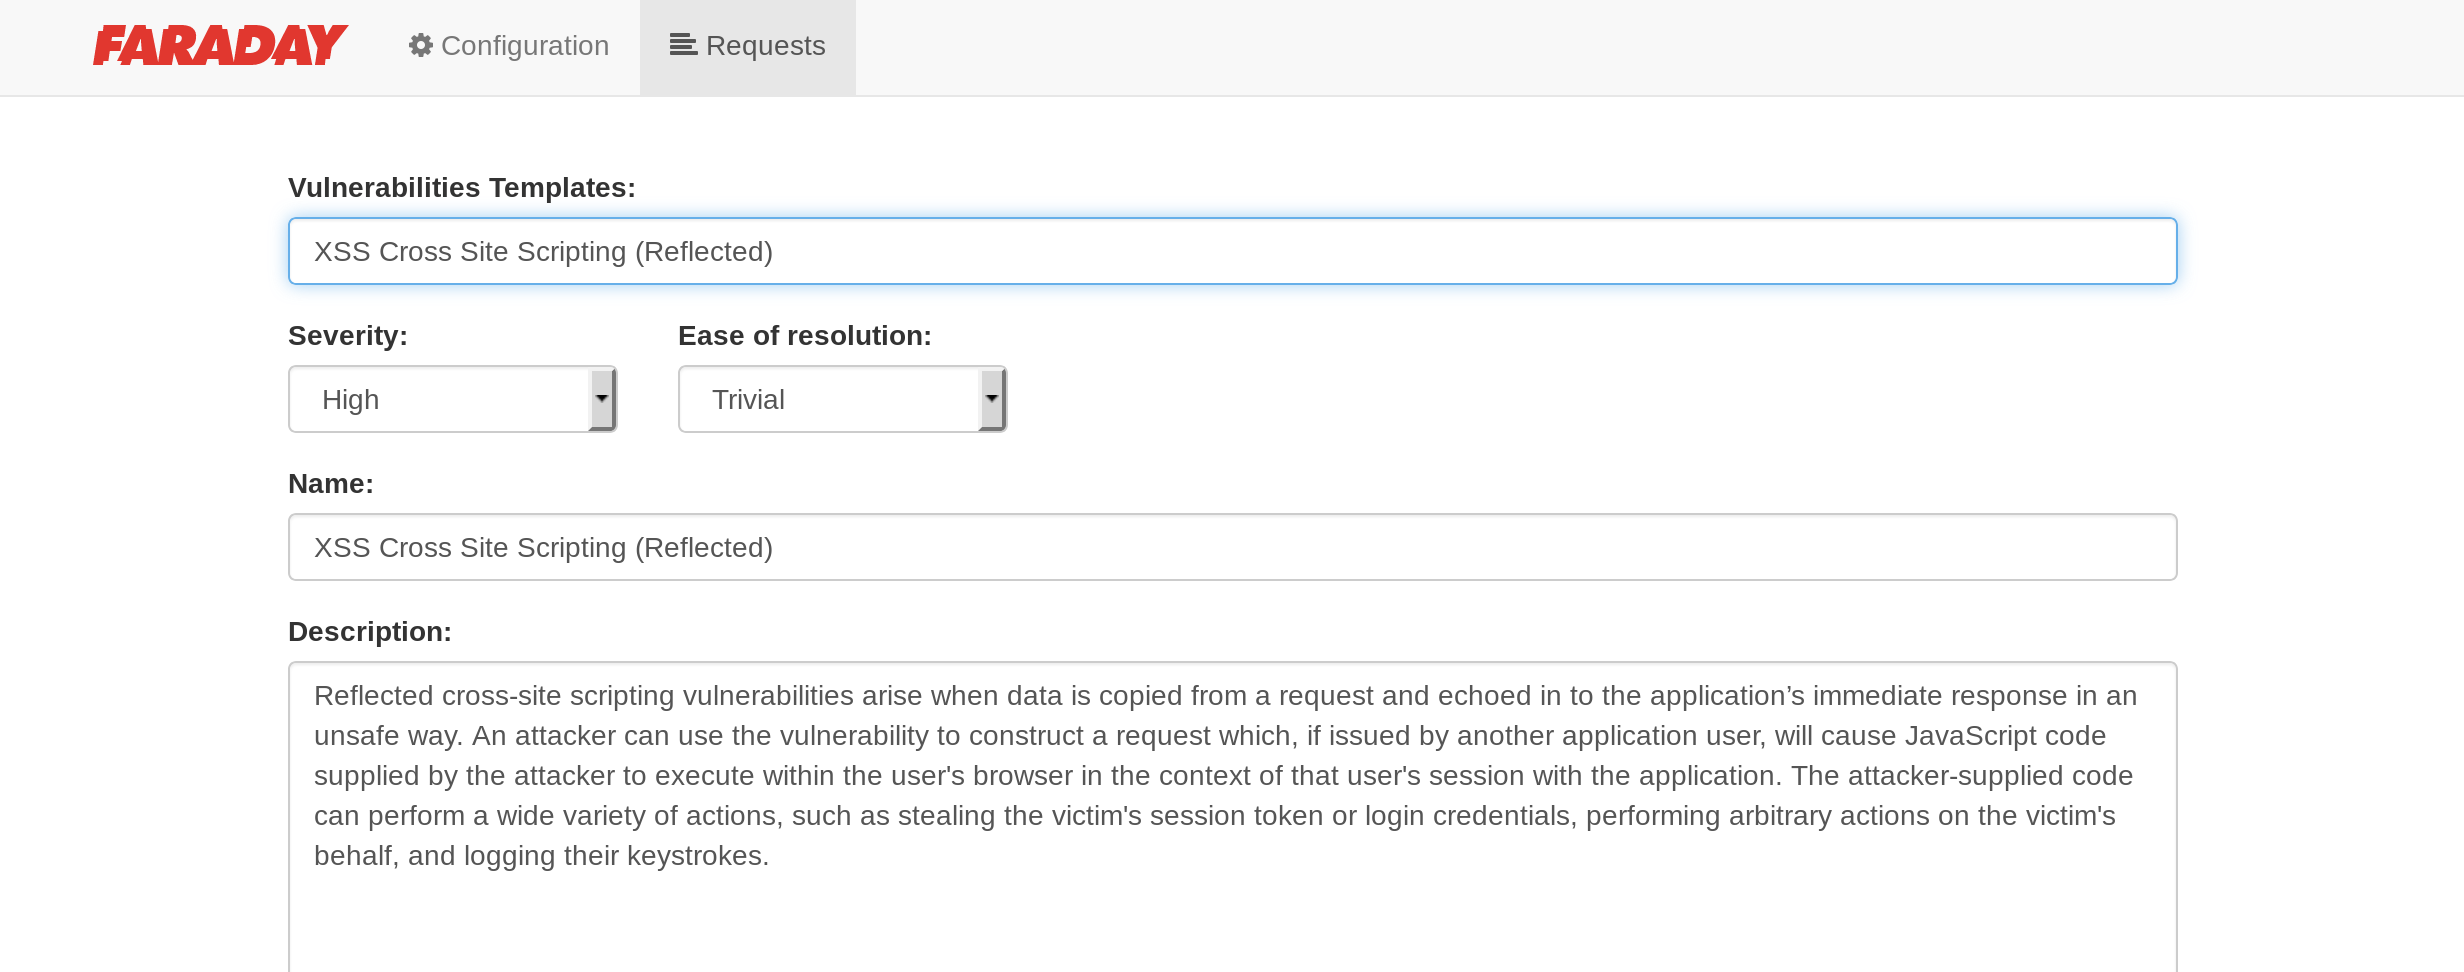
Une fois le formulaire rempli, envoyez-le à Faraday.
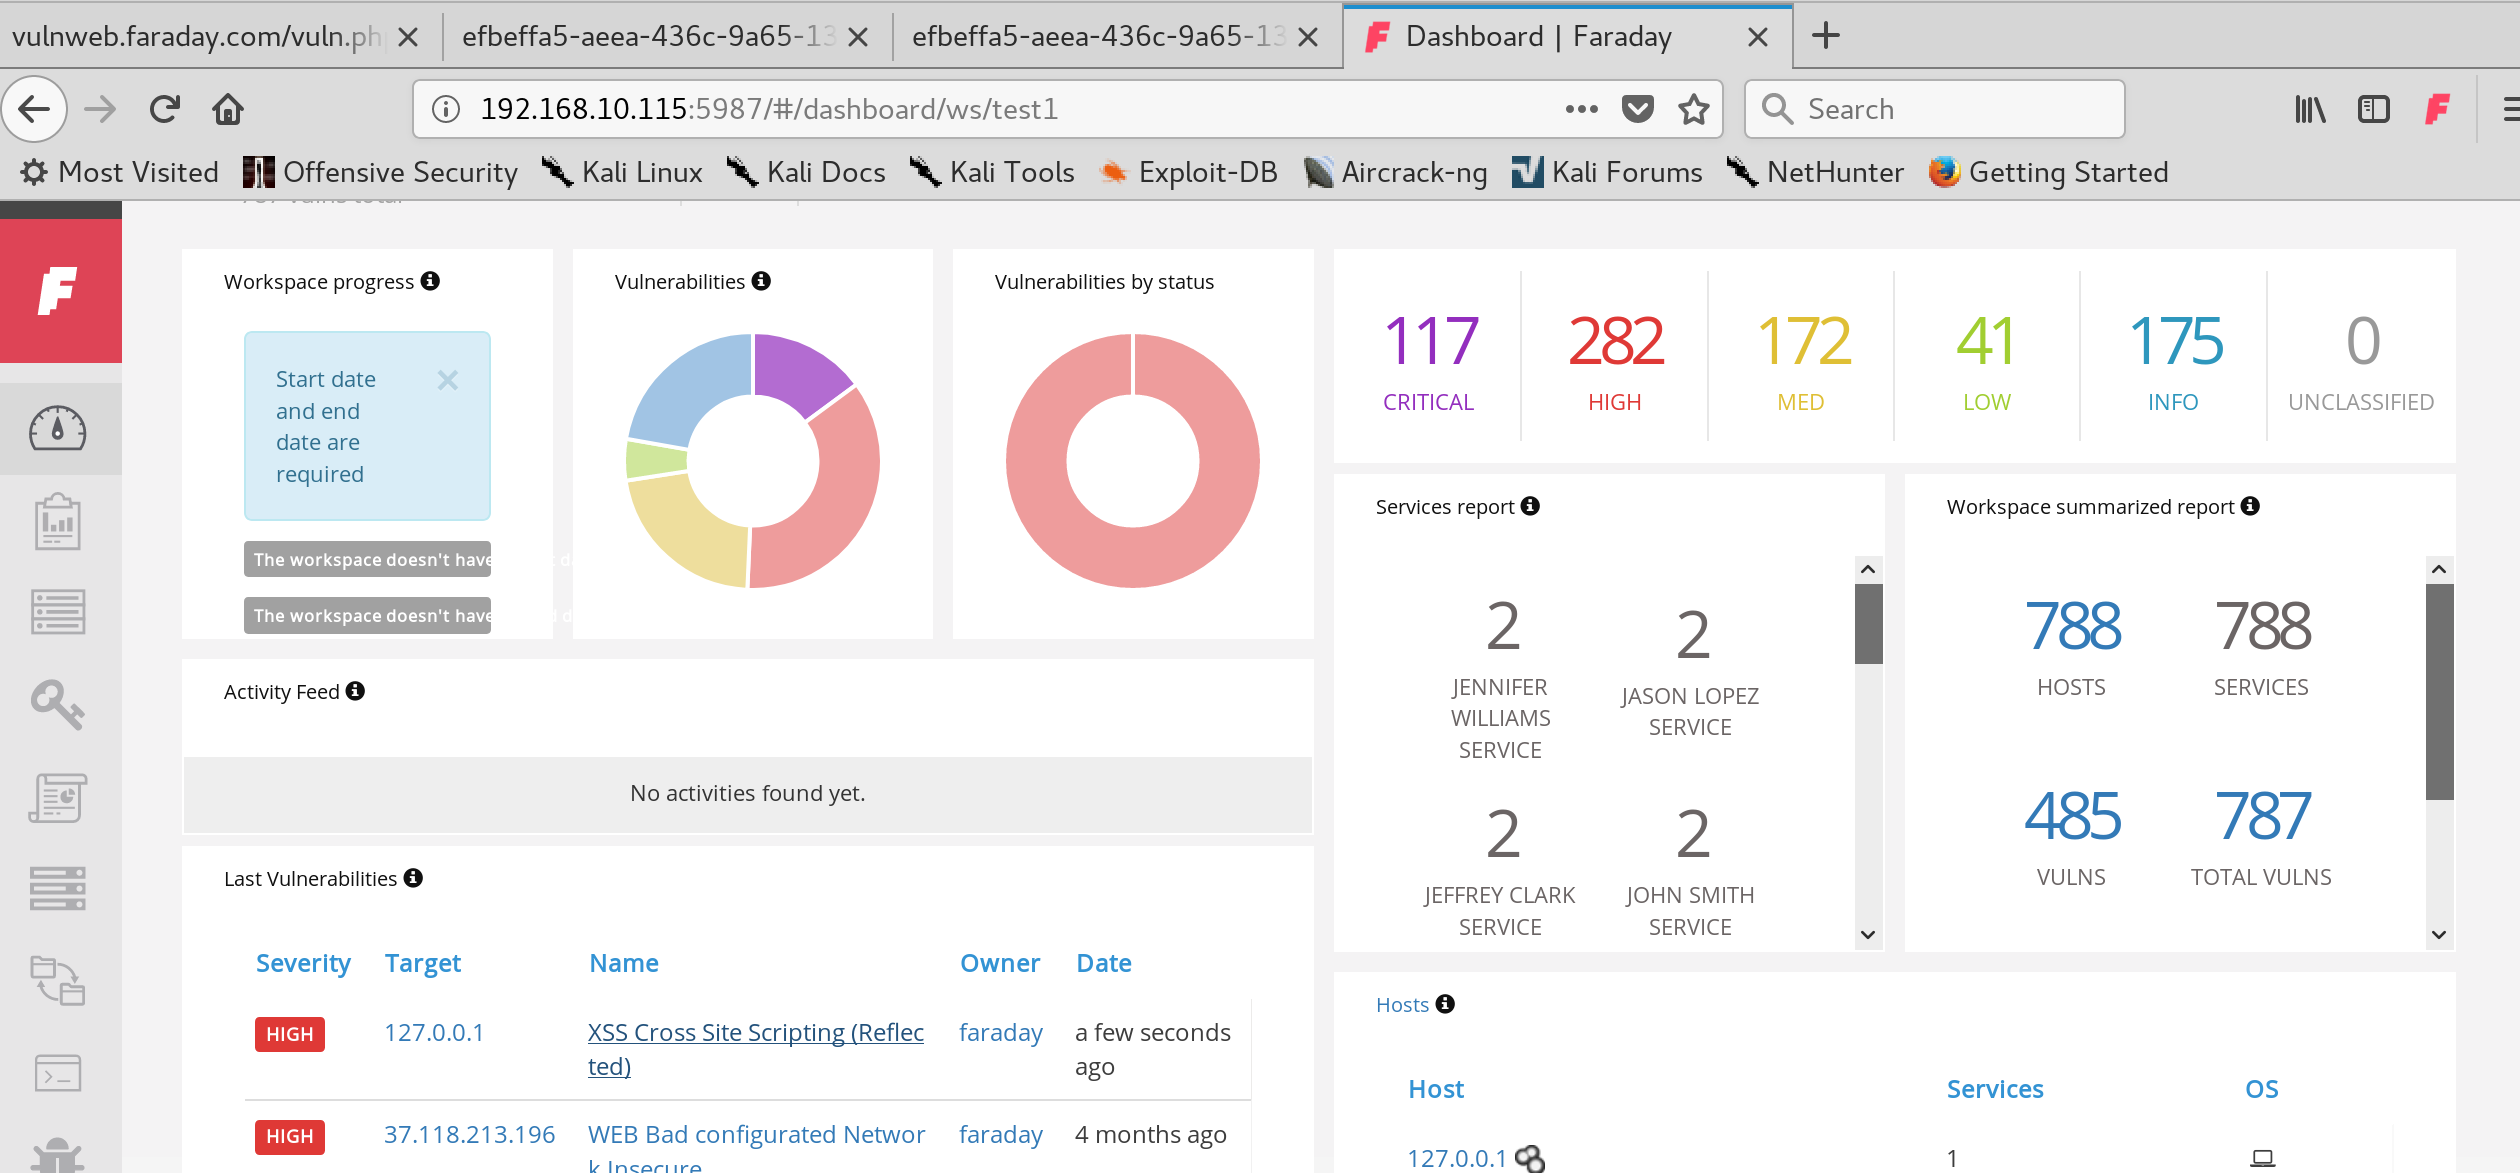
Vous pouvez consulter votre serveur Faraday pour voir votre nouvelle vulnérabilité.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





