
 hidra0x/hidra
Projet de jailbreak de recherche pour les appareils A12 sous iOS 18.7.2, enchaînant l'UAF de l'AppleJPEGDriver (CVE-2026-20687) vers une primitive de lecture/écriture du noyau. Aucune version publique pour l'instant.




A12 / iOS 18.7.2 — de l'UAF dans AppleJPEGDriver à la lecture/écriture noyau.
Hidra est un projet de recherche de jailbreak pour les appareils A12 sous iOS 18.7.2. Il s'appuie
sur l'UAF noyau dans AppleJPEGDriver (CVE-2026-20687) et sur le travail de
libération/réappropriation contrôlée dans hidgate-poc.
Il n'existe pas encore de build public de jailbreak. Hidra est un projet de recherche, pas un jailbreak fonctionnel. Il ne fournit pas aujourd'hui de lecture/écriture noyau, ne contourne pas encore PAC/PPL/SPTM et n'installe rien. Ne lancez pas de builds de recherche sur un téléphone principal.
« La panique n'est pas la fin. C'est la preuve que nous sommes déjà au cœur. » Crash → Control → Jailbreak.
Le premier chemin (IOHIDFamily, CVE-2026-28992) ne provoque qu'un crash sur le
fournisseur SPU accessible : l'objet libéré est côté fournisseur et copyEvent ne délivre
jamais d'événement sur cette cible. Le second chemin (AppleJPEGDriver,
CVE-2026-20687) est différent :
0x58 fonctionne ;kIOReturnTimeout ;JpegRequest libéré peut être réapproprié par une requête du même type ;Cela suffit pour commencer à construire une primitive noyau. Ce n'est pas encore suffisant pour un jailbreak.
Le PoC d'entrée open source est MOON Probe :
hidgate-poc/PoC/applejpeg.
Il démontre le userclient, l'ABI 0x58 et l'UAF différé.
Une application chargée en sideload ouvre AppleJPEGDriver de type 0, soumet des décodages asynchrones et
force un décodage synchrone jusqu'au délai d'expiration de 10 s. Cela fonctionne déjà sur
l'appareil de test.
Le délai d'expiration libère un JpegRequest alors que son nœud de file intégré reste dans le
vecteur par codec. Une allocation du même type remplace l'objet libéré. Le prochain
objectif est de transformer cela en l'un des éléments suivants :
JpegRequest ;IOSurface ou de l'IOUserClient de la requête ;Le chemin *(*(request+0)+0x28)() du PoC public est protégé par PAC sur A12
(autda + blraa), donc une fausse vtable n'est pas le premier coup à jouer.
Une lecture noyau ou un canal auxiliaire doit révéler le décalage du noyau et les adresses
des objets utilisés par la primitive. Les surfaces standard proc_pidfdinfo,
mach_port_kobject et mach_vm_region sont propres sur 18.7.2.
L'A12 est arm64e. Le noyau utilise PAC pour les pointeurs de fonction et les pointeurs de données. Hidra a besoin soit d'un gadget/oracle de signature, soit d'un chemin data-only qui évite les pointeurs authentifiés, soit d'une fuite d'un pointeur signé valide.
Le texte du noyau et les tables de pages sont protégés. Le projet a besoin d'une attaque data-only sur les tables de pages, d'un contournement de PPL ou d'une primitive de patch noyau prise en charge avant de pouvoir installer un bootstrap.
La première cible est un jailbreak semi-attaché : l'appareil démarre normalement, l'utilisateur lance l'application Hidra après un redémarrage, et le bootstrap est réappliqué. La persistance non attachée est un objectif ultérieur.
Le paquet sera distribué sous la forme :
Le harnais côté PC se trouve dans loader/. Il implémente la
boucle semi-tethered :
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
Il utilise pymobiledevice3 pour les informations sur les appareils USB, le lancement d'applications et syslog. L'agent actuel est CandProbe, qui émet HIDRA_STAGE0_DONE jusqu'à HIDRA_STAGE8_DONE. HIDRA_JAILBROKEN est réservé jusqu'à ce qu'une véritable primitive noyau soit disponible.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
Le loader n'est pas un jailbreak en soi. C'est le transport et la boucle de test pour les étapes S4-S7 manquantes.
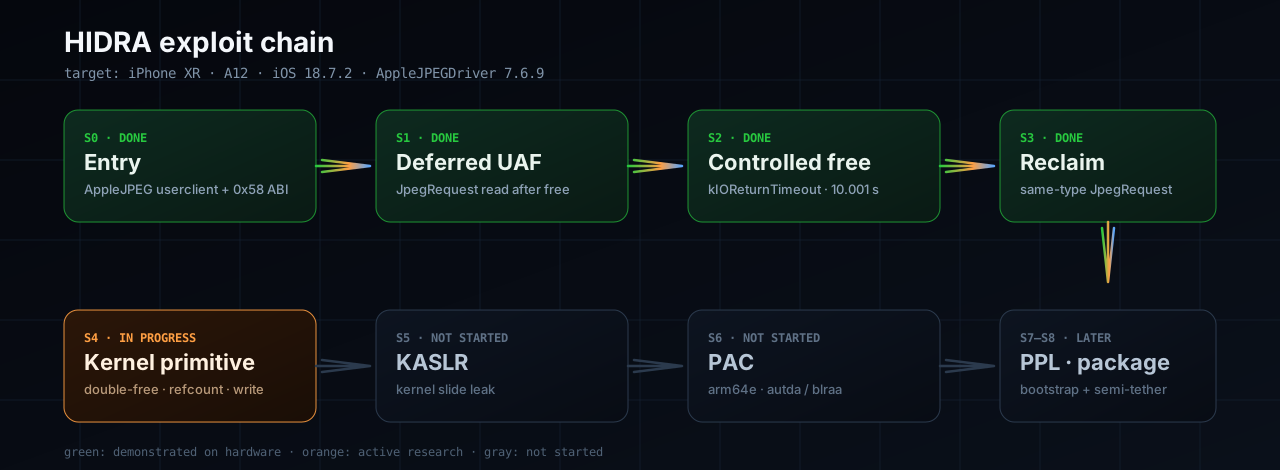
| Étape | Composant | État |
|---|---|---|
| S0 | Application d'entrée + userclient AppleJPEG | TERMINÉ |
| S1 | UAF différé de JpegRequest | TERMINÉ |
| S2 | Libération contrôlée de 10 s | TERMINÉ |
| S3 | Réappropriation de même type | TERMINÉ |
| S4 | Double-free / primitive d'écriture | EN COURS |
| S5 | KASLR + PAC | NON COMMENCÉ |
| S6 | PPL / SPTM + persistance | NON COMMENCÉ |
| S7 | Paquet / bootstrap | NON COMMENCÉ |
L'échelle de contrôle détaillée se trouve dans
hidgate-poc/docs/kernel-control.md.
Dernier résultat : jpegclose (fermer le userclient pendant un décodage
synchrone) reproduit l'UAF far=0x308 sans Camera. La réappropriation
appariée rate toujours l'emplacement (x12=0), donc S4 reste ouvert.
| Appareil | SoC | iOS | État |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | Appareil de test principal |
| iPhone XS / XS Max | A12 | 18.7.x | Non testé ; même famille de kext probable |
| iPhone 11 / SE 2 | A13 | 18.7.x | Non testé ; pourrait partager le pilote |
| iPhone 12 et plus récents | A14+ | quelconque | Non pris en charge initialement |
| iOS 18.7.7+ / 26.4+ | — | — | Corrigé, non pris en charge |
Le projet commence avec l'appareil que nous pouvons tester : iPhone XR sous 18.7.2. La prise en charge d'autres appareils A12/A13 ne sera ajoutée qu'après stabilisation de la primitive noyau.
Il n'y a aucune date de publication promise. La date ci-dessous est une estimation de recherche et glissera si une étape échoue.
| Jalon | Fenêtre cible | Critère de sortie | Confiance |
|---|---|---|---|
| M4 | nov.–déc. 2026 | double-free ou primitive d'écriture reproductible | moyenne-faible |
| M5 | déc. 2026–févr. 2027 | fuite KASLR + contournement PAC ou chemin data-only | faible |
| M6 | mars–mai 2027 | contournement PPL/SPTM + prototype de bootstrap | faible |
| M7 | T2 2027 | bêta fermée sur iPhone XR 18.7.2 | faible |
| M8 | T3 2027 | bêta publique, si M4–M6 réussissent | faible |






