
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-40449 — Exploit d'élévation de privilèges Windows pour CVE-2021-40449, une utilisation après libération dans win32kfull!GreResetDCInternal, exploitant la fuite de jetons, l'abus de gadgets du noyau et l'injection de shellcode pour obtenir les privilèges SYSTEM. | Kitploit
Outils/GitHubGitHub/hakivvi/cve-2021-40449
Escalade de PrivilègesCriminalistique MémoireAnalyse des VulnérabilitésExploitationShellcodeDéveloppement de Charges UtilesExploitation de Binaires
GitHubhakivvi/cve-2021-40449

CVE-2021-40449

Exploit d'élévation de privilèges Windows pour CVE-2021-40449, une utilisation après libération dans win32kfull!GreResetDCInternal, exploitant la fuite de jetons, l'abus de gadgets du noyau et l'injection de shellcode pour obtenir les privilèges SYSTEM.

Voir le dépôt
481531il y a 5 ansVérifié par Kitploit
Partager

CVE-2021-40449

Mon exploit pour CVE-2021-40449, une élévation de privilèges locale (LPE) Windows via une UAF dans win32kfull!GreResetDCInternal.

Résumé

En plus de la vulnérabilité UAF, d'autres primitives sont utilisées pour rendre cet exploit possible :

  • Fuite de l'adresse du jeton d'accès de l'exploit en ring0 via la fonction NtQuerySystemInformation() avec le paramètre SystemHandleInformation.
  • Utilisation de rtlSetAllBits() comme gadget pour écraser les access_token.privileges de l'exploit avec des 0xFF.
  • Fuite de l'adresse de rtlSetAllBits() en ring0 en divulguant l'adresse de base du module ntoskrnl.exe via la fonction EnumDeviceDrivers().
  • Fabrication du paramètre BitMapHeader du gadget de manière à nous permettre d'écraser les access_token.privileges de l'exploit.
  • Allocation du BitMapHeader fabriqué via la primitive NtSetInformationThread() et fuite de l'adresse d'allocation dans le grand pool via la fonction NtQuerySystemInformation() avec le paramètre SystemBigPoolInformation.
  • Pour interagir avec la fonction vulnérable, nous énumérons d'abord les imprimantes du système via EnumPrinters(), chargeons le pilote de l'une d'elles, puis hookons les appels à la fonction de rappel en mode utilisateur DrvEnablePDEV().
  • Dans le hook, nous redirigeons l'appel vers la fonction DrvEnablePDEV() d'origine, effectuons les opérations de l'exploit, puis retournons ce qui est retourné par l'appel redirigé au GDI.
  • Déclenchement de l'UAF via un second appel à ResetDC() dans le DrvEnablePDEV() hooké.
  • Récupération de l'objet PDC libéré en pulvérisant un objet fabriqué de la même taille en utilisant la primitive CreatePalette().
  • Abus du privilège SeDebugPrivilege nouvellement acquis pour obtenir NT AUTHORITY\SYSTEM en injectant du shellcode dans le processus winlogon.exe.

Plus d'informations peuvent être trouvées dans cet article de Kaspersky.
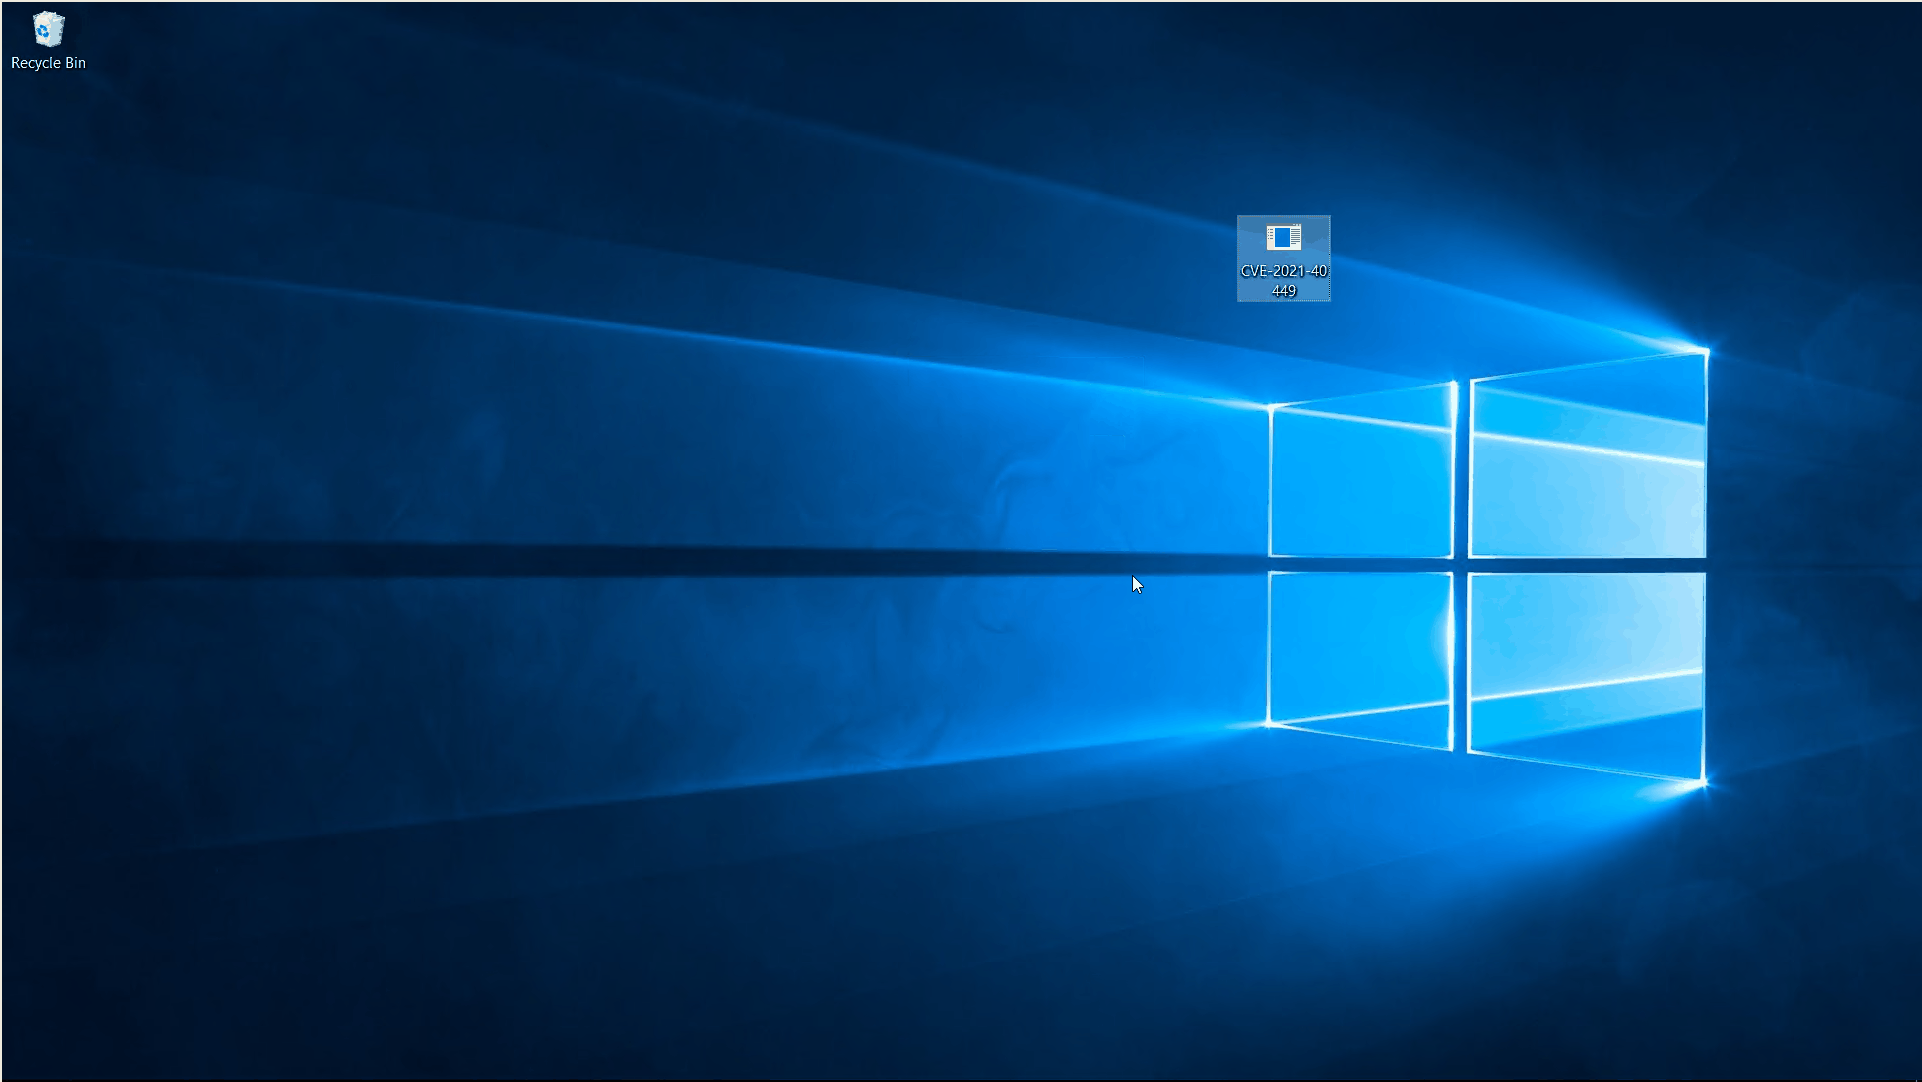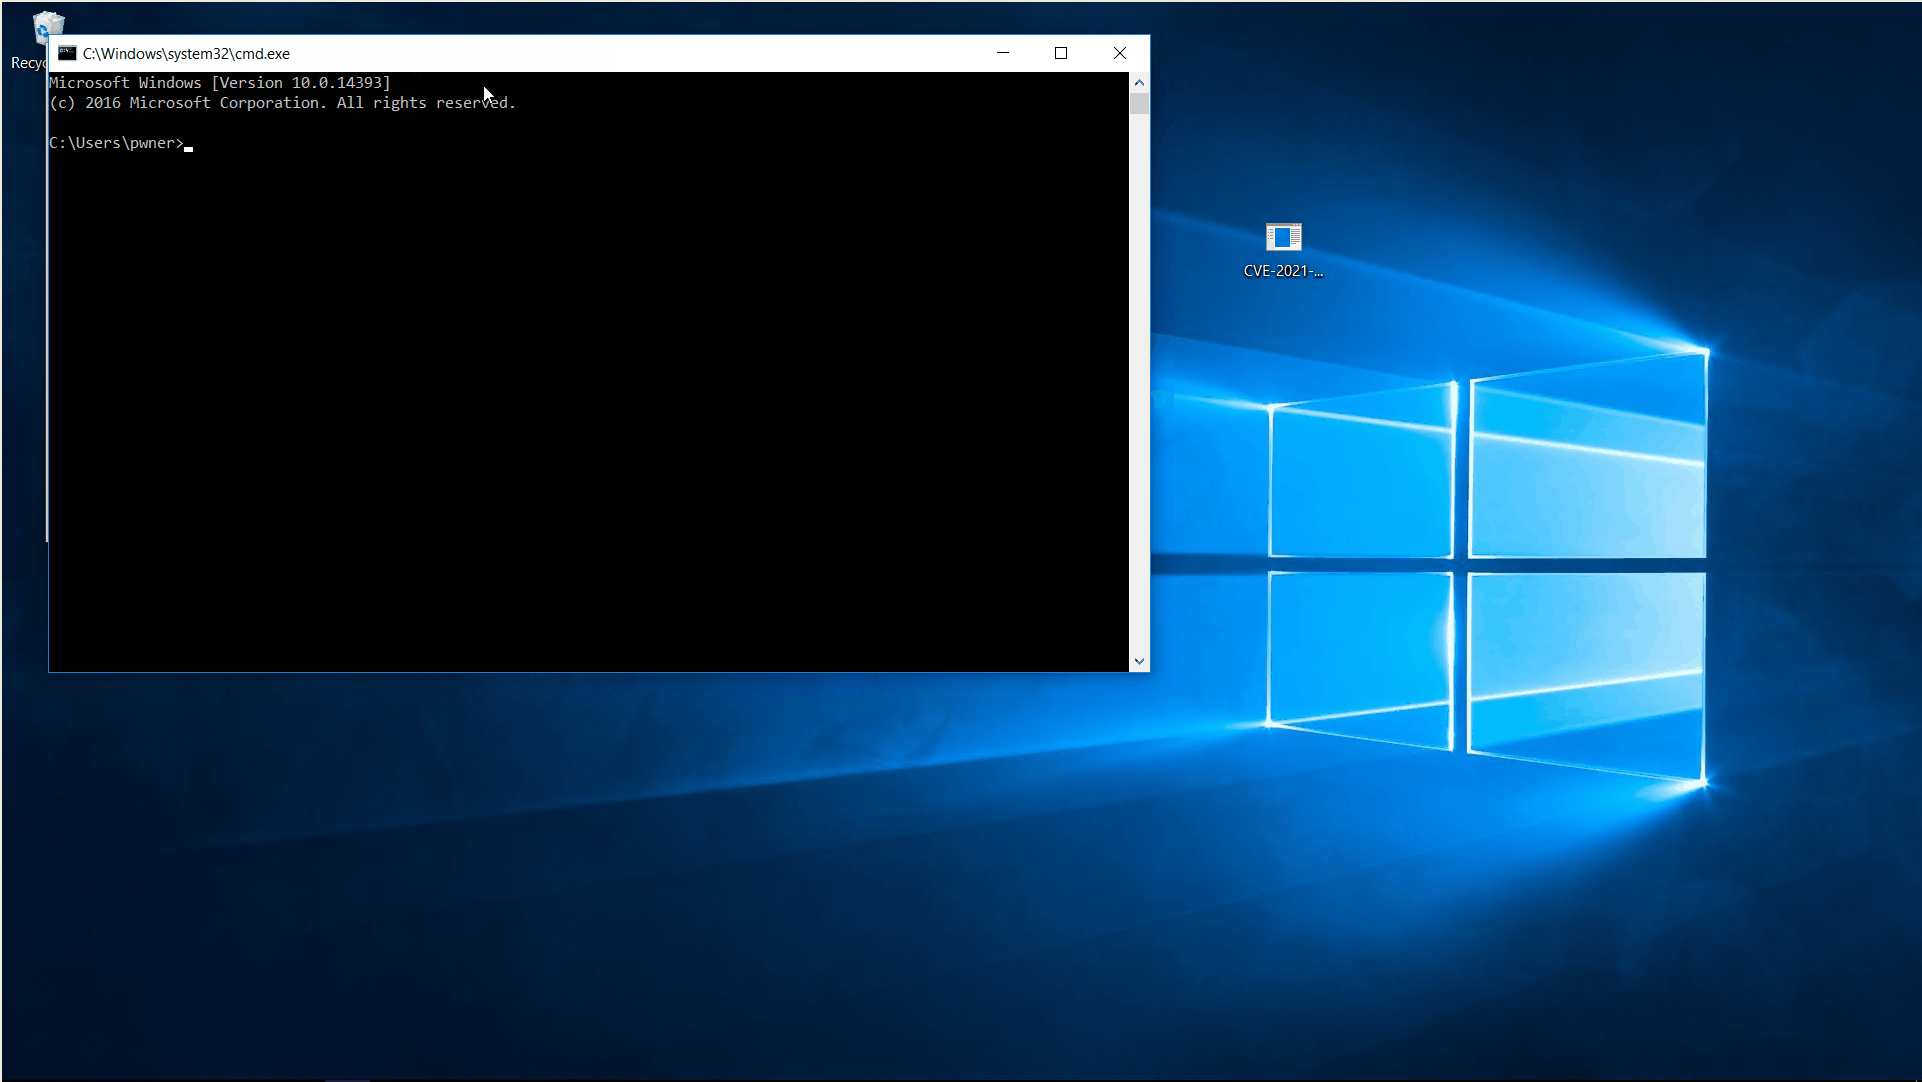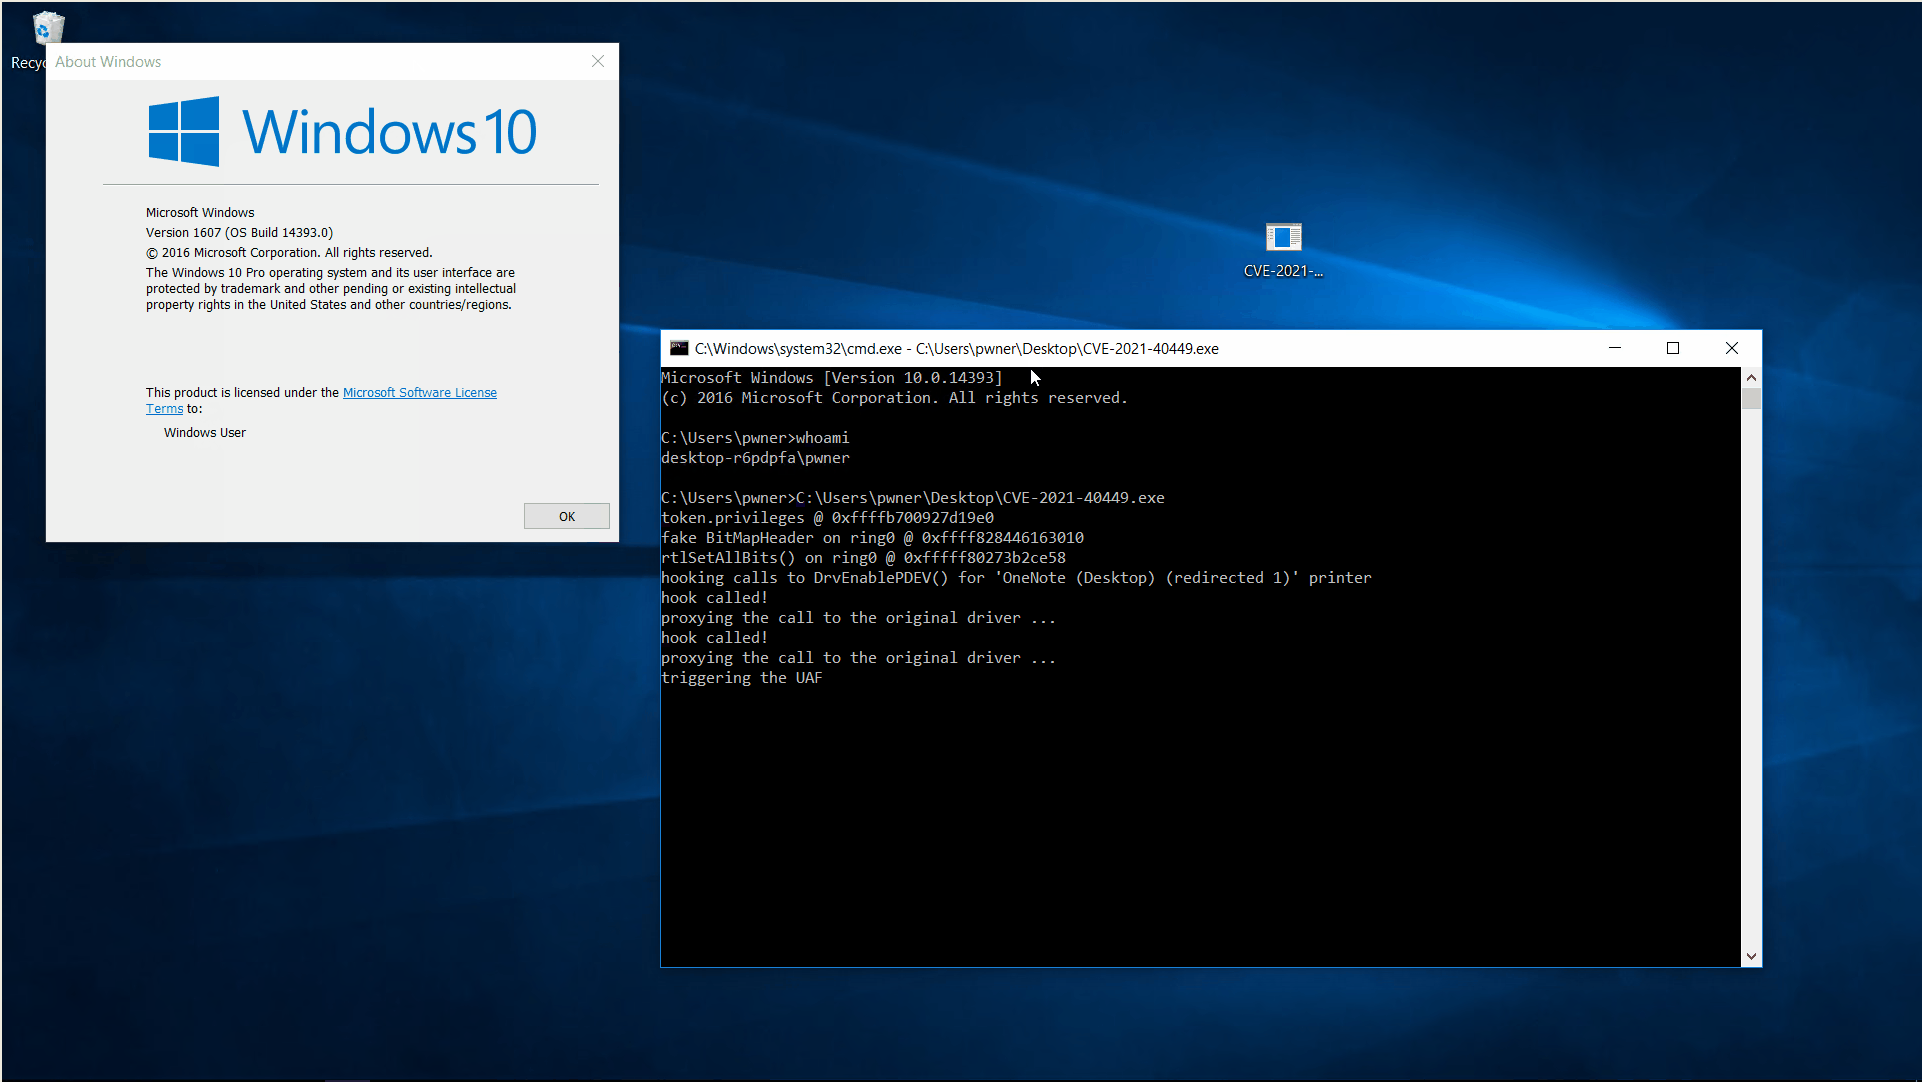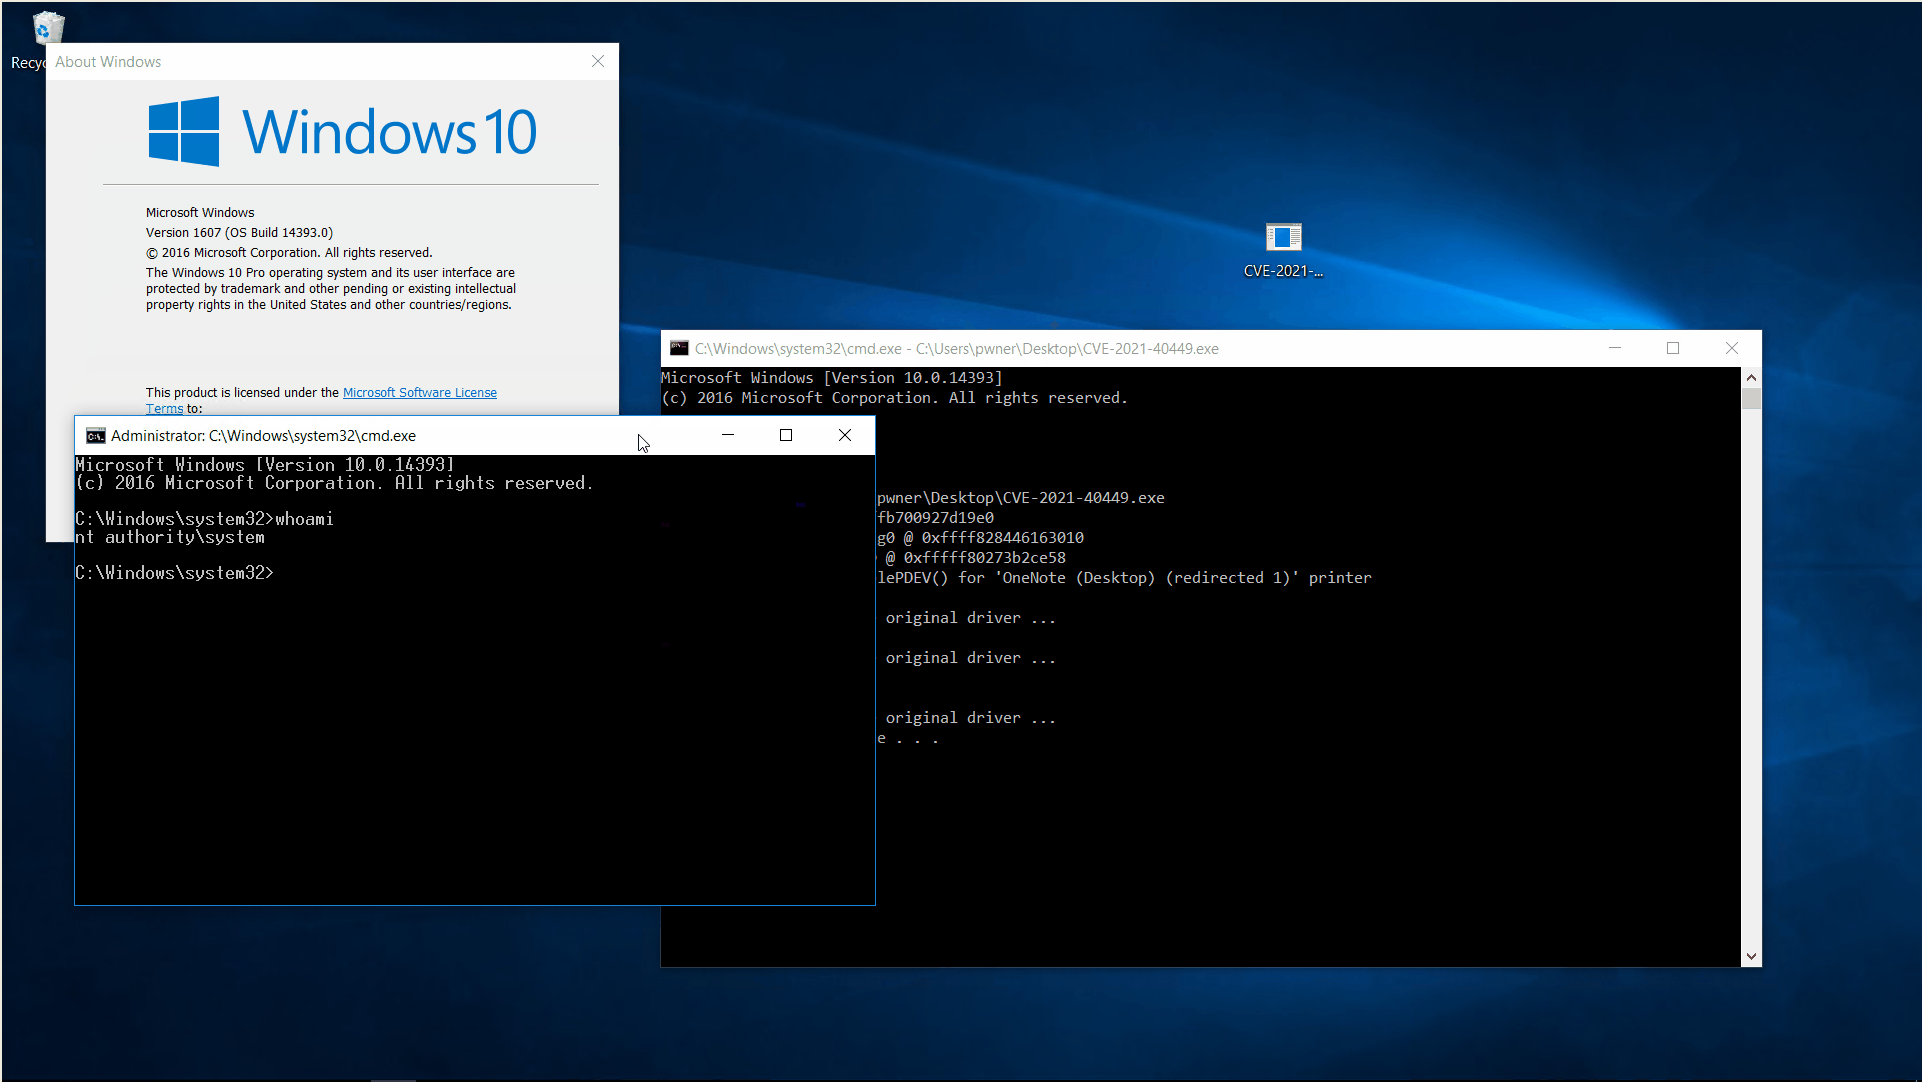
PoC

PoC Testé sur Win10 Redstone (build 14393).

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





