
 hahwul/xspear
🔱 Puissant outil de scan XSS et d'analyse de paramètres & gem
XSpear est un scanner XSS sur ruby gems


[!IMPORTANT] Dépôt XSpear archivé
Ce dépôt a été archivé et est maintenant en lecture seule.
XSpear n'est plus activement maintenu.Essayez plutôt Dalfox 🌙🦊
Un scanner XSS plus rapide et plus puissant avec des fonctionnalités avancées.
alert confirm prompt sur un navigateur sans tête (avec Selenium)gestionnaires d'événements balises HTML caractères spéciaux code utileCSP HSTS X-frame-options, XSS-protection etc.)rapport CLI basé sur un tableau, les règles filtrées, la requête brute de test (url)cli json html
Installez-le vous-même avec :
$ gem install XSpear
Ou installez-le vous-même avec (fichier local / télécharger la dernière version) :
$ gem install XSpear-{version}.gem
Ajoutez cette ligne à votre Gemfile d'application :```ruby gem 'XSpear'
Et ensuite exécutez :

    $ bundle

### Gems de dépendances
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
Si vous l'avez configuré pour qu'il s'installe automatiquement dans la bibliothèque Gem, mais qu'il se comporte anormalement, installez-le avec la commande suivante.```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### Types de résultats
- (I)NFO : Obtenir des informations (par exemple, erreur SQL, règle filtrée, paramètres reflétés, etc.)
- (V)UNL : XSS vulnérable, alert/prompt/confirm vérifié avec Selenium
- (L)OW : Problème de faible niveau
- (M)EDIUM : Problème de niveau moyen
- (H)IGH : Problème de haut niveau

### Mode verbeux
**[0] mode silencieux (afficher seulement les résultats)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
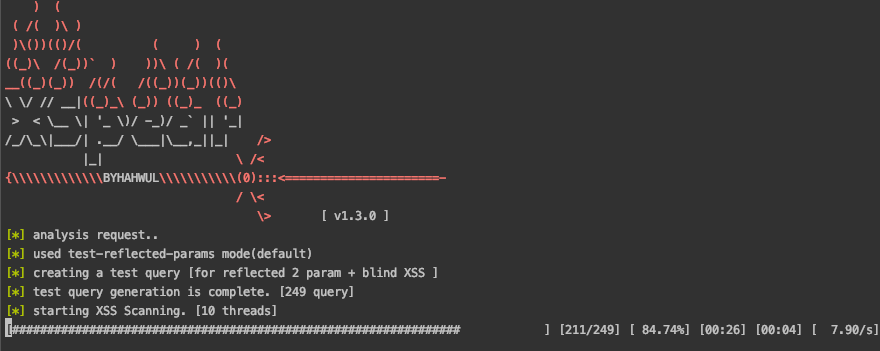
[1] afficher la barre de progression (par défaut)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]