 hackingyseguridad/smb
Collection de scripts Shell pour l'audit du protocole SMB, la détection de vulnérabilités (EternalBlue, SMBGhost), l'énumération de sessions nulles, le brute-force d'identifiants et le test d'accès aux partages sur les systèmes Windows et Samba.

███████╗███╗   ███╗██████╗              ███║
██╔════╝████╗ ████║██╔══██╗             ║██║
███████╗██╔████╔██║██████╔╝    ██║   ██ ║██║
╚════██║██║╚██╔╝██║██╔══██╗    ╚██╗ ██ ╔╝██║
███████║██║ ╚═╝ ██║██████╔╝     ╚████╔╝  ██║
╚══════╝╚═╝     ╚═╝╚═════╝       ╚═══╝   ╚═╝
SMB est un protocole réseau qui permet de partager des fichiers, des imprimantes et d'autres ressources entre machines. SMB v1 (Server Message Block version 1), non sécurisé et obsolète pour le partage de fichiers en réseau.
SMB v1 - Non sécurisé !!!
Sans chiffrement : Transmet les données en texte clair, y compris les utilisateurs et les mots de passe.
Vulnérabilités graves : Exploité par des malwares
WannaCry : Ransomware qui a affecté des millions de personnes en 2017. EternalBlue : Exploit développé par la NSA, utilisé dans WannaCry.
NotPetya : Malware qui a causé des pertes de plusieurs milliards.
Multiples vulnérabilités documentées (CVE-2017-0143, etc.).
Détecter la version :
Autres commandes rapides
sudo mount -t cifs //10.0.0.1/Public /mnt -o guest
Recherche de fichiers spécifiques dans les partages
for share in $(smbclient -L //192.168.1.100 -N 2>/dev/null | awk '/Disk/ {print $1}'); do echo "Buscando en $share:" smbclient -N //192.168.1.100/$share -c "ls pass; ls backup" 2>/dev/null done
for user in admin administrator guest test; do echo -n "Probando $user:password123... " smbclient -L //192.168.1.100 -U "$user%password123" 2>&1 | grep -q "session setup failed" && echo "FAIL" || echo "OK" done
smbclient -U "user%pass" //192.168.1.100/ShareName -c "prompt OFF; recurse ON; mget *"
SMBv1 : vulnérabilité CVE-2017-0143, gravité 8.8, d'exécution de code à distance (RCE), sous Windows avec SMBv1 (ms17-010)
EternalBlue est un exploit créé par la NSA comme outil de cybersécurité. Le nom officiel de l'exploit, fourni par Microsoft, est MS17-010. Cet exploit n'est pas spécifique aux appareils Windows, mais affecte tout appareil compatible avec le protocole serveur SMBv1 de Microsoft
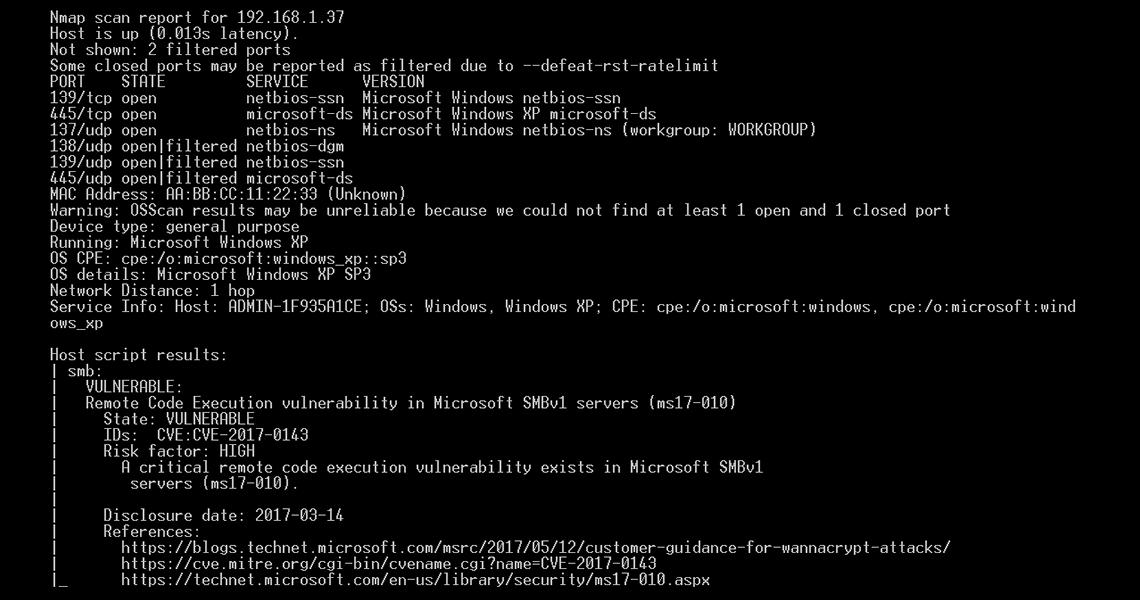
SMBv1 sur : Microsoft Windows Vista SP2 ; Windows Server 2008 SP2 et R2 SP1 ; Windows 7 SP1 ; Windows 8.1 ; Windows Server 2012 Gold et R2 ; Windows RT 8.1 et Windows 10 Gold, 1511 et 1607 et Windows Server 2016 permet à des attaquants distants d'exécuter du code arbitraire via des paquets manipulés, vulnérabilité également connue sous le nom de « Windows SMB Remote Code Execution Vulnerability ». Cette vulnérabilité est distincte de celles décrites dans CVE-2017-0144, CVE-2017-0145, CVE-2017-0146 et CVE-2017-0148.
https://www.exploit-db.com/exploits/41891
Scripts sur : https://github.com/hackingyseguridad/smb/
| scansmbnull.sh | Détecte et énumère les sessions nulles (Null Sessions). |
| ms08-068_tester.sh | Test pour la vulnérabilité MS08-068 (CVE-2008-4036). |
| scansmbghost.sh | Détecte les systèmes potentiellement vulnérables à SMBGhost (CVE-2020-0796). |
| smbuserenum.sh | Énumère les utilisateurs via SMB. |
| bruteinvsmb.sh | Effectue une force brute inversée des identifiants. |
SMB sans authentification (Null Session) : Permet d'énumérer les utilisateurs, les partages et d'autres informations système sans identifiants. Scripts : scansmbnull.sh, smbuserenum.sh, scansmb.sh.
Mots de passe par défaut, faibles ou devinables par force brute directe et inversée. Scripts : bruteinvsmb.sh (probablement pour la force brute inversée), d'autres commandes dans le README testent des identifiants simples.
CVE-2008-4036 (MS08-068) : Une vulnérabilité d'élévation de privilèges locale dans SMB. Script : ms08-068_tester.sh. CVE-2020-0796 (SMBGhost) : Un bug de dépassement de tampon dans SMBv3. Script : scansmbghost.sh.
Partages configurés avec des permissions excessives (comme un accès en lecture seule ou en écriture pour « guest »). Scripts : automontar.sh, smbauto.sh, smbescribefichero.sh (pour écrire un fichier), scansmbfile.sh (pour rechercher des fichiers).






