
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Jbin-website-secret-scraper — Jbin collectera toutes les URL du site Web, puis tentera de révéler les données secrètes qu'elles contiennent, telles que les clés API, les secrets API, les jetons API et de nombreuses autres informations juteuses. | Kitploit
Outils/GitHubGitHub/h33tlit/jbin-website-secret-scraper
Collecte d'InformationsSécurité WebDétection de SecretsCrawler
GitHubh33tlit/jbin-website-secret-scraper

Jbin-website-secret-scraper

Jbin collectera toutes les URL du site Web, puis tentera de révéler les données secrètes qu'elles contiennent, telles que les clés API, les secrets API, les jetons API et de nombreuses autres informations juteuses.

Voir le dépôt
1783041il y a 4 ansVérifié par Kitploit
Partager

🎖️

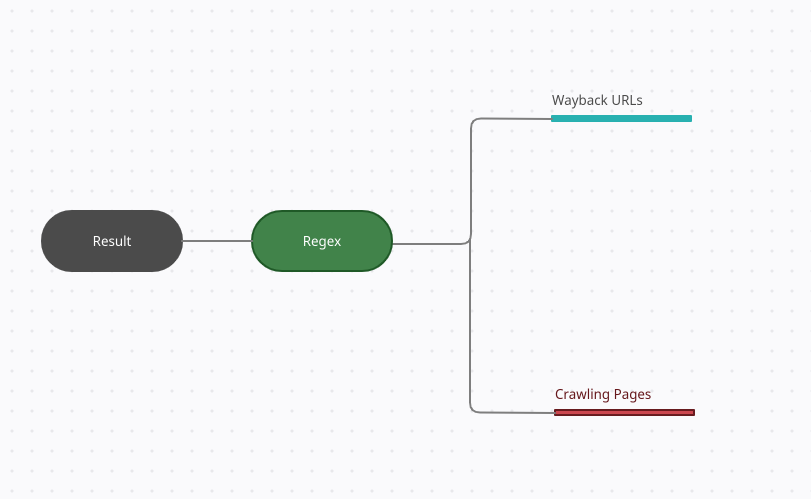
Jbin collecte toutes les URLs du site web puis tente d'exposer les données secrètes qu'elles contiennent. Il récupère à la fois les URLs et les liens JS pour en extraire les secrets. De plus, si vous cherchez une chaîne spécifique dans une page ou souhaitez exécuter une regex personnalisée, vous pouvez désormais le faire avec la nouvelle version. Il vous fournit également un rapport informatif.
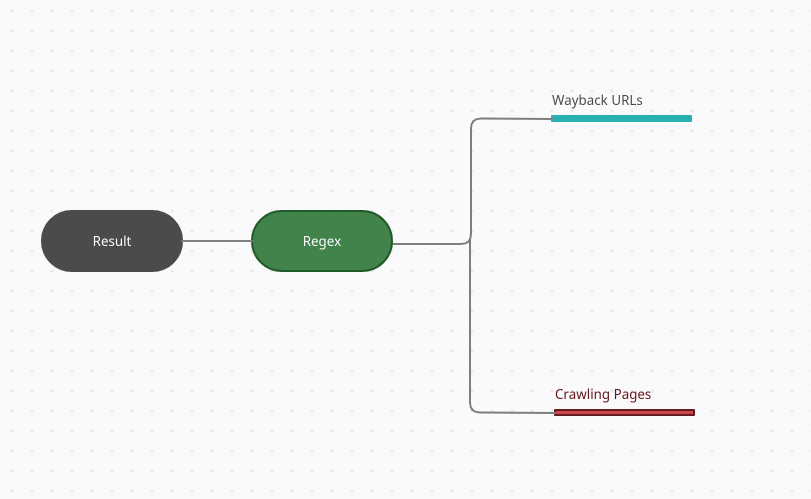
Comment ça marche ?

image

Composants tiers

  • Wayback API

Installation

Requis : Python-3.8.5, Flask

  1. Installez flask pip install Flask
  2. Installez les dépendances pip install -r requirements.txt
  3. Définissez maintenant les variables d'environnement export FLASK_APP=app.py
  4. Vous pouvez maintenant lancer l'application flask run

Version alternative plus rapide

Vous voulez que Jbin fonctionne de manière asynchrone ?

Suivez cet article - En utilisant gunicorn, vous pouvez rendre toute l'application asynchrone !

[Remarque] : Assurez-vous que flask est installé flask --version

Test

URL : https://peaceful-colden-270bad.netlify.app

Copiez l'URL et définissez-la comme cible dans l'outil. Utilisez les regex python pour AWS Keys/IPV4/IPV6 afin de vérifier ses capacités

Utilisation

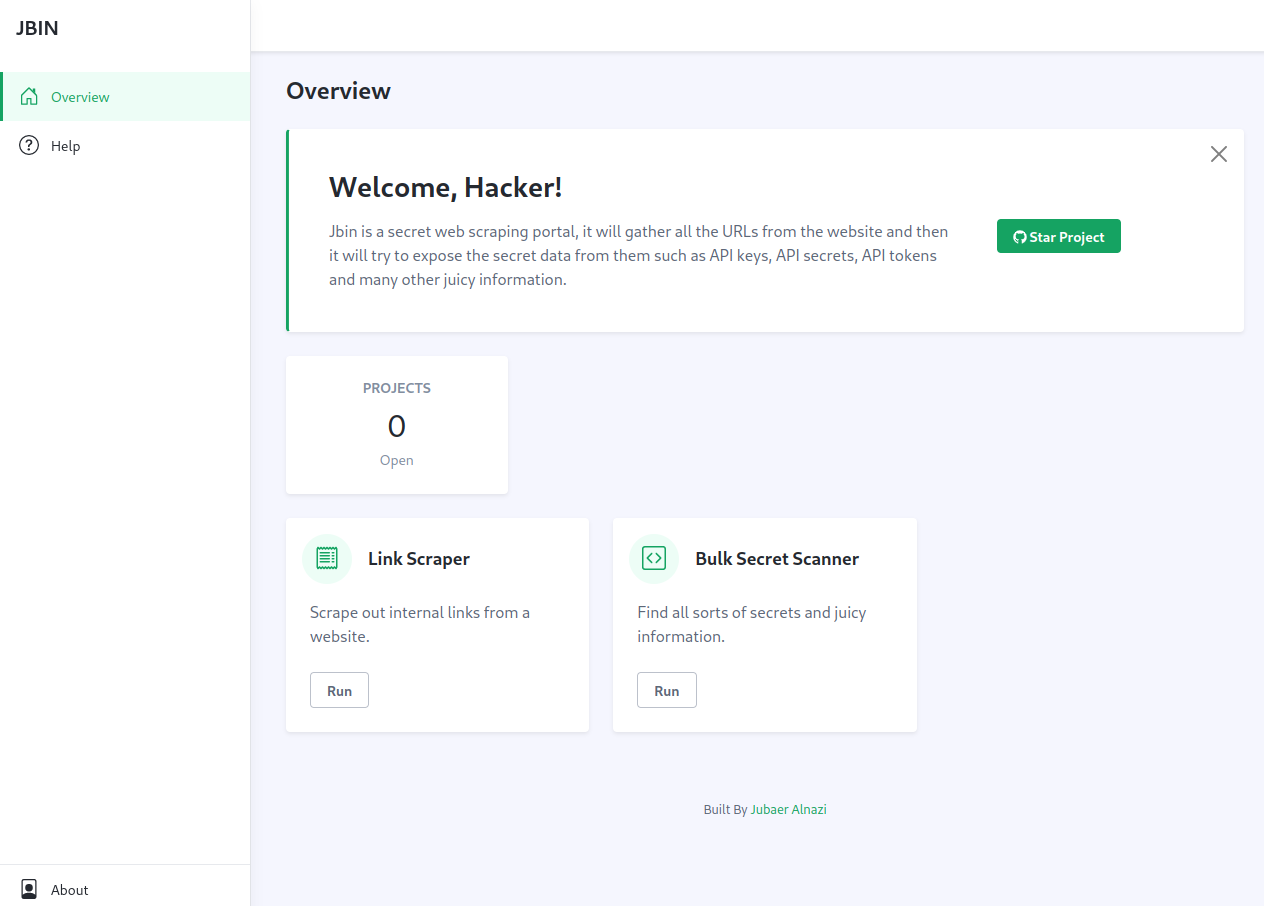
Rendez-vous sur http://127.0.0.1:5000/ où l'application sera lancée par défaut, mais si ce port est déjà utilisé, vous pouvez exécuter flask run --host=127.0.0.1 --port=N'IMPORTE QUEL NUMÉRO DE PORT

Entrez votre domaine cible et votre regex ou chaîne personnalisée. Vous pouvez exécuter l'outil selon vos besoins.
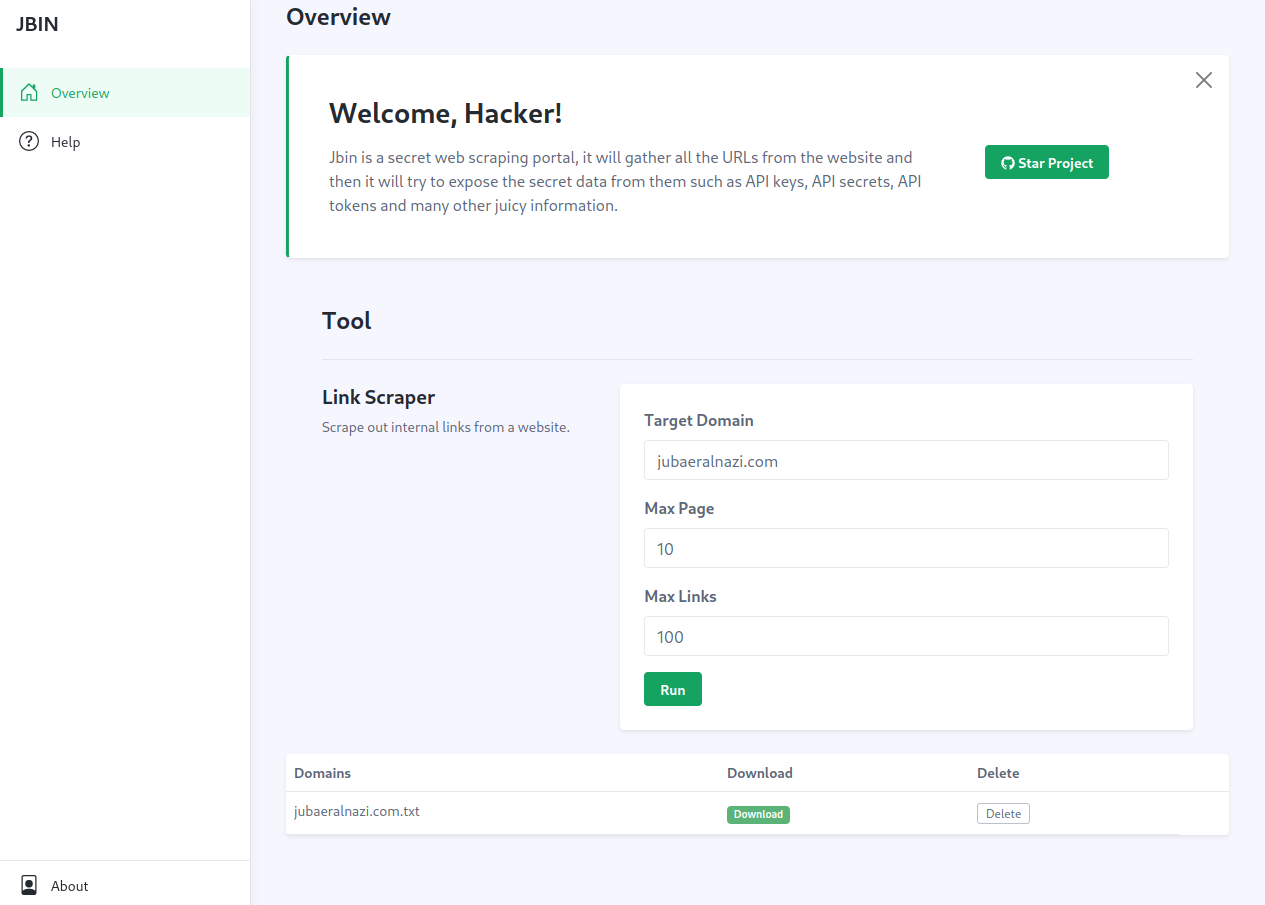
image

image

[Remarque : Soyez prudent avec les regex, car une erreur peut faire planter le script]
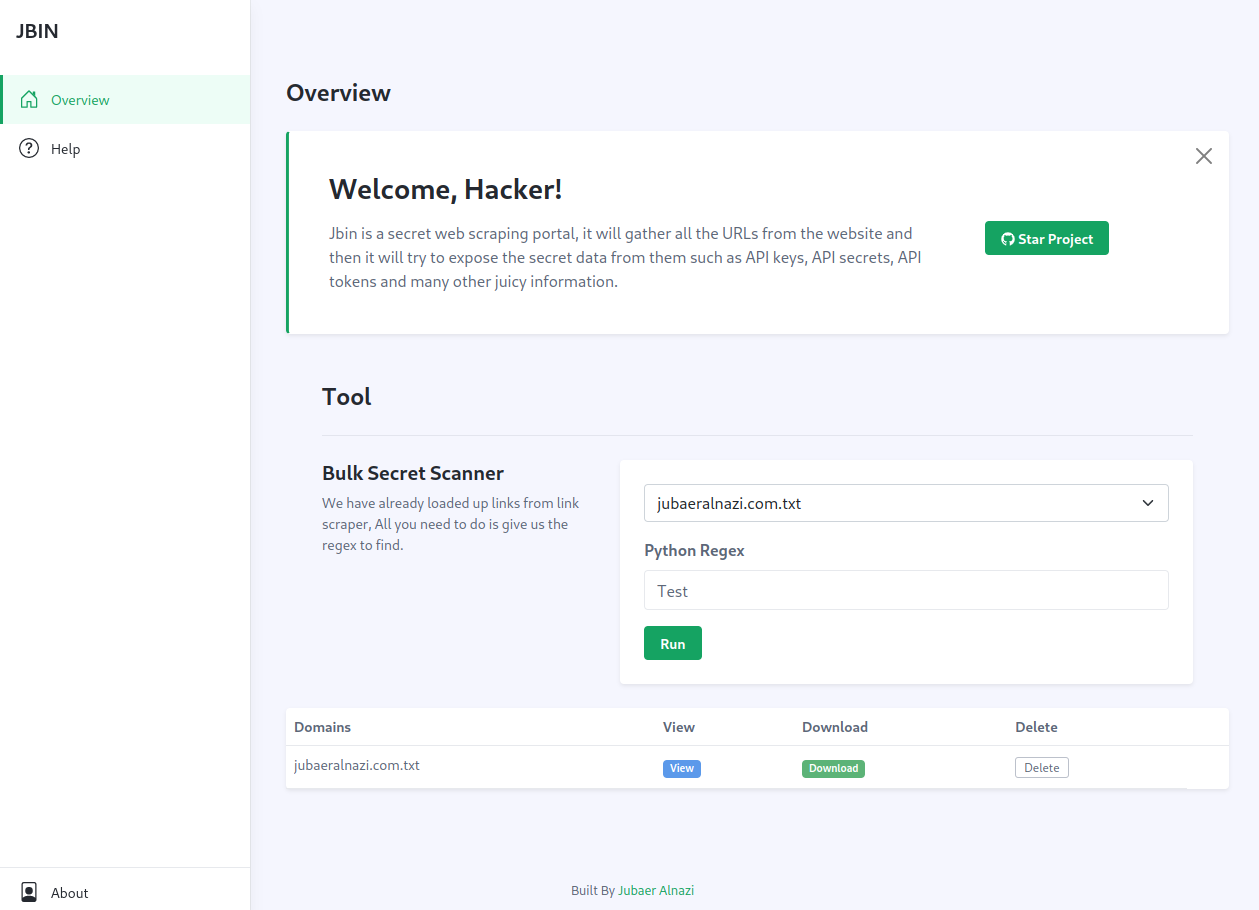
image

image


Si la version ancienne vous convient, vous pouvez toujours la télécharger depuis la section des versions

Merci de créer des issues si vous rencontrez une erreur en utilisant l'application

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →