 giki-shergill/cve-2026-123014---iterm2-terminal
PoC et recherche pour CVE-2026-123014 : injection d'arguments par octet NUL via x-man-page dans iTerm2.

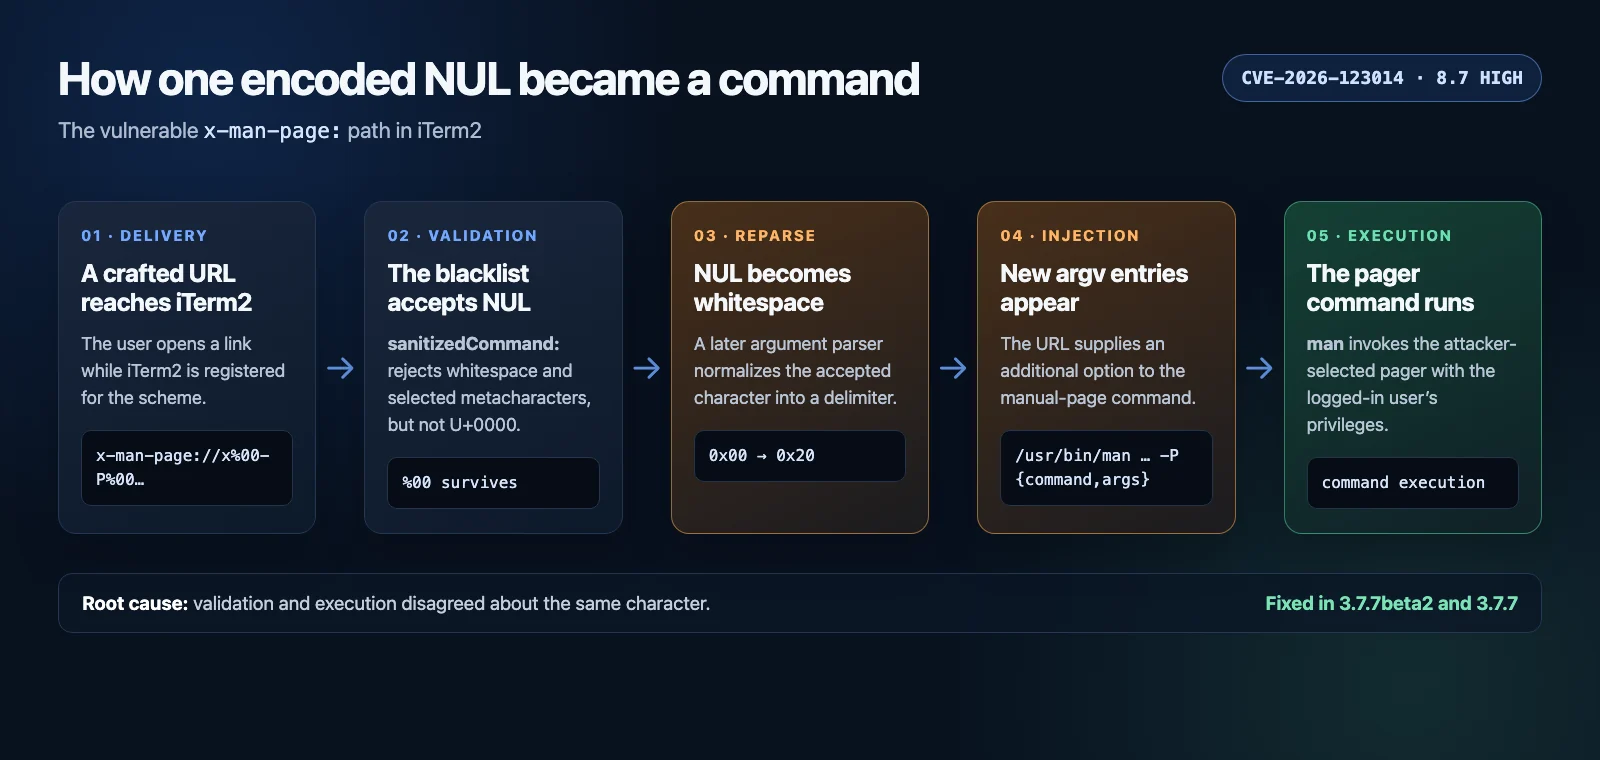
Matériel de preuve de concept inoffensif pour la vulnérabilité d'injection d'argument par octet NUL dans x-man-page: d'iTerm2. Un NUL décodé en pourcentage a survécu à sanitizedCommand: et a ensuite été converti en espace lors de l'analyse de la ligne de commande, permettant l'ajout d'une option /usr/bin/man -P et l'exécution de commandes en tant qu'utilisateur connecté.
À exécuter uniquement sur un Mac et une installation iTerm2 que vous possédez ou êtes explicitement autorisé à tester :
zsh poc.zsh
Sur une version vulnérable, le script affiche :
VULNERABLE: command execution confirmed
La charge utile ne crée qu'un fichier canari temporaire vide. Le script supprime le fichier à sa fermeture. Une version corrigée doit rejeter l'URL et ne pas créer le canari.
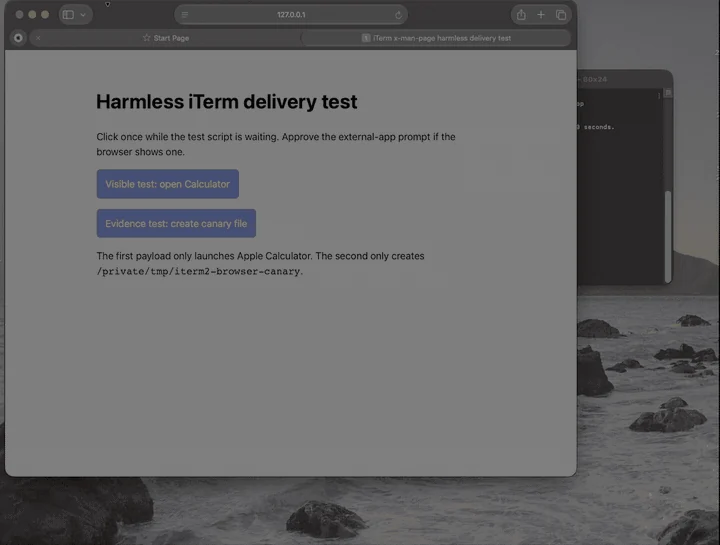
Le harnais de navigateur sélectionne temporairement iTerm2 comme gestionnaire pour x-man-page:, sert la page incluse sur 127.0.0.1, l'ouvre dans Safari et restaure le gestionnaire d'origine à la fermeture :
zsh browser_delivery_test.zsh
Safari ou macOS peut afficher une confirmation d'application externe. Cette interaction utilisateur fait partie du modèle d'attaque documenté.
Signalé par Gurpreet Shergill (@giki-shergill).






