
 geopetro/anglerphish
Fork de Gophish riche en fonctionnalités pour gérer des campagnes de simulation de phishing, avec des vecteurs de phishing étendus, des rapports améliorés et des améliorations d'API pour les tests de sécurité autorisés et la sensibilisation.

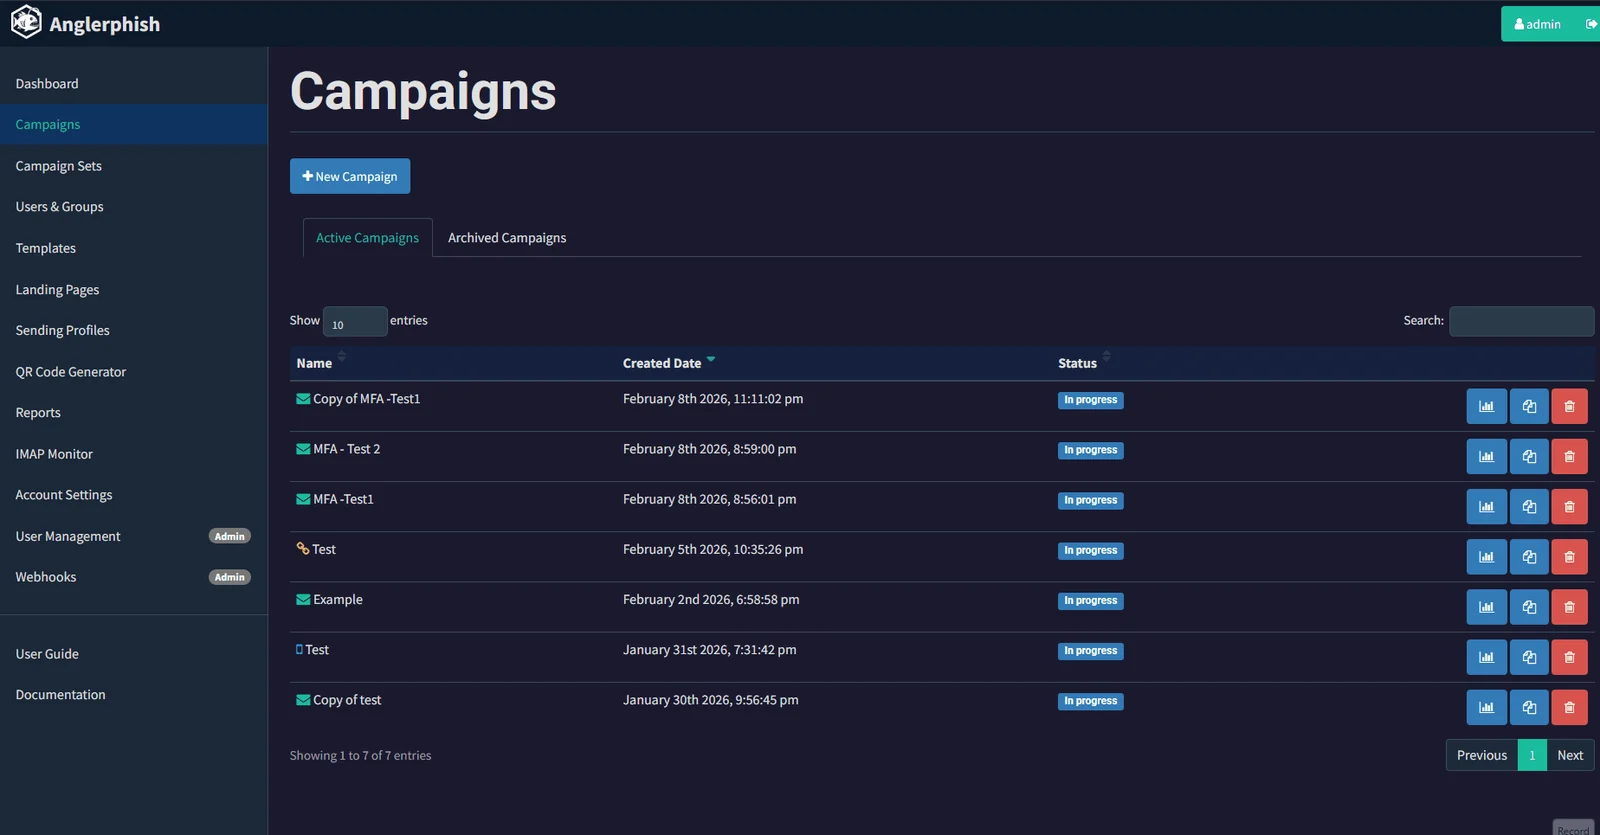
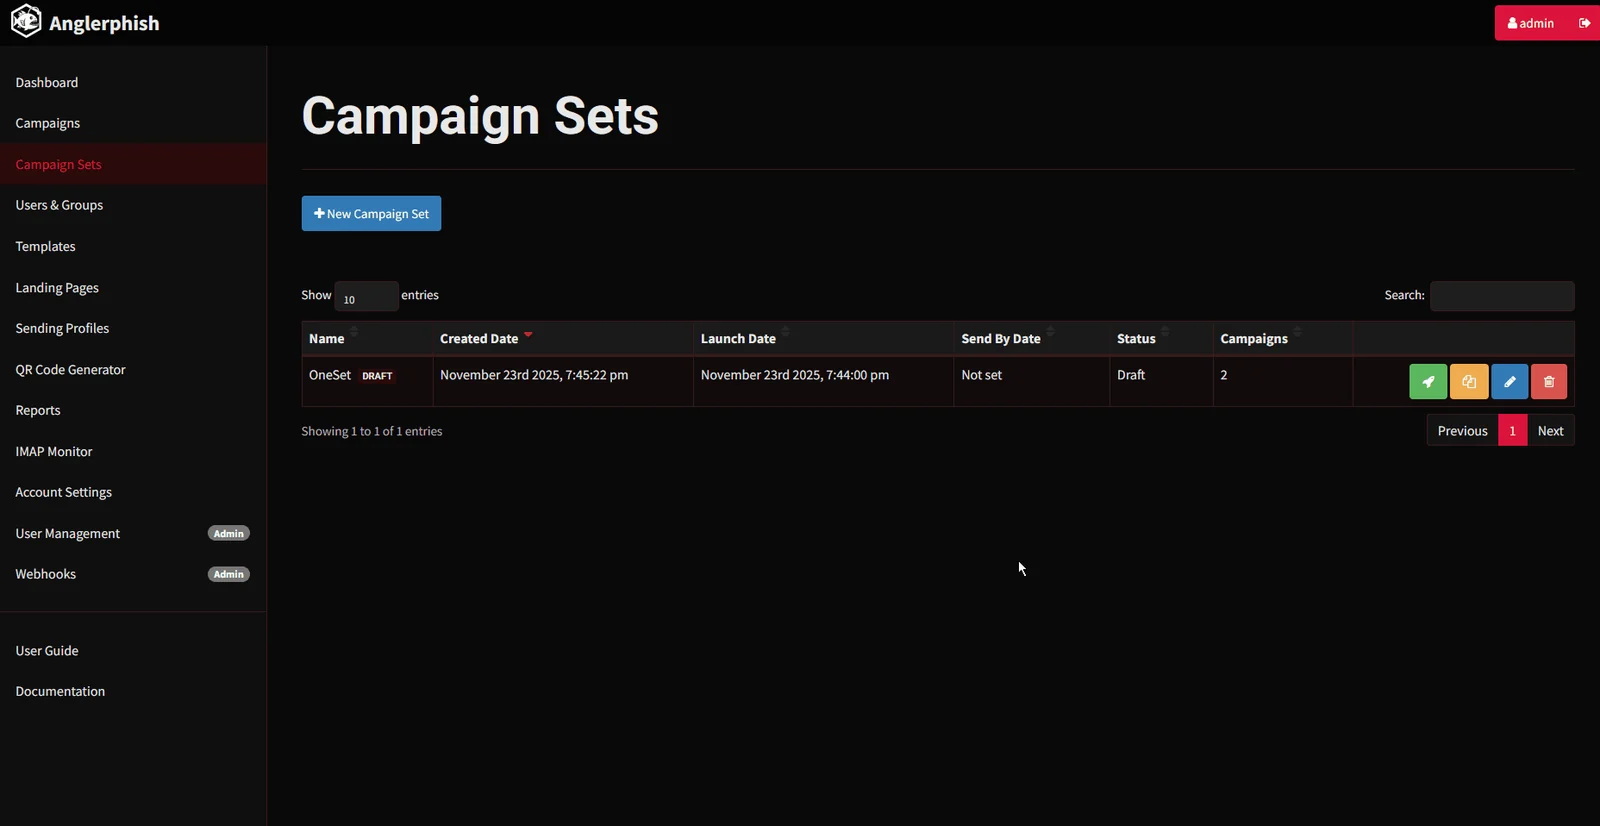
Anglerphish est un fork amélioré et riche en fonctionnalités de Gophish, visant à offrir une gestion de campagnes plus flexible, des vecteurs de phishing étendus, des capacités de reporting améliorées et de nombreuses améliorations du confort d'utilisation.
Voir également l'article sur Medium.
Voir FEATURES.md pour la liste complète des fonctionnalités et améliorations.
Pour les dernières modifications, consultez CHANGELOG.md.
Inclut toutes les personnes ayant contribué tout au long de l'histoire du projet — les auteurs originaux de Gophish hérités via le fork ainsi que les contributeurs d'Anglerphish.


Gophish est une boîte à outils de phishing open source conçue pour les entreprises et les testeurs d'intrusion. Elle permet de configurer et d'exécuter rapidement et facilement des campagnes de phishing et des formations de sensibilisation à la sécurité.
L'installation d'Anglerphish reste d'une simplicité absolue : il suffit de télécharger et d'extraire le zip contenant la version pour votre système, puis d'exécuter le binaire. Anglerphish propose également des versions binaires pour les plateformes Windows, Mac et Linux.
Pour compiler Anglerphish depuis les sources, exécutez simplement git clone https://github.com/geopetro/anglerphish.git puis cd dans le répertoire source du projet. Ensuite, exécutez go build. Vous devriez alors obtenir un binaire nommé gophish dans le répertoire courant.
Après avoir exécuté le binaire Gophish, ouvrez un navigateur Internet à l'adresse https://localhost:3333 et connectez-vous avec le nom d'utilisateur et le mot de passe par défaut indiqués dans la sortie du journal. ex.
time="2020-07-29T01:24:08Z" level=info msg="Please login with the username admin and the password 4304d5255378177d"
La documentation d'Anglerphish — la section Documentation inclut plusieurs ajouts propres à Anglerphish, tels que de nouveaux points de terminaison d'API.
La documentation du gophish original est disponible sur le site officiel.
🐞 Vous avez trouvé un bug ? N'hésitez pas à ouvrir un ticket — les retours sont toujours les bienvenus !
MIT License

Copyright (c) 2013–2020 Jordan Wright
Copyright (c) 2025–2026 George Petropoulos

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in
all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR
IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE
AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM,
OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN
THE SOFTWARE.

----------------------------------------------------------------
Fork Attribution
----------------------------------------------------------------

Anglerphish is an enhanced fork of Gophish v0.12.1,
originally created by Jordan Wright.

----------------------------------------------------------------
Intended Use Notice (Non-Binding Advisory)
----------------------------------------------------------------

Anglerphish is intended exclusively for authorized security
testing, phishing simulations, user awareness training,
and defensive cybersecurity research.

Users are responsible for ensuring compliance with all
applicable laws and obtaining proper authorization before use.

This notice does not modify or supersede the terms of the MIT License.






