
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-57517-CWP — Scénario de vulnérabilité de Control Web Panel (CWP) lié à CVE-2026-57517 | Kitploit

Outils/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
Scanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et Contrôle
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

Scénario de vulnérabilité de Control Web Panel (CWP) lié à CVE-2026-57517

Voir le dépôt
50il y a 4 moisPas encore vérifié
Site web
Partager

CVE-2026-57517 CWP Exploit

Ce dépôt contient un outil de preuve de concept basé sur Go pour tester un scénario de vulnérabilité connu de Control Web Panel (CWP) lié à CVE-2026-57517. L'implémentation cible une injection SQL aveugle et inclut un déploiement optionnel de webshell ainsi qu'un flux d'exécution de commandes à des fins d'évaluation de sécurité autorisée.

Aperçu

Le projet est conçu pour aider les chercheurs en sécurité et les testeurs autorisés à :

  • détecter une exposition potentielle à CWP
  • tester un hôte cible vulnérable dans un environnement contrôlé
  • déployer un webshell temporaire lorsque la condition est présente
  • exécuter des commandes et collecter les résultats
  • générer des rapports textuels en direct et des rapports JSON

Structure du projet

  • exploit_cwp.go - implémentation principale en Go
  • go.mod - définition du module et version de Go
  • README.md - documentation du projet

Prérequis

  • Go 1.22 ou plus récent
  • Accès réseau à l'hôte cible
  • Une autorisation valide pour tester le système cible

Construction du projet

Depuis la racine du dépôt, exécutez :

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

Cela produira un binaire exécutable nommé exploit_cwp.
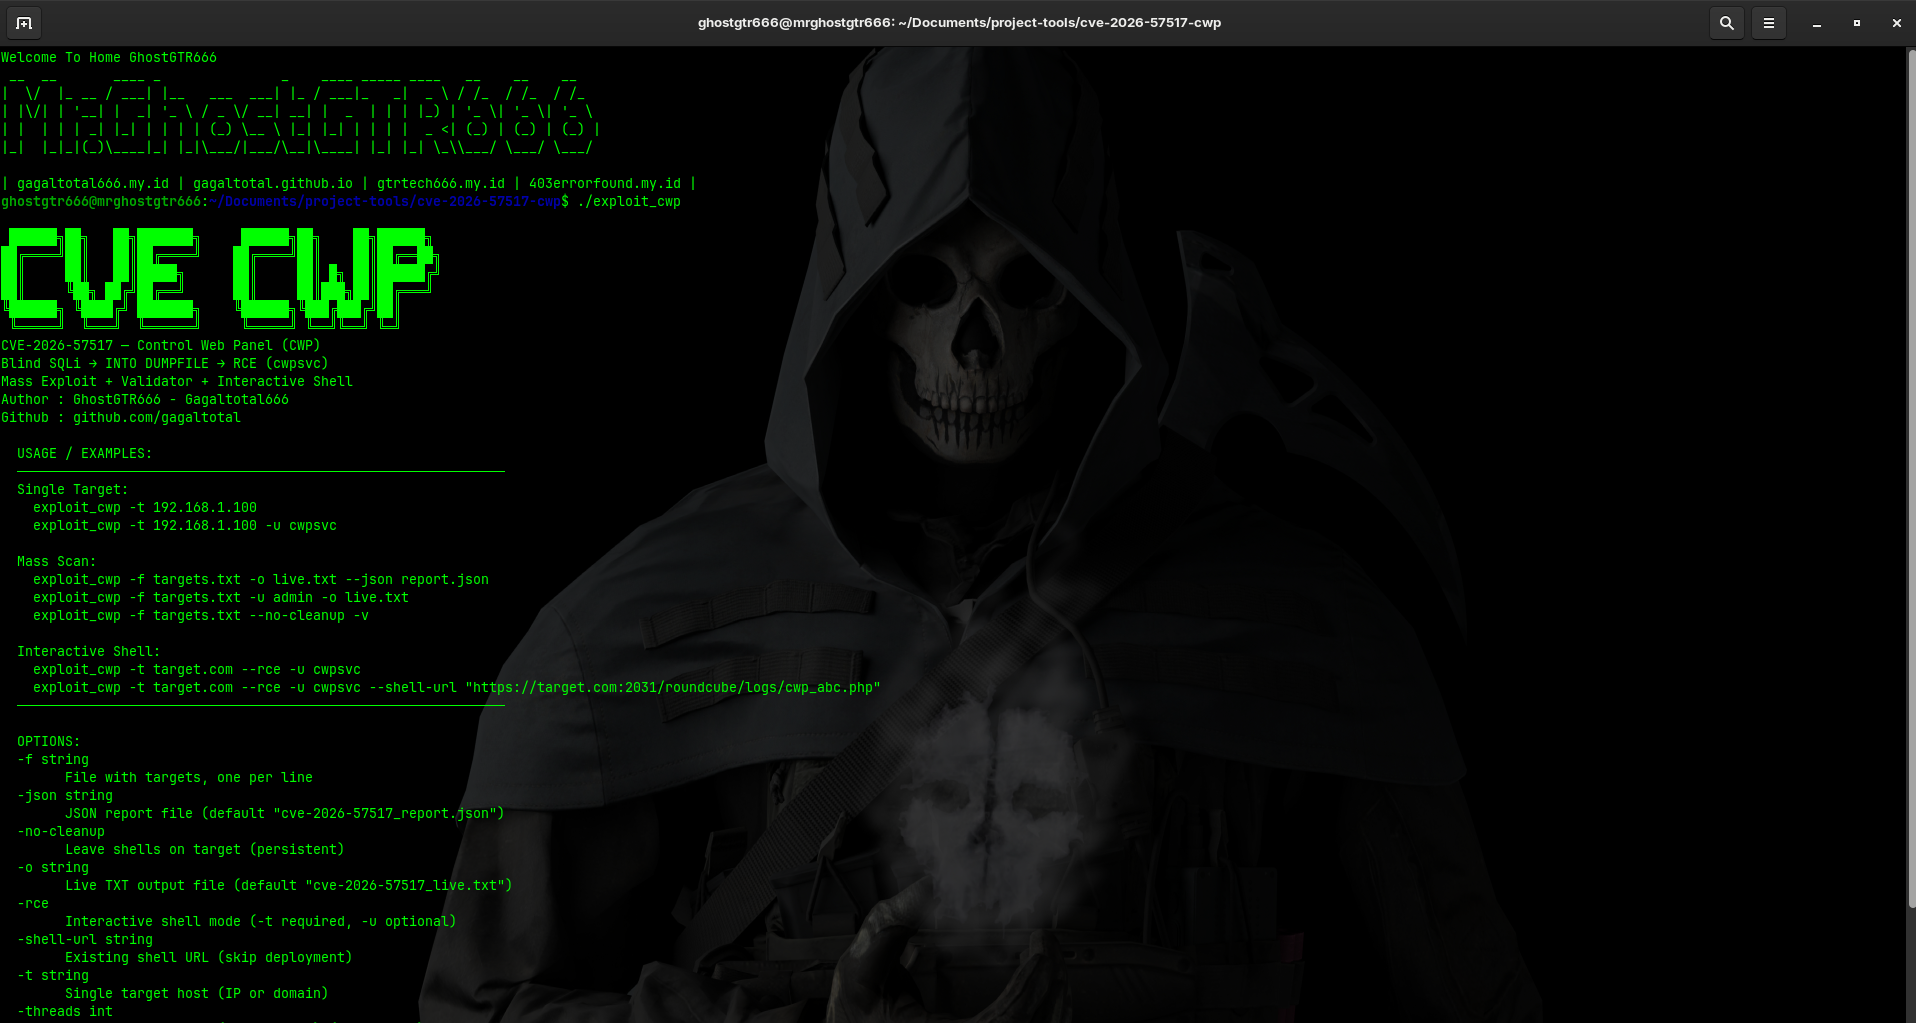
Utilisation

Capture d'écran

Cible unique

./exploit_cwp -t target.example.com

Plusieurs cibles depuis un fichier

./exploit_cwp -f targets.txt -o live.txt --json report.json

Mode shell interactif

./exploit_cwp -t target.example.com --rce -u cwpsvc

Options courantes

  • -t : hôte cible unique ou adresse IP
  • -f : fichier contenant les cibles, une par ligne
  • -u : nom d'utilisateur connu à utiliser au lieu de l'énumération automatique
  • -threads : nombre de travailleurs concurrents
  • -timeout : délai d'attente HTTP en secondes
  • -no-cleanup : laisser le shell déployé sur la cible
  • -rce : activer le mode shell interactif
  • -shell-url : utiliser directement une URL de shell existante
  • -v : activer la sortie verbeuse
  • -o : chemin pour le rapport texte en direct
  • --json : chemin pour le rapport JSON

Fichiers de sortie

L'outil peut générer :

  • un rapport texte en direct pour une consultation rapide
  • un rapport JSON structuré pour l'automatisation ou une analyse ultérieure

Avis de sécurité

Cet outil est destiné uniquement aux tests de sécurité autorisés et à la recherche. Utilisez-le uniquement sur des systèmes que vous avez explicitement l'autorisation d'évaluer. Les mainteneurs n'approuvent ni ne soutiennent tout accès non autorisé ou activité illégale.

Clause de non-responsabilité

Le code de ce dépôt est fourni à des fins éducatives et de sécurité défensive. Toute utilisation abusive de ce logiciel peut enfreindre les lois et réglementations applicables.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




