 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Scanner et correcteur automatisé basé sur SSH pour les vulnérabilités LPE du noyau Linux CVE-2026-43284 et CVE-2026-43500, avec découverte multi-hôtes, détection d'élévation de privilèges et atténuation par liste noire de modules.

Avertissement : Cet outil est conçu exclusivement pour des audits de sécurité internes légitimes. Toute utilisation sans autorisation sur des systèmes qui ne vous appartiennent pas constitue une violation. Développé par Gagaltotal666 - GhostGTR666.
Cet outil identifie et atténue deux vulnérabilités d'élévation de privilèges locaux (LPE) sur le noyau Linux :
f4c50a4034e6 du 2026-05-05)/etc/modprobe.d/| Fonctionnalité | Description |
|---|---|
| Scanner Multi-Hôtes | Scanne un sous-réseau entier (CIDR) ou une liste d'IP spécifiques en parallèle |
| Découverte TCP Ping | Détection automatique des hôtes actifs avant SSH (peut être ignorée avec --skip-discovery) |
| Audit Approfondi | Analyse de la version du noyau, statut des modules, correctif en amont, niveau de privilèges |
| Évaluation des Vulnérabilités | Classification automatique du statut : VULNERABLE, MITIGATED, LIKELY_PATCHED, POSSIBLY_SAFE, MODULE_NOT_LOADED |
| Atténuation Automatisée | Blacklist des modules, déchargement et purge du page-cache avec une seule commande --patch |
| Injection Sudo Zero-Touch | Injection automatique du mot de passe via sudo -S — aucune configuration NOPASSWD requise |
| Détection Intelligente d'Authentification | Détection automatique de l'élévation de privilèges (root, sudo NOPASSWD, sudo avec mot de passe) |
| Validation CLI | Pré-vérification des fautes de frappe, validation du fichier de clé SSH (empêche les faux known_hosts) |
| Exécution Parallèle | Pool de threads pour le scan et les opérations SSH (20 workers par défaut) |
| Rapport JSON | Export des résultats d'audit complets au format JSON |
| Sortie Formatée | Sortie colorée + résumé PrettyTable (repli automatique si la bibliothèque est absente) |
| Gestion des Signaux | Arrêt gracieux via SIGINT/SIGTERM |
Python 3.8 ou plus récent
Bibliothèques : paramiko, colorama, prettytable
python3 -m venv .venv
source .venv/bin/activate
# Cloner le dépôt
git clone https://github.com/gagaltotal/dirtyfrag-scanner.git
cd dirtyfrag-scanner

# Installer les dépendances
pip install -r requirements.txt
# ou
pip install paramiko colorama prettytable
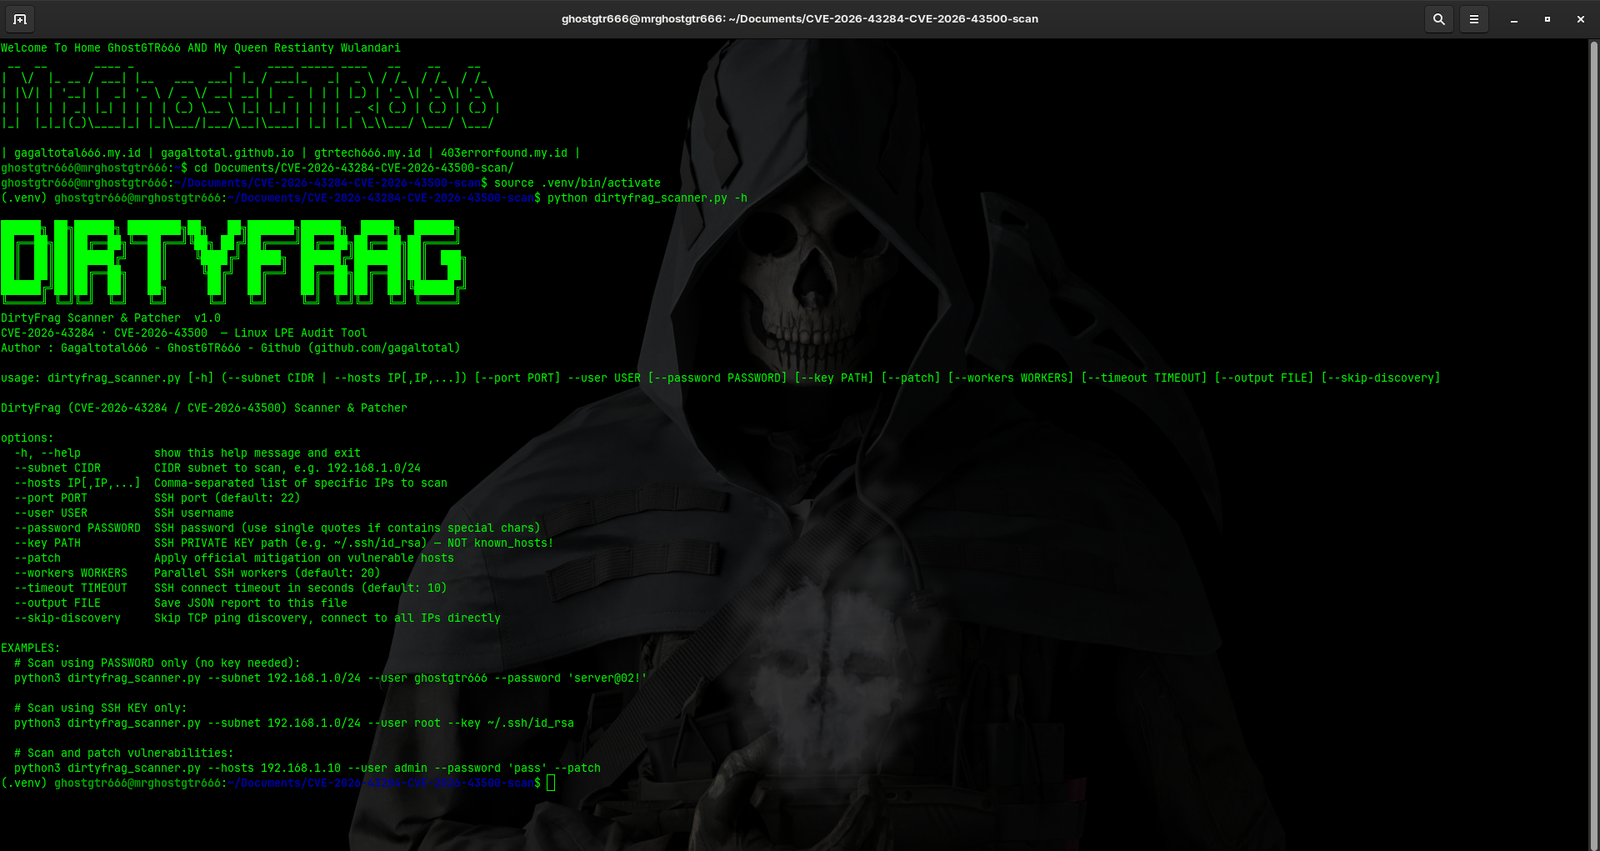
Détecte les vulnérabilités sans modifier quoi que ce soit sur le serveur cible.
# Avec mot de passe
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!'

# Avec clé SSH
python3 dirtyfrag_scanner.py --subnet 10.134.205.0/24 --user root --key ~/.ssh/id_rsa

# Avec les deux (mot de passe de secours si la clé échoue)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user admin --password 'pass' --key ~/.ssh/id_rsa

# Scan d'IP spécifiques (sans découverte)
python3 dirtyfrag_scanner.py --hosts 192.168.1.10,192.168.1.20 --user admin --password 'pass'
Exécute l'audit et applique immédiatement l'atténuation sur les serveurs vulnérables.
# Patch avec mot de passe (INJECTION SUDO AUTOMATIQUE, SANS NOPASSWD REQUIS)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!' --patch

# Patch avec connexion root
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --patch

# Patch avec workers personnalisés (scan plus rapide)
python3 dirtyfrag_scanner.py --subnet 192.168.0.0/16 --user admin --password 'pass' --patch --workers 50
--subnet CIDR              Scanne le sous-réseau CIDR (ex. : 192.168.1.0/24)
--hosts IP[,IP,...]       Scanne des IP spécifiques (séparées par des virgules, sans espaces)
--user USERNAME            Nom d'utilisateur SSH (requis)
--password PASSWORD        Mot de passe SSH (utiliser des guillemets si caractères spéciaux)
--key PATH                 Chemin vers la clé privée SSH (ex. : ~/.ssh/id_rsa, pas known_hosts !)
--port PORT                Port SSH personnalisé (défaut : 22)
--timeout SECONDS          Délai de connexion SSH (défaut : 10, max : 300)
--skip-discovery          Ignore la découverte TCP ping, SSH direct vers toutes les IP
--workers NUM              Nombre de workers SSH parallèles (défaut : 20, min : 1, max : 100)
--patch                    Applique l'atténuation sur les hôtes vulnérables
--output FILE              Enregistre les résultats d'audit dans un fichier JSON
Cet outil est conçu pour fonctionner dans divers environnements de serveurs SSH sans nécessiter de modification des sudoers :
Root Direct (recommandé)
--user root --key ~/.ssh/id_rsa --patch
Sudo NOPASSWD
--user ubuntu --key ~/.ssh/id_rsa --patch
/etc/sudoers déjà configuré avec NOPASSWDsudo -nSudo avec Injection de Mot de Passe (Zero-Touch) ⭐
--user ubuntu --password 'mypass' --patch
/etc/sudoers standard : ALL=(ALL) ALLsudo -S -p ''Hybride (Clé + Mot de passe)
--user ubuntu --key ~/.ssh/id_rsa --password 'mypass' --patch
Lorsque le flag --patch est utilisé, l'outil exécute les étapes suivantes dans l'ordre :






